Sécurité des conteneurs
Visibilité totale, workflows plus intelligents, sécurité des conteneurs renforcée
Invicti intègre la sécurité des conteneurs aux workflows SCA, DAST et CI/CD pour vous permettre de suivre les vulnérabilités à travers les registres et les clusters, de réduire la complexité et de prioriser les risques liés aux conteneurs dans une vue unifiée.
Plus de 5000 grandes organisations font confiance à Invicti


Le problème de la sécurité traditionnelle des conteneurs
Les conteneurs propulsent les applications modernes, mais les outils de scan traditionnels laissent les équipes sans visibilité, confrontées à la complexité et noyées sous le bruit. Des risques critiques passent entre les mailles du filet tandis que les équipes perdent un temps précieux.

Risques cachés
Les vulnérabilités des applications web et les failles open-source sont souvent dissimulées dans les images de conteneurs. Les mises à jour et redéploiements fréquents rendent difficile l'identification de ce qui est réellement exploitable.

Processus manuels
Les registres, les clusters Kubernetes et les déploiements rapides rendent les environnements de conteneurs extrêmement complexes. Les scans ponctuels et le suivi sur tableur ne suffisent plus.

Aucune priorisation
Le scan traditionnel des conteneurs produit des listes SCA statiques. Mais sans corrélation avec l’exploitabilité à l’exécution et la posture de risque, les équipes perdent du temps à corriger des problèmes de faible priorité.
éliminer les angles morts
Visibilité complète des conteneurs
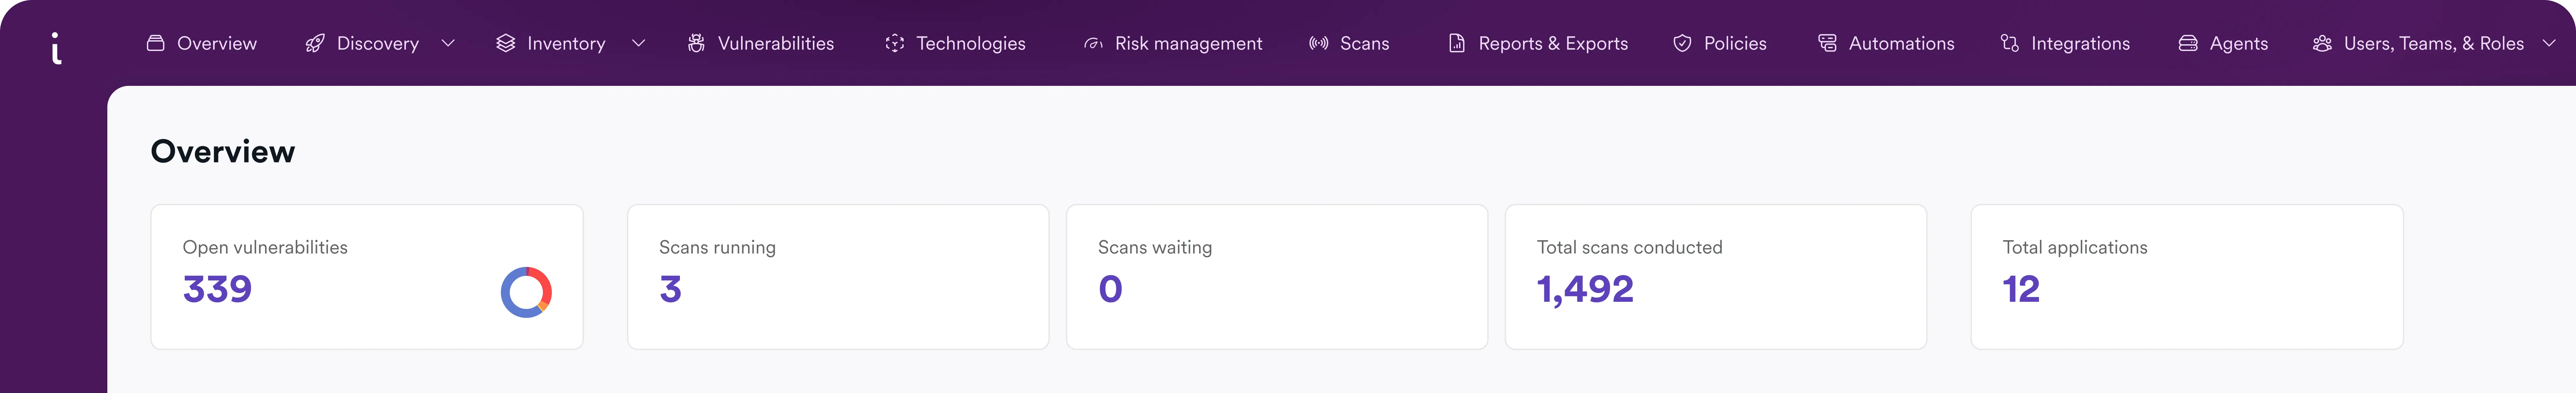
Invicti corrèle les vulnérabilités des conteneurs avec l'ensemble de votre programme AppSec afin que vous puissiez vous concentrer sur l'essentiel.

automatiser à grande échelle
Scan simplifié
Invicti rationalise les tests de conteneurs afin que vous puissiez couvrir les environnements dynamiques sans ralentir le développement.

tout voir en une seule vue
Posture de risque unifiée pour les conteneurs
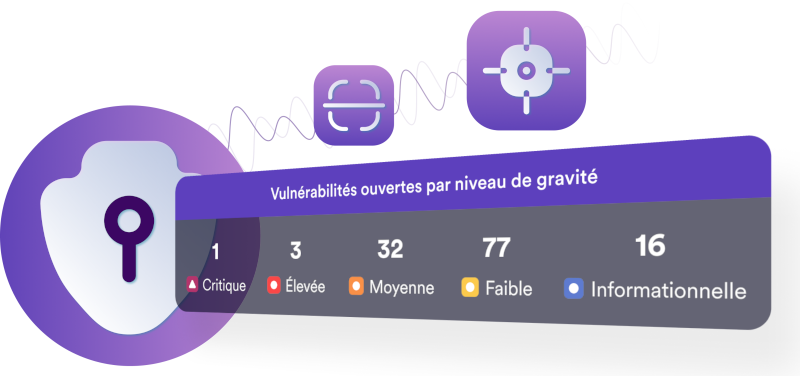
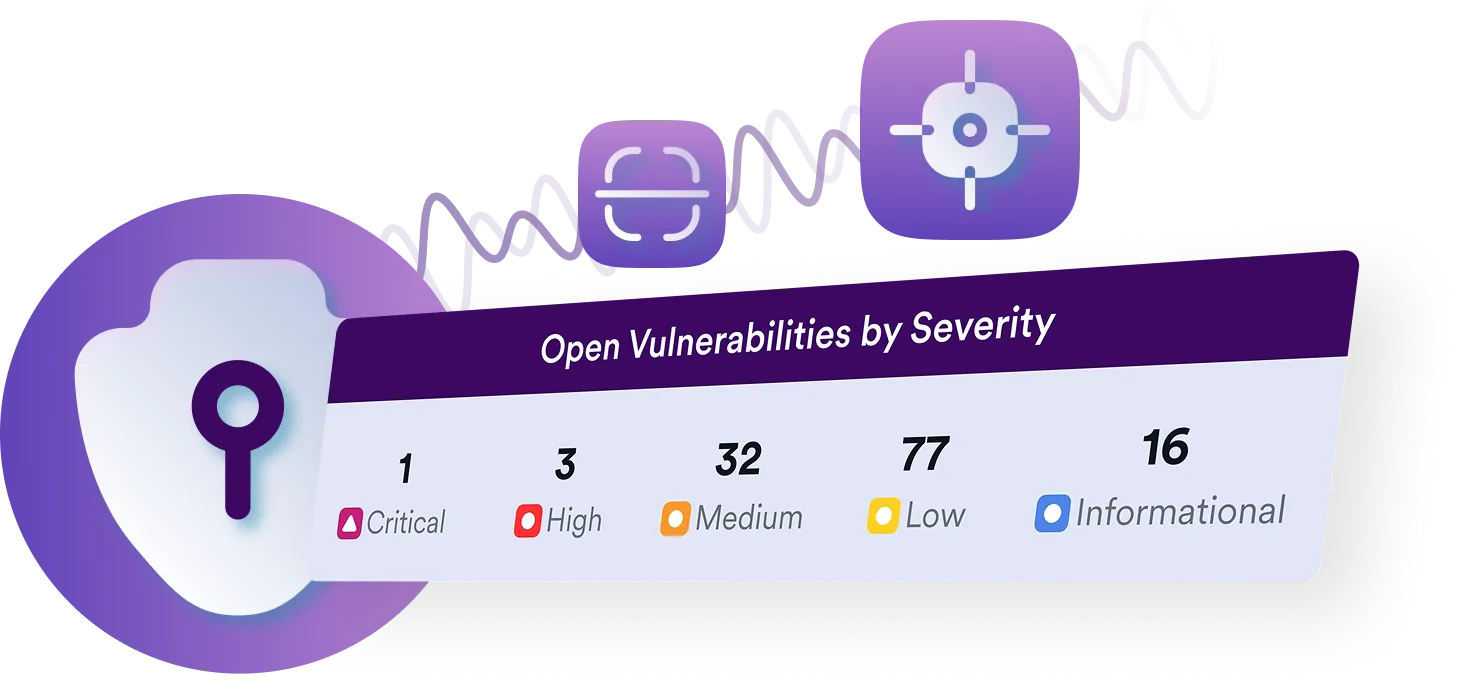
Regroupez les résultats de sécurité des conteneurs avec ceux de la SCA, du DAST et d’autres analyses de sécurité des applications dans une vue unifiée. Invicti normalise et corrèle les résultats de différents outils pour aider les équipes à réduire les alertes en double, à évaluer les risques dans leur contexte et à prioriser les vulnérabilités les plus importantes.

Témoignages clients

« Pour la plupart de nos sites web, nous n'avons plus besoin de recourir à des tests de sécurité externes. Nous pouvons lancer Invicti, effectuer les tests aussi souvent que nous le souhaitons, consulter les résultats et procéder aux remédiations à notre guise. Résultat : le budget que nous consacrions chaque année aux tests d'intrusion a diminué d'environ 60 % presque immédiatement, pour atteindre l'année suivante environ 20 % de nos dépenses initiales. »
– Brian Brackenborough | CISO, Channel 4

« Invicti a détecté des vulnérabilités web que d'autres solutions n'avaient pas trouvées. Il est facile à utiliser et à configurer... »
– Henk-Jan Angerman | Fondateur, SECWATCH

« J'ai eu l'occasion de comparer des rapports d'expertise avec ceux d'Invicti. Invicti était meilleur et a trouvé davantage de failles. »
– Andy Gambles | Analyste senior, OCDE

« Invicti est le meilleur scanner de sécurité des applications web en termes de rapport qualité-prix. C'est un logiciel très stable, plus rapide que l'outil que nous utilisions précédemment et relativement exempt de faux positif, ce qui est exactement ce que nous recherchions. »
– Harald Nandke | Consultant principal, Unify (désormais Mitel)
Questions fréquentes sur la sécurité des conteneurs
Les analyses de sécurité des conteneurs peuvent-elles être automatisées dans les pipelines CI/CD ?
Oui. Invicti peut intégrer l'analyse de sécurité des conteneurs dans les workflows CI/CD afin que les images soient vérifiées automatiquement dans le cadre du processus de livraison logicielle. Les équipes peuvent appliquer des politiques et des contrôles de sécurité configurables, notamment des seuils permettant de bloquer les builds lorsque des critères de risque définis sont atteints. Les résultats peuvent également être acheminés vers les workflows de développement et de remédiation existants.
Que recherche Invicti dans les images de conteneurs ?
Invicti aide à identifier les composants open-source vulnérables, les erreurs de configuration de sécurité, les secrets exposés et d'autres risques dans les images de conteneurs. Les résultats liés aux conteneurs peuvent être normalisés et corrélés avec ceux issus d'autres méthodes de test de sécurité des applications, aidant ainsi les équipes à comprendre les risques liés aux conteneurs dans le contexte des applications qu'elles prennent en charge.
Comment le scan de conteneurs fonctionne-t-il avec le DAST ?
Le scan de conteneurs et le DAST examinent différentes couches de risque applicatif. Le scan de conteneurs identifie les risques au sein des images de conteneurs et de leurs composants, tandis que le DAST teste les applications et API en cours d'exécution pour détecter les vulnérabilités observables et exploitables lors de l'exécution. Invicti regroupe ces résultats pour fournir un contexte supplémentaire facilitant la priorisation et la remédiation.
Invicti peut-il générer des SBOM pour les conteneurs ?
Oui. Invicti prend en charge la génération et le scan de SBOM pour conteneurs dans des formats standard, notamment CycloneDX et SPDX. Les SBOM fournissent un inventaire des composants logiciels qui peut aider les équipes à identifier les applications affectées, à surveiller les vulnérabilités des composants nouvellement divulguées, à renforcer la sécurité de la chaîne d'approvisionnement logicielle et à répondre aux exigences de gouvernance et de conformité.
Invicti prend-il en charge le scan de conteneurs via des API et l'automatisation ?
Oui. Invicti fournit un accès API et des intégrations qui peuvent être utilisés pour automatiser les flux de travail liés à la sécurité des conteneurs. Les équipes peuvent intégrer le scan dans leurs processus de développement et de sécurité existants et acheminer les résultats vers des outils tels que Jira, GitHub, Slack et d'autres intégrations prises en charge.
Invicti peut-il prendre en charge la sécurité des conteneurs de manière récurrente ?
Oui. La sécurité des conteneurs peut être automatisée et répétée à mesure que les images et les applications évoluent, ce qui aide les équipes à suivre le rythme des builds et des déploiements fréquents. Les résultats peuvent être centralisés, normalisés et priorisés aux côtés d'autres résultats AppSec pour offrir une vue actualisée des risques liés aux applications.
Invicti peut-il identifier les risques liés aux licences open-source dans les conteneurs ?
Oui. Invicti peut identifier les informations de licence et les risques potentiels liés aux licences des composants open-source présents dans les images de conteneurs, aidant ainsi les équipes à soutenir leurs processus de gouvernance logicielle et de conformité.
Invicti prend-il en charge les environnements Kubernetes ?
Oui. Invicti prend en charge l'analyse des images de conteneurs via des registres et des clusters Kubernetes. Les résultats concernant les conteneurs peuvent ensuite être corrélés avec les résultats de sécurité des applications et les preuves d'exécution provenant d'autres capacités de test d'Invicti, afin d'aider les équipes à hiérarchiser les risques au sein des applications conteneurisées.
Ressources

gagnez en clarté, remédiez plus rapidement
Obtenez une visibilité sur chaque conteneur, réduisez la complexité et hiérarchisez ce qui compte vraiment.