AppSec propulsée par l'IA
Invicti sécurise vos applications, du code jusqu'à l'exécution.

Plus de 5000 organisations font confiance à Invicti





Les défis que nous relevons grâce à l'IA
Trop de résultats, trop de code et trop de versions. Les besoins en AppSec ont dépassé ce que les humains peuvent gérer seuls. Invicti utilise l'IA pour réduire le bruit, suivre le rythme du développement moderne et aider les développeurs à appliquer des fixes rapidement.

Risques liés au vibe coding
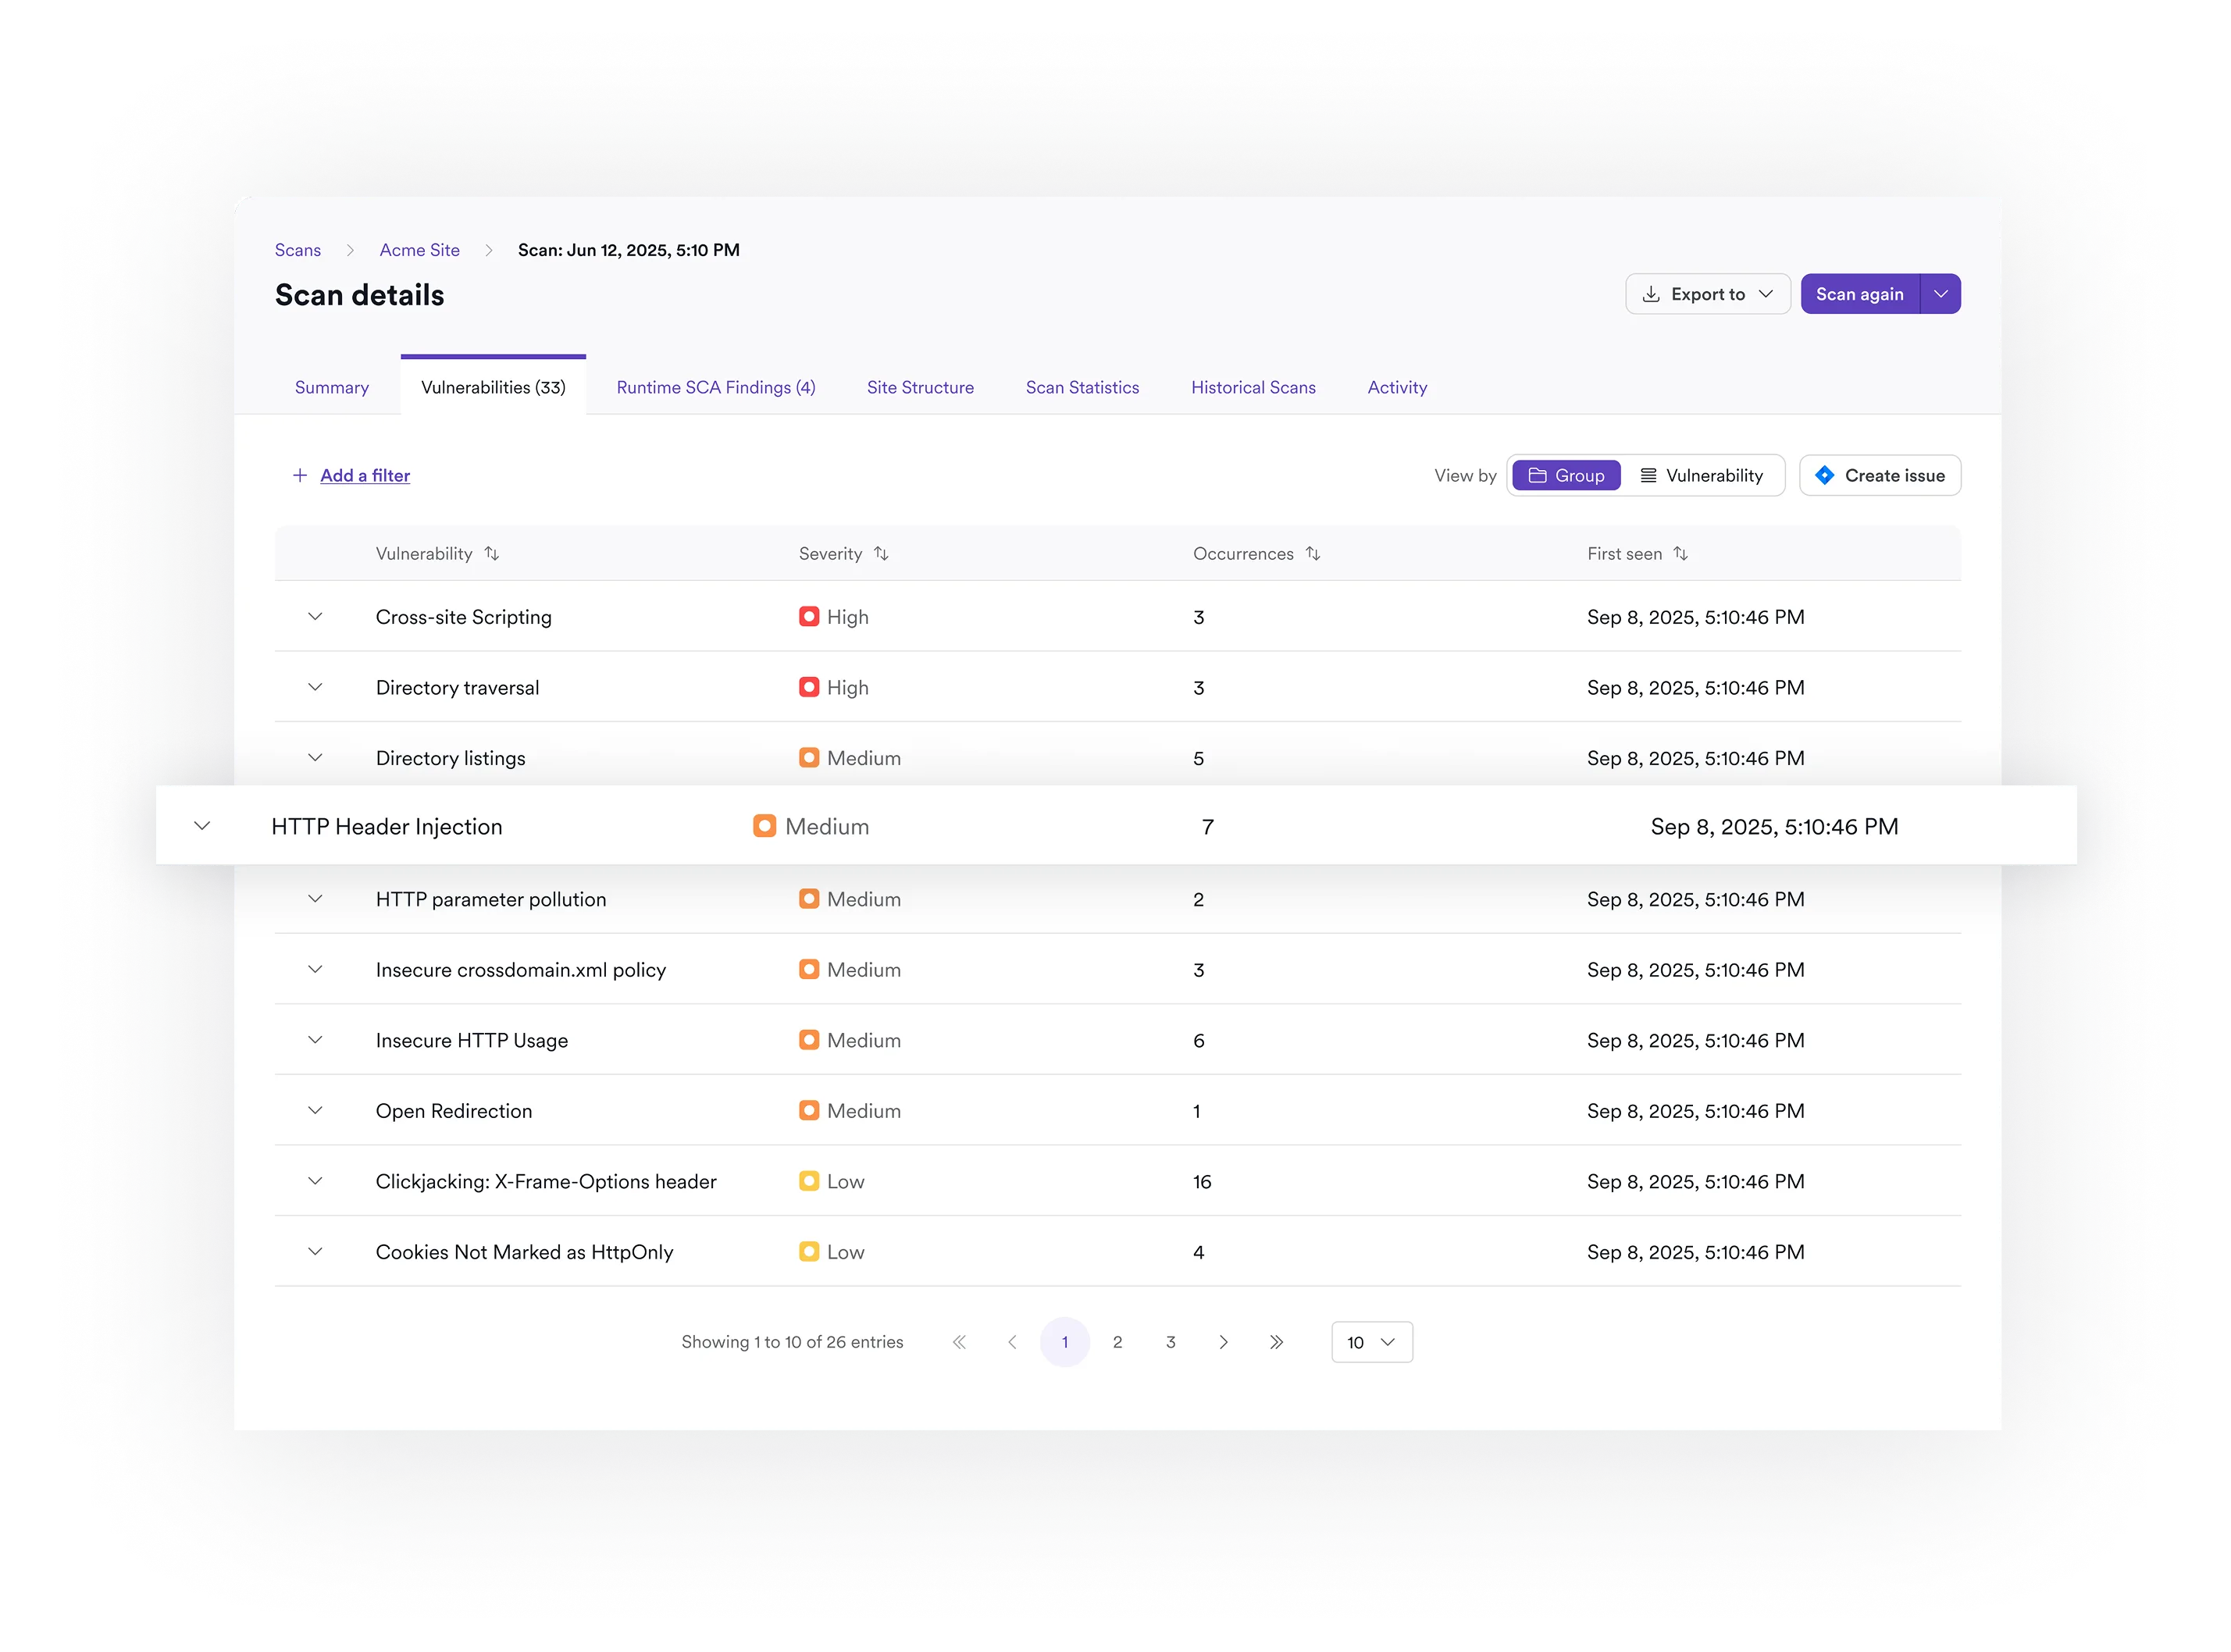
Le codage assisté par IA introduit des failles cachées que les outils statiques signalent sans contexte. Nous prouvons quelles vulnérabilités sont exploitables à l'exécution, nous les corrélons au code et nous priorisons les menaces les plus critiques.

Surfaces d'attaque réservées au pentesting
Les failles logiques, les API authentifiées et les points de terminaison pilotés par l'IA nécessitent généralement un test d'intrusion manuel. Nous comblons cette lacune grâce au remplissage de formulaires par IA, au scan avec état et aux tests LLM.

Corrélation et remédiation
Il existe trop de types de vulnérabilités pour que les développeurs puissent tous les retenir. Nous corrélons les résultats entre les scanners, prouvons ce qui est réel et fournissons des conseils de remédiation au niveau du code, accompagnés d'un support de formation et d'une mémoire d'entreprise.
Détectez les risques liés au vibe coding avant la production
Comblez le fossé du test d'intrusion

Autonomiser et assister les développeurs

Témoignages clients

« Pour la plupart de nos sites web, nous n'avons plus besoin de faire appel à des ressources externes pour les tests de sécurité. Nous pouvons lancer Invicti, effectuer les tests aussi souvent que nous le souhaitons, consulter les résultats et procéder à la remédiation à notre guise. Résultat : le budget que nous consacrions chaque année au test d'intrusion a diminué d'environ 60 % presque immédiatement, pour atteindre l'année suivante environ 20 % de nos dépenses initiales. »

« Invicti a détecté des vulnérabilités web que d'autres solutions n'avaient pas trouvées. Il est facile à utiliser et à configurer... »

« J'ai eu l'occasion de comparer des rapports d'expertise avec ceux d'Invicti. Invicti était meilleur, détectant davantage de failles. »

« Invicti est le meilleur scanner de sécurité des applications web en termes de rapport qualité-prix. C'est un logiciel très stable, plus rapide que l'outil que nous utilisions précédemment et relativement exempt de faux positifs, ce qui est exactement ce que nous recherchions. »
Questions fréquentes sur la sécurité des applications basée sur l’IA
L'IA est utilisée pour réduire le bruit, accélérer la remédiation et améliorer la couverture. Ses capacités incluent le score de risque prédictif, les conseils de remédiation par IA et la corrélation des résultats entre plusieurs outils.
Les conseils de remédiation par IA fournissent aux développeurs des suggestions de fixes au niveau du code, générées automatiquement pour les vulnérabilités identifiées. Au lieu de règles génériques de codage sécurisé, Invicti propose des recommandations ciblées et contextuelles que les développeurs peuvent examiner et appliquer directement.
Oui. Invicti inclut des tests de sécurité pour les interfaces basées sur les LLM et pilotées par l'IA, détectant les risques tels que l'injection de prompt et les points de terminaison d'IA fantôme, conformément au classement OWASP Top 10 pour les LLM.
Invicti constitue une mémoire d'entreprise en suivant les vulnérabilités récurrentes et en les reliant à une base de connaissances interne. Les intégrations avec des plateformes telles que Secure Code Warrior et SecureFlag fournissent aux développeurs une formation ciblée basée sur les problèmes qu'ils ont introduits, aidant ainsi à prévenir leur réapparition.
La corrélation et la déduplication assistées par l'IA relient les résultats issus du SAST, du SCA, du DAST et des scanners de sécurité des conteneurs. En normalisant et en validant les vulnérabilités, les équipes visualisent un problème unique confirmé plutôt que de multiples doublons.
Grâce à des intégrations bidirectionnelles, l'automatisation pilotée par l'IA valide les fixes via des scans de suivi et peut rouvrir les tickets si les problèmes persistent.
Oui. Invicti utilise l'IA pour automatiser des tâches telles que l'authentification et la gestion des formulaires, étendant ainsi la couverture des applications modernes sans configuration manuelle.
Le score de risque prédictif permet de classer les vulnérabilités par niveau de risque avant même le début d'un scan. Invicti utilise le contexte de l'application, les vérifications d'exploitabilité et les renseignements sur les menaces externes pour anticiper les points de terminaison les plus susceptibles d'être attaqués.
Ressources
Découvrez comment l'IA peut renforcer les capacités des développeurs et accélérer la remédiation