
SAST
Détectez, priorisez et remédiez aux vulnérabilités du code
Invicti unifie le SAST avec le DAST, le SCA et la sécurité des API pour détecter les vulnérabilités dans le code et relier les résultats statiques aux preuves issues des applications en cours d’exécution.
Plus de 5000 organisations font confiance à Invicti





Le problème du SAST traditionnel
Toute application commence par du code, et les failles à ce niveau peuvent tout compromettre. Mais seul, le SAST ne peut pas distinguer les failles théoriques des risques réels. Sans corrélation avec le DAST et un contexte plus large, les vulnérabilités restent des problèmes abstraits au lieu de devenir des fixes exploitables liés à leur source.

Bruyant et hors contexte
Le SAST traditionnel submerge les équipes de résultats sans distinguer les failles théoriques des risques réels et exploitables. Sans corrélation à l’exécution, ces résultats génèrent du bruit.

Pas conçu pour les développeurs
Face à une infinité d'alertes de sécurité sans clarté ni conseils de remédiation, les développeurs se sentent souvent dépassés et finissent par ignorer le bruit du SAST.

Isolé et peu pratique
Le SAST traditionnel fonctionne de manière déconnectée du DAST, du SCA et des autres outils de sécurité dans les pipelines CI/CD. Sans corrélation entre les outils, les équipes ne peuvent pas prioriser efficacement ni retracer les risques d'exécution jusqu'à leur source.
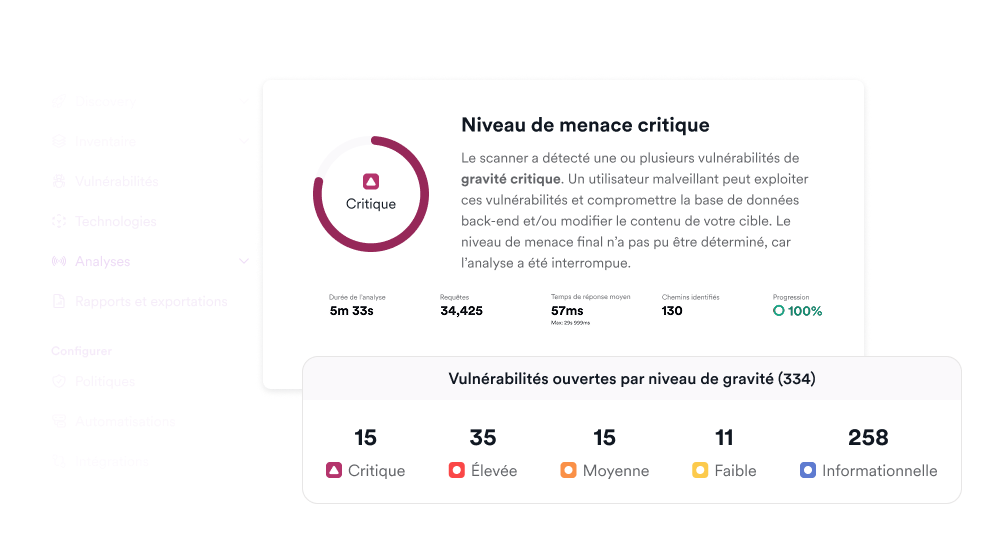
technologie Proof-Based Scanning
Le SAST sans le bruit
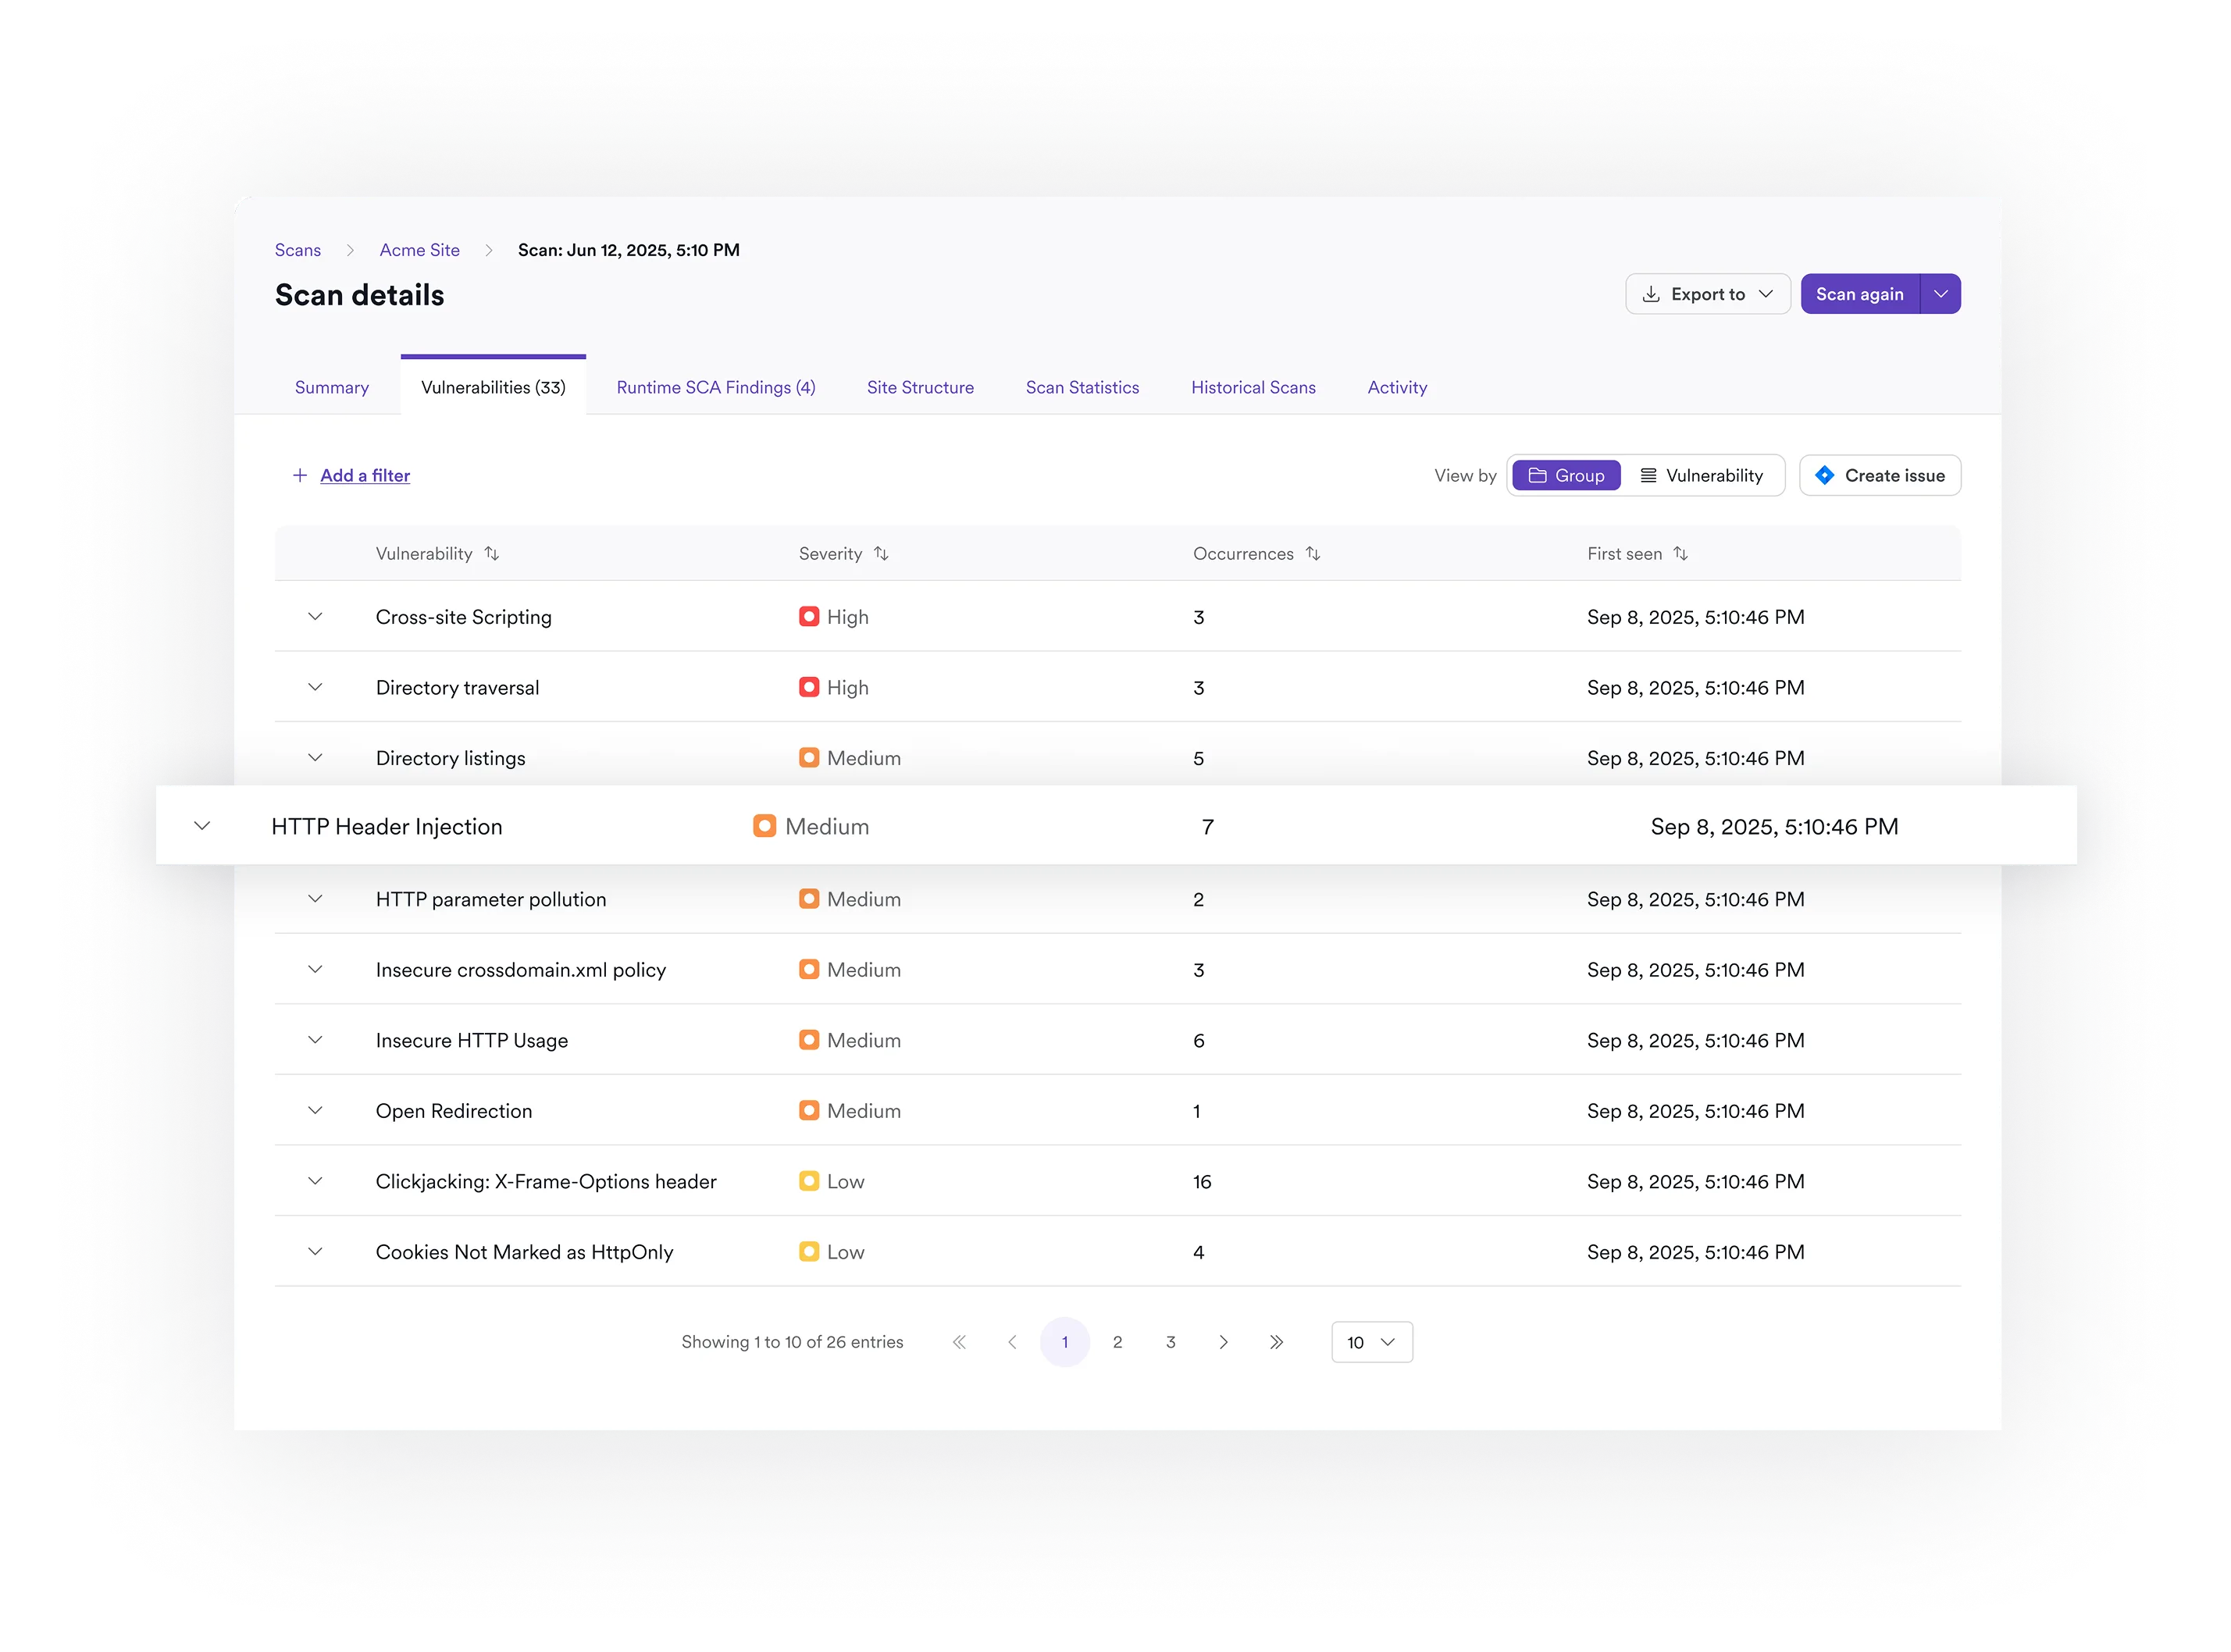
centré sur le développeur
Un outil AppSec que les développeurs veulent vraiment

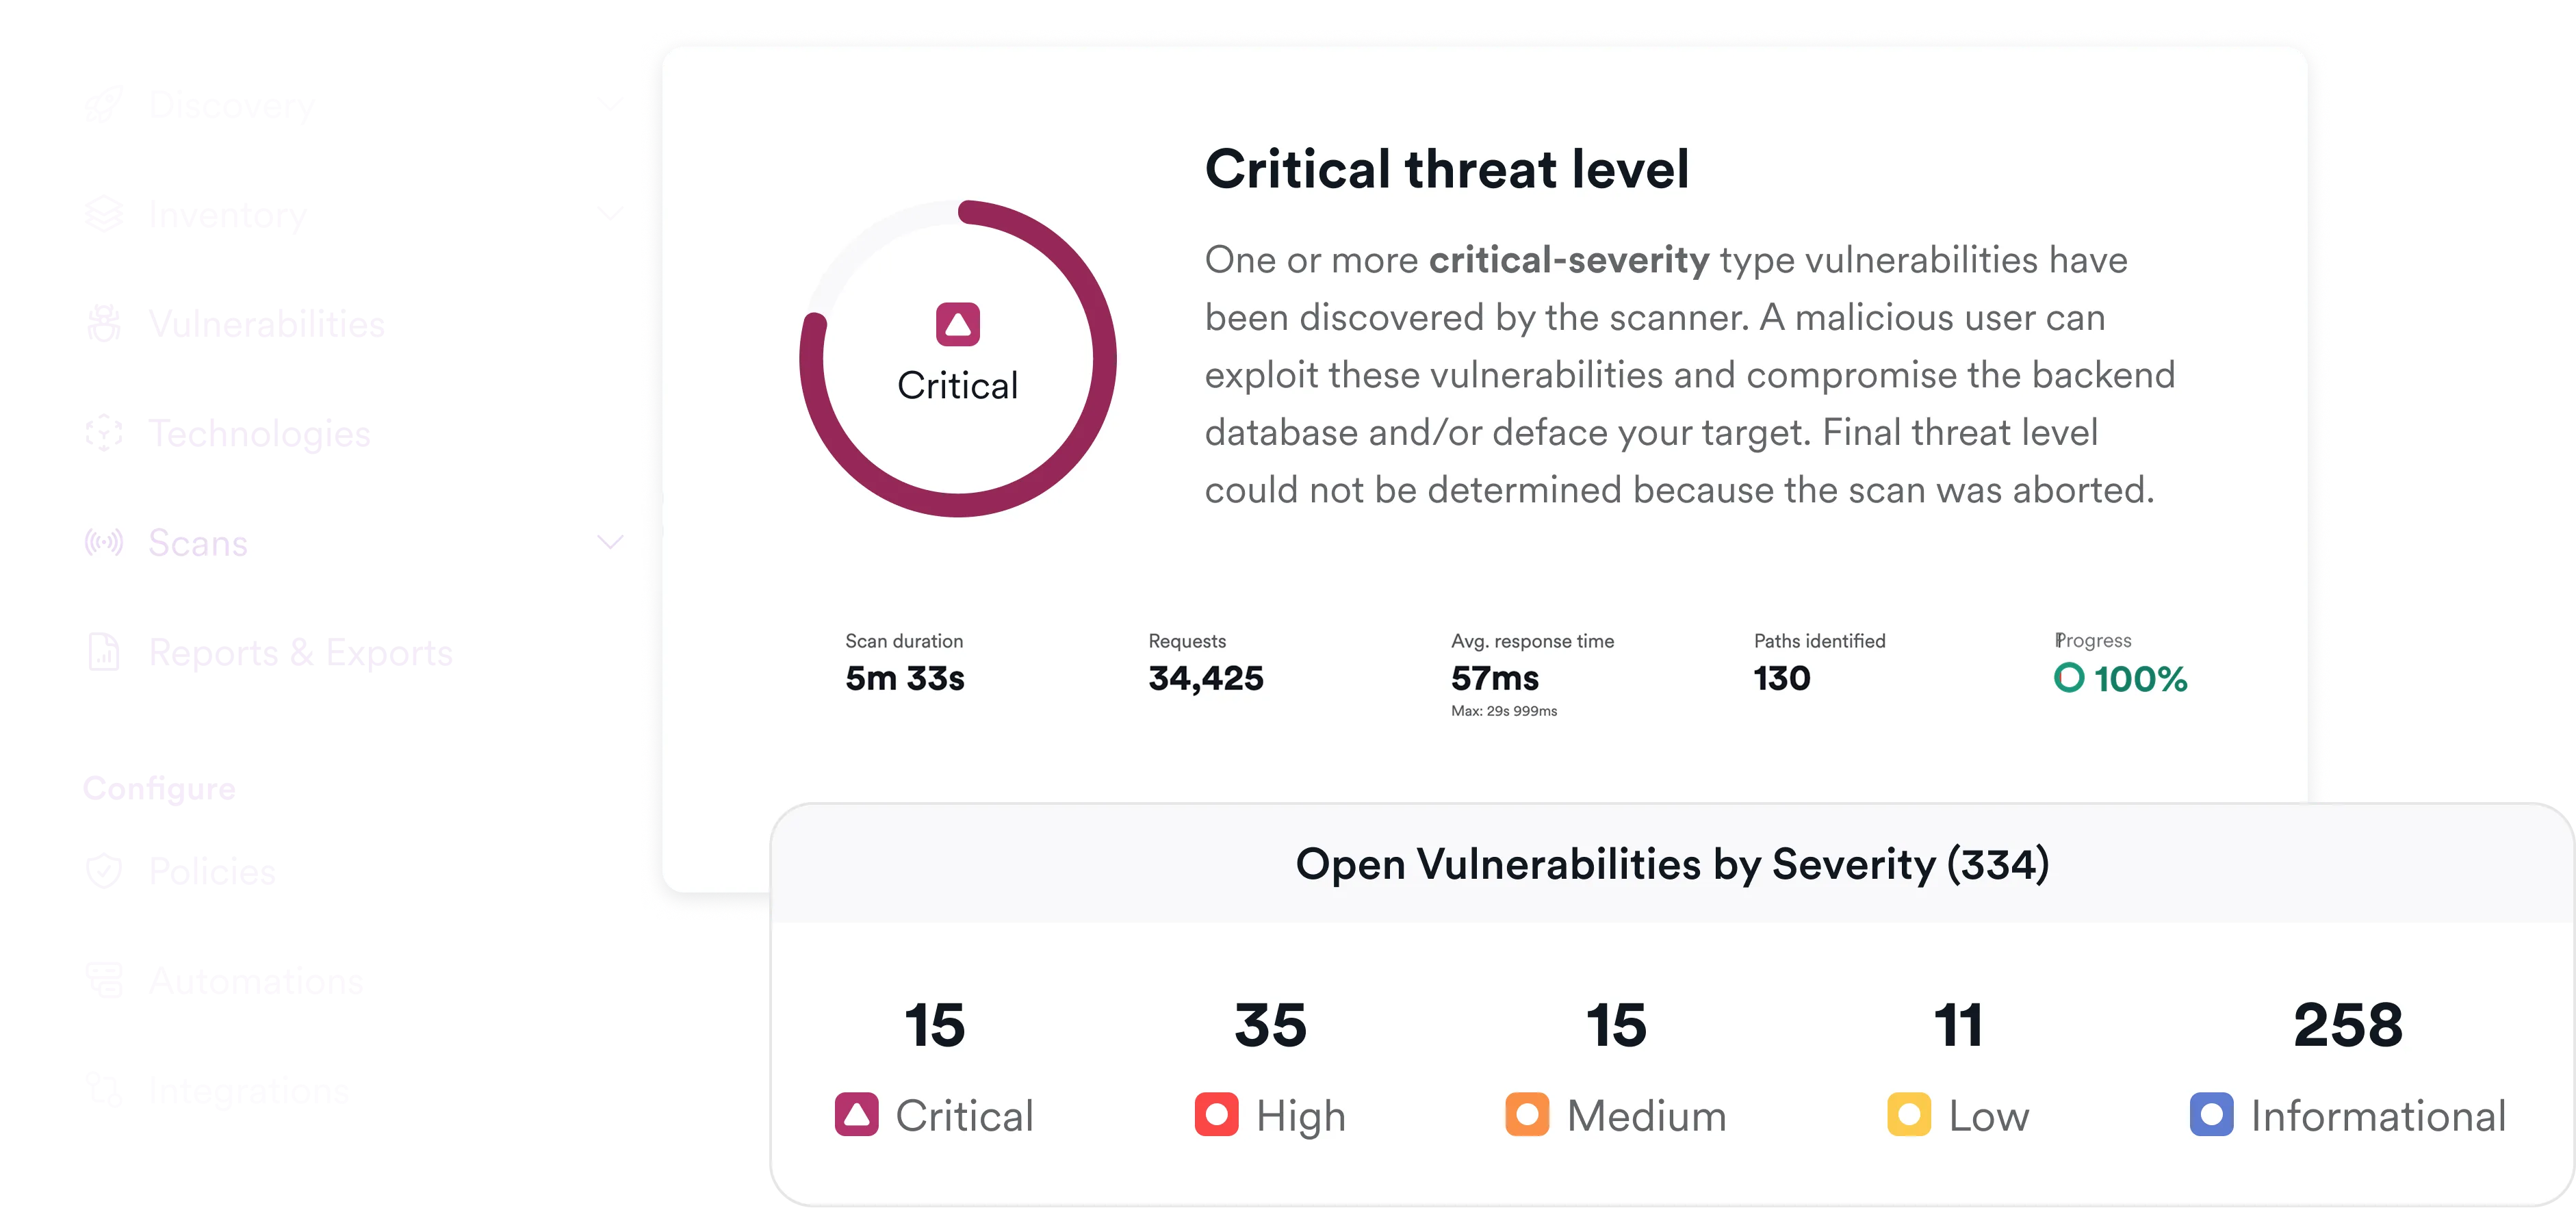
Corrélation et orchestration
Fini le travail en silo

Témoignages clients

« Pour la plupart de nos sites web, nous n'avons plus besoin de faire appel à des prestataires externes pour les tests de sécurité. Nous pouvons lancer Invicti, effectuer les tests aussi souvent que nous le souhaitons, consulter les résultats des scans et procéder à la remédiation à notre guise. En conséquence, le budget que nous consacrions chaque année au test d'intrusion a diminué d'environ 60 % presque immédiatement, pour atteindre l'année suivante environ 20 % de nos dépenses initiales. »
– Brian Brackenborough | CISO, Channel 4

« Invicti a détecté des vulnérabilités web que d'autres solutions n'avaient pas trouvées. Il est facile à utiliser et à configurer... »
– Henk-Jan Angerman | Fondateur, SECWATCH

« J'ai eu l'occasion de comparer des rapports d'expertise avec ceux d'Invicti. Invicti était meilleur et a détecté davantage de failles. »
– Andy Gambles | Analyste senior, OCDE

« Invicti est le meilleur scanner de sécurité des applications web en termes de rapport qualité-prix. C'est un logiciel très stable, plus rapide que l'outil que nous utilisions précédemment et relativement exempt de faux positifs, ce qui est exactement ce que nous recherchions. »
– Harald Nandke | Consultant principal, Unify (désormais Mitel)
Questions fréquentes sur le SAST
Invicti propose-t-il le SAST en tant qu'outil autonome ?
Invicti propose une solution de SAST (Static Application Security Testing) intégrée à sa plateforme AppSec. Le SAST fonctionne en complément du DAST, du SCA, de la sécurité des API et d’autres fonctionnalités pour relier les résultats au niveau du code aux risques applicatifs. Lorsque les résultats SAST et DAST peuvent être corrélés, les preuves issues de l’exécution aident les équipes à prioriser les vulnérabilités et à remonter jusqu’au code source concerné.
Comment le SAST d'Invicti fonctionne-t-il avec le SCA ?
Invicti intègre les résultats de SAST et de SCA (Software Composition Analysis) au sein d'une même plateforme AppSec. Le SAST identifie les vulnérabilités dans le code applicatif, tandis que le SCA identifie les risques liés aux composants open-source et tiers. Les résultats peuvent être normalisés, dédoublonnés, priorisés et gérés via des flux de travail communs, aux côtés du DAST et d'autres résultats de sécurité applicative.
Comment le SAST d'Invicti s'intègre-t-il aux workflows des développeurs ?
Invicti intègre les résultats de sécurité des applications avec des outils de développement et de collaboration tels que Jira, GitHub, GitLab, Azure Boards, Slack et Microsoft Teams. L'automatisation des workflows permet d'acheminer les vulnérabilités vers les équipes appropriées, d'appliquer des politiques telles que les seuils de build et de maintenir la synchronisation du statut des problèmes à mesure que les développeurs procèdent à la remédiation.
Invicti fournit-il une assistance à la remédiation pour les développeurs ?
Oui. Invicti propose des suggestions de remédiation au niveau du code guidées par l'IA pour aider les développeurs à comprendre et à corriger les vulnérabilités. Les équipes peuvent également utiliser les connaissances en remédiation et les intégrations de formation pour les développeurs afin de traiter les types de vulnérabilités récurrentes et d'améliorer les pratiques de développement sécurisé.
Comment le SAST d'Invicti réduit-il les faux positifs ?
Le SAST d’Invicti utilise des techniques telles que l’analyse de flux de données (taint analysis), les exclusions de règles et les listes d’autorisation de fonctions de nettoyage pour réduire le bruit de l’analyse statique. Invicti peut également corréler les résultats SAST et DAST compatibles afin de relier les vulnérabilités détectées dans le code aux preuves issues de l’application en cours d’exécution. Cette corrélation DAST-SAST aide les équipes à distinguer les problèmes de code théoriques des vulnérabilités dont l’exploitabilité est démontrée à l’exécution, puis à remonter jusqu’au code source concerné.
Invicti prend-il en charge les outils SAST open-source ?
Oui. Invicti fournit une solution SAST intégrée et peut également consolider les résultats de sécurité provenant d'autres outils. Les scanners open-source peuvent être orchestrés via l'interface de ligne de commande (CLI) d'Invicti, permettant aux équipes d'intégrer leurs outils existants dans des workflows AppSec centralisés.
Comment Invicti aide-t-il à prioriser les résultats SAST ?
Invicti priorise les résultats SAST en utilisant le contexte de l'ensemble de la plateforme AppSec. Lorsque les résultats SAST et DAST compatibles peuvent être corrélés, les preuves d'exécution aident à identifier les vulnérabilités de code qui peuvent être exploitées dans l'application en cours d'exécution. Invicti peut combiner ces preuves avec d'autres signaux de risque, notamment la cyber-menace et le contexte applicatif, pour aider les équipes à concentrer la remédiation sur les problèmes les plus critiques.
Comment le SAST d'Invicti s'intègre-t-il dans une stratégie ASPM ?
L'ASPM d'Invicti fournit une couche de contrôle opérationnel pour les résultats issus du SAST, du DAST, du SCA, de la sécurité des conteneurs et d'autres outils de sécurité des applications. Il consolide et normalise les résultats, corrèle et déduplique les problèmes associés, applique une priorisation et des politiques basées sur le risque, achemine les vulnérabilités vers les flux de travail de remédiation et suit la posture de sécurité ainsi que la performance de remédiation au fil du temps.
Ressources
Remonter au risque à la source
Corrélez le SAST avec des preuves d'exécution pour réduire les faux positifs et responsabiliser les développeurs.
