
secrets exposés
Stoppez l'exposition de secrets avant la mise en production
Invicti identifie et met en évidence les clés API, mots de passe, clés de chiffrement et tokens exposés avant que les pirates n'aient la possibilité de les exploiter.
Plus de 5000 organisations font confiance à Invicti





Détecter et prioriser les secrets exposés
Les secrets tels que les clés API, les tokens et les identifiants peuvent être exposés dans le code source, les fichiers de configuration et les dépôts. Invicti aide les équipes à détecter ces secrets exposés au plus tôt et à les gérer dans leur contexte afin de réduire les risques sans surcharger les développeurs.

Détectez les secrets au plus tôt
Détectez et corrigez les expositions de secrets introduites pendant le développement.

Priorisez les secrets exposés
Filtrez le bruit et priorisez les secrets exposés en fonction de leur sévérité et de leur contexte.

Produisez des rapports percutants
Mesurez la remédiation des secrets et suivez les progrès réalisés pour la direction.
Détectez les problèmes avant qu'ils ne deviennent coûteux
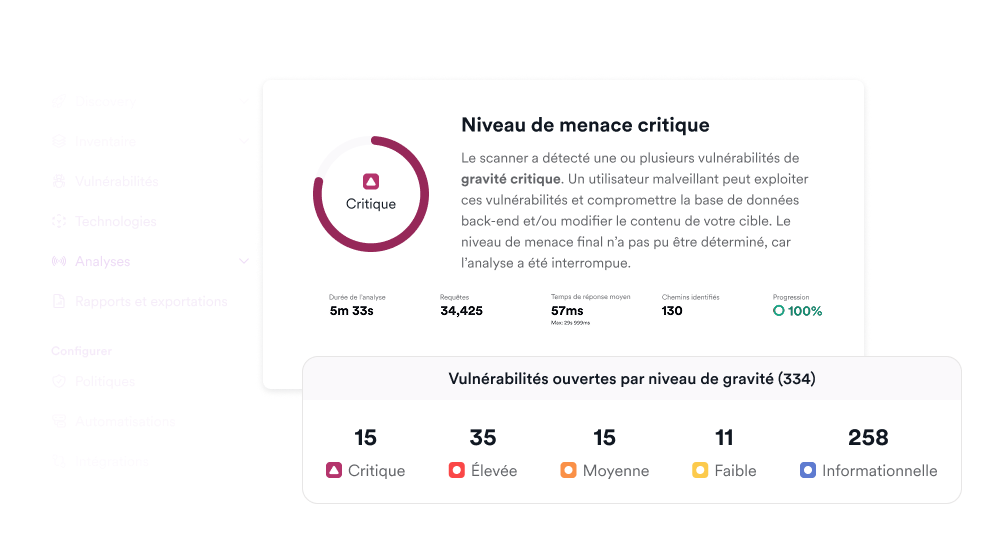
Invicti détecte les secrets exposés tôt dans le cycle de vie du développement, aidant les équipes à résoudre les problèmes avant que les applications ne soient déployées.
Se concentrer sur les risques réels
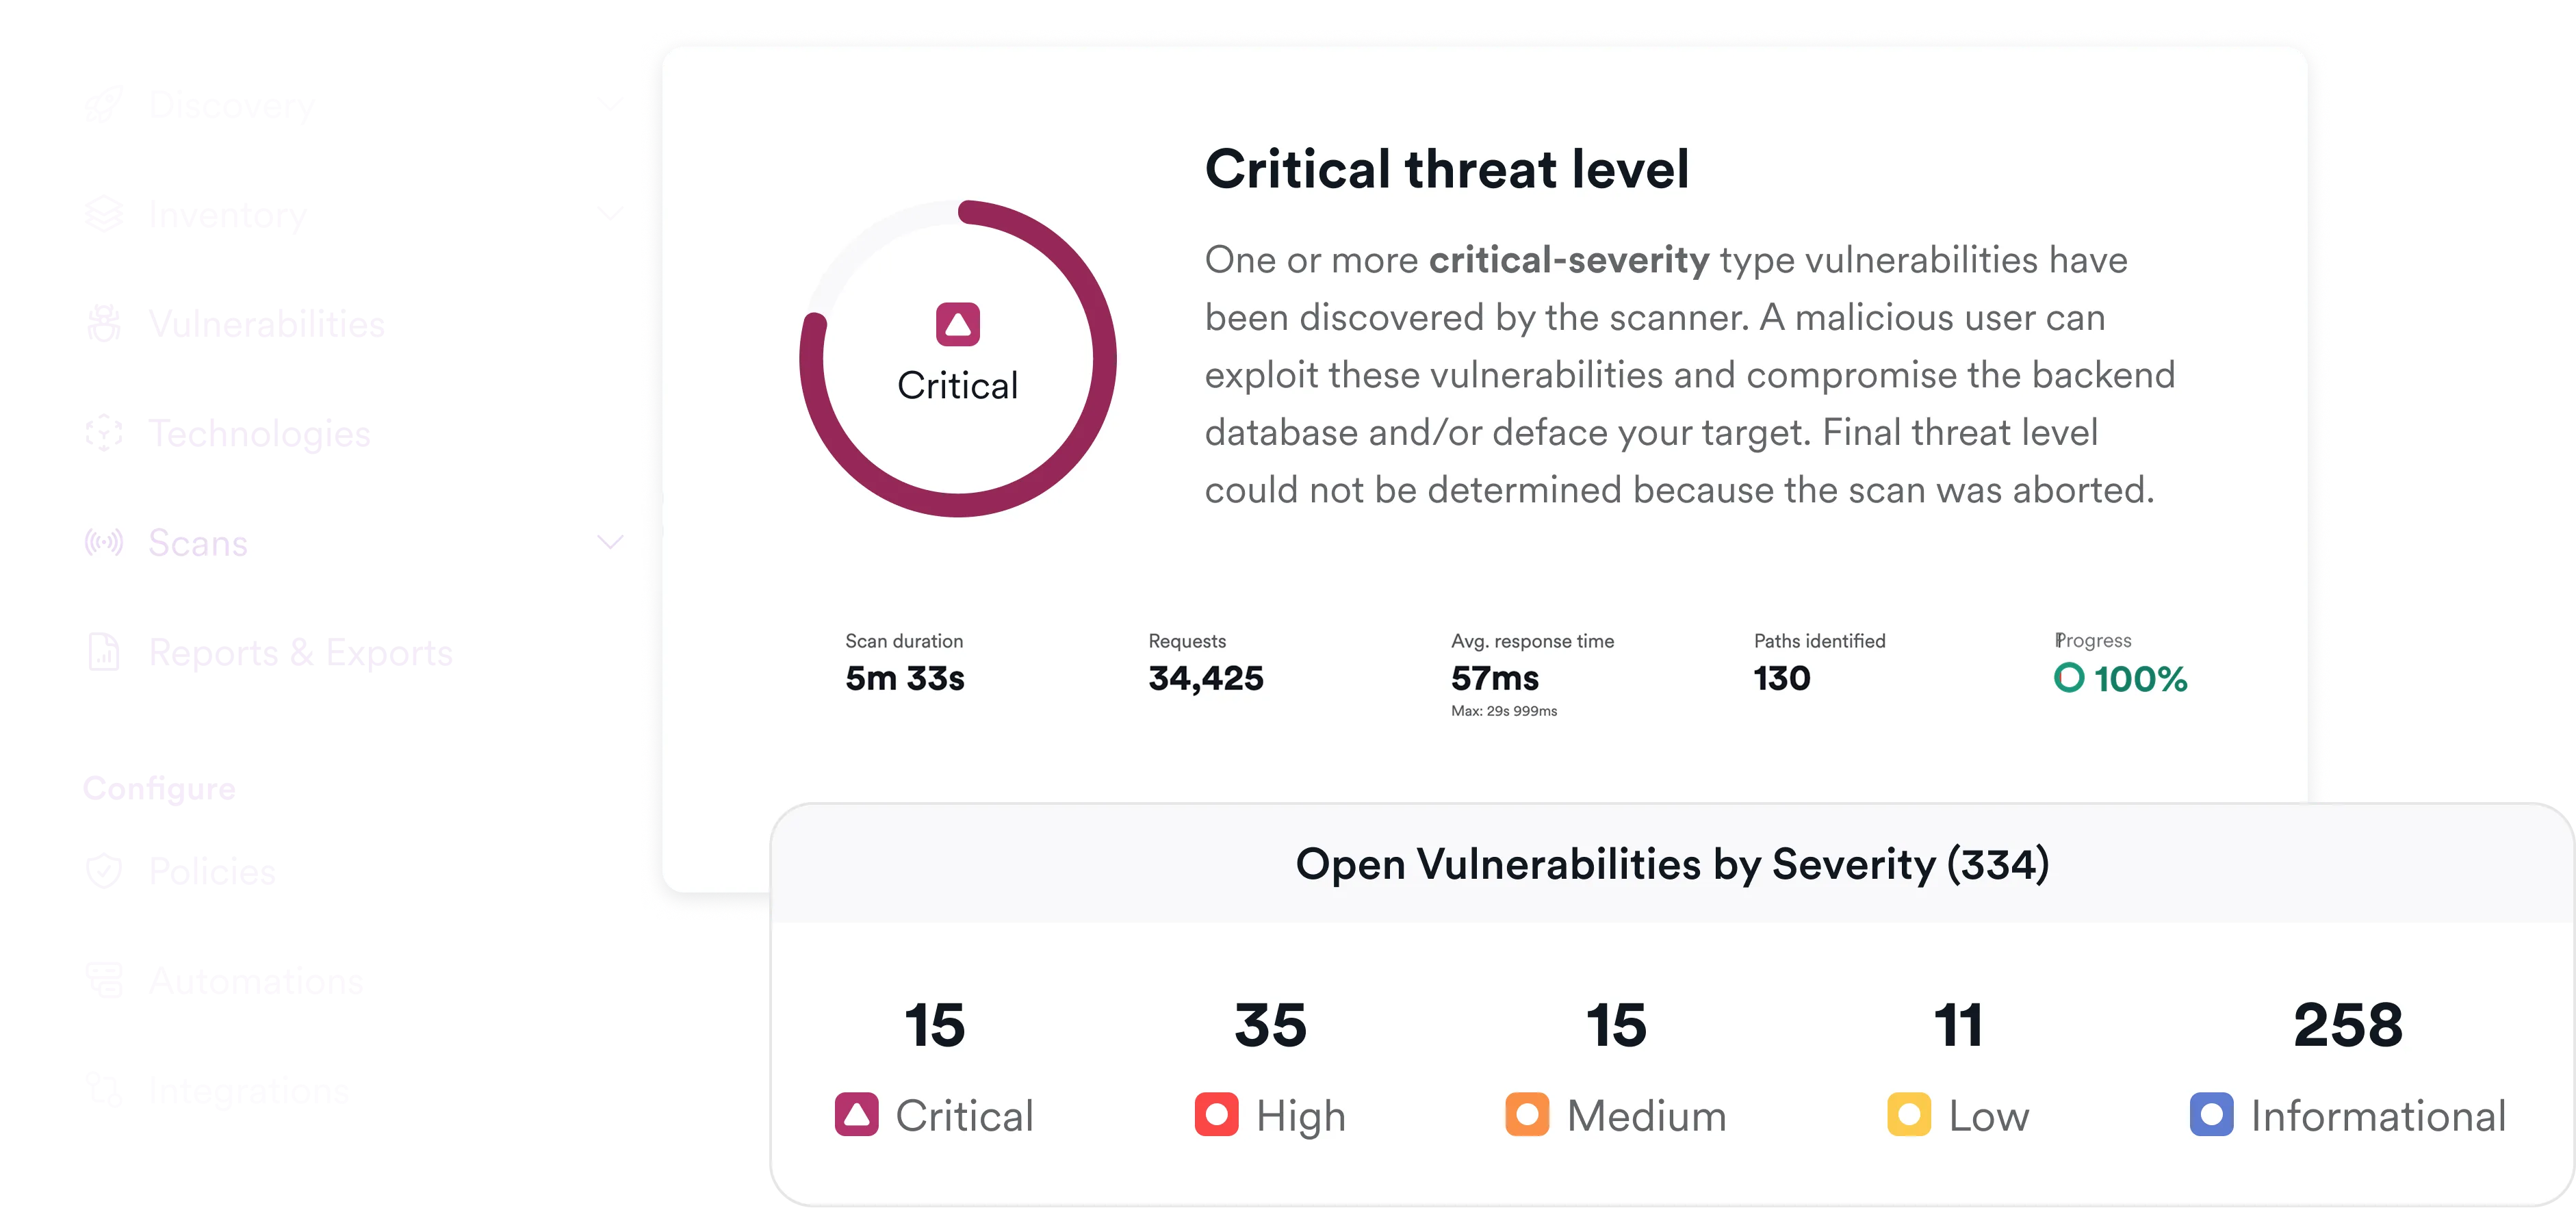
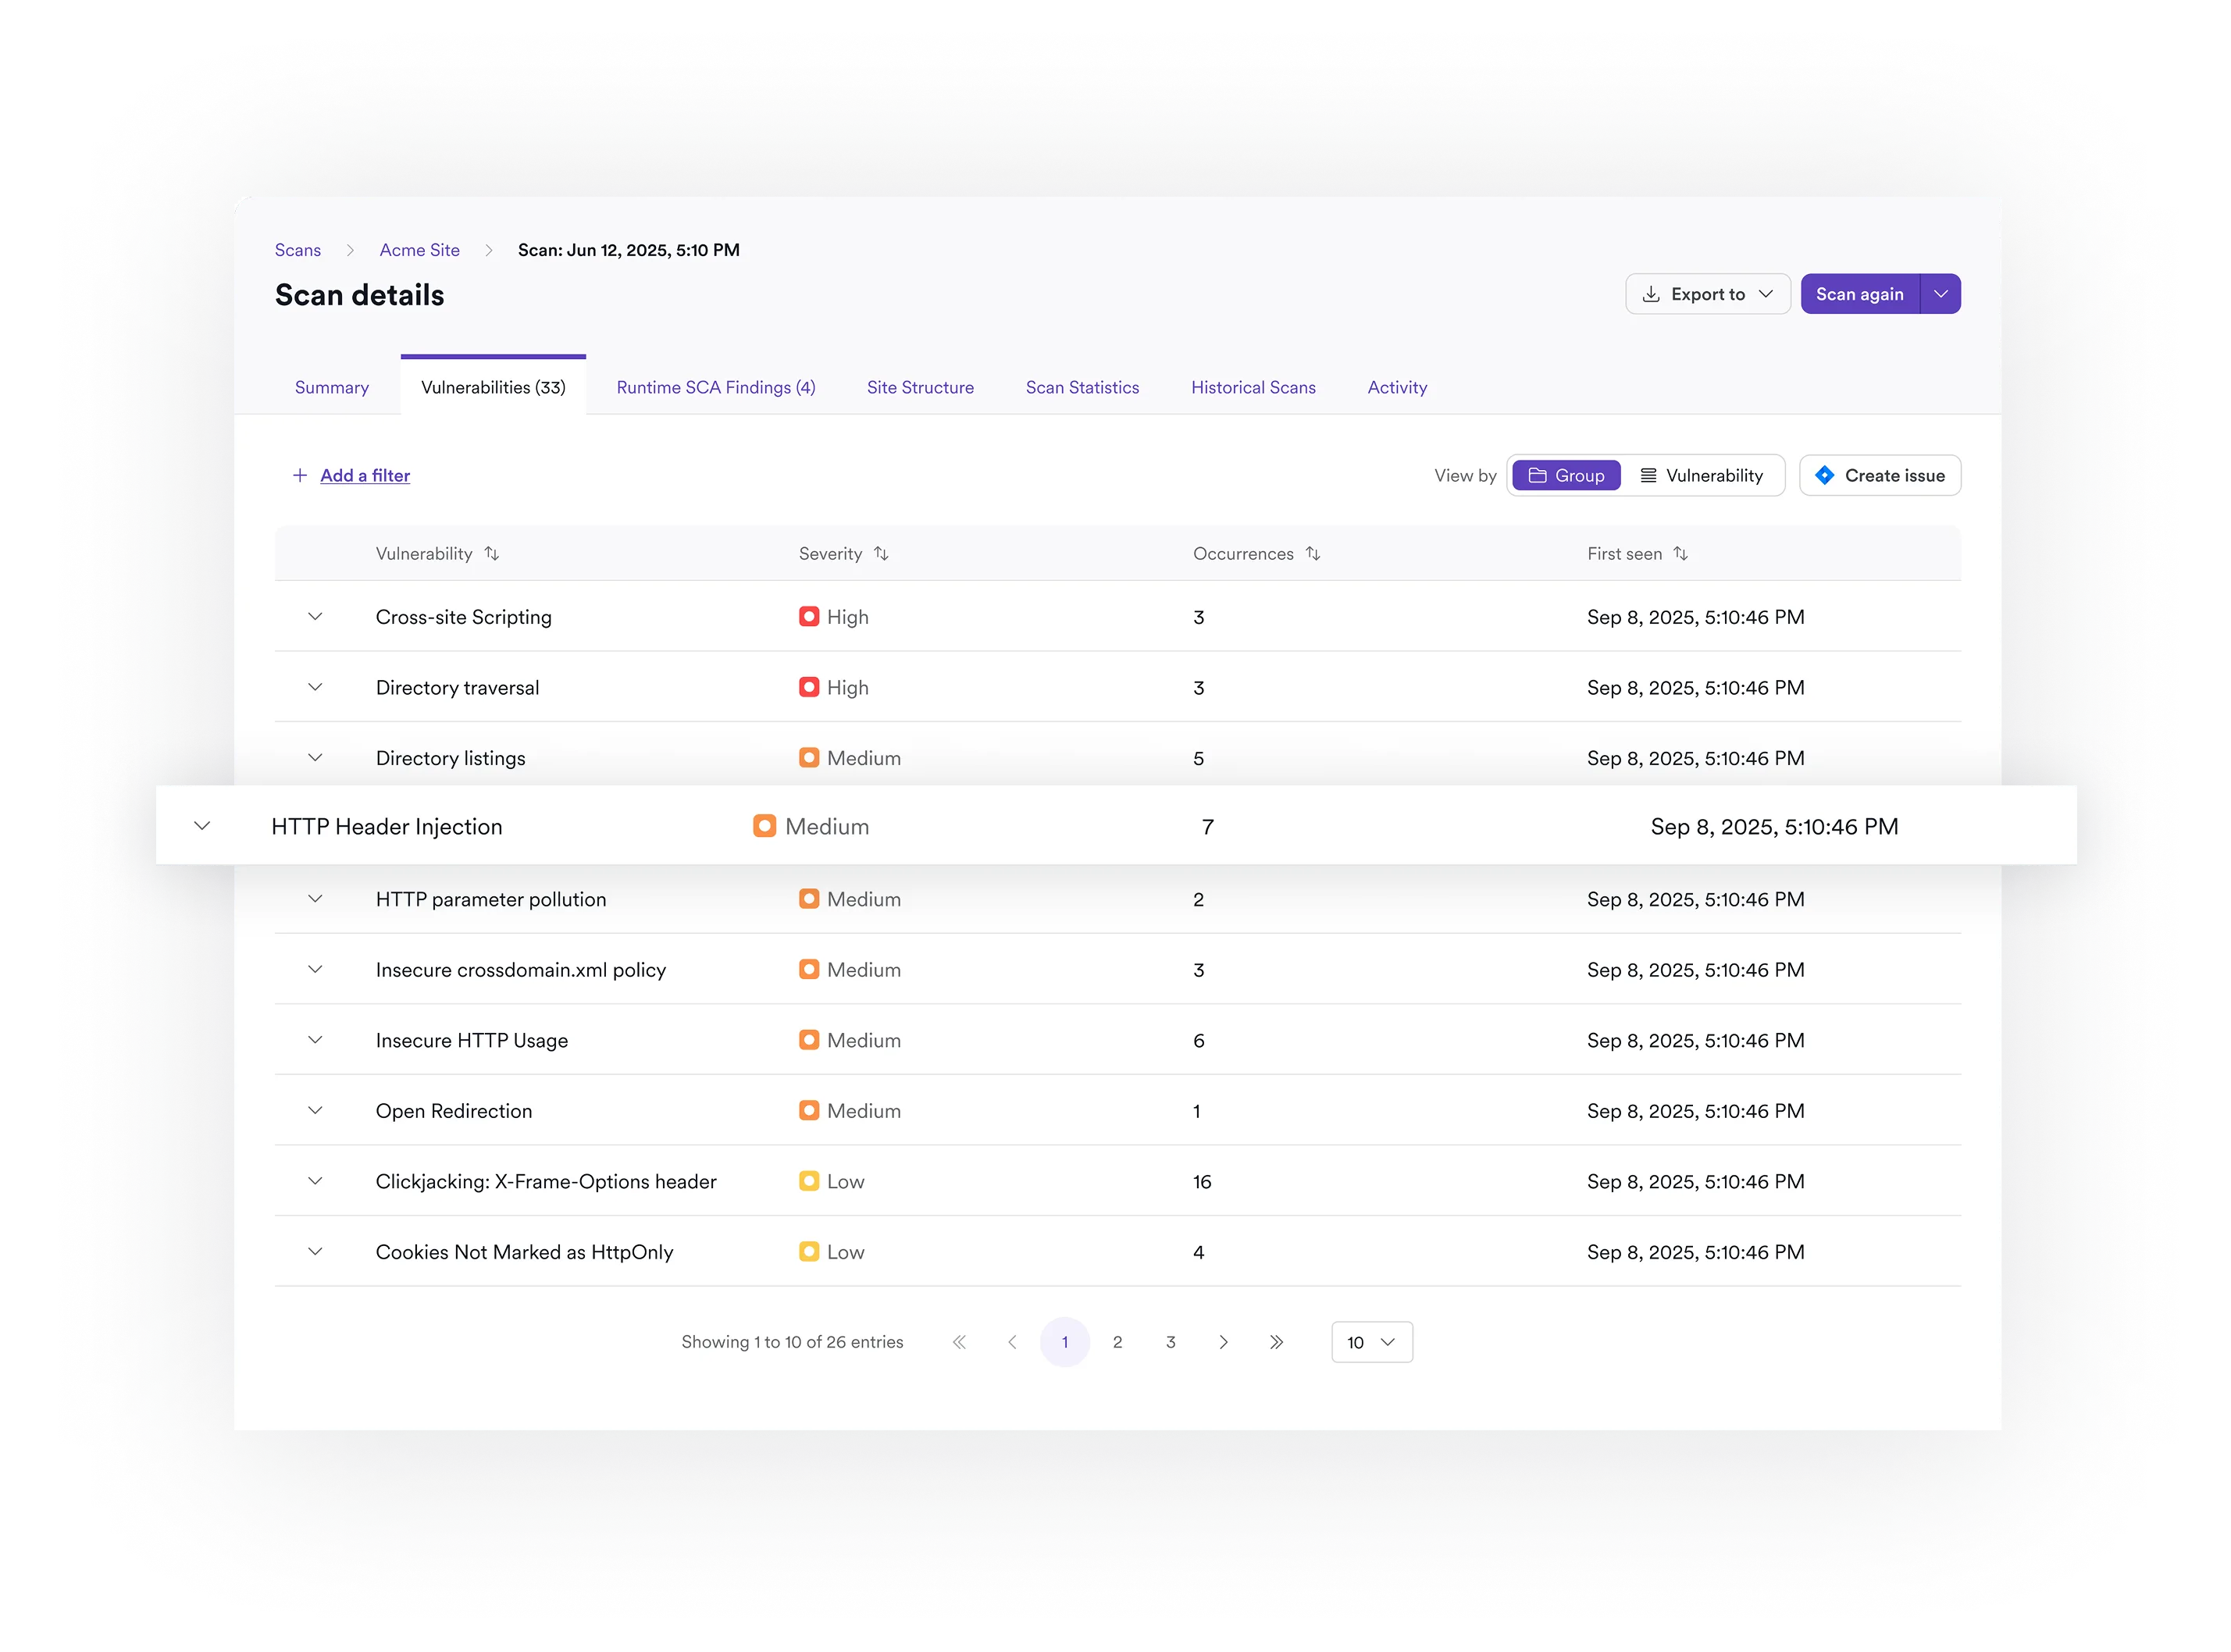
Concentrez votre équipe sur les risques réels : réduisez le bruit et priorisez les secrets exposés qui nécessitent une intervention.

Gérer les secrets et générer des rapports avec leur contexte
Prouvez que les risques liés aux secrets sont correctement traités.

Témoignages clients

« Pour la plupart de nos sites web, nous n'avons plus besoin de faire appel à des ressources externes pour les tests de sécurité. Nous pouvons lancer Invicti, effectuer les tests aussi souvent que nous le souhaitons, consulter les résultats et procéder à la remédiation à notre guise. Résultat : le budget que nous consacrions chaque année au test d'intrusion a diminué d'environ 60 % presque immédiatement, pour atteindre l'année suivante environ 20 % de nos dépenses initiales. »
– Brian Brackenborough | CISO, Channel 4

« Invicti a détecté des vulnérabilités web que d'autres solutions n'avaient pas trouvées. Il est facile à utiliser et à configurer... »
– Henk-Jan Angerman | Fondateur, SECWATCH

« J'ai eu l'occasion de comparer des rapports d'expertise avec ceux d'Invicti. Invicti était meilleur et a trouvé davantage de failles. »
– Andy Gambles | Analyste senior, OCDE

« Invicti est le meilleur scanner de sécurité des applications web en termes de rapport qualité-prix. C'est un logiciel très stable, plus rapide que l'outil que nous utilisions précédemment et relativement exempt de faux positifs, ce qui est exactement ce que nous recherchions. »
– Harald Nandke | Consultant principal, Unify (désormais Mitel)
Questions fréquentes sur les secrets
Quel type de secrets Invicti détecte-t-il ?
Invicti détecte les identifiants exposés tels que les clés API, les tokens, les mots de passe et autres valeurs sensibles intégrés dans le code source et les fichiers de configuration.
Invicti aide-t-il à empêcher les secrets d’atteindre la production ?
Invicti aide les équipes à identifier les secrets exposés tôt dans le cycle de développement afin que les problèmes puissent être résolus avant le déploiement des applications. La prévention dépend de la manière dont les équipes choisissent de traiter les résultats au sein de leurs flux de travail de développement.
La détection de secrets est-elle activée par défaut ?
La détection de secrets est activée automatiquement dans Invicti AppSec Core, sans aucune configuration manuelle nécessaire pour commencer.
Comment Invicti détecte-t-il les secrets exposés ?
Invicti identifie les secrets exposés grâce à une détection basée sur des modèles, associée à des heuristiques supplémentaires qui permettent de distinguer les secrets probables des valeurs non sensibles.
Comment Invicti réduit-il les faux positifs lors de la détection de secrets ?
Invicti applique la déduplication, la suppression, l'analyse d'accessibilité et la threat intelligence pour réduire le bruit généré par des valeurs qui ressemblent à des secrets mais ne présentent aucun risque réel.
Comment la détection de secrets s'intègre-t-elle dans la plateforme AppSec globale d'Invicti ?
La détection de secrets fait partie des capacités de sécurité du code d'Invicti et s'intègre dans une vue centralisée du risque applicatif, aux côtés des vulnérabilités des applications, des API et celles détectées à l'exécution.
Ressources
Remonter le risque jusqu'à la source
Détecter et corriger les secrets exposés
