Métriques de sécurité

Mesurez et améliorez les KPI AppSec grâce à des données fiables

Prenez des décisions de sécurité éclairées grâce à des métriques, des tableaux de bord et des rapports complets qui vous offrent une visibilité totale sur l'état de vos programmes de sécurité.
Demander une démo

Je souhaite recevoir des actualités sur les produits et le secteur
Vos informations seront conservées en toute confidentialité

Une meilleure mesure, une meilleure gestion des risques

Optimisez le triage et la remédiation

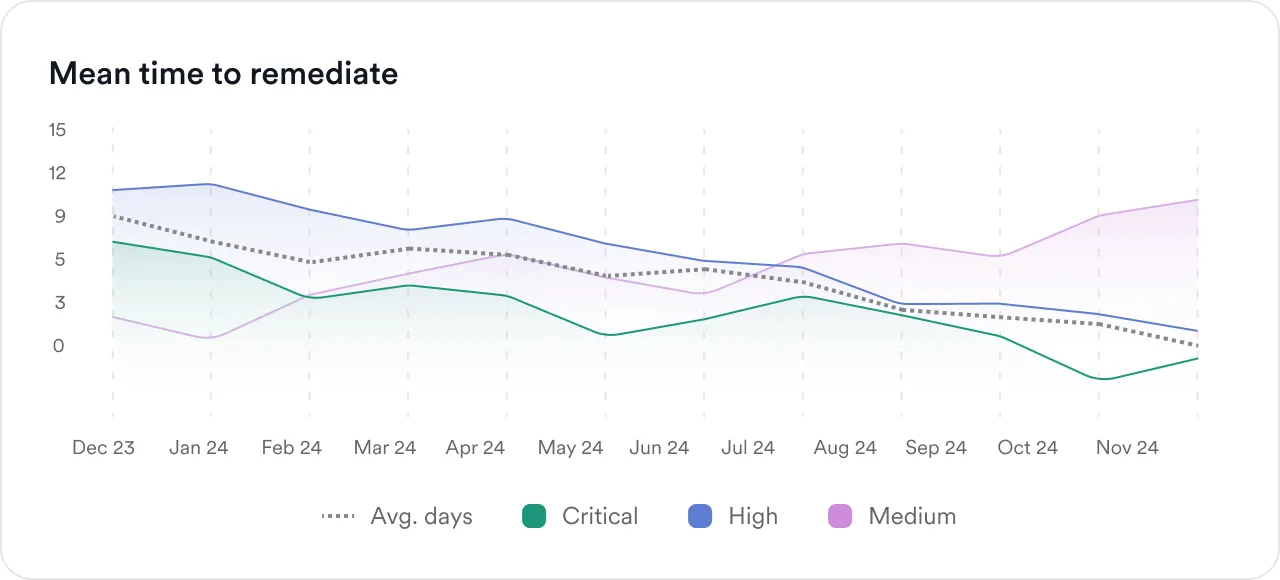
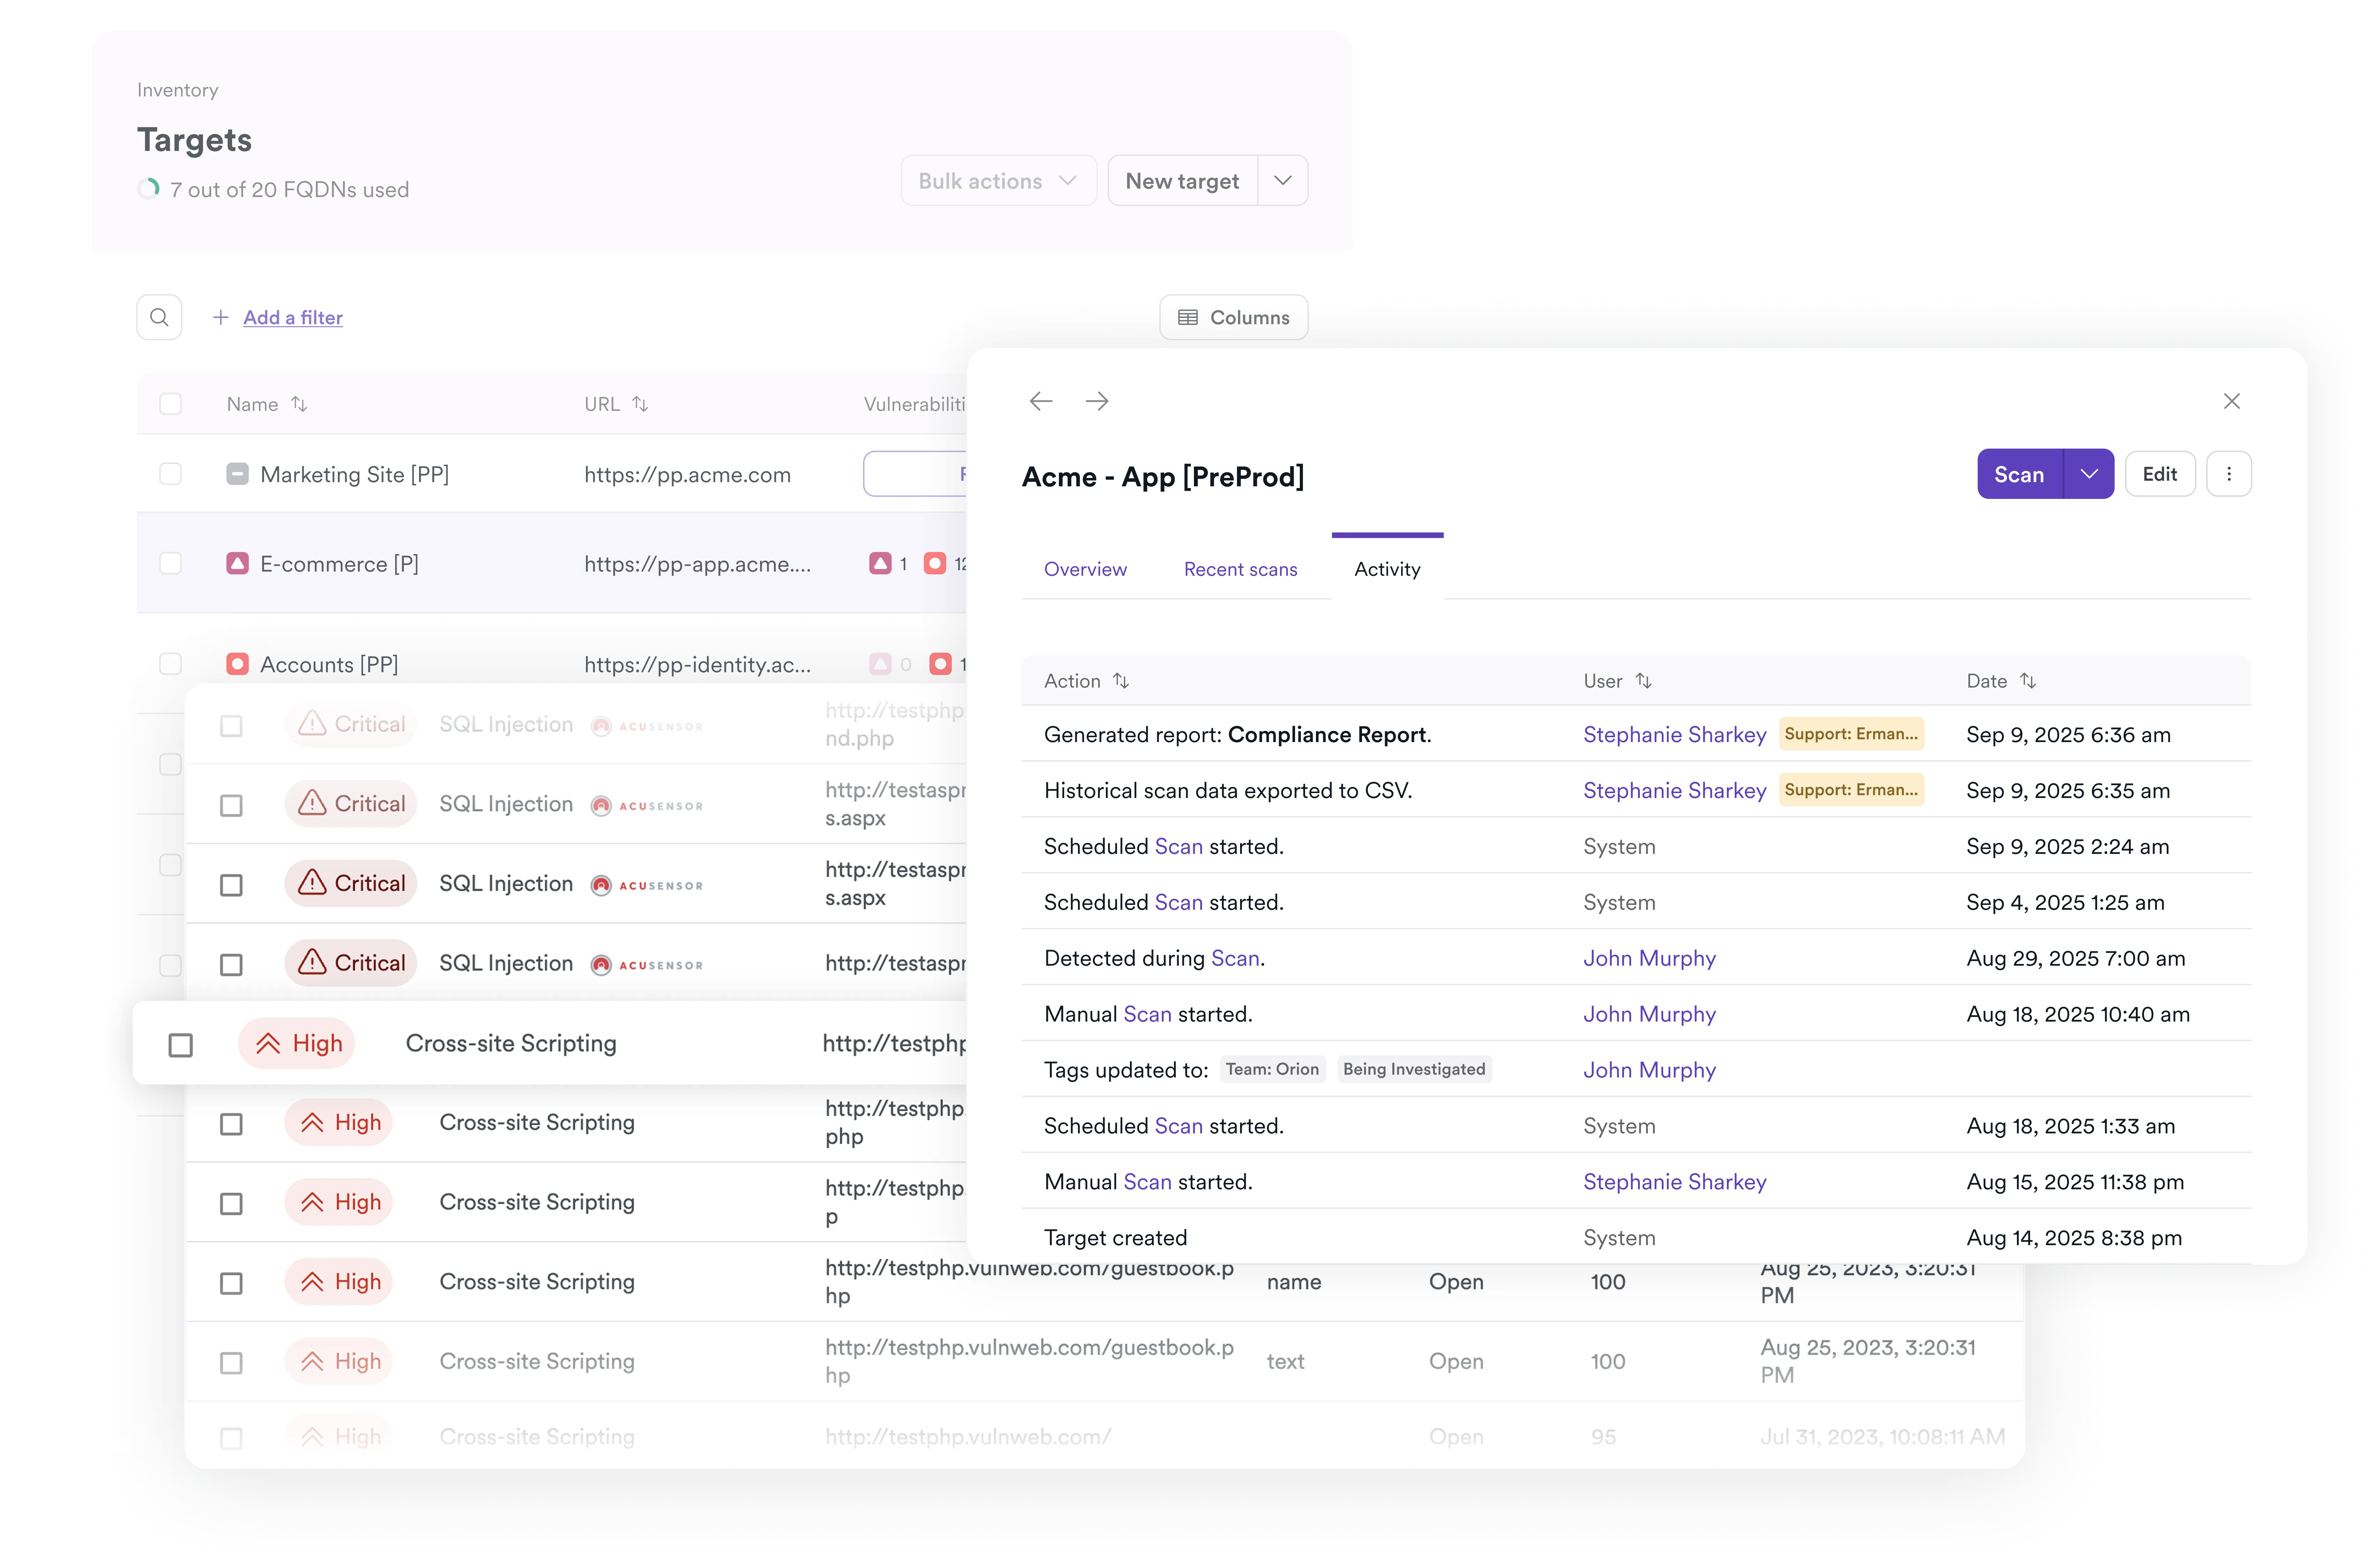
Suivez l'efficacité de la remédiation et du triage en mesurant le temps nécessaire aux développeurs pour résoudre les problèmes et aux ingénieurs sécurité pour trier les vulnérabilités. Identifiez les goulots d'étranglement, fixez des objectifs d'amélioration et utilisez l'automatisation pour accélérer ces deux processus au fil du temps.

Mesurez la sécurité à chaque niveau de l'entreprise

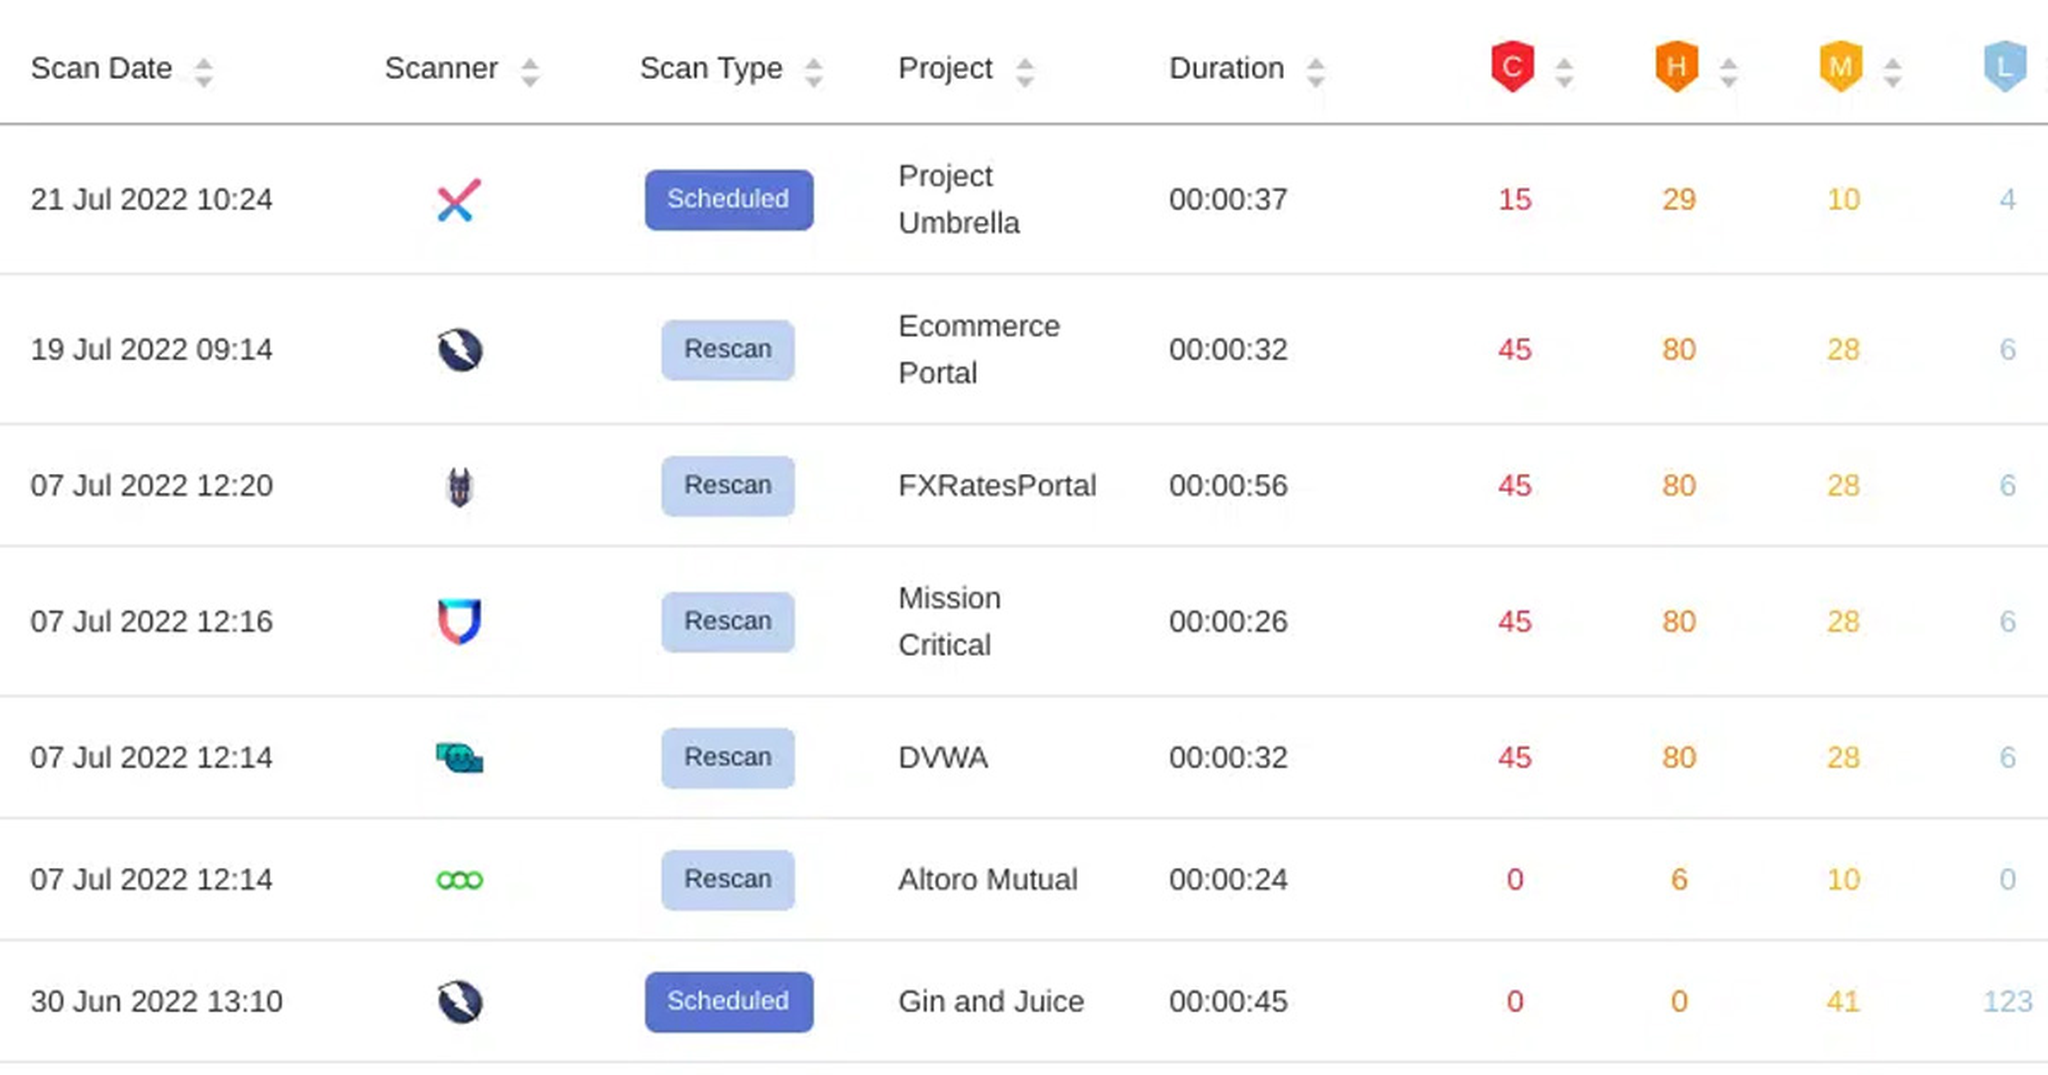
Définissez des hiérarchies organisationnelles pour suivre et agréger les données de vulnérabilité à travers les projets, les produits, les unités opérationnelles ou l’ensemble de l’entreprise. Utilisez des étiquettes personnalisées pour catégoriser les projets et filtrer les rapports et les tableaux de bord afin d’obtenir des analyses plus approfondies.

Améliorez le codage sécurisé grâce aux données

Améliorez les compétences en codage sécurisé des développeurs en analysant les vulnérabilités qu'ils introduisent, en identifiant les besoins en formation et en intégrant des plateformes telles que Secure Code Warrior et SecureFlag pour proposer des programmes d'apprentissage personnalisés.

Triage plus rapide

Améliorez l'efficacité du triage

Mesurez le temps moyen de triage pour évaluer l'efficacité de l'équipe de sécurité.

Identifiez les goulots d'étranglement qui retardent l'évaluation des vulnérabilités.

Définissez des objectifs de performance pour le triage et suivez les progrès au fil du temps.

Automatisez les étapes de triage répétitives pour accélérer la réponse.

Utilisez des métriques pour valider les améliorations des processus et raccourcir les cycles.

fixes plus fluides

Optimisez la remédiation

Suivez le temps moyen de remédiation, de l'assignation du problème à sa résolution.

Identifiez les blocages dans les workflows des développeurs et résolvez-les systématiquement.

Surveillez les progrès pour garantir la conformité aux SLA et une amélioration continue.

Apportez du contexte et des ressources aux développeurs pour des fixes plus rapides.

Fournissez automatiquement aux développeurs des conseils de remédiation par IA.

collaboration facilitée

Éliminez les frictions dans les workflows
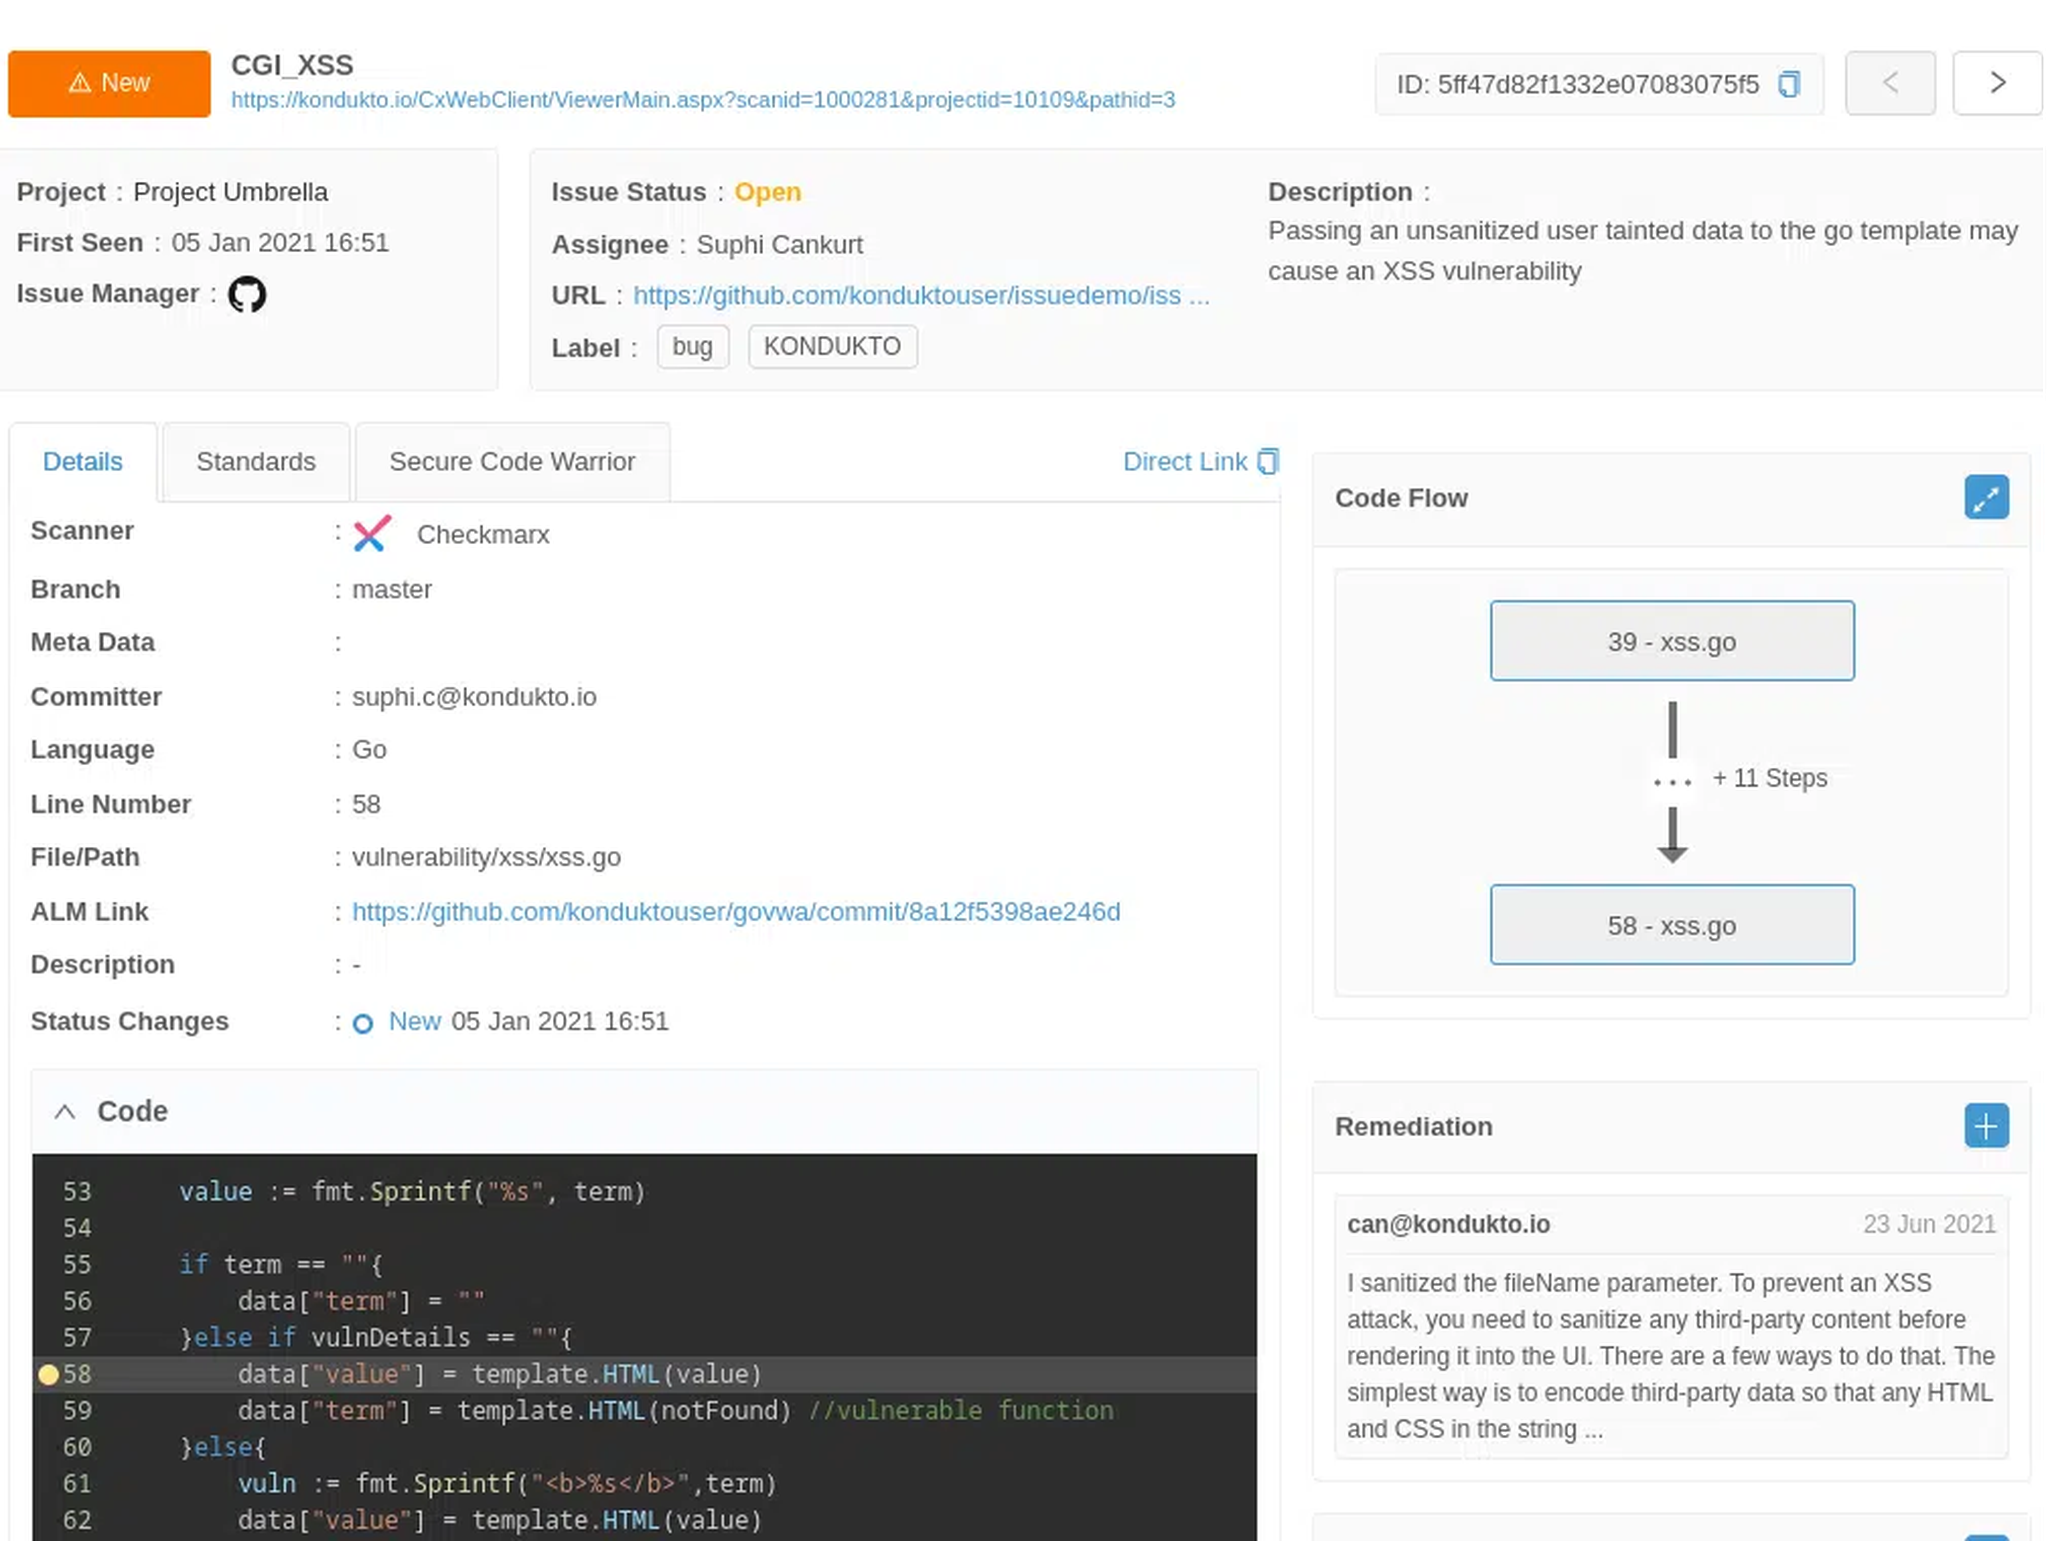
Connectez le triage et la remédiation grâce à des workflows automatisés.

Automatisez les scans de validation pour vérifier les fixes et prévenir les régressions.

Assignez automatiquement les problèmes au développeur responsable de la vulnérabilité.

Construisez une base de données de remédiation interne pour partager les fixes et les meilleures pratiques.

Éliminez les allers-retours entre les équipes de sécurité et de développement.

Meilleur support aux développeurs

Pratiques de développement sécurisées
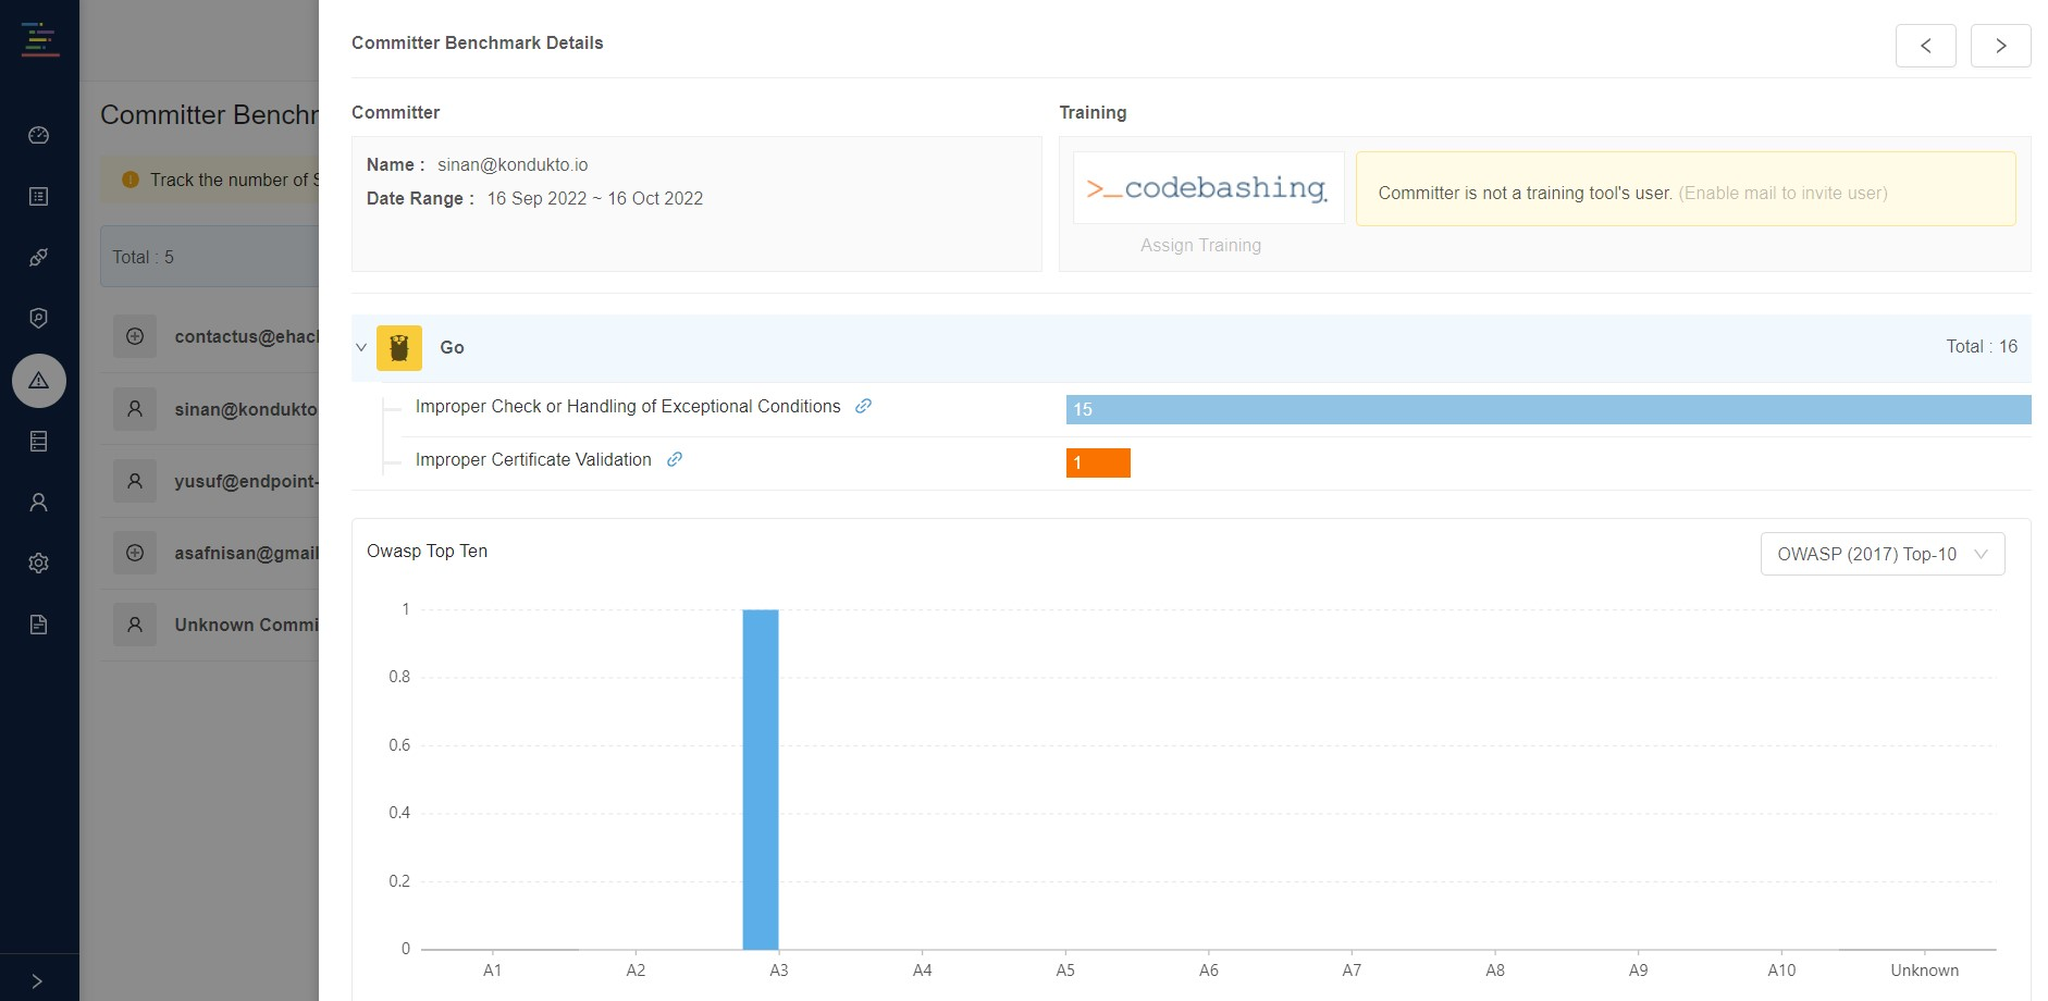
Suivez les vulnérabilités introduites par développeur pour évaluer la maturité en matière de codage sécurisé.

Utilisez des vues au niveau développeur pour identifier les lacunes en compétences et les problèmes récurrents.

Intégrez des plateformes de formation (Secure Code Warrior, SecureFlag) pour proposer des formations ciblées.

Attribuez des programmes de formation personnalisés basés sur des données réelles de vulnérabilité.

Surveillez l'amélioration des développeurs au fil du temps grâce aux tendances des vulnérabilités.

plus de visibilité

Fédérez les parties prenantes

Agrégez les indicateurs clés de performance (KPI) au niveau de l’organisation, de l’unité opérationnelle, du produit ou du projet.

Utilisez des étiquettes personnalisées pour filtrer les métriques par type d'application, criticité ou responsabilité.

Proposez des tableaux de bord personnalisés pour les dirigeants, les ingénieurs AppSec et les développeurs.

Suivez les tendances de performance à long terme et prouvez le retour sur investissement de vos initiatives de sécurité.

Bénéficiez, pour vos audits, d’une visibilité claire sur le triage, la remédiation et la progression des développeurs.

PLUS DE 110 INTÉGRATIONS

Intégration avec les outils que vous utilisez déjà

Témoignages clients

« Pour la plupart de nos sites web, nous n'avons plus besoin de faire appel à des ressources externes pour les tests de sécurité. Nous pouvons lancer Invicti, effectuer les tests aussi souvent que nous le souhaitons, consulter les résultats et procéder à la remédiation à notre guise. Résultat : le budget que nous consacrions chaque année au test d'intrusion a diminué d'environ 60 % presque immédiatement, pour atteindre l'année suivante environ 20 % de nos dépenses initiales. »

– Brian Brackenborough | CISO, Channel 4

« Invicti a détecté des vulnérabilités web que d'autres solutions n'avaient pas trouvées. Il est facile à utiliser et à configurer... »

– Henk-Jan Angerman | Fondateur, SECWATCH

« J'ai eu l'occasion de comparer des rapports d'expertise avec ceux d'Invicti. Invicti était meilleur, détectant davantage de failles. »

– Andy Gambles | Analyste senior, OCDE

« Invicti est le meilleur scanner de sécurité des applications web en termes de rapport qualité-prix. C'est un logiciel très stable, plus rapide que l'outil que nous utilisions précédemment et relativement exempt de faux positifs, ce qui est exactement ce que nous recherchions. »

– Harald Nandke | Consultant principal, Unify (désormais Mitel)

Ressources

Blog

AppSec KPIs that matter: Metrics to measure real security risk

Blog

Best tools for application security metrics: What to measure and how to track AppSec performance

Blog

How do CISOs use ASPM for security reporting?

Blog

How CISOs measure application security ROI

Blog

AppSec KPIs that matter: Metrics to measure real security risk

Blog

Best tools for application security metrics: What to measure and how to track AppSec performance

Blog

How do CISOs use ASPM for security reporting?

Blog

How CISOs measure application security ROI