
Threat Intelligence applicative
Priorisez et traitez les menaces critiques en toute confiance
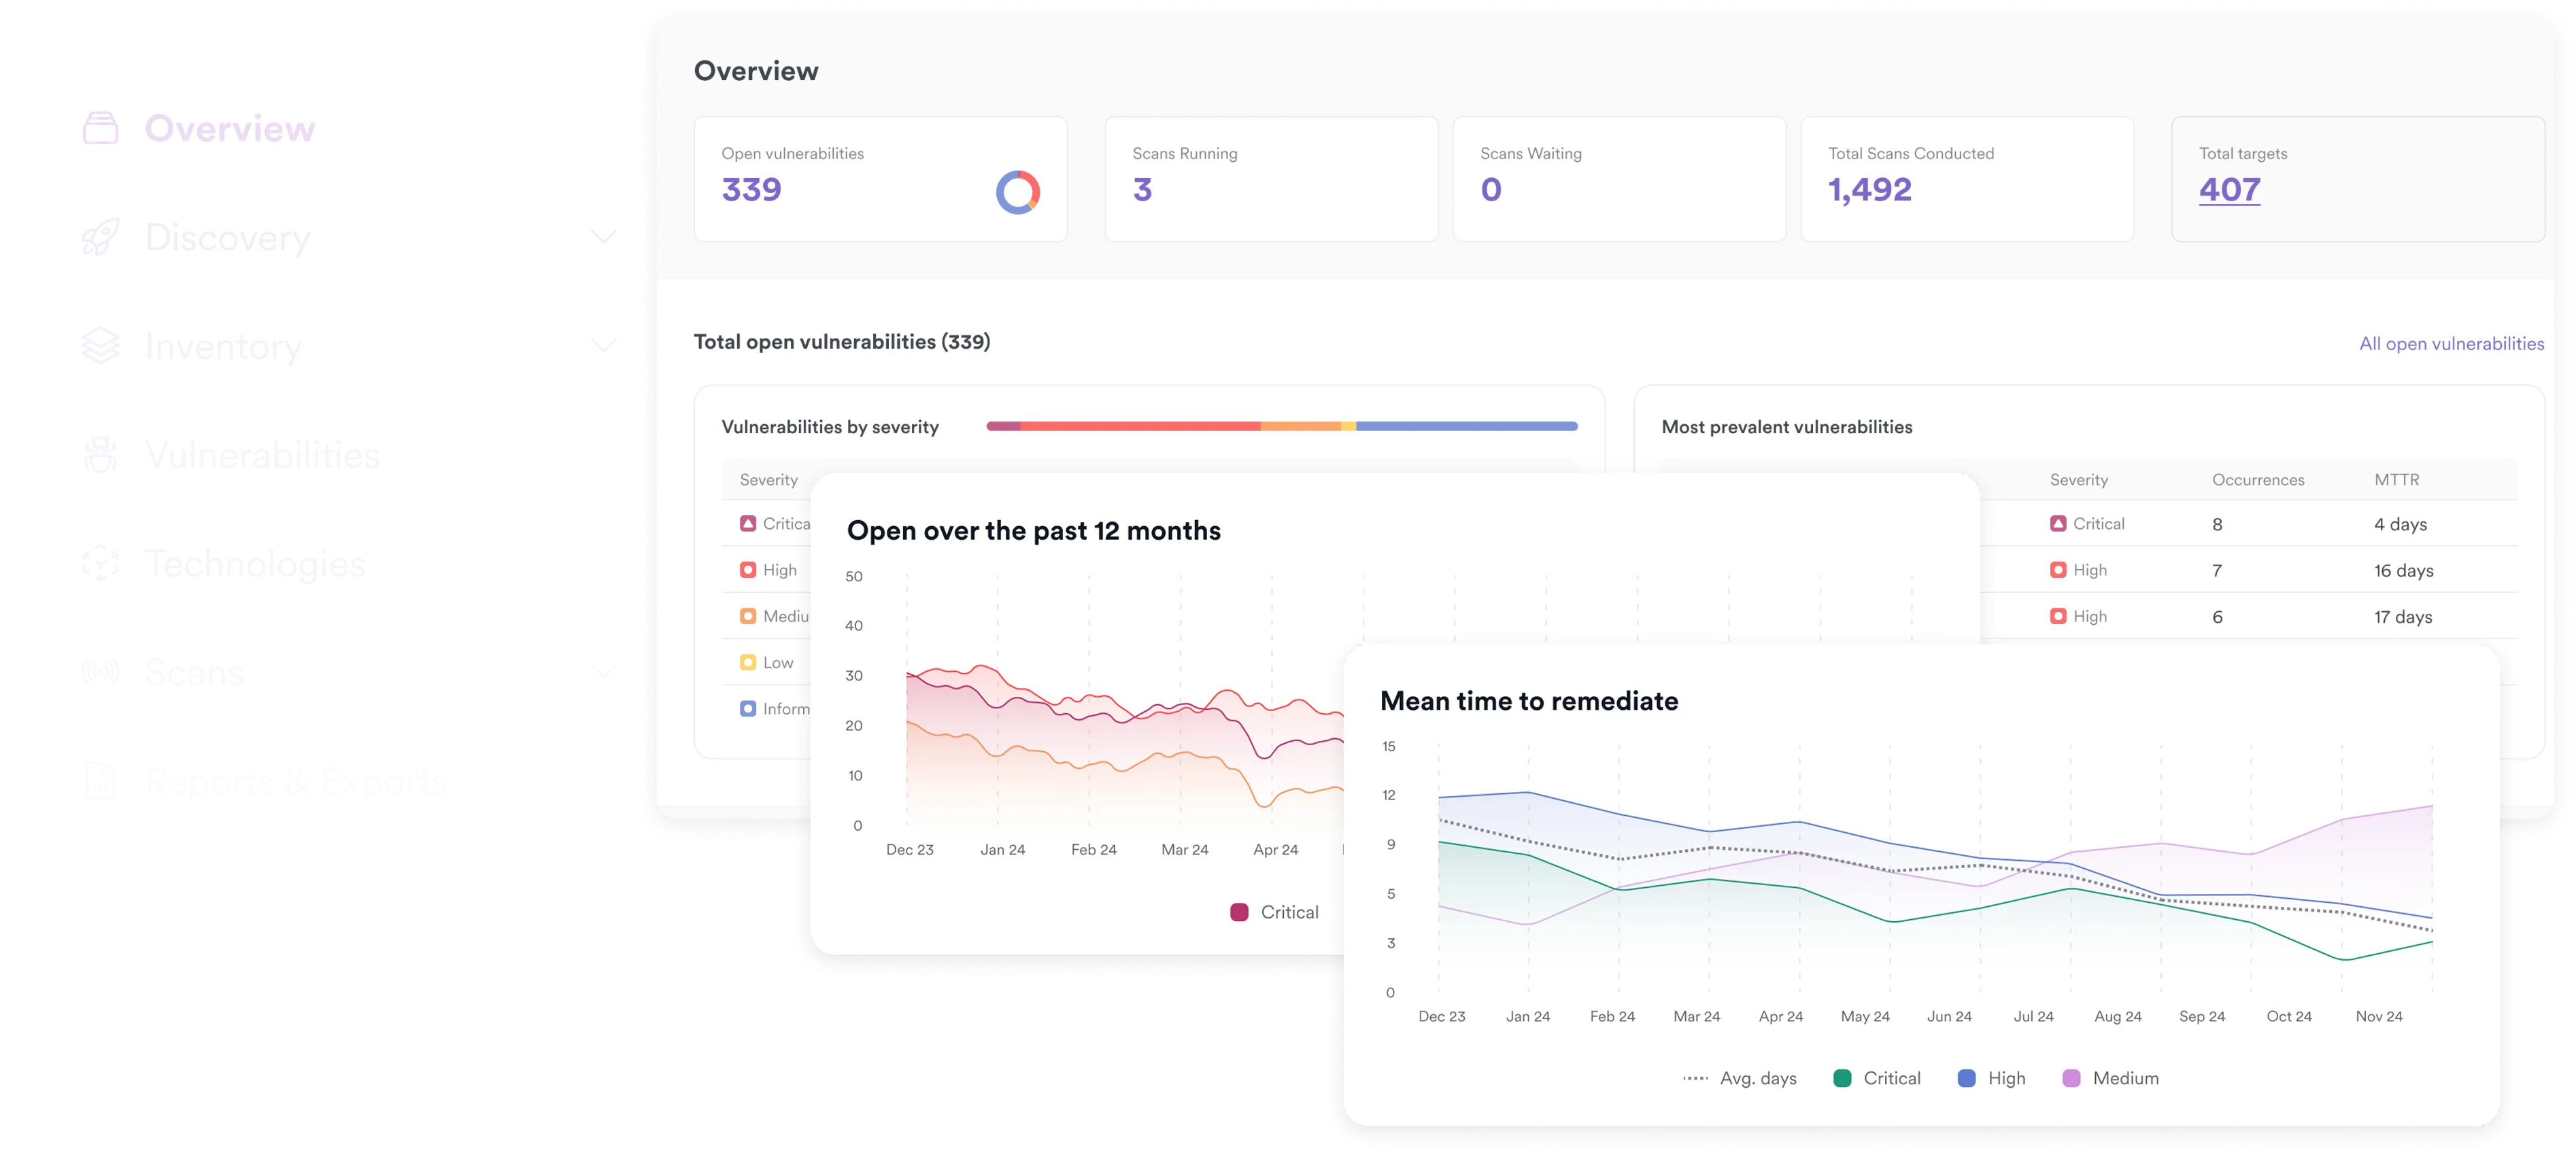
Dédoublonnez les résultats, validez l’accessibilité et confirmez l’exploitabilité. Enrichissez-les avec le contexte métier et le score EPSS pour réduire le bruit et faire ressortir les risques réels.
Plus de 5000 organisations font confiance à Invicti





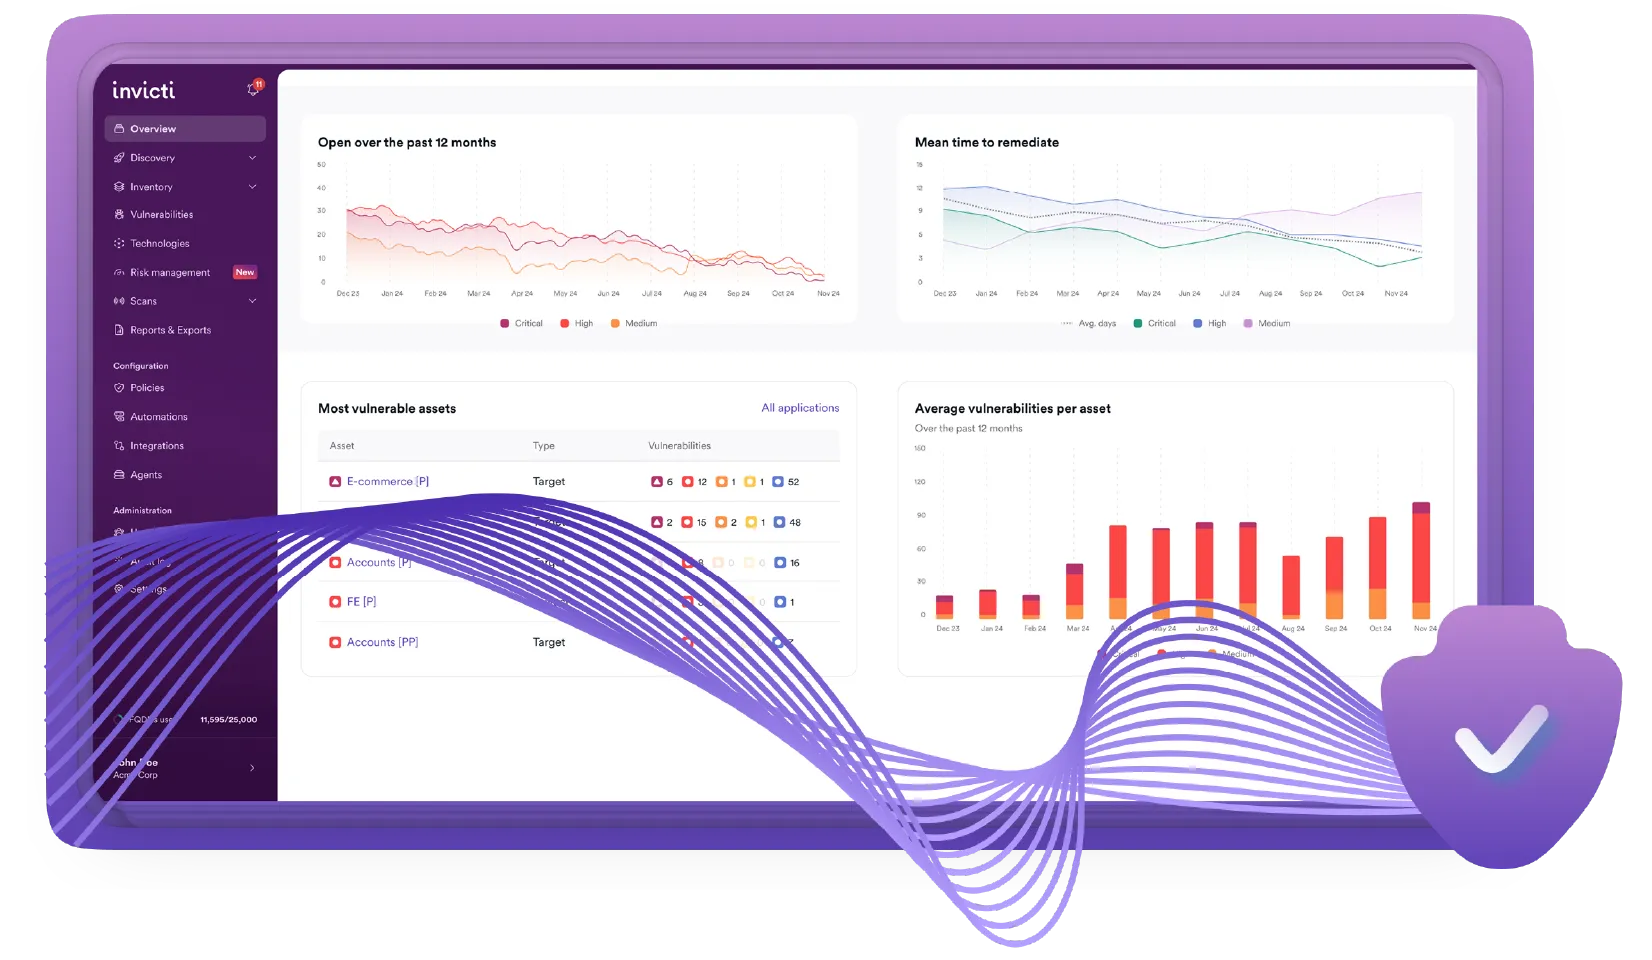
Détectez les vrais exploits plus tôt. Accélérez la remédiation.
Corrélez l'accessibilité, l'exploitabilité, l'impact métier et les renseignements sur les menaces réelles pour prioriser ce qui vous expose réellement à un risque.

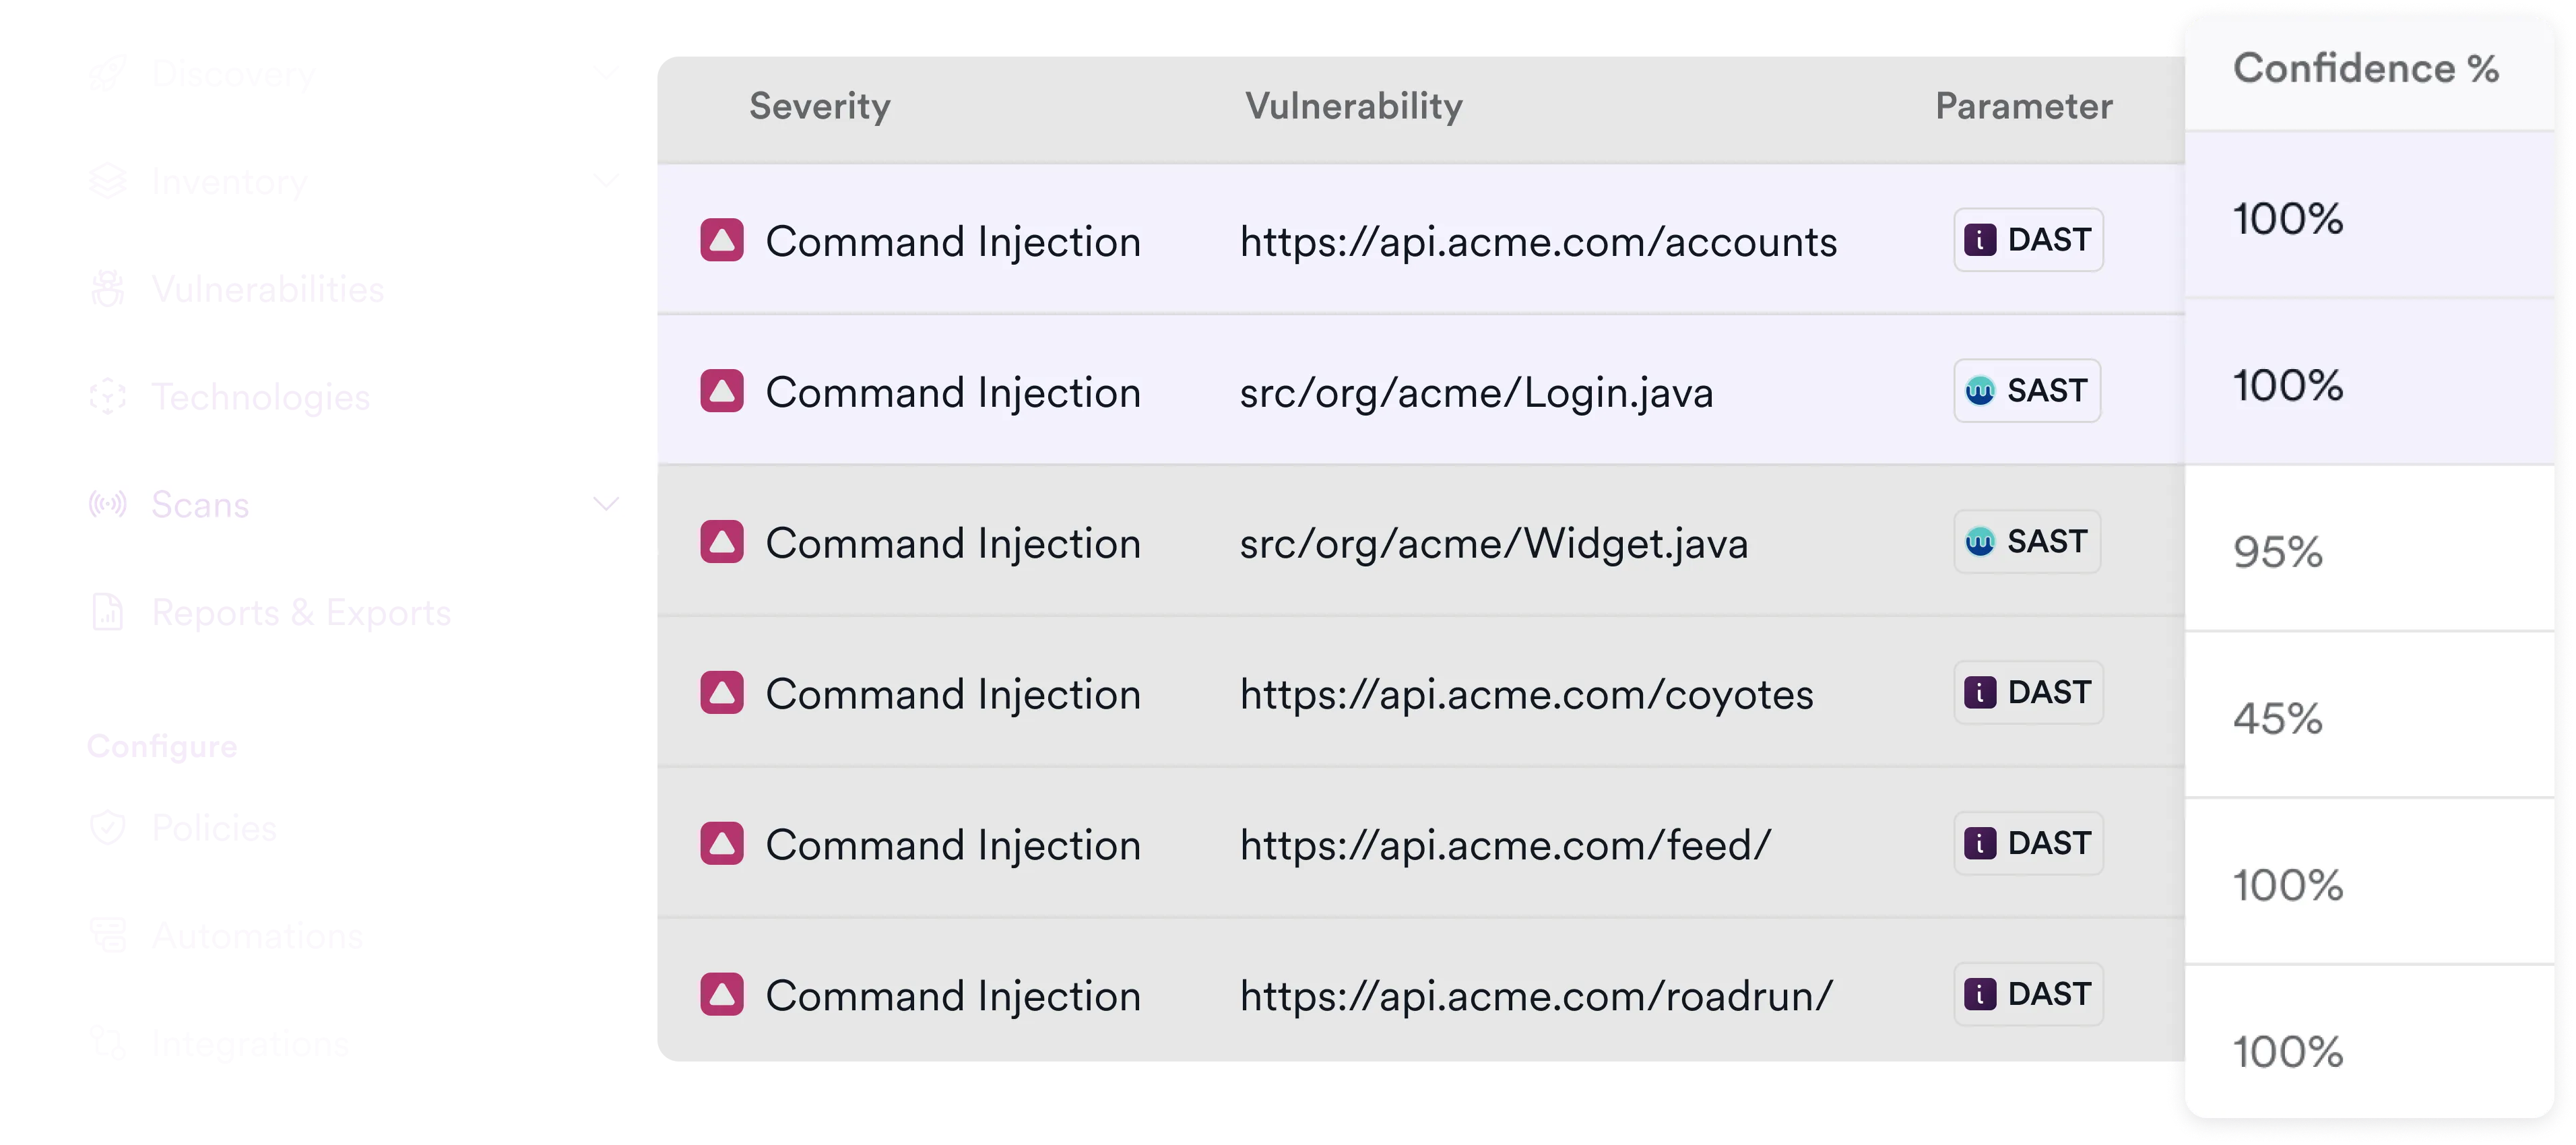
Obtenez des signaux sans le bruit
Dédoublonnez les résultats provenant de différents scanners pour obtenir la liste de vulnérabilités la plus propre possible.

Découvrez ce qui est accessible
Toutes les CVE critiques ne sont pas forcément exploitables dans votre application. Nous connaissons la différence.

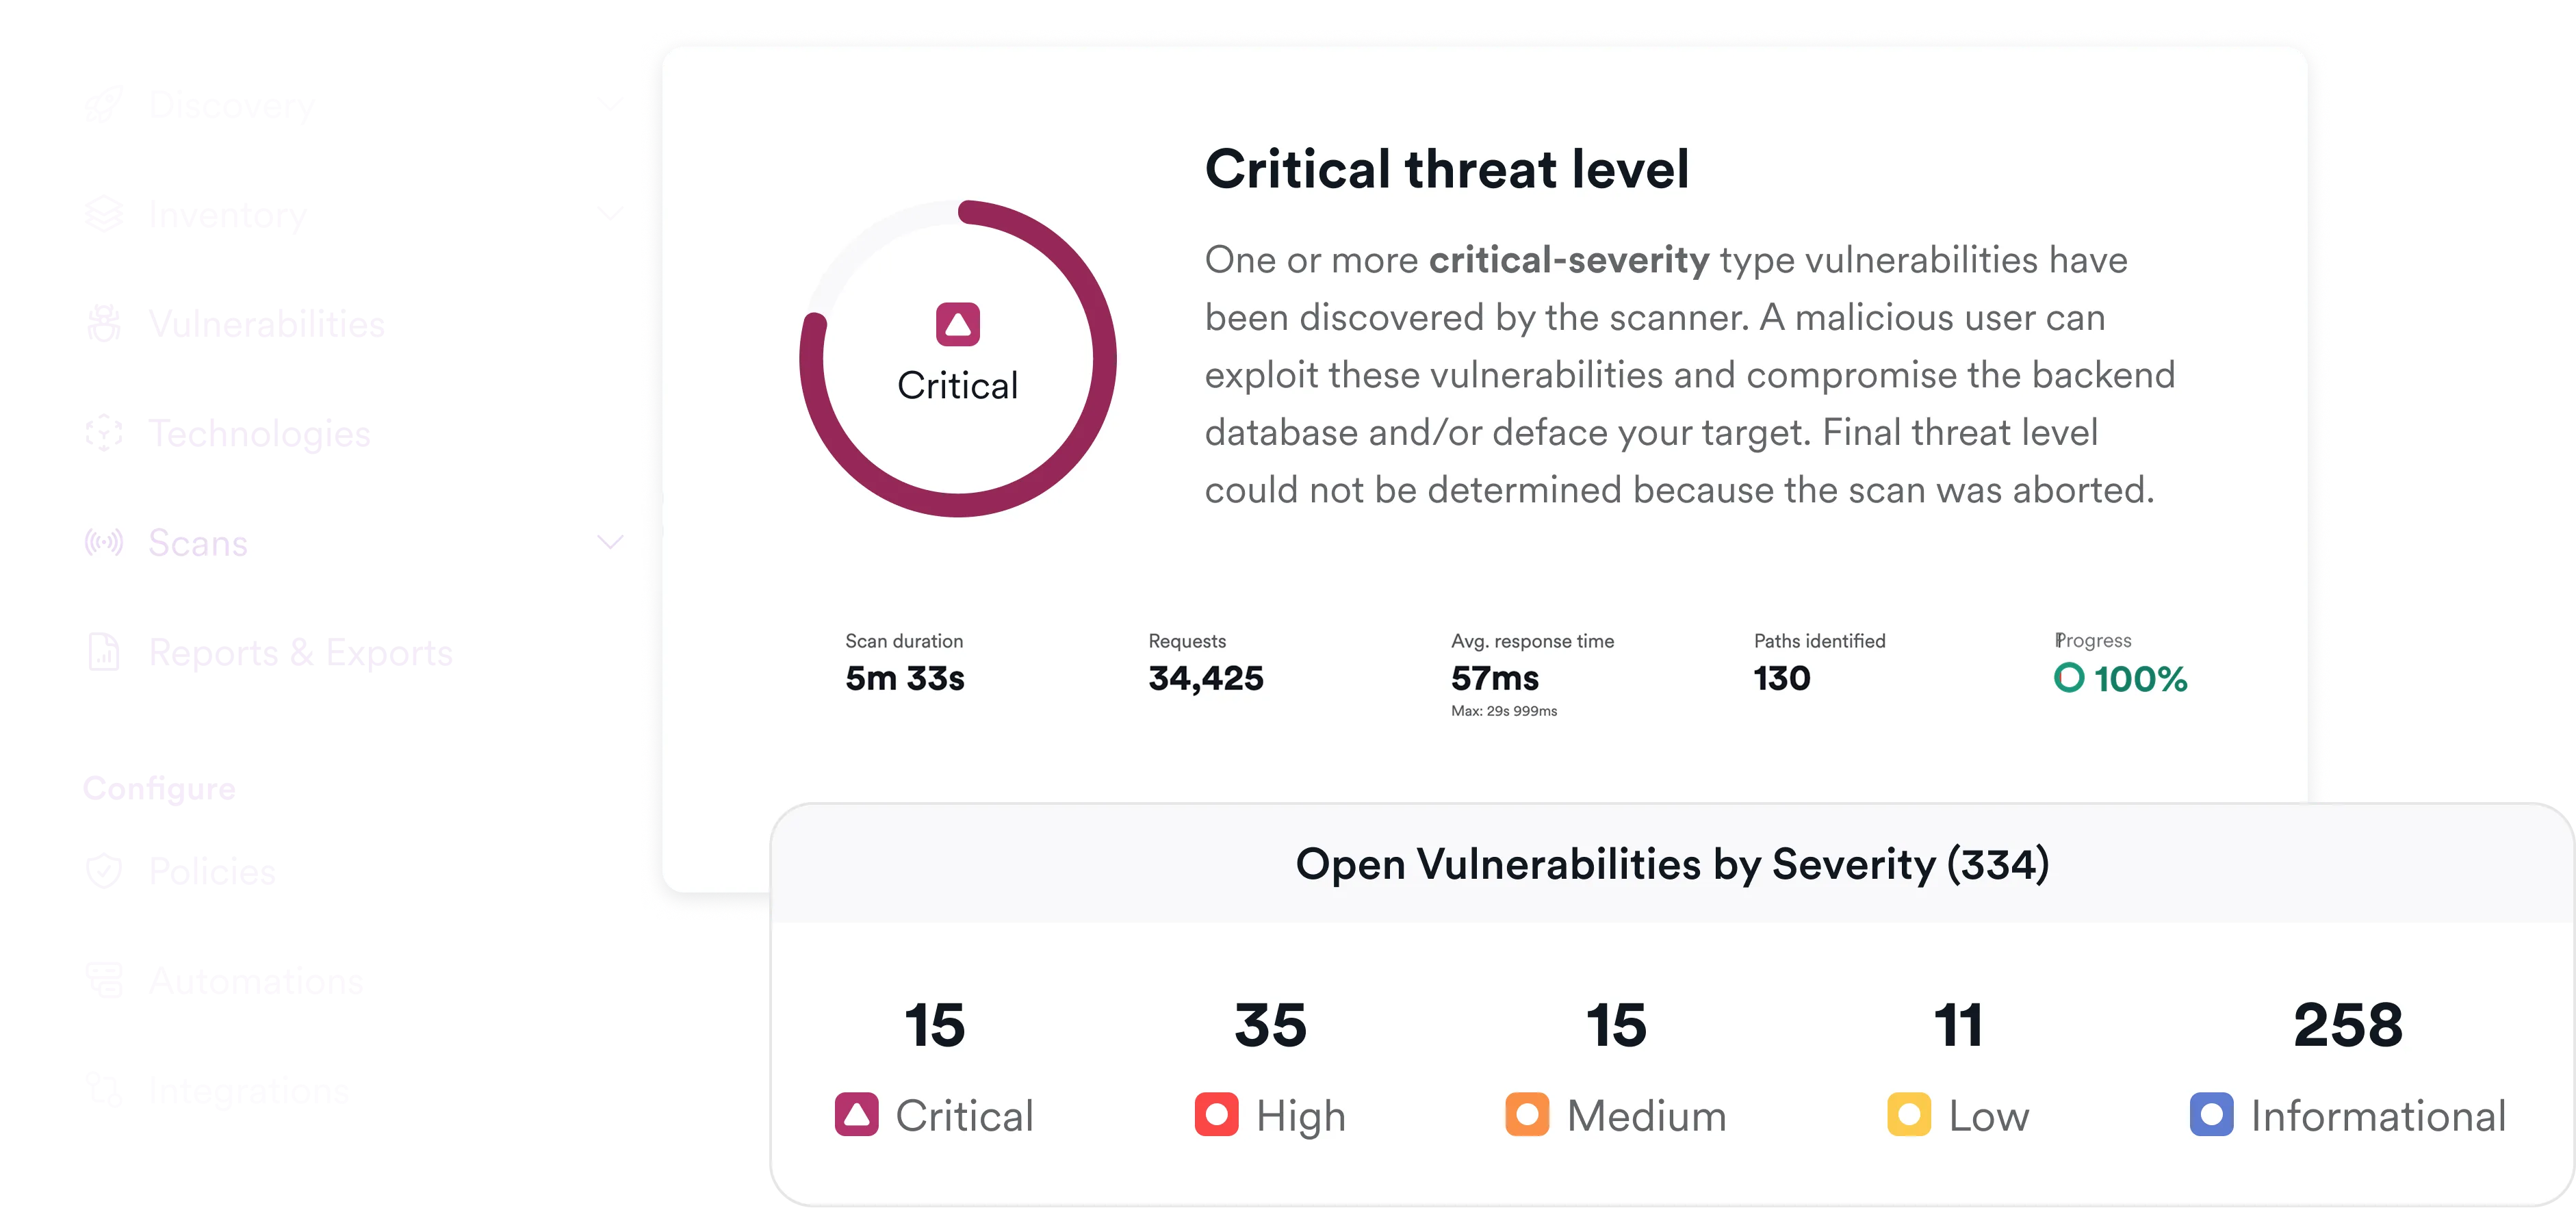
Priorisez les menaces métier
Validez l'exploitabilité avec le contexte métier pour redonner du temps à votre équipe.
Commencez sans bruit
L'expertise d'Invicti en matière de scan runtime de pointe et sans bruit fournit des données auxquelles votre équipe peut se fier.
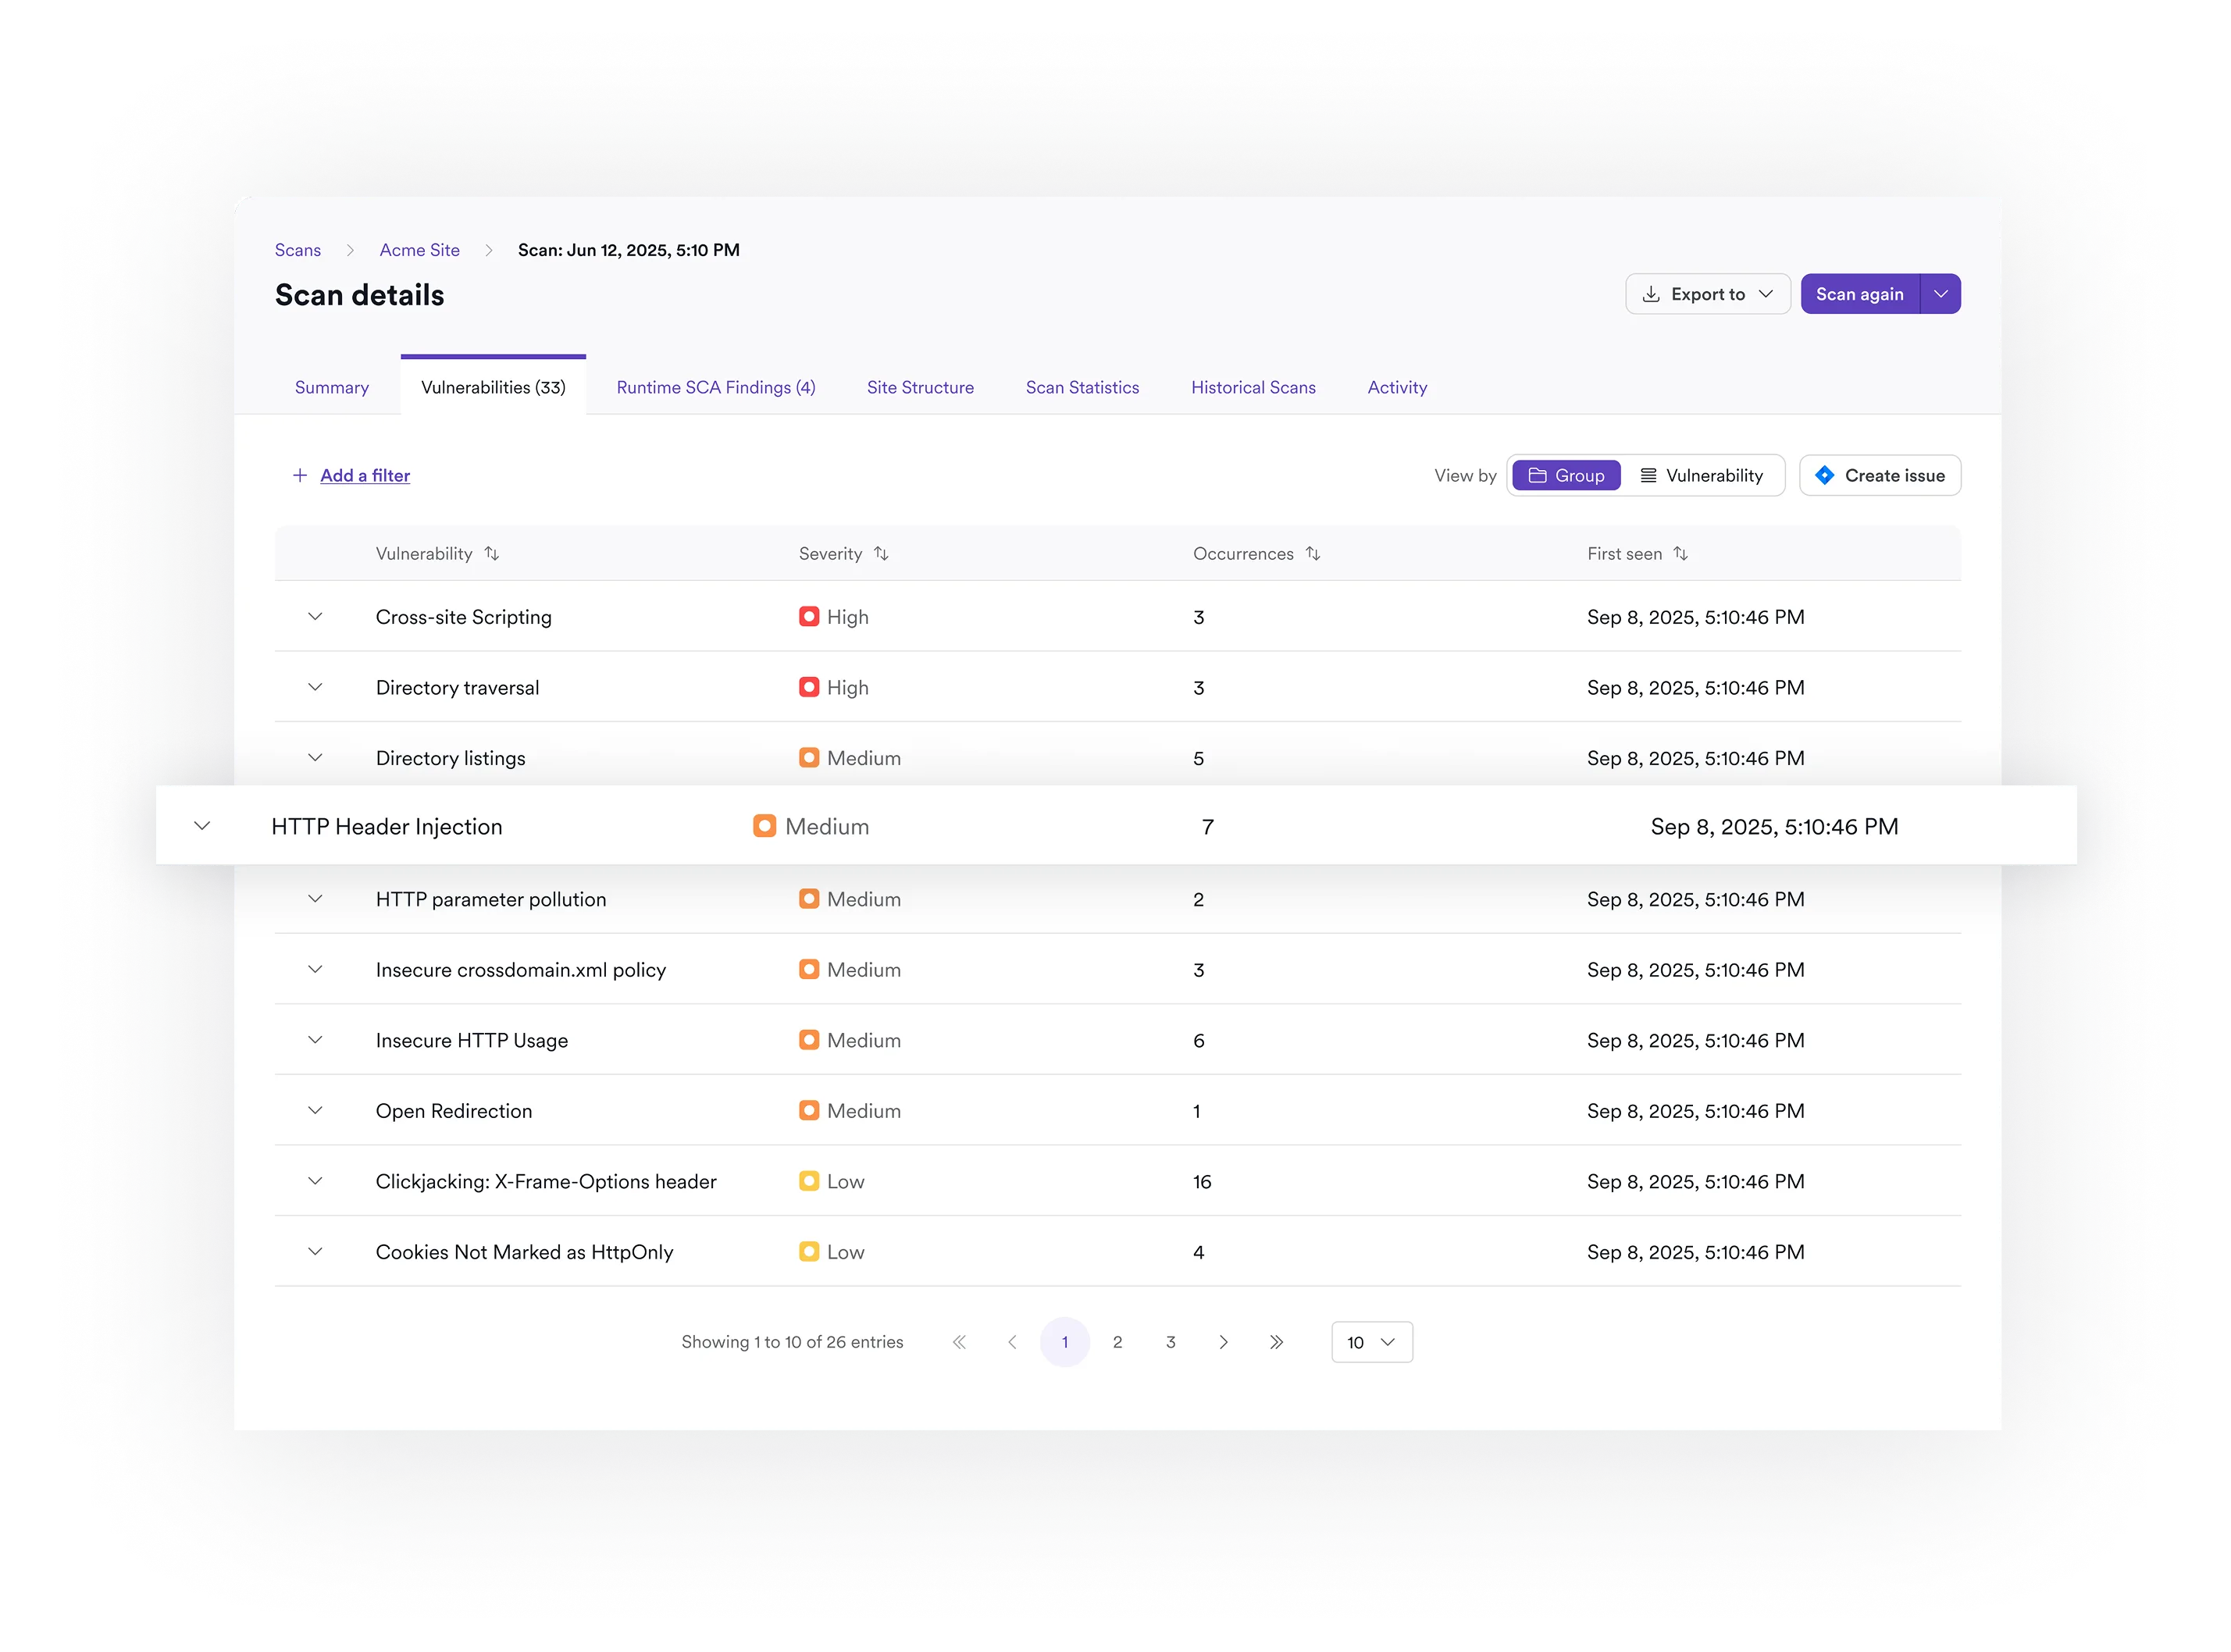
Confirmez ce qui est accessible
Votre environnement est unique et certaines vulnérabilités « critiques » ne sont pas réellement exploitables dans votre application. Invicti détermine ce qui est réellement accessible.
Prouvez l'exploitabilité
Invicti exploite les vulnérabilités en toute sécurité pour prouver la criticité des menaces avec un taux de faux positifs parmi les plus bas du secteur.

Donnez la priorité aux risques réels
Assurez-vous que votre équipe se concentre uniquement sur les risques susceptibles d'avoir un impact sur l'activité.
Témoignages clients

« Pour la plupart de nos sites web, nous n'avons plus besoin de faire appel à des ressources externes pour les tests de sécurité. Nous pouvons lancer Invicti, effectuer les tests aussi souvent que nous le souhaitons, consulter les résultats et procéder à la remédiation à notre guise. Résultat : le budget que nous consacrions chaque année au test d'intrusion a diminué d'environ 60 % presque immédiatement, pour atteindre l'année suivante environ 20 % de nos dépenses initiales. »
– Brian Brackenborough | CISO, Channel 4

« Invicti a détecté des vulnérabilités web que d'autres solutions n'avaient pas trouvées. Il est facile à utiliser et à configurer... »
– Henk-Jan Angerman | Fondateur, SECWATCH

« J'ai eu l'occasion de comparer des rapports d'expertise avec ceux d'Invicti. Invicti était meilleur et a trouvé davantage de failles. »
– Andy Gambles | Analyste senior, OCDE

« Invicti est le meilleur scanner de sécurité des applications web en termes de rapport qualité-prix. C'est un logiciel très stable, plus rapide que l'outil que nous utilisions précédemment et relativement exempt de faux positifs, ce qui est exactement ce que nous recherchions. »
– Harald Nandke | Consultant principal, Unify (désormais Mitel)
Questions fréquentes sur la threat intelligence
Que signifie la threat intelligence en AppSec ?
Chez Invicti, la threat intelligence consiste à prioriser les vulnérabilités en fonction de leur exploitabilité réelle, de leur accessibilité au sein de votre environnement, du contexte métier et de la probabilité d’exploitation dans le monde réel (EPSS) – et pas seulement en fonction de la sévérité CVE ou des flux de menaces.
Comment Invicti confirme-t-il l'exploitabilité ?
Invicti utilise le DAST basé sur la preuve pour exploiter les vulnérabilités en toute sécurité et générer une preuve d'exploit (PoE).
Cela confirme que :
- La vulnérabilité est réelle
- Elle peut être déclenchée
- Elle produit un impact mesurable
Comment l'EPSS influence-t-il la priorisation ?
L'EPSS (Exploit Prediction Scoring System) mesure la probabilité qu'une vulnérabilité soit exploitée dans la nature au cours des 30 prochains jours. Invicti augmente automatiquement la sévérité lorsqu'un score EPSS indique une exploitation active ou probable, garantissant ainsi que votre équipe se concentre sur les vulnérabilités réellement ciblées par les attaquants.
En quoi est-ce différent de la cyber threat intelligence (CTI) traditionnelle ?
La CTI traditionnelle se concentre sur la surveillance du dark web, les IoC et les flux de menaces externes destinés aux équipes SOC. La threat intelligence d’Invicti est axée sur les applications. Nous déterminons si les vulnérabilités sont accessibles et exploitables dans vos applications en cours d’exécution, puis nous enrichissons l’analyse avec le contexte métier et le score EPSS pour orienter la remédiation.
Quelle est la différence entre accessibilité et exploitabilité ?
L'accessibilité détermine si un composant ou un point de terminaison vulnérable est réellement accessible dans votre application déployée. L'exploitabilité confirme si cette faiblesse accessible peut être exploitée avec succès. Invicti corrèle les deux avant d'élever le niveau de risque, afin que les vulnérabilités théoriques ne détournent pas votre attention des expositions réelles.
Comment le contexte métier influence-t-il le score de risque ?
Invicti permet aux organisations de :
- Étiqueter les applications selon leur criticité métier
- Associer les vulnérabilités aux responsables et aux équipes
- Appliquer des règles de priorisation basées sur les SLA
- Ajustez la sévérité en fonction de la criticité des actifs
Comment Invicti élimine-t-il les faux positifs ?
Les faux positifs sont réduits grâce à :
- Validation d'exploit basée sur la technologie Proof-Based Scanning
- Dédoublonnage entre les scanners
- Règles de suppression avec contrôle d'expiration
- Mémoire des vulnérabilités de l'entreprise
Ressources
Remontez jusqu'à la source du risque
Sécurisez les surfaces d'attaque tout au long du SDLC
