
La sérénité face aux risques liés à l'open source
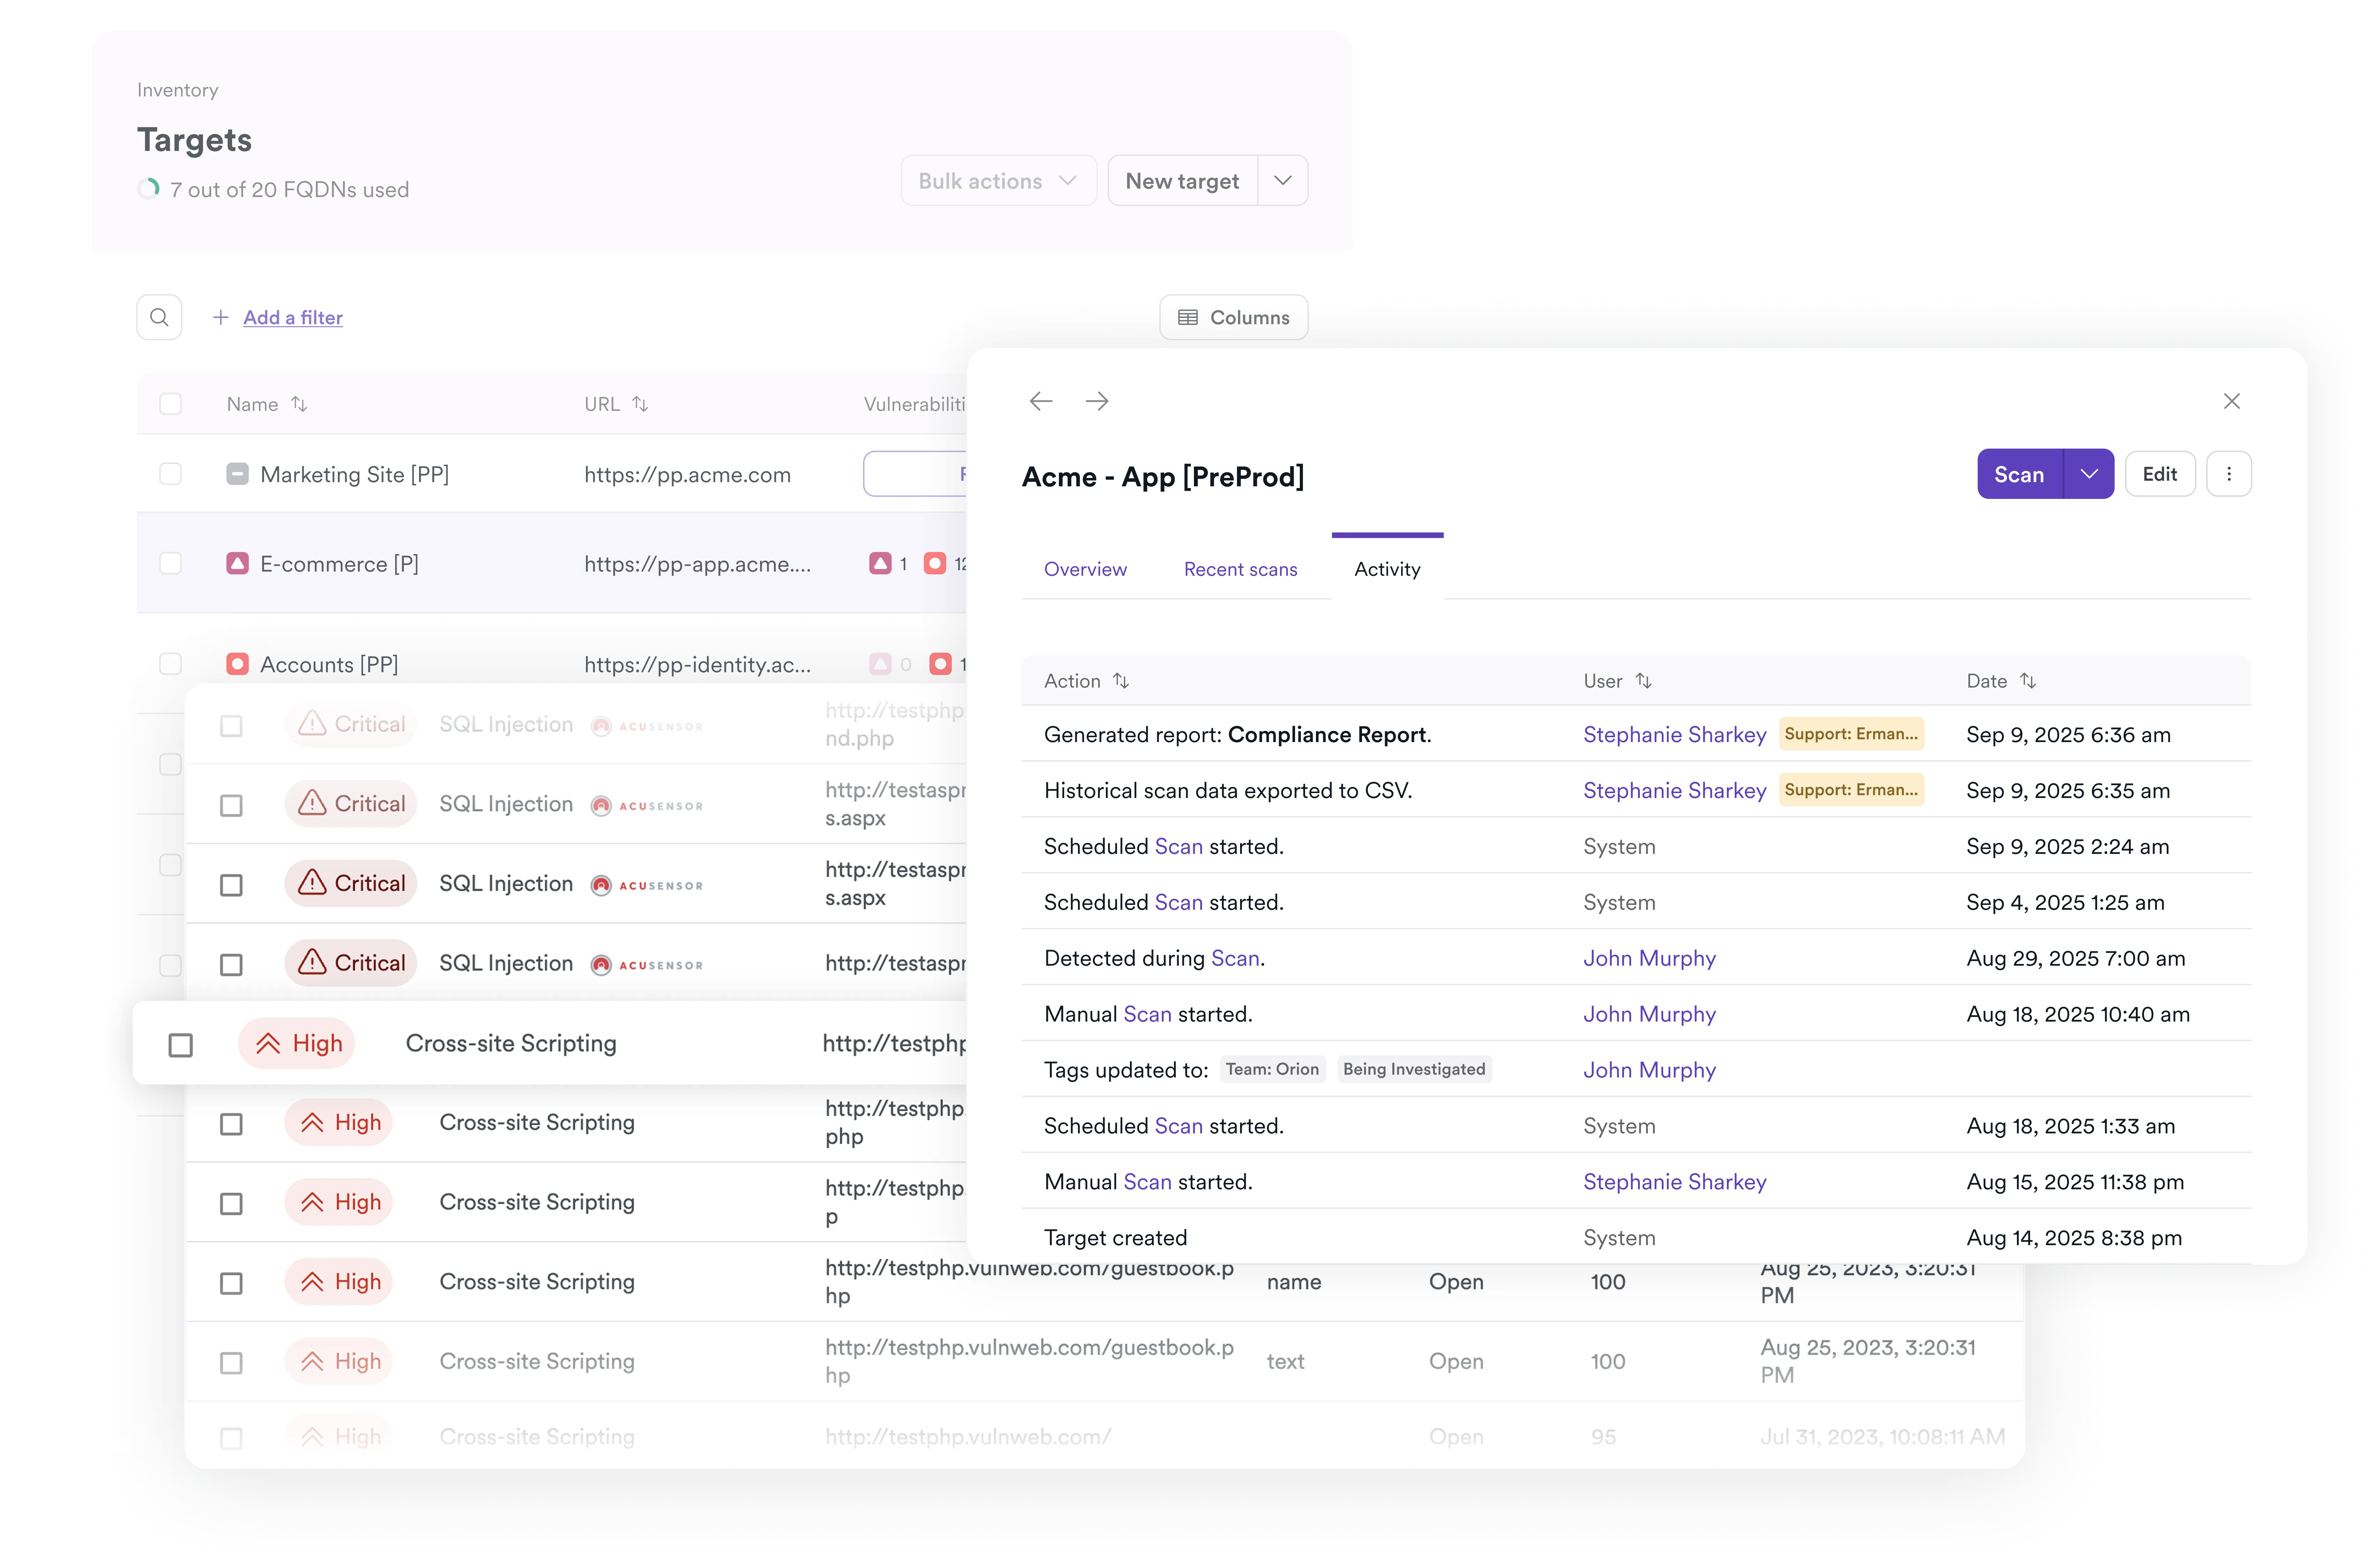
Les composants open source sont largement utilisés dans le développement logiciel moderne, souvent sans que les risques de sécurité ou juridiques qu’ils peuvent comporter soient pleinement pris en compte. SBOM Radar d’Invicti apporte de la visibilité à vos processus de gestion des SBOM.
Demander une démo
Plus de 5000 organisations font confiance à Invicti





Gérez les risques liés à l’open source à grande échelle
des risques open-source simple et rapide.Invicti propose des fonctionnalités qui simplifient et accélèrent la gestion des risques liés à l’open source.

SBOM Radar
Créez facilement des SBOM pour vos applications et exportez-les dans plusieurs formats.

Vérification des risques liés aux licences
Obtenez la liste de toutes les licences open-source associées aux composants utilisés par votre application.

Certifié SOC 2. Prêt pour l'audit.
Invicti est rigoureusement testé et certifié SOC II. Auditez les journaux complets de notre plateforme et intégrez-les à vos programmes de conformité.
Gérez les SBOM pour chaque application
SBOM Radar automatise la découverte, les contrôles de vulnérabilité et l'application des politiques.
Réduisez les risques liés aux licences
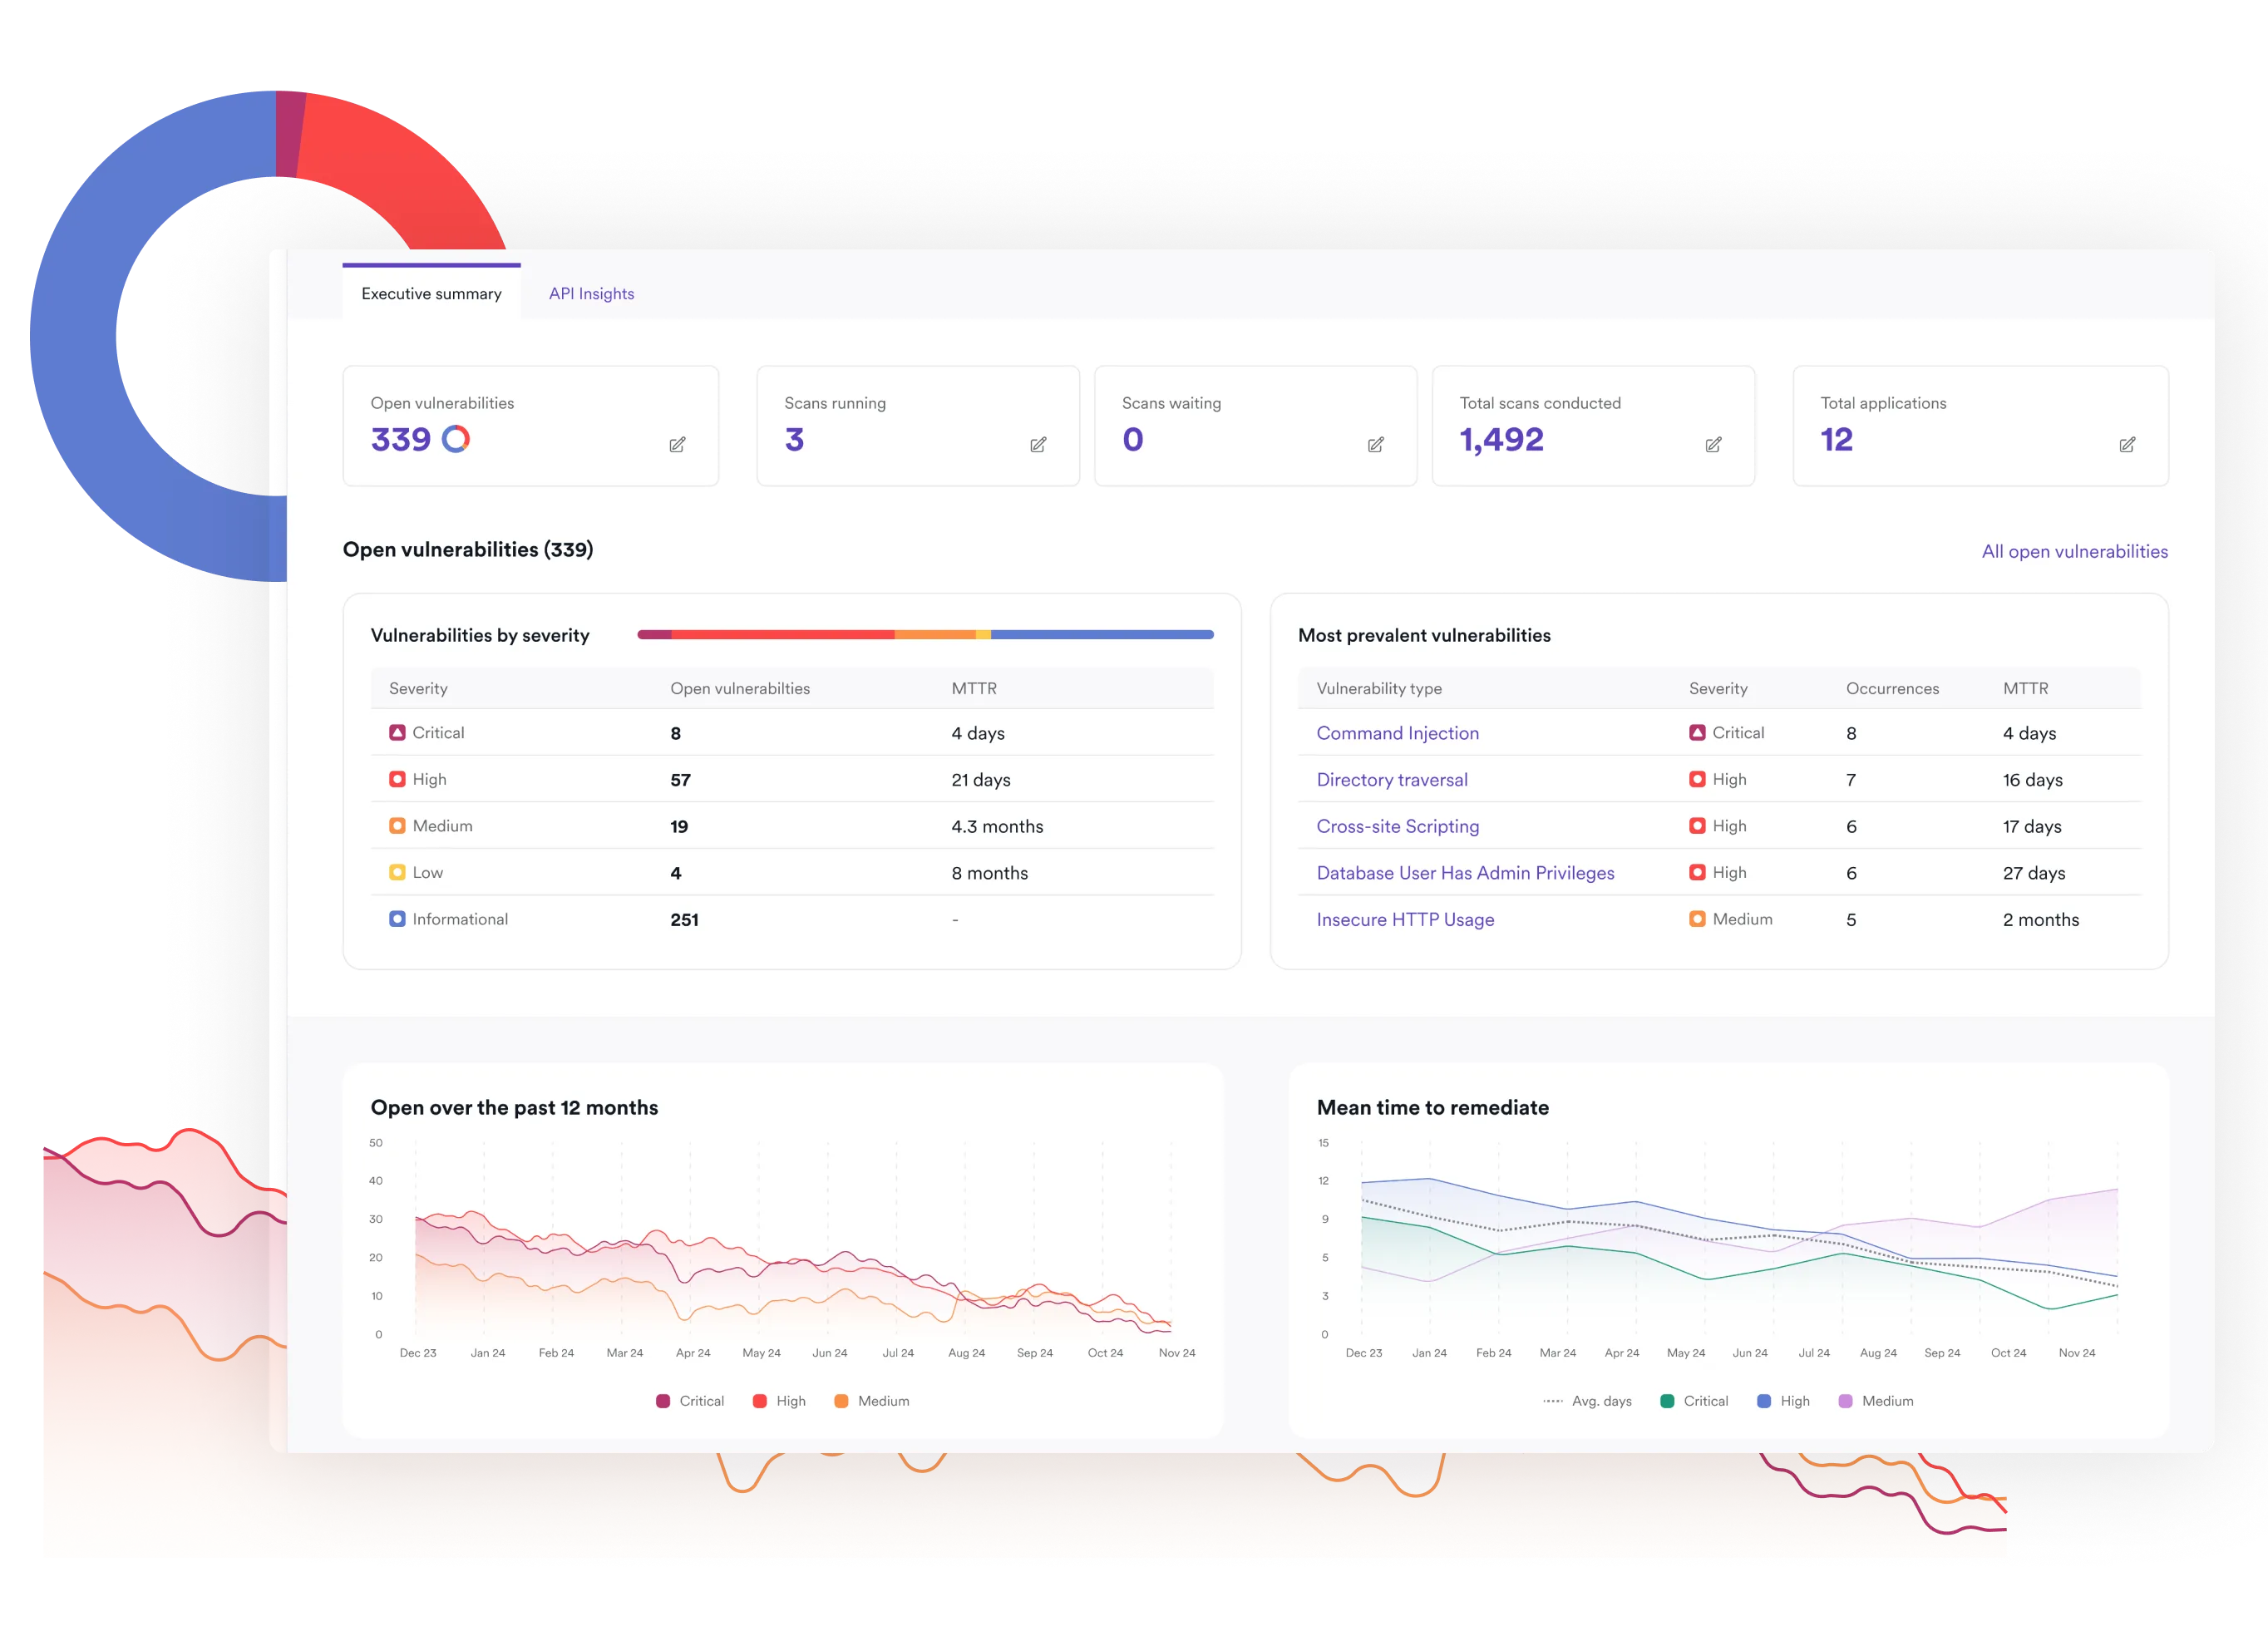
Identifiez les composants open source qui présentent le plus de risques.
Soyez toujours prêt pour les audits
Appuyez vos processus de conformité sur une surveillance continue des SBOM.
Intégré aux outils que vous utilisez déjà


Témoignages clients

« Pour la plupart de nos sites web, nous n'avons plus besoin de faire appel à des ressources externes pour les tests de sécurité. Nous pouvons lancer Invicti, effectuer les tests aussi souvent que nous le souhaitons, consulter les résultats et procéder à la remédiation à notre guise. Résultat : le budget que nous consacrions chaque année au test d'intrusion a diminué d'environ 60 % presque immédiatement, pour atteindre l'année suivante environ 20 % de nos dépenses initiales. »

« Invicti a détecté des vulnérabilités web que d'autres solutions n'avaient pas trouvées. Il est facile à utiliser et à configurer... »

« J'ai eu l'occasion de comparer des rapports d'expertise avec ceux d'Invicti. Invicti était meilleur et a détecté davantage de failles. »

« Invicti est le meilleur scanner de sécurité des applications web en termes de rapport qualité-prix. C'est un logiciel très stable, plus rapide que l'outil que nous utilisions précédemment et pratiquement exempt de faux positifs, ce qui est exactement ce que nous recherchions. »
Ressources
Maîtrisez les risques liés à l’open source.
