
Gestion de la surface d'attaque
Gérez l'intégralité de votre surface d'attaque applicative
Surveillez et gérez vos surfaces d’attaque applicatives, du développement à la production. Identifiez les configurations à risque dans l’IaC, validez les expositions à l’exécution avec le DAST et découvrez les API cachées.
Plus de 5 000 organisations font confiance à Invicti





Gestion de la surface d'attaque pour le code, les applications et les API
Invicti surveille et gère la manière dont les surfaces d'attaque sont créées, exposées et étendues à travers l'IaC, les applications en cours d'exécution et les API.
Toutes les vulnérabilités sont prouvées, priorisées et centralisées dans une vue unique pour une remédiation rapide.

Infrastructure as Code
Empêchez une infrastructure à risque de créer une surface d’attaque applicative exposée.

DAST
Découvrez en continu les chemins exploitables, les flux de travail et la logique métier.

API
Suivez les API connues et inconnues, en faisant ressortir les risques d'autorisation et d'exposition des données.
Orchestrer et corréler les scans IaC
Déclenchez des contrôles de sécurité sur l'IaC et corrélez les résultats avec l'exposition à l'exécution.
Le meilleur DAST du marché
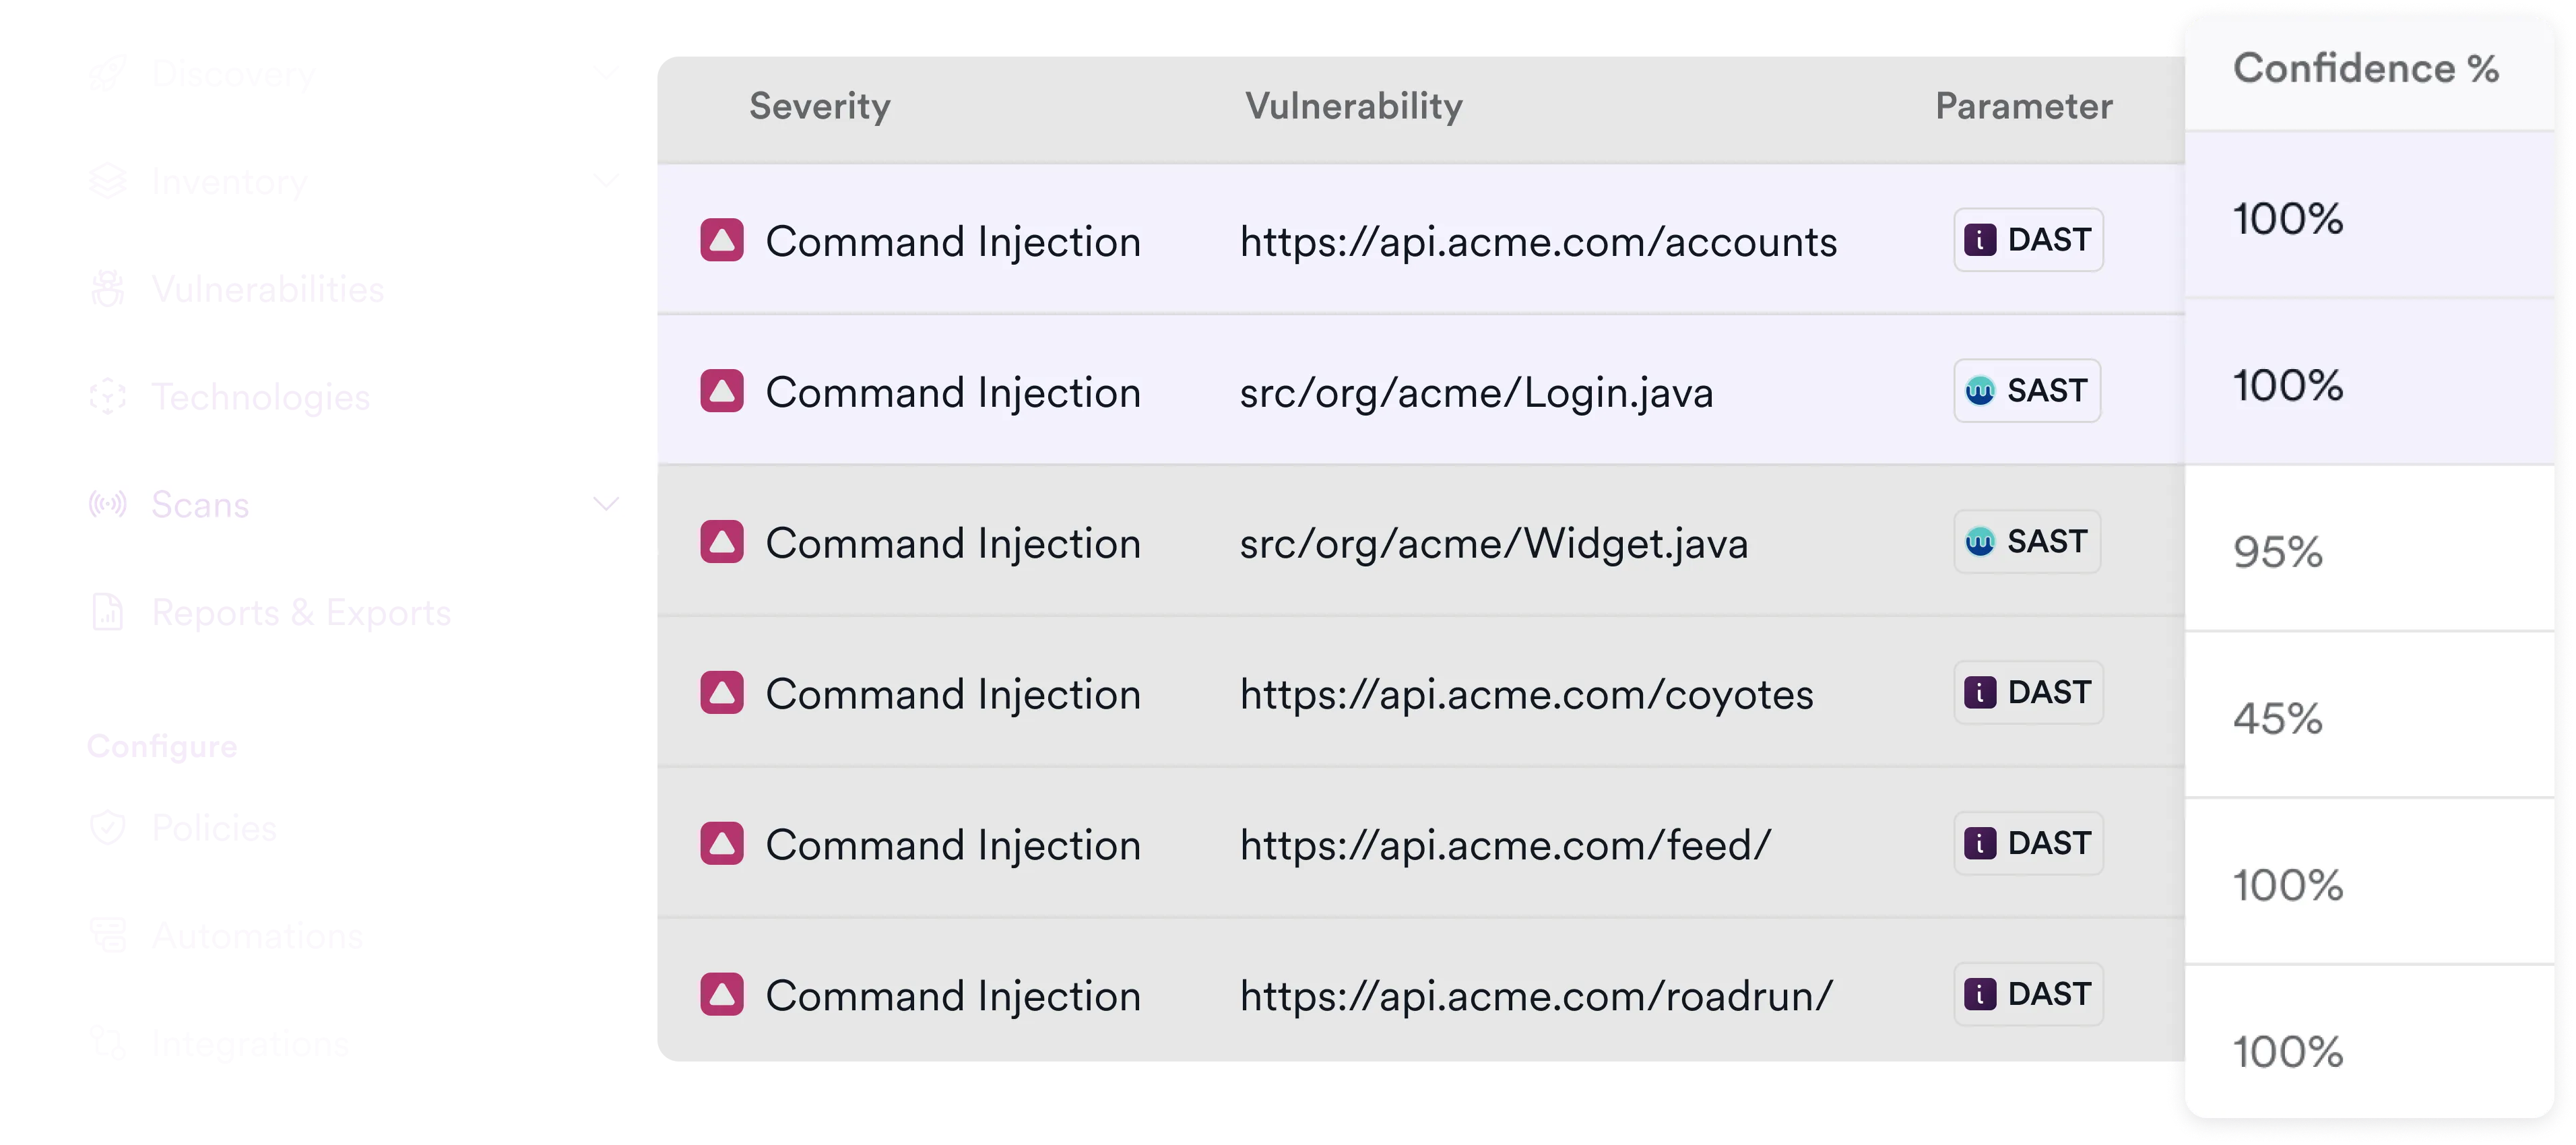
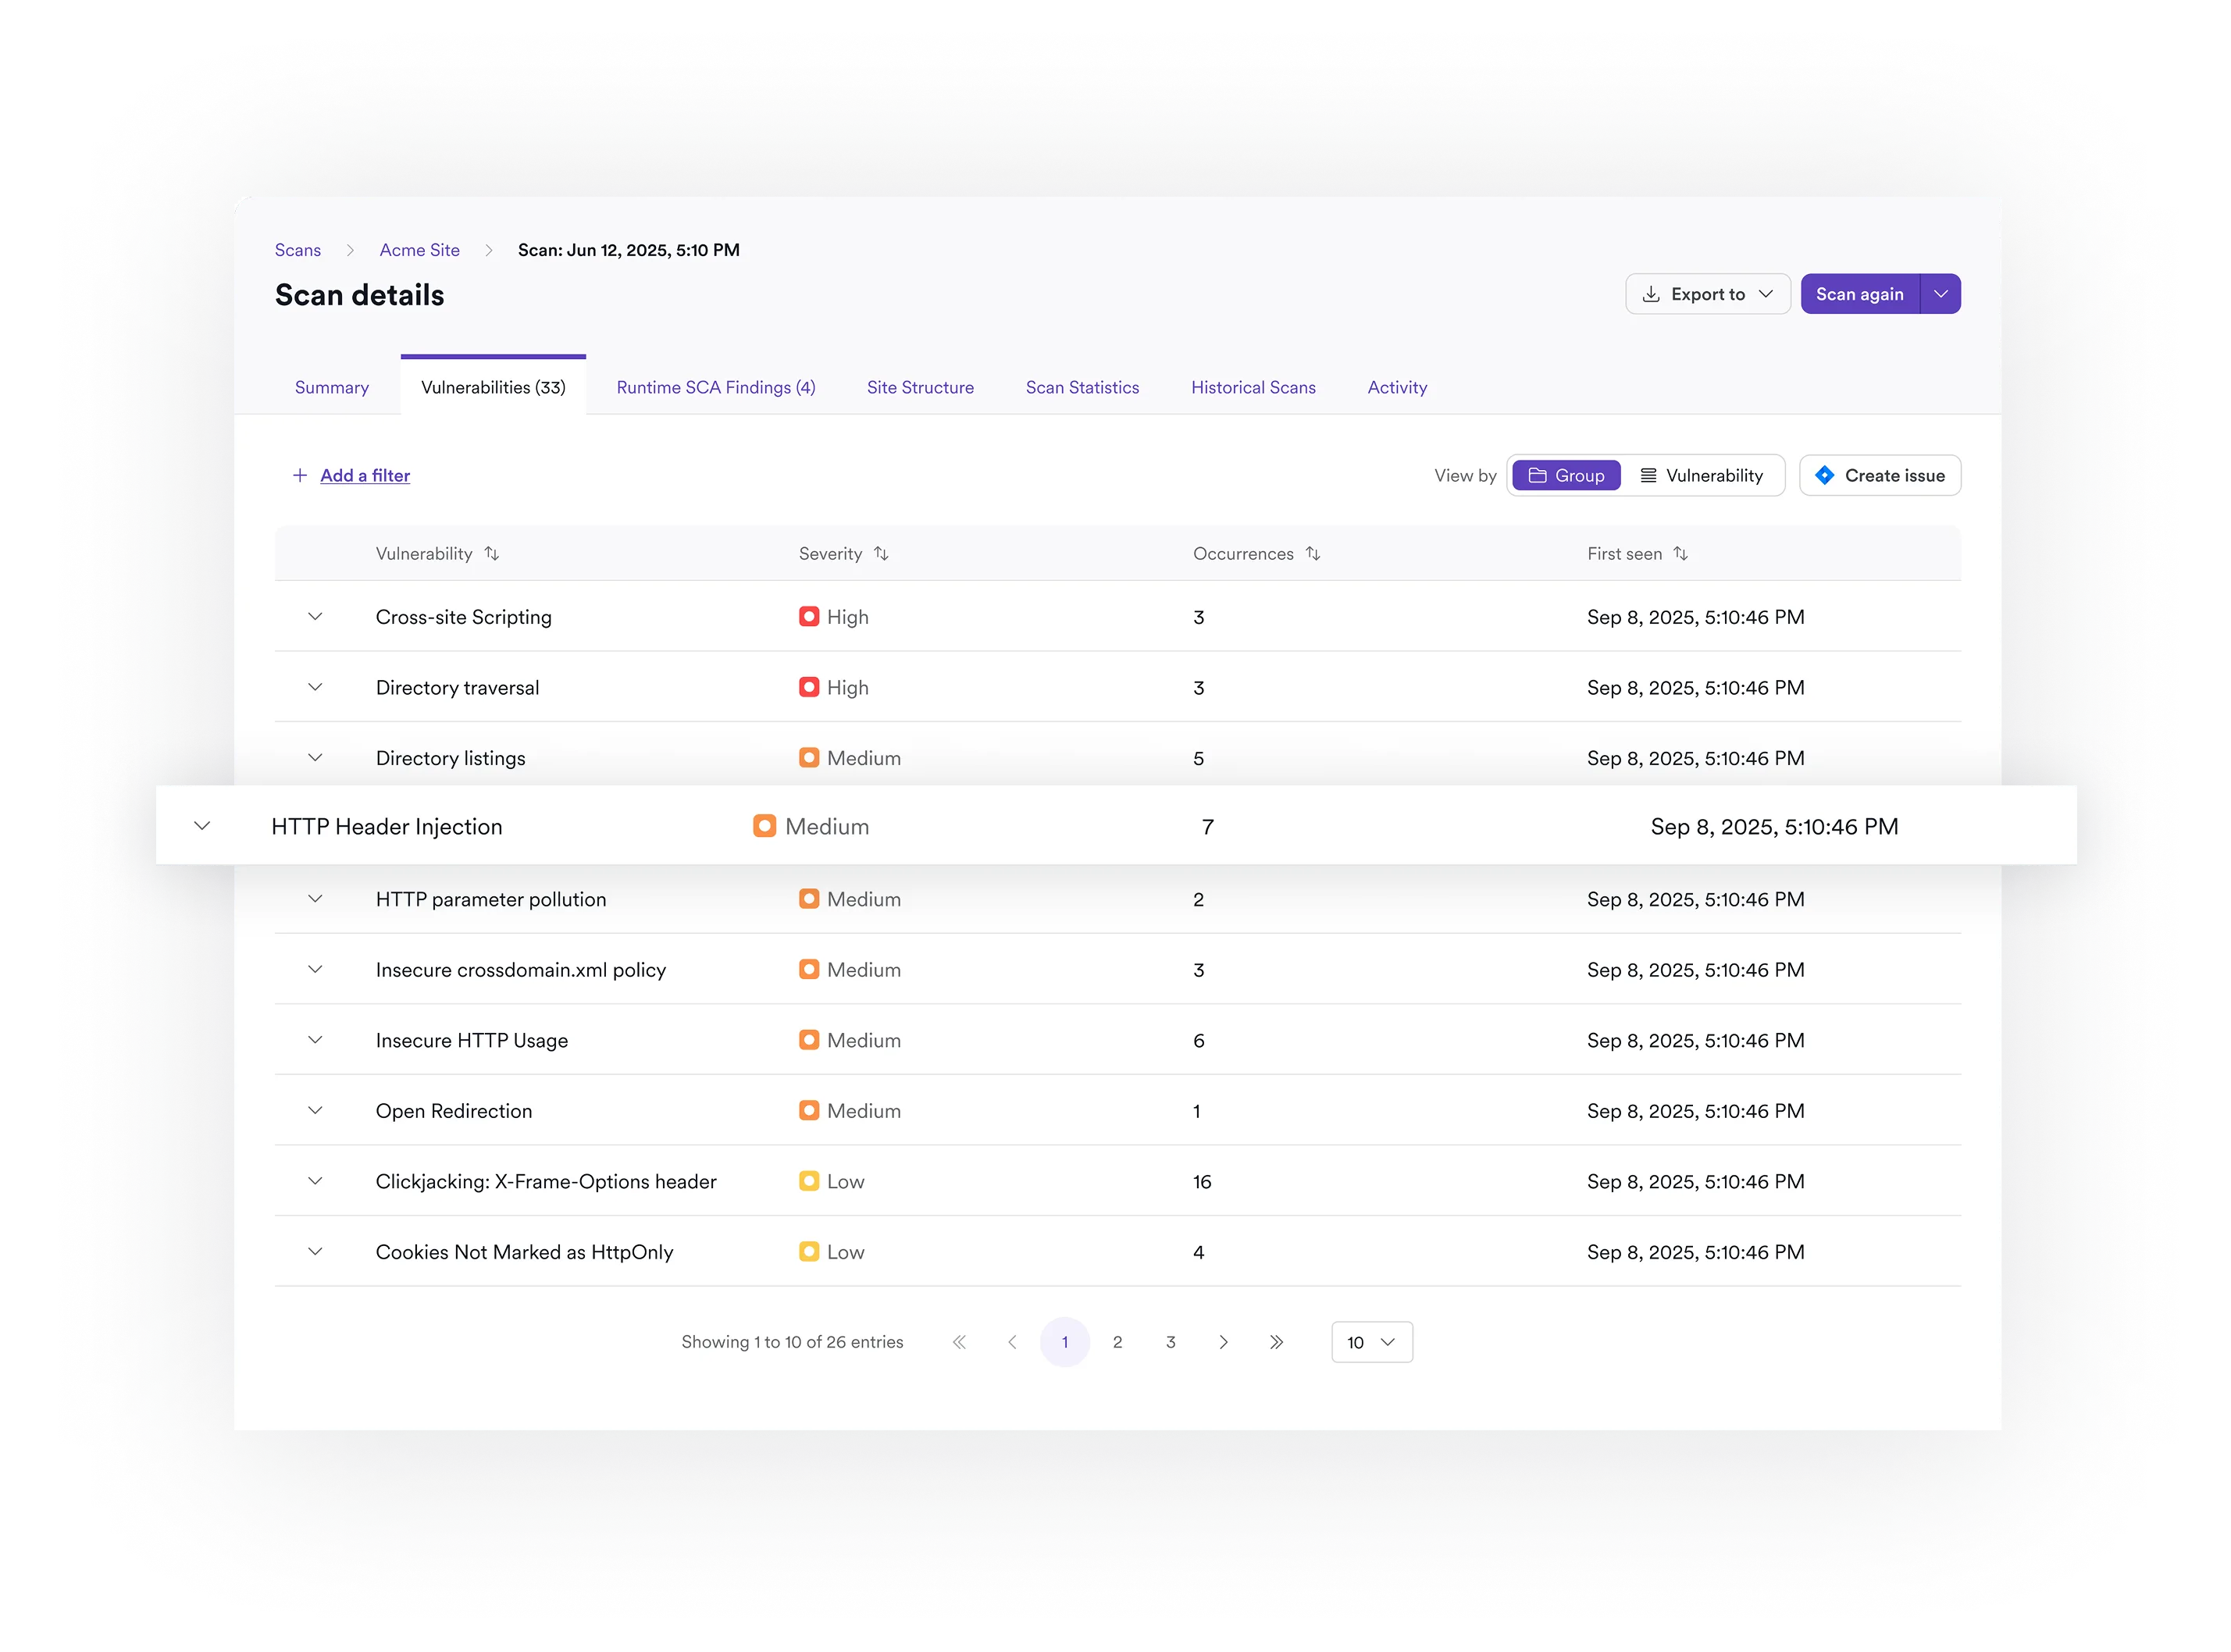
Réduisez le bruit grâce à la technologie Proof-Based Scanning qui révèle vos vulnérabilités à l'exécution les plus critiques.
Découverte et test d'API
Une analyse et des tests innovants pour une vision complète de la sécurité de vos API.

Gestion des vulnérabilités
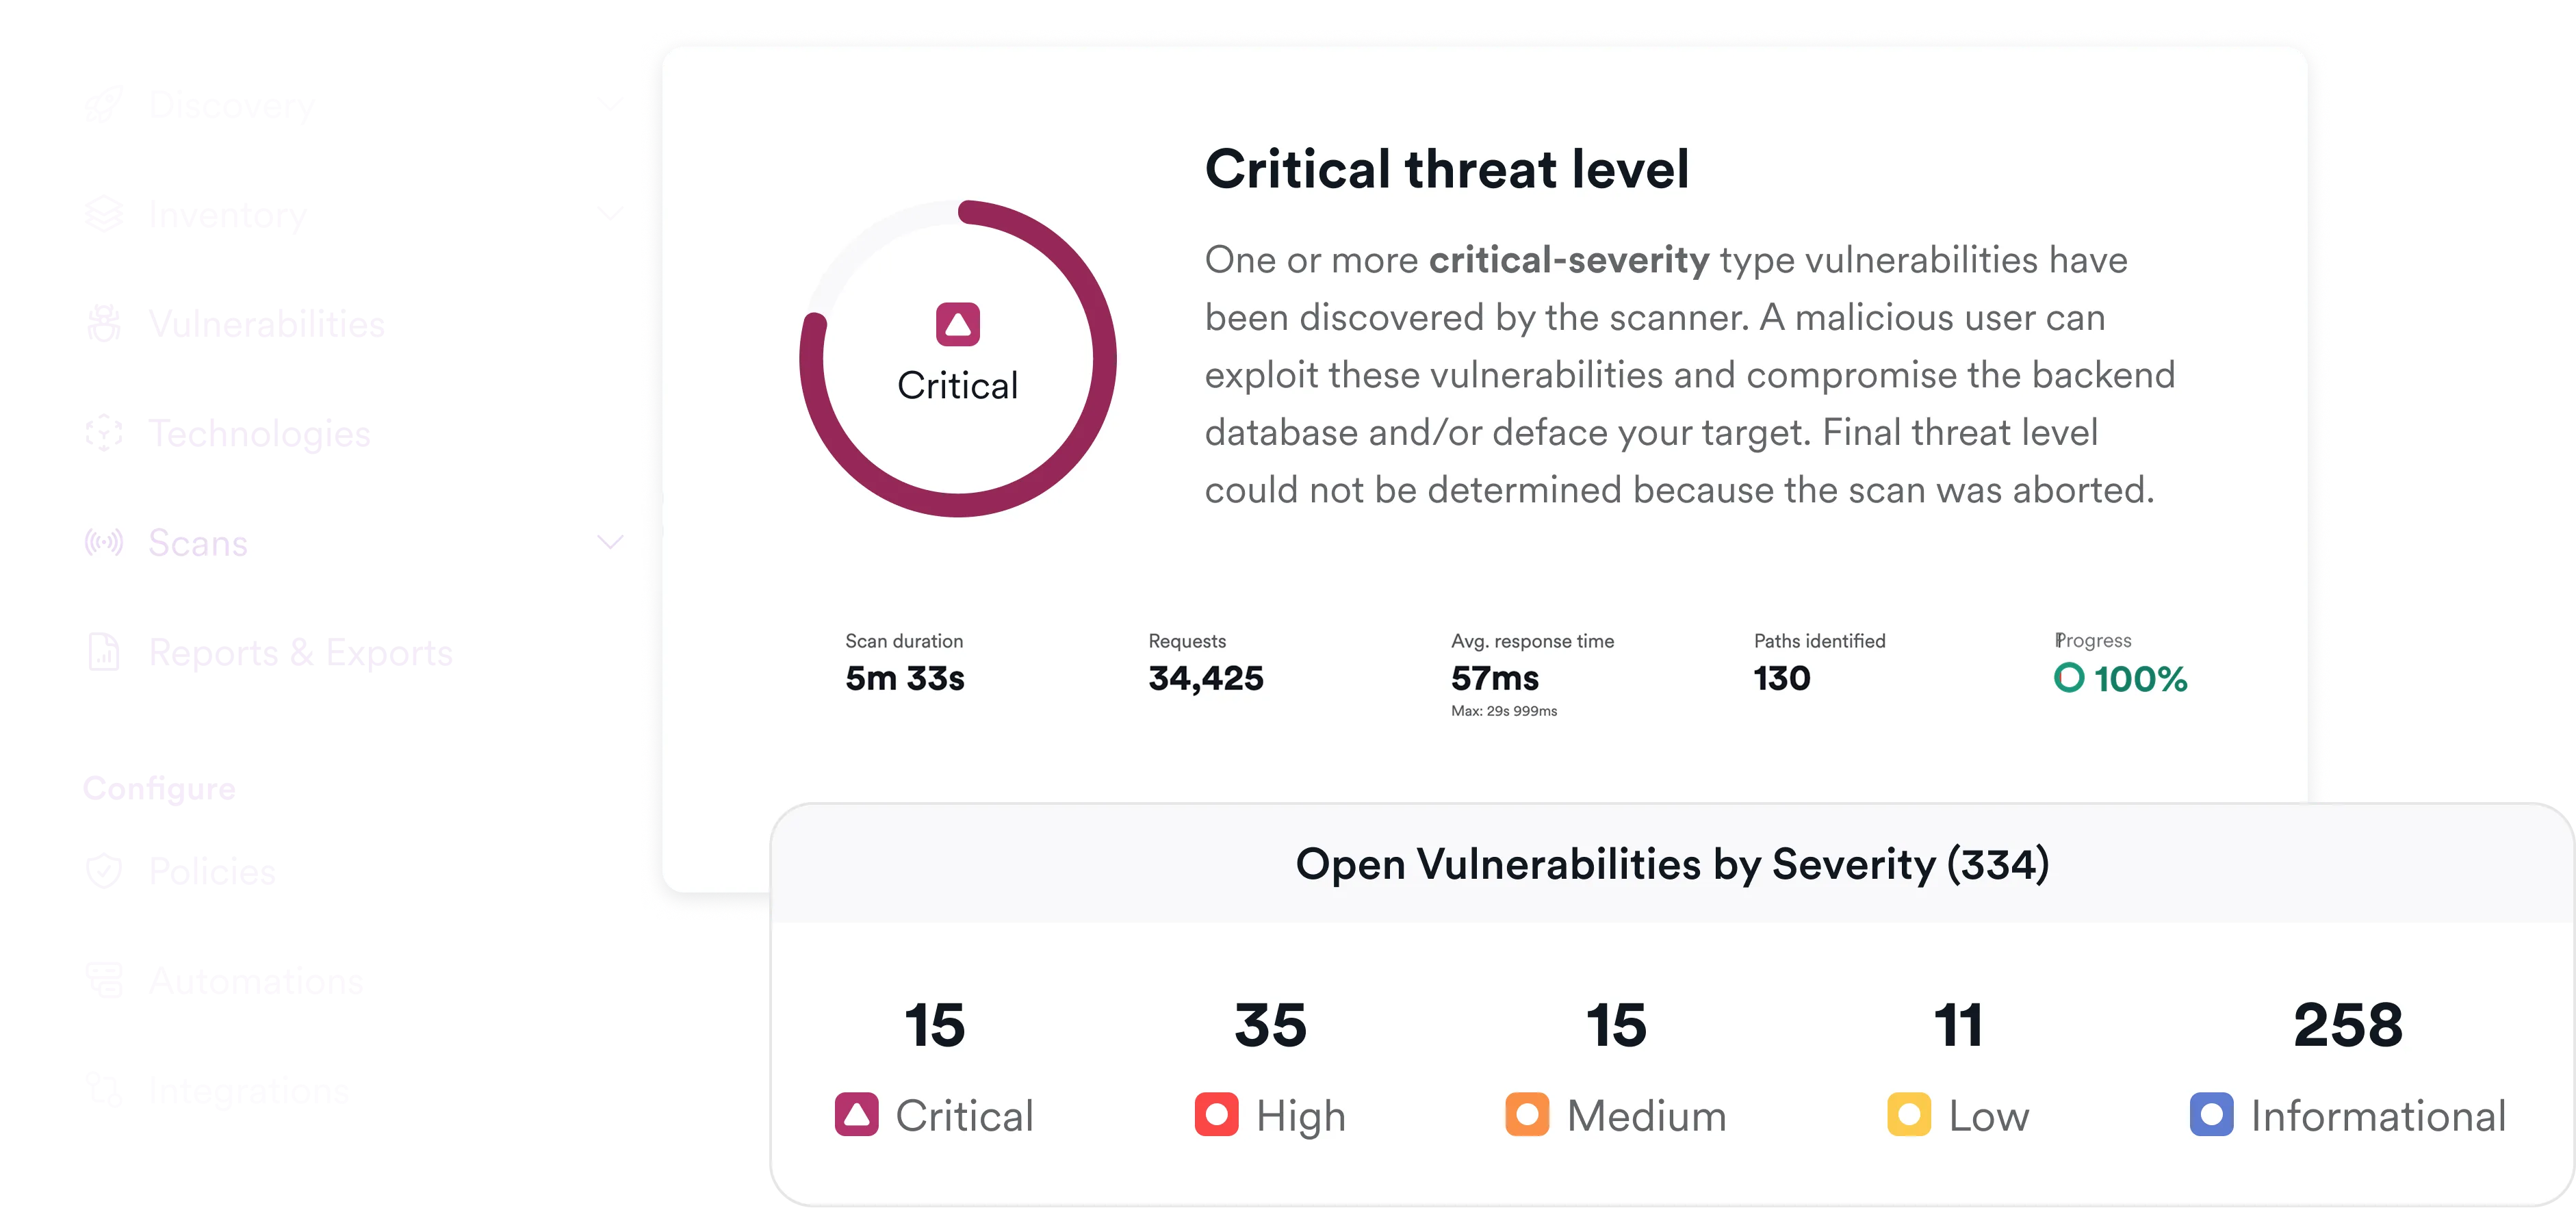
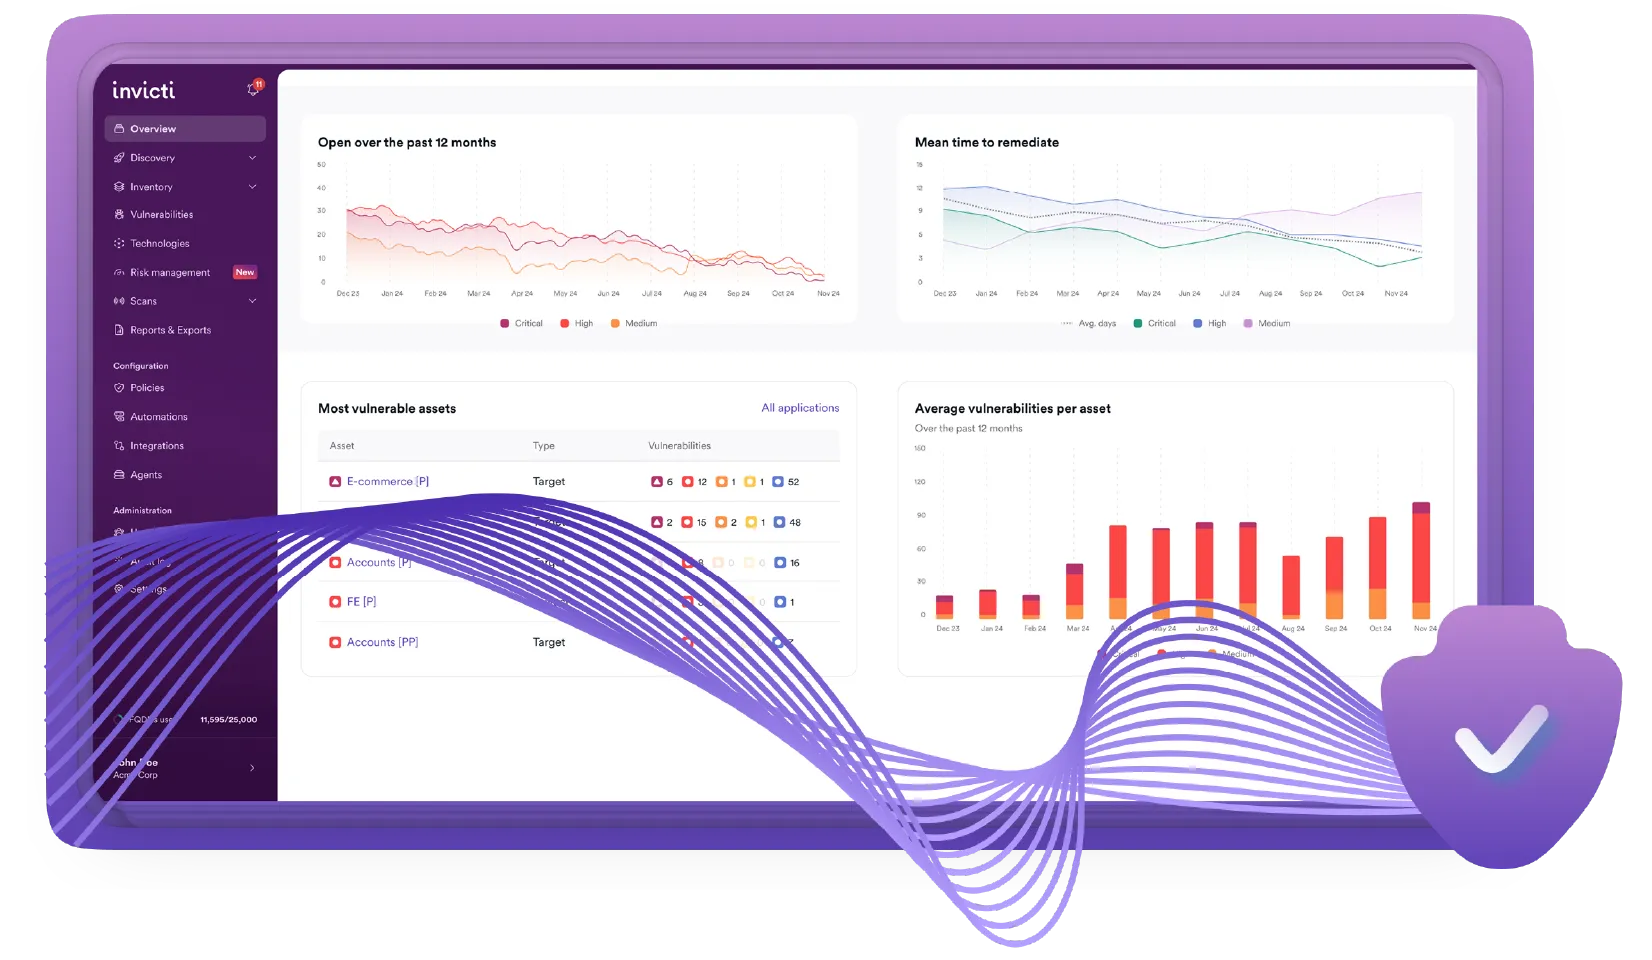
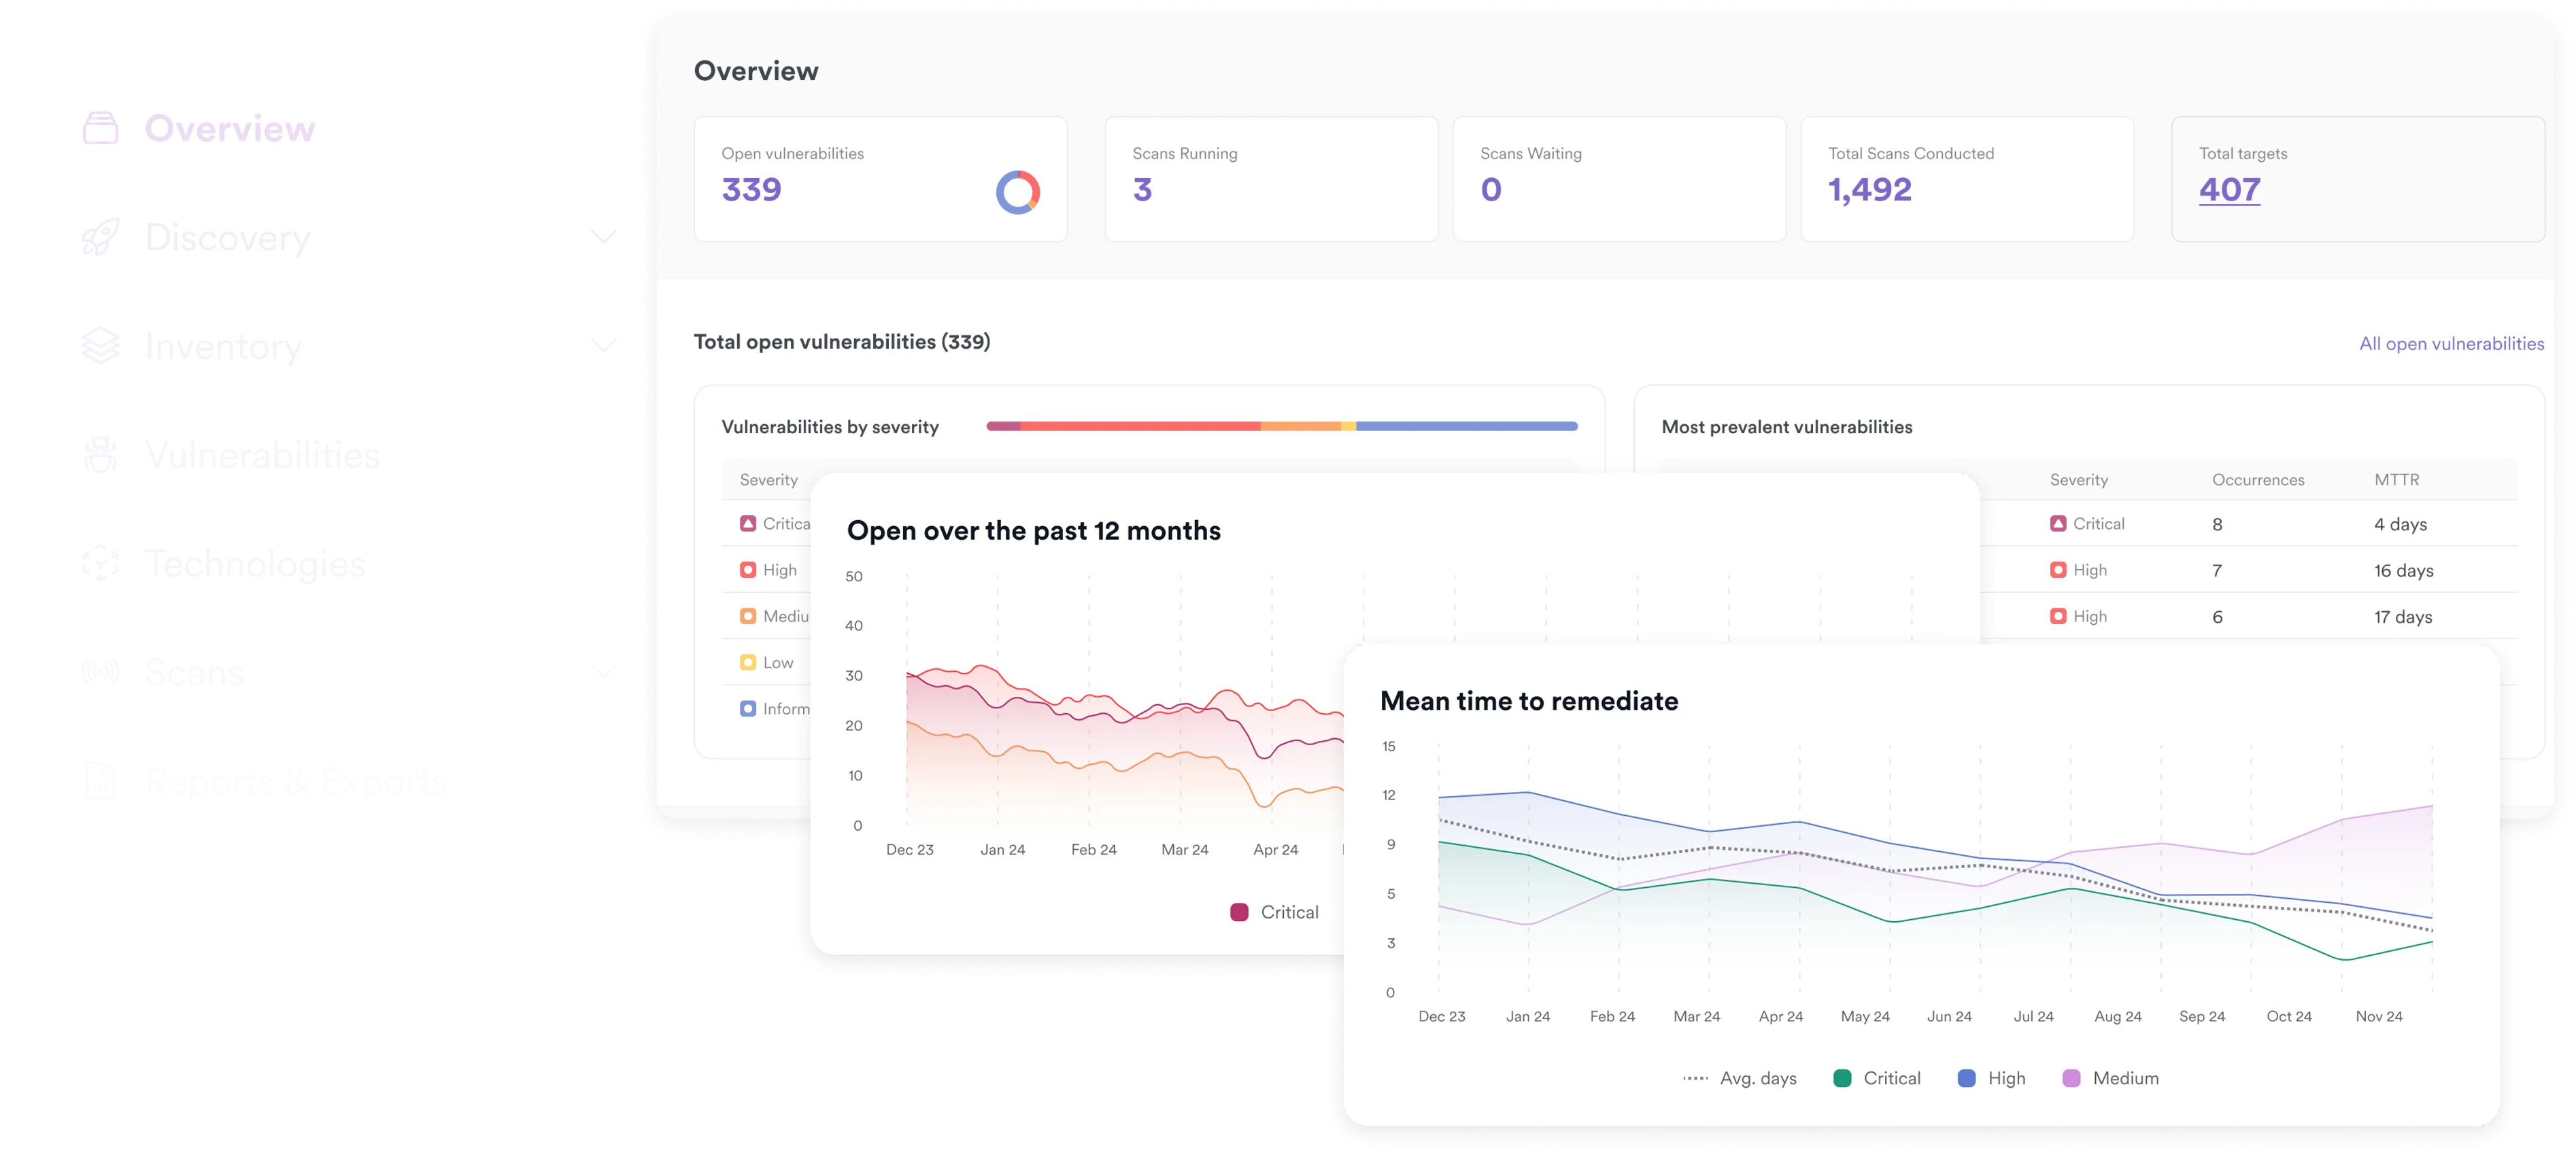
Visualisez toutes vos vulnérabilités — dédoublonnées et corrélées — dans une seule vue.
Témoignages clients

« Pour un plus grand nombre de sites web, nous n'avons plus besoin de faire appel à des services externes pour les tests de sécurité. Nous pouvons lancer Invicti, effectuer les tests aussi souvent que nous le souhaitons, consulter les résultats d'analyse et procéder à la remédiation à notre guise. En conséquence, le budget que nous consacrions chaque année au test d'intrusion a diminué d'environ 60 % presque immédiatement, pour atteindre l'année suivante environ 20 % de nos dépenses initiales. »
– Brian Brackenborough | CISO, Channel 4

« Invicti a détecté des vulnérabilités web que d'autres solutions n'avaient pas trouvées. Il est facile à utiliser et à configurer... »
– Henk-Jan Angerman | Fondateur, SECWATCH

« J'ai eu l'occasion de comparer des rapports d'expertise avec ceux d'Invicti. Invicti était meilleur, trouvant davantage de failles. »
– Andy Gambles | Analyste senior, OCDE

« Invicti est le meilleur scanner de sécurité des applications web en termes de rapport qualité-prix. C'est un logiciel très stable, plus rapide que l'outil que nous utilisions précédemment et relativement exempt de faux positifs, ce qui est exactement ce que nous recherchions. »
– Harald Nandke | Consultant principal, Unify (désormais Mitel)
Questions fréquentes sur la gestion de la surface d'attaque
Que signifie la gestion de la surface d'attaque chez Invicti ?
Invicti gère la surface d’attaque au niveau de la couche applicative : il suit la manière dont elle se forme dans l’IaC, est exposée dans les applications en cours d’exécution et s’étend via les API, puis valide ce que les attaquants peuvent réellement exploiter.
Comment Invicti découvre-t-il les API inconnues ou fantômes ?
Invicti utilise plusieurs techniques de découverte d'API, notamment la découverte sans capteur et l'analyse basée sur le trafic, pour identifier les API non documentées et non gérées qui étendent la surface d'attaque sans examen de sécurité. Invicti prend en charge l'analyse d'API avec état, en maintenant l'authentification et le contexte de session tout au long des flux de travail API en plusieurs étapes pour découvrir les failles d'autorisation et de logique métier que les outils à requête unique manquent.
Comment le DAST s'intègre-t-il dans la gestion de la surface d'attaque ?
Le DAST est au cœur de la surveillance et de la gestion de la surface d'attaque d'Invicti. Il découvre et teste les chemins d'application, les flux de travail et la logique métier accessibles dans les environnements en direct, validant ainsi les parties de la surface d'attaque qui sont réellement exploitables.
Invicti peut-il générer des SBOM ?
Oui. Invicti prend en charge l'analyse de composition logicielle (SCA) et la génération de SBOM pour aider les équipes à comprendre les composants open-source et les risques liés à la chaîne d'approvisionnement de leurs applications. Les SBOM ne constituent pas en soi un moyen de surveiller la surface d’attaque, mais ils contribuent à la réduire en identifiant les dépendances vulnérables qui augmentent le risque d’exploitation au sein des applications.
Ressources
Remontez jusqu'à la source du risque
Sécurisez les surfaces d'attaque tout au long du SDLC
