
Infrastructure as code
Stoppez les vulnérabilités IaC avant la mise en production
Détectez les erreurs de configuration en amont, appliquez les politiques de sécurité dans le CI/CD et suivez les risques liés à l’IaC parallèlement aux résultats du code et de l’exécution.
Plus de 5000 organisations font confiance à Invicti





Sécurité IaC à la vitesse du DevOps
Sécurisez votre infrastructure cloud avant le déploiement en orchestrant les contrôles de sécurité IaC dans vos pipelines et en gérant les risques de manière centralisée.

Éliminez les faux positifs
Réduisez le bruit et ne faites ressortir que les résultats de sécurité pertinents.

Priorisez les menaces réelles
Concentrez vos équipes sur les risques les plus critiques.

Produisez des rapports percutants
Démontrez aux dirigeants une réduction claire et mesurable des risques.
Orchestrer et corréler les scans IaC
Déclenchez des contrôles de sécurité Infrastructure as Code et corrélez les résultats avec l'exposition à l'exécution.
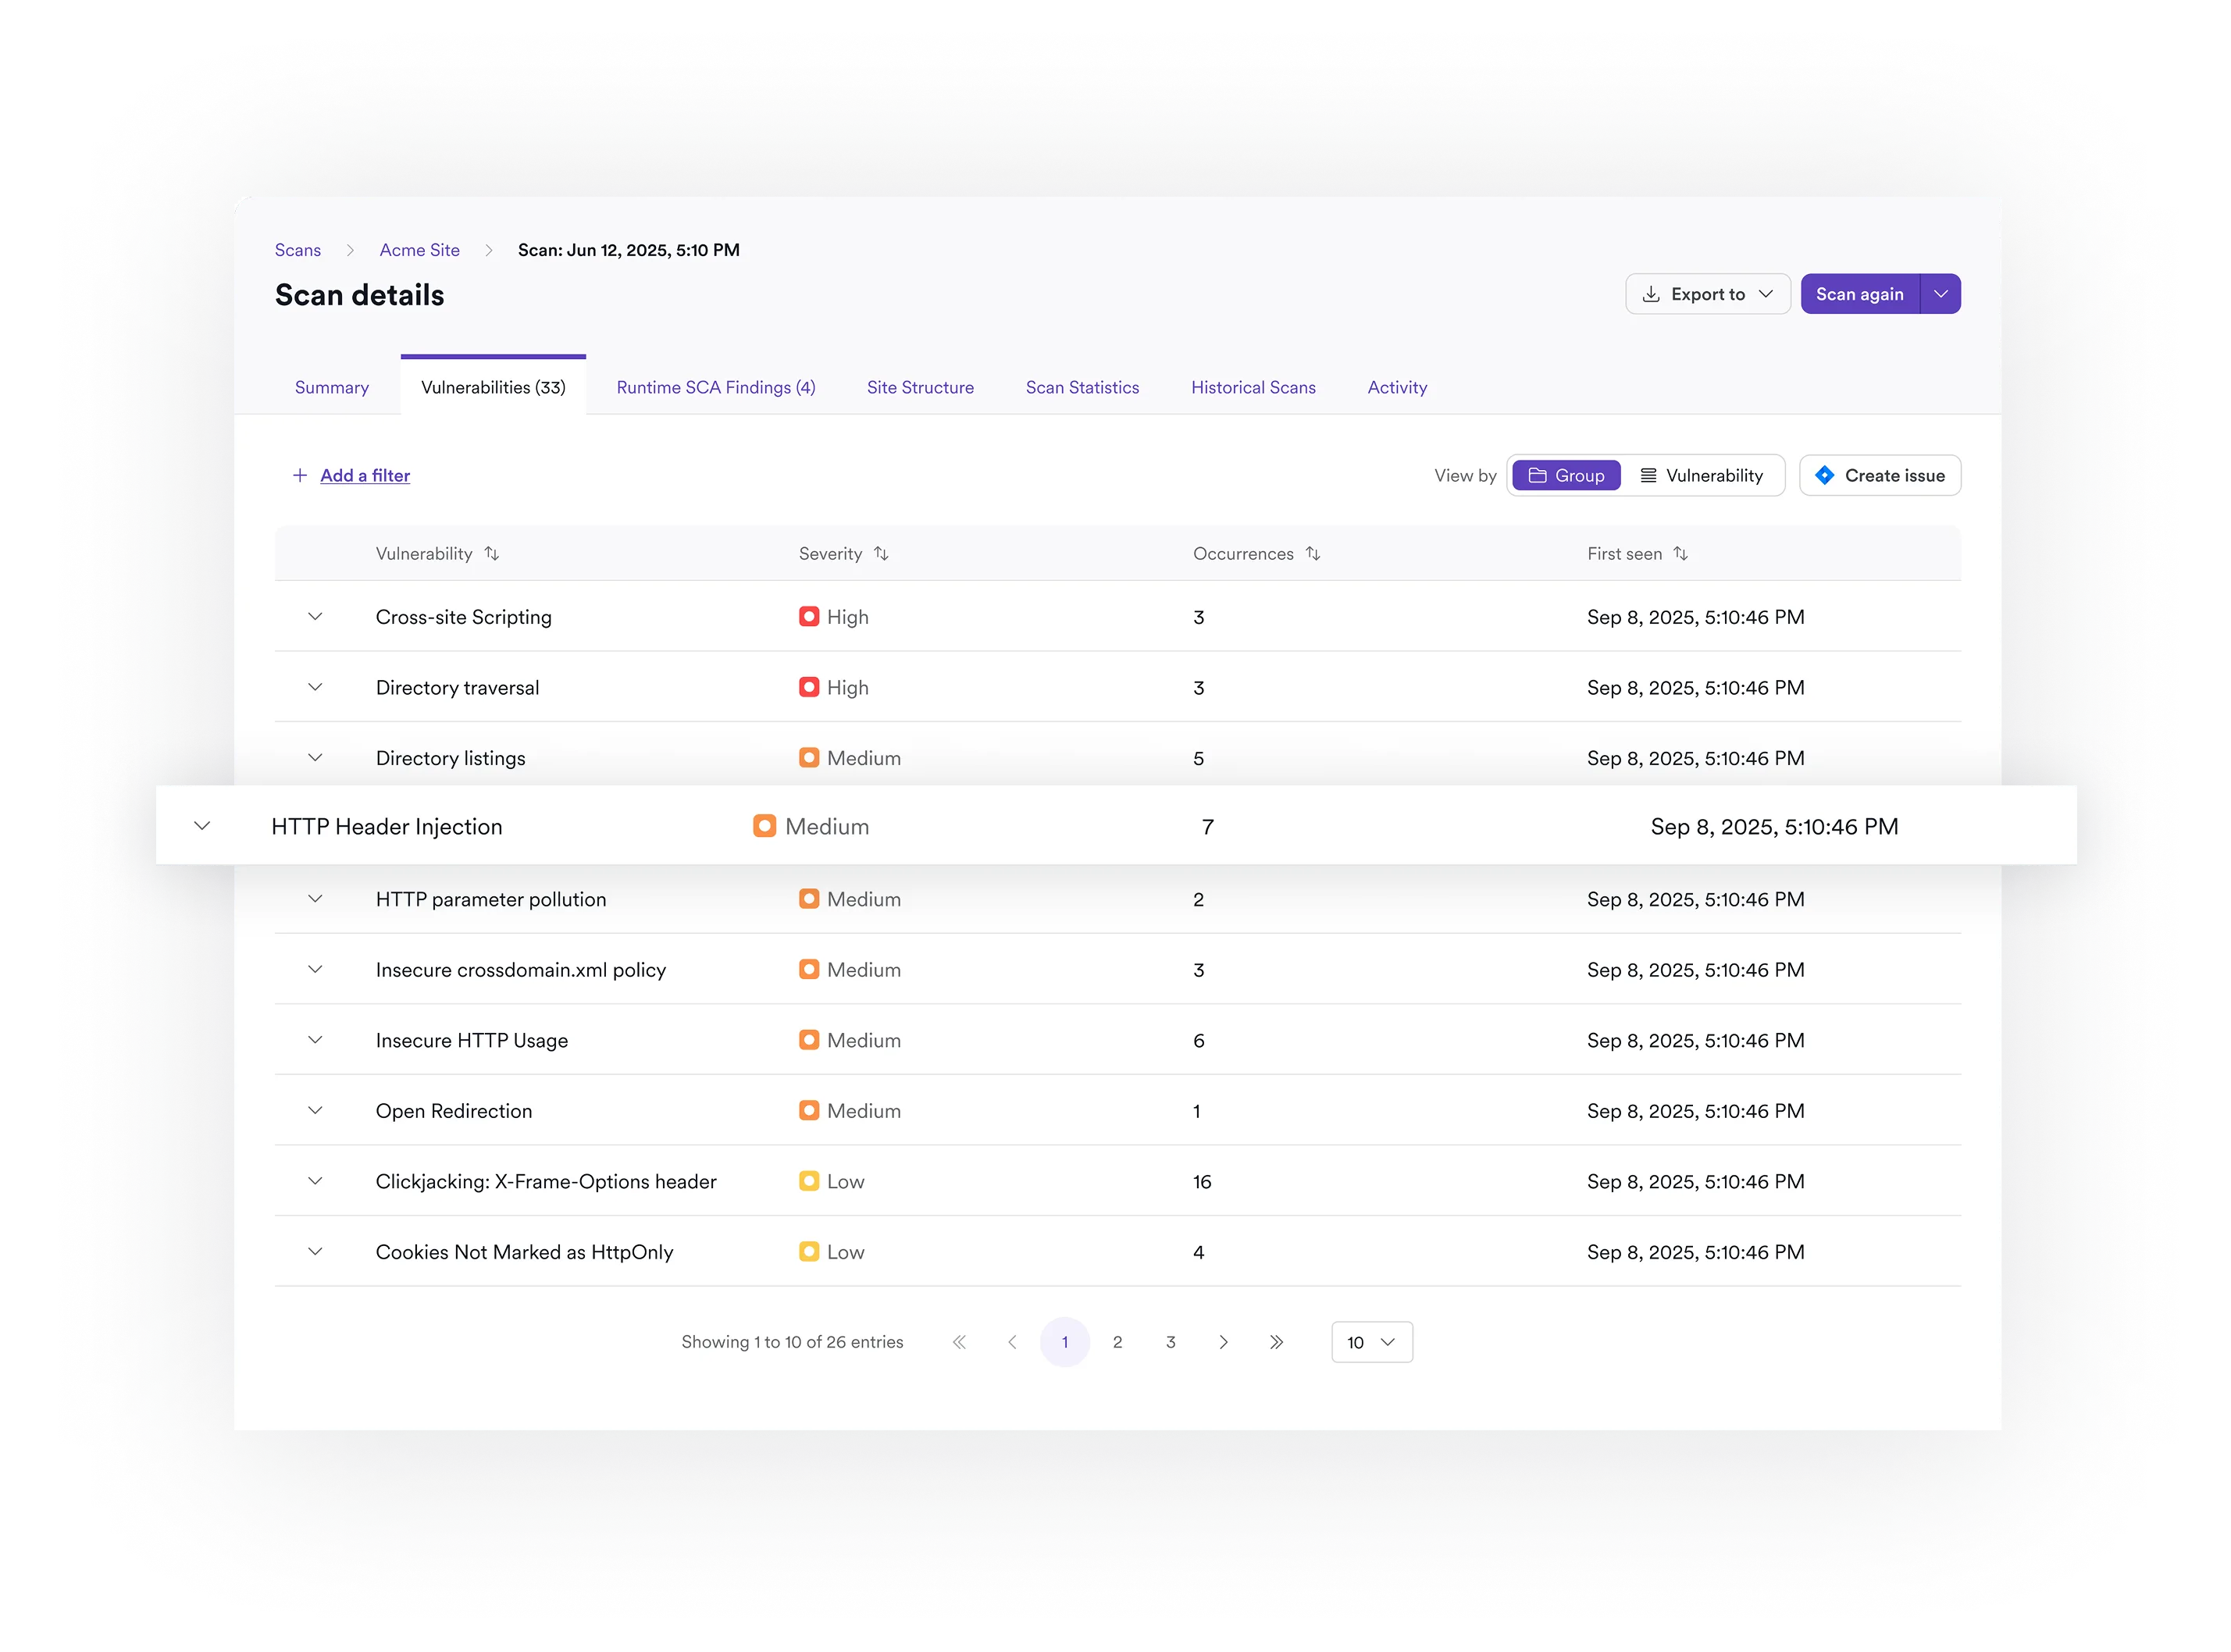
Concentrez-vous sur les risques réels
Éliminez le bruit lié aux mauvaises configurations et empêchez les changements d'infrastructure risqués d'atteindre la production.

Suivi de la sécurité IaC dans le temps
Prouvez que les risques liés à l'infrastructure sont maîtrisés.

Témoignages clients

« Pour la plupart de nos sites web, nous n'avons plus besoin de faire appel à des ressources externes pour les tests de sécurité. Nous pouvons lancer Invicti, effectuer les tests aussi souvent que nous le souhaitons, consulter les résultats d'analyse et procéder à la remédiation à notre guise. Résultat : le budget que nous consacrions chaque année aux tests d'intrusion a diminué d'environ 60 % presque immédiatement, pour atteindre l'année suivante environ 20 % de nos dépenses initiales. »
– Brian Brackenborough | CISO, Channel 4

« Invicti a détecté des vulnérabilités web que d'autres solutions n'avaient pas vues. Il est facile à utiliser et à configurer... »
– Henk-Jan Angerman | Fondateur, SECWATCH

« J'ai eu l'occasion de comparer des rapports d'expertise avec ceux d'Invicti. Invicti était meilleur et a trouvé davantage de failles. »
– Andy Gambles | Analyste senior, OCDE

« Invicti est le meilleur scanner de sécurité des applications web en termes de rapport qualité-prix. C'est un logiciel très stable, plus rapide que l'outil que nous utilisions précédemment et relativement exempt de faux positifs, ce qui est exactement ce que nous recherchions. »
– Harald Nandke | Consultant principal, Unify (désormais Mitel)
Questions fréquentes sur l'IaC
Qu'est-ce que l'Infrastructure-as-Code (IaC) ?
Le scan d’Infrastructure as Code (IaC) analyse les fichiers de définition d’infrastructure – tels que Terraform, CloudFormation et les manifestes Kubernetes – à la recherche de configurations à risque avant leur déploiement. Scanner l’IaC en amont permet d’éviter que des configurations par défaut non sécurisées, des expositions cloud et des erreurs de configuration des accès ne deviennent de véritables vecteurs d’attaque en production.
Comment intégrer les contrôles de sécurité IaC dans mon flux de développement ou mon pipeline CI/CD ?
Invicti intègre les contrôles de sécurité IaC directement dans les pipelines CI/CD en orchestrant les scans lors des pull requests, des builds ou des étapes de pré-déploiement. Les résultats IaC sont collectés, normalisés et évalués par rapport aux politiques de sécurité afin que les équipes puissent bloquer les changements d'infrastructure risqués avant qu'ils n'atteignent la production.
Quels frameworks IaC sont pris en charge ?
Invicti orchestre des scanners conformes aux standards du secteur pour prendre en charge les frameworks courants, notamment :
- Terraform
- CloudFormation
- Manifestes Kubernetes
- Charts Helm
- Modèles d'infrastructure cloud
Cela permet aux équipes d'appliquer des contrôles de sécurité IaC cohérents, quels que soient les outils ou les formats utilisés.
Le scan IaC va-t-il ralentir mon pipeline ?
Les scanners IaC open-source orchestrés par Invicti sont conçus pour s'exécuter rapidement dans les environnements CI/CD. Invicti aide les équipes à contrôler le moment et la manière dont les scans sont effectués, afin que les contrôles de sécurité IaC ne ralentissent pas inutilement les pipelines.
Ressources

Remontez jusqu'à la source du risque
Sécurisez l'IaC à la vitesse du DevOps
