Tous vos outils AppSec dans une plateforme intelligente
Invicti ASPM unifie le DAST, le SAST, le SCA, la sécurité des API, la sécurité des conteneurs et bien plus encore au sein d’une plateforme unique. Les responsables AppSec visualisent les résultats des tests dans une interface centralisée, les développeurs bénéficient de workflows de remédiation automatisés et les organisations suivent les risques grâce à des indicateurs clés de performance clairs.

Défis AppSec que nous résolvons avec Invicti ASPM

Bruit et fragmentation des tests
Les scanners inondent les équipes de CVE en double et de résultats cloisonnés. Sans déduplication ni normalisation entre les outils AST, les équipes ne peuvent pas évaluer le risque réel.

Triage et remédiation manuels
Les équipes de sécurité perdent des heures à assigner manuellement les problèmes et à traquer les doublons dans des pipelines cloisonnés. La faiblesse de l'automatisation, de la validation et de l'intégration se traduit directement par une remédiation lente.

KPI et benchmarking
La plupart des outils s’arrêtent au reporting, laissant les responsables sans visibilité sur leur posture de sécurité réelle. Sans conseils de remédiation ni formation intégrée, les vulnérabilités réapparaissent sans cesse.
Gérez toutes les vulnérabilités sur une seule plateforme
Visualisez tout en une seule vue
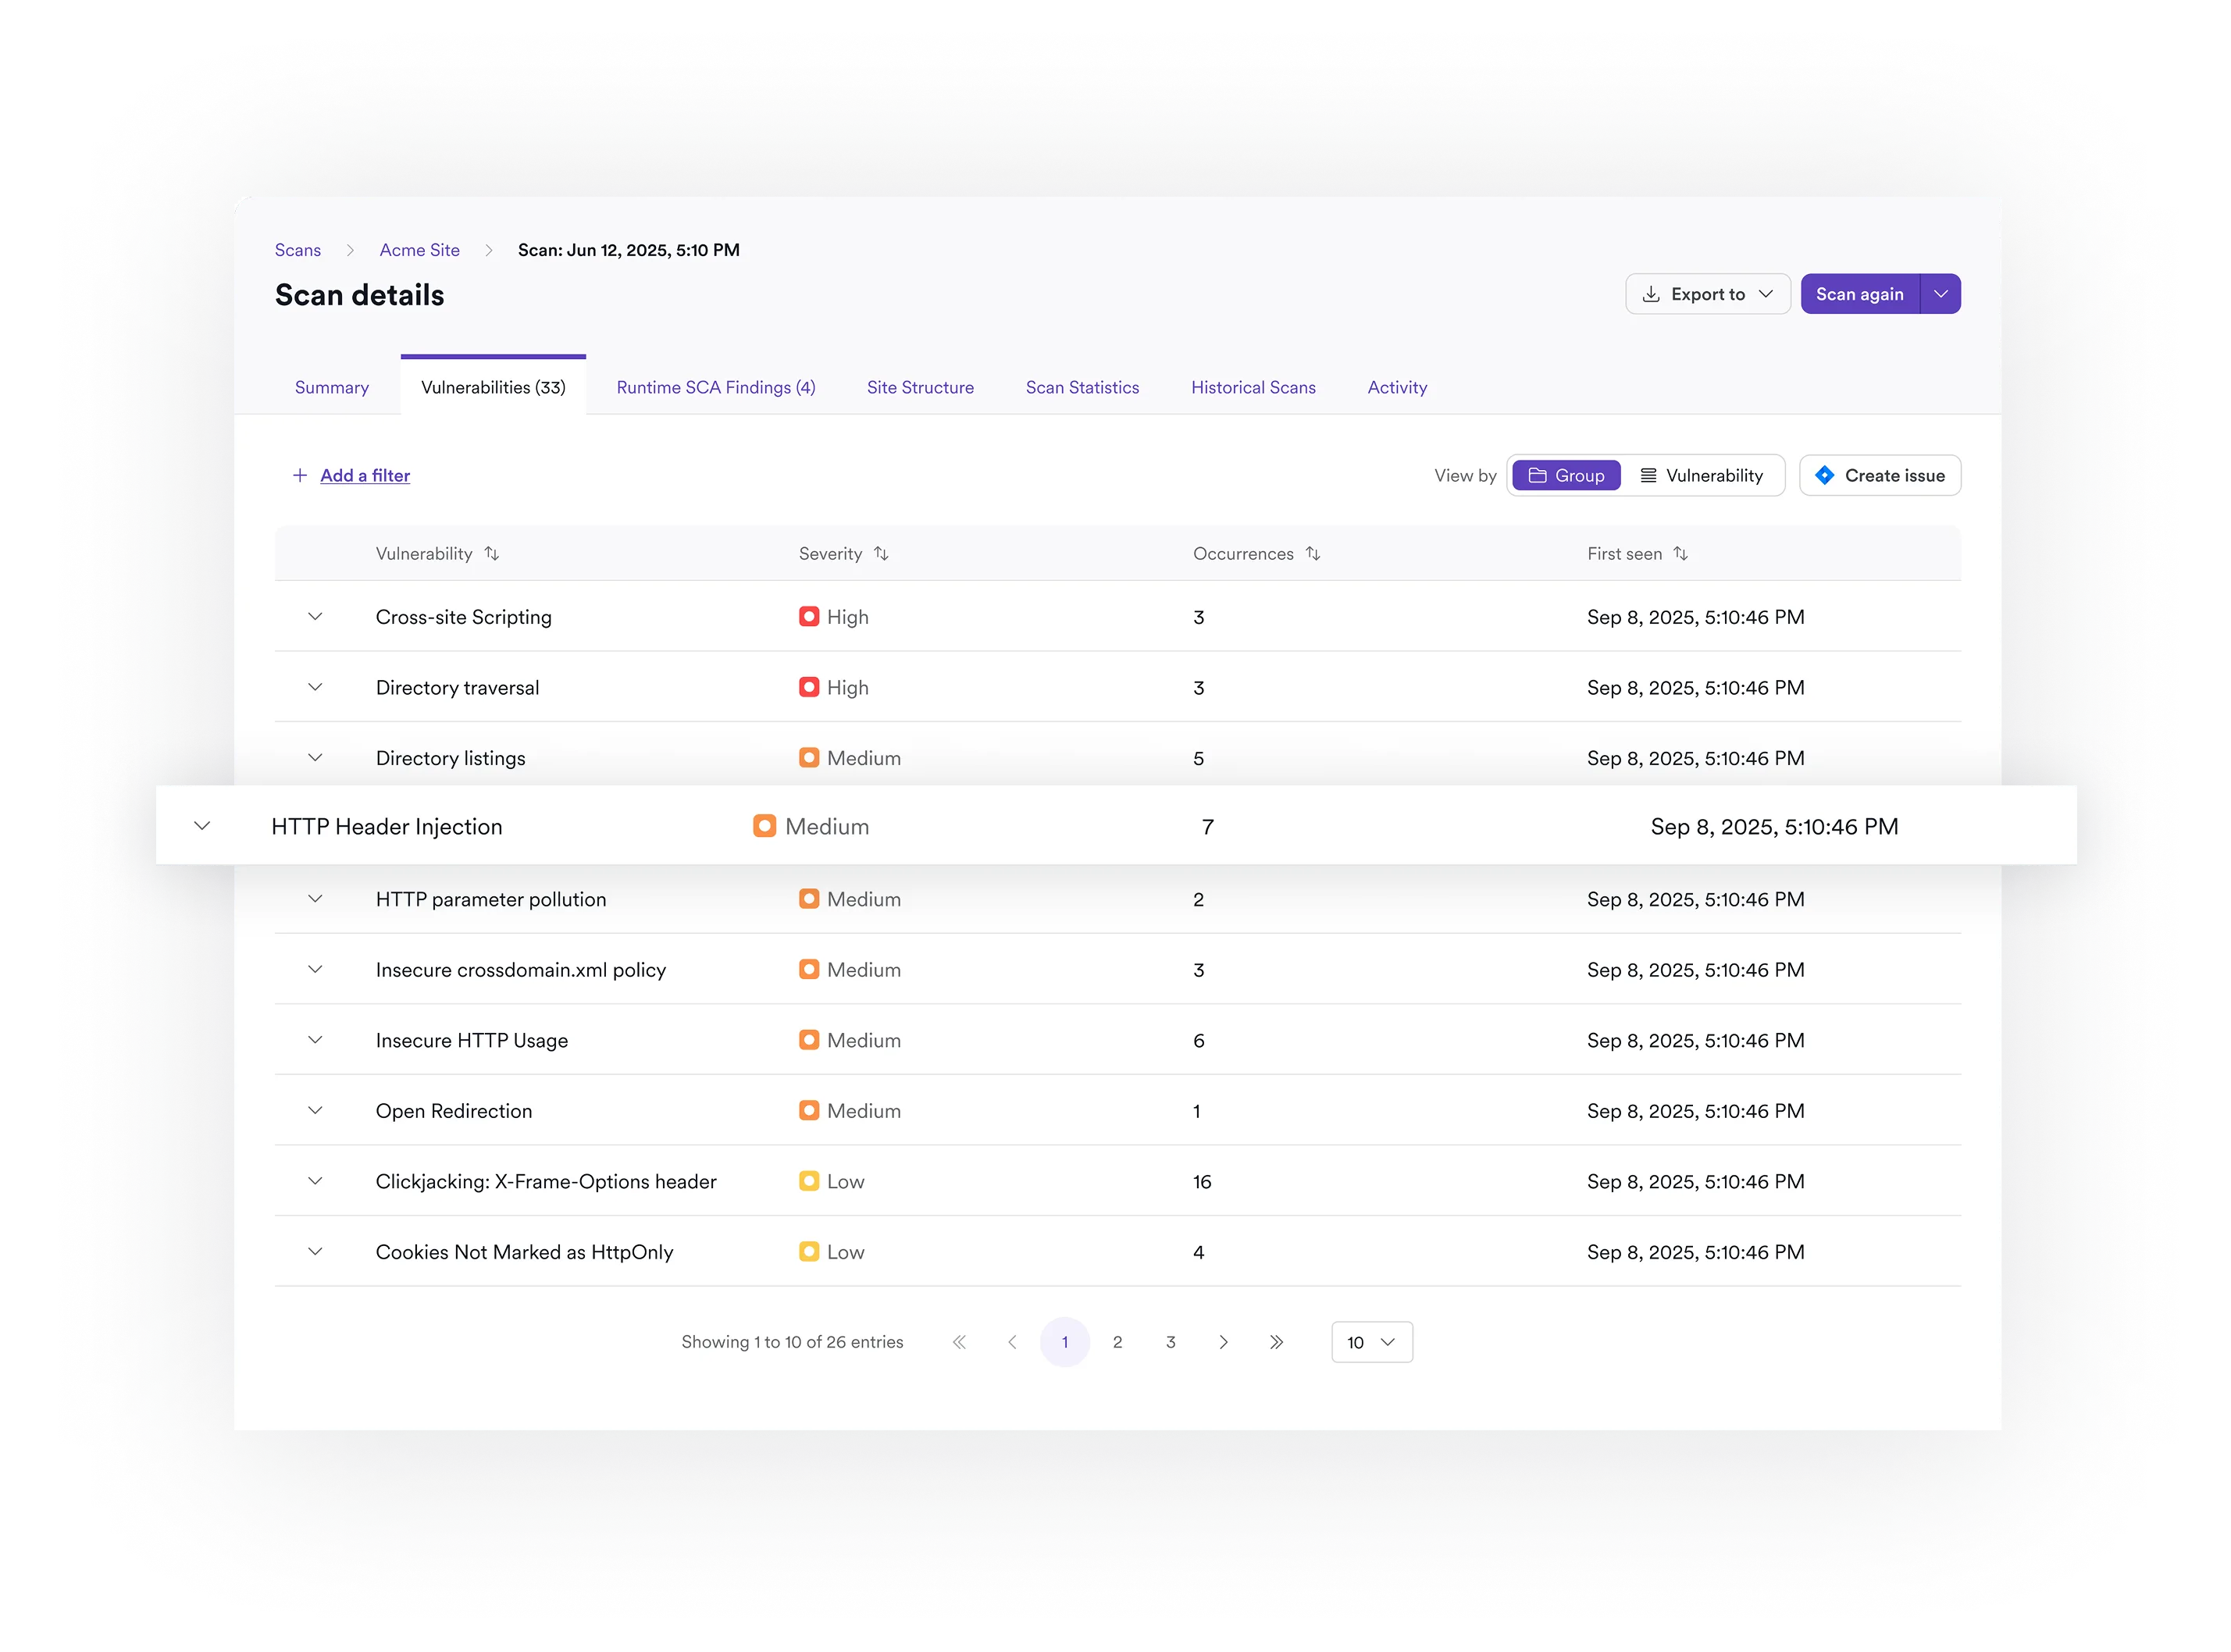
Triez et assurez la remédiation plus rapidement

Donnez aux développeurs les moyens d'agir grâce aux conseils de l'IA

Intégré aux outils que vous utilisez déjà


Les équipes de sécurité qui font confiance à Invicti ASPM
« Le défi concernant le développement de solutions numériques sécurisées consiste à rendre toutes les données collectées liées à la sécurité exploitables sur une plateforme centrale qui soit à la fois agnostique vis-à-vis des outils de sécurité, adaptable aux technologies nouvelles et émergentes, et personnalisable. C'est là qu'Invicti ASPM s'est distingué par rapport aux autres plateformes. L'architecture flexible et l'agilité face aux nouvelles intégrations en fonction de nos besoins ont fait d'Invicti ASPM notre solution privilégiée. »
« Garantir la transparence, la traçabilité et l'automatisation efficace des tests de sécurité est l'une des exigences fondamentales pour améliorer l'efficacité et la maturité d'une chaîne d'approvisionnement logicielle sécurisée. Indépendamment des différentes chaînes d'outils de sécurité, la mise en place d'une intégration commune et d'une couche de visualisation aide à orchestrer les résultats de sécurité entre les parties prenantes tout au long du cycle de vie du produit. Invicti ASPM fournit une couche d'intégration unique à travers diverses chaînes d'outils de sécurité agnostiques et permet des personnalisations pour adopter de nouvelles technologies. »
Prakash Thangavelu, responsable de l'ingénierie des services de cybersécurité chez Bosch Global Software
« Invicti ASPM est devenu l'outil principal pour automatiser le flux de données de vulnérabilité à travers nos processus et entre nos outils. Il est devenu la source de vérité pour les données de vulnérabilité et permet à l'équipe de sécurité d'analyser le problème à grande échelle sans effort manuel ni nécessité de vérifier plusieurs outils de scan distincts. »
« Invicti ASPM sert de source unique de vérité pour toutes les métriques liées à la sécurité dans notre organisation et joue un rôle clé dans la liaison entre nos équipes AppSec, InfoSec, DevOps et développement. Grâce aux capacités d'intégration DevSecOps d'Invicti ASPM, nous avons réussi à intégrer des tests de sécurité dans les pipelines de milliers d'applications, et il est devenu beaucoup plus facile de suivre le rythme du développement en automatisant les tâches quotidiennes. »
Kürşat Oğuzhan Akıncı, responsable de l'équipe de sécurité des applications chez Trendyol
« Avec Invicti ASPM, nous avons pu intégrer la sécurité dans nos pipelines, automatiser les tâches manuelles en DevSecOps, personnaliser nos programmes de formation à la sécurité et créer des métriques et des KPI pour suivre l'efficacité de notre programme de sécurité. »
Mesut Güngör, responsable de la sécurité de l'information chez LC Waikiki
Ressources
Bénéficiez d'une visibilité unifiée, d'une remédiation automatique et de résultats mesurables.