
pentesting agentique
Faites évoluer votre pentesting, pas vos coûts.
Le seul pentesting agentique fondé sur des preuves d’exploitabilité à l’exécution. 10 fois plus rapide et 10 fois moins cher qu’un test d’intrusion manuel. Sans compromis sur la profondeur ni la précision.
Plus de 5 000 organisations font confiance à Invicti





Maximisez la sécurité, minimisez la consommation de tokens

Modèle hybride
Les agents travaillent avec le DAST d'Invicti pour minimiser l'utilisation des jetons et accroître l'efficacité.

Rapports de test d'intrusion en 24 heures
Les tests d’intrusion manuels prennent 4 à 5 semaines. Invicti offre le même niveau de profondeur en moins d’une journée.

500 $ par évaluation
Les missions de pentesting coûtent des milliers d'euros par jour. Un pentesting agentique coûte au maximum 500 $.

10x plus de couverture applicative
Le test d'intrusion traditionnel impose des choix difficiles sur ce qui mérite d'être testé. Ce n'est plus le cas.

Raisonnement transparent
Visualisez la preuve d’exploitation et comprenez le raisonnement des agents derrière chaque vulnérabilité.

Prêt pour l'audit
Les résultats sont mappés sur l'OWASP Top 10 et d'autres cadres de référence courants.
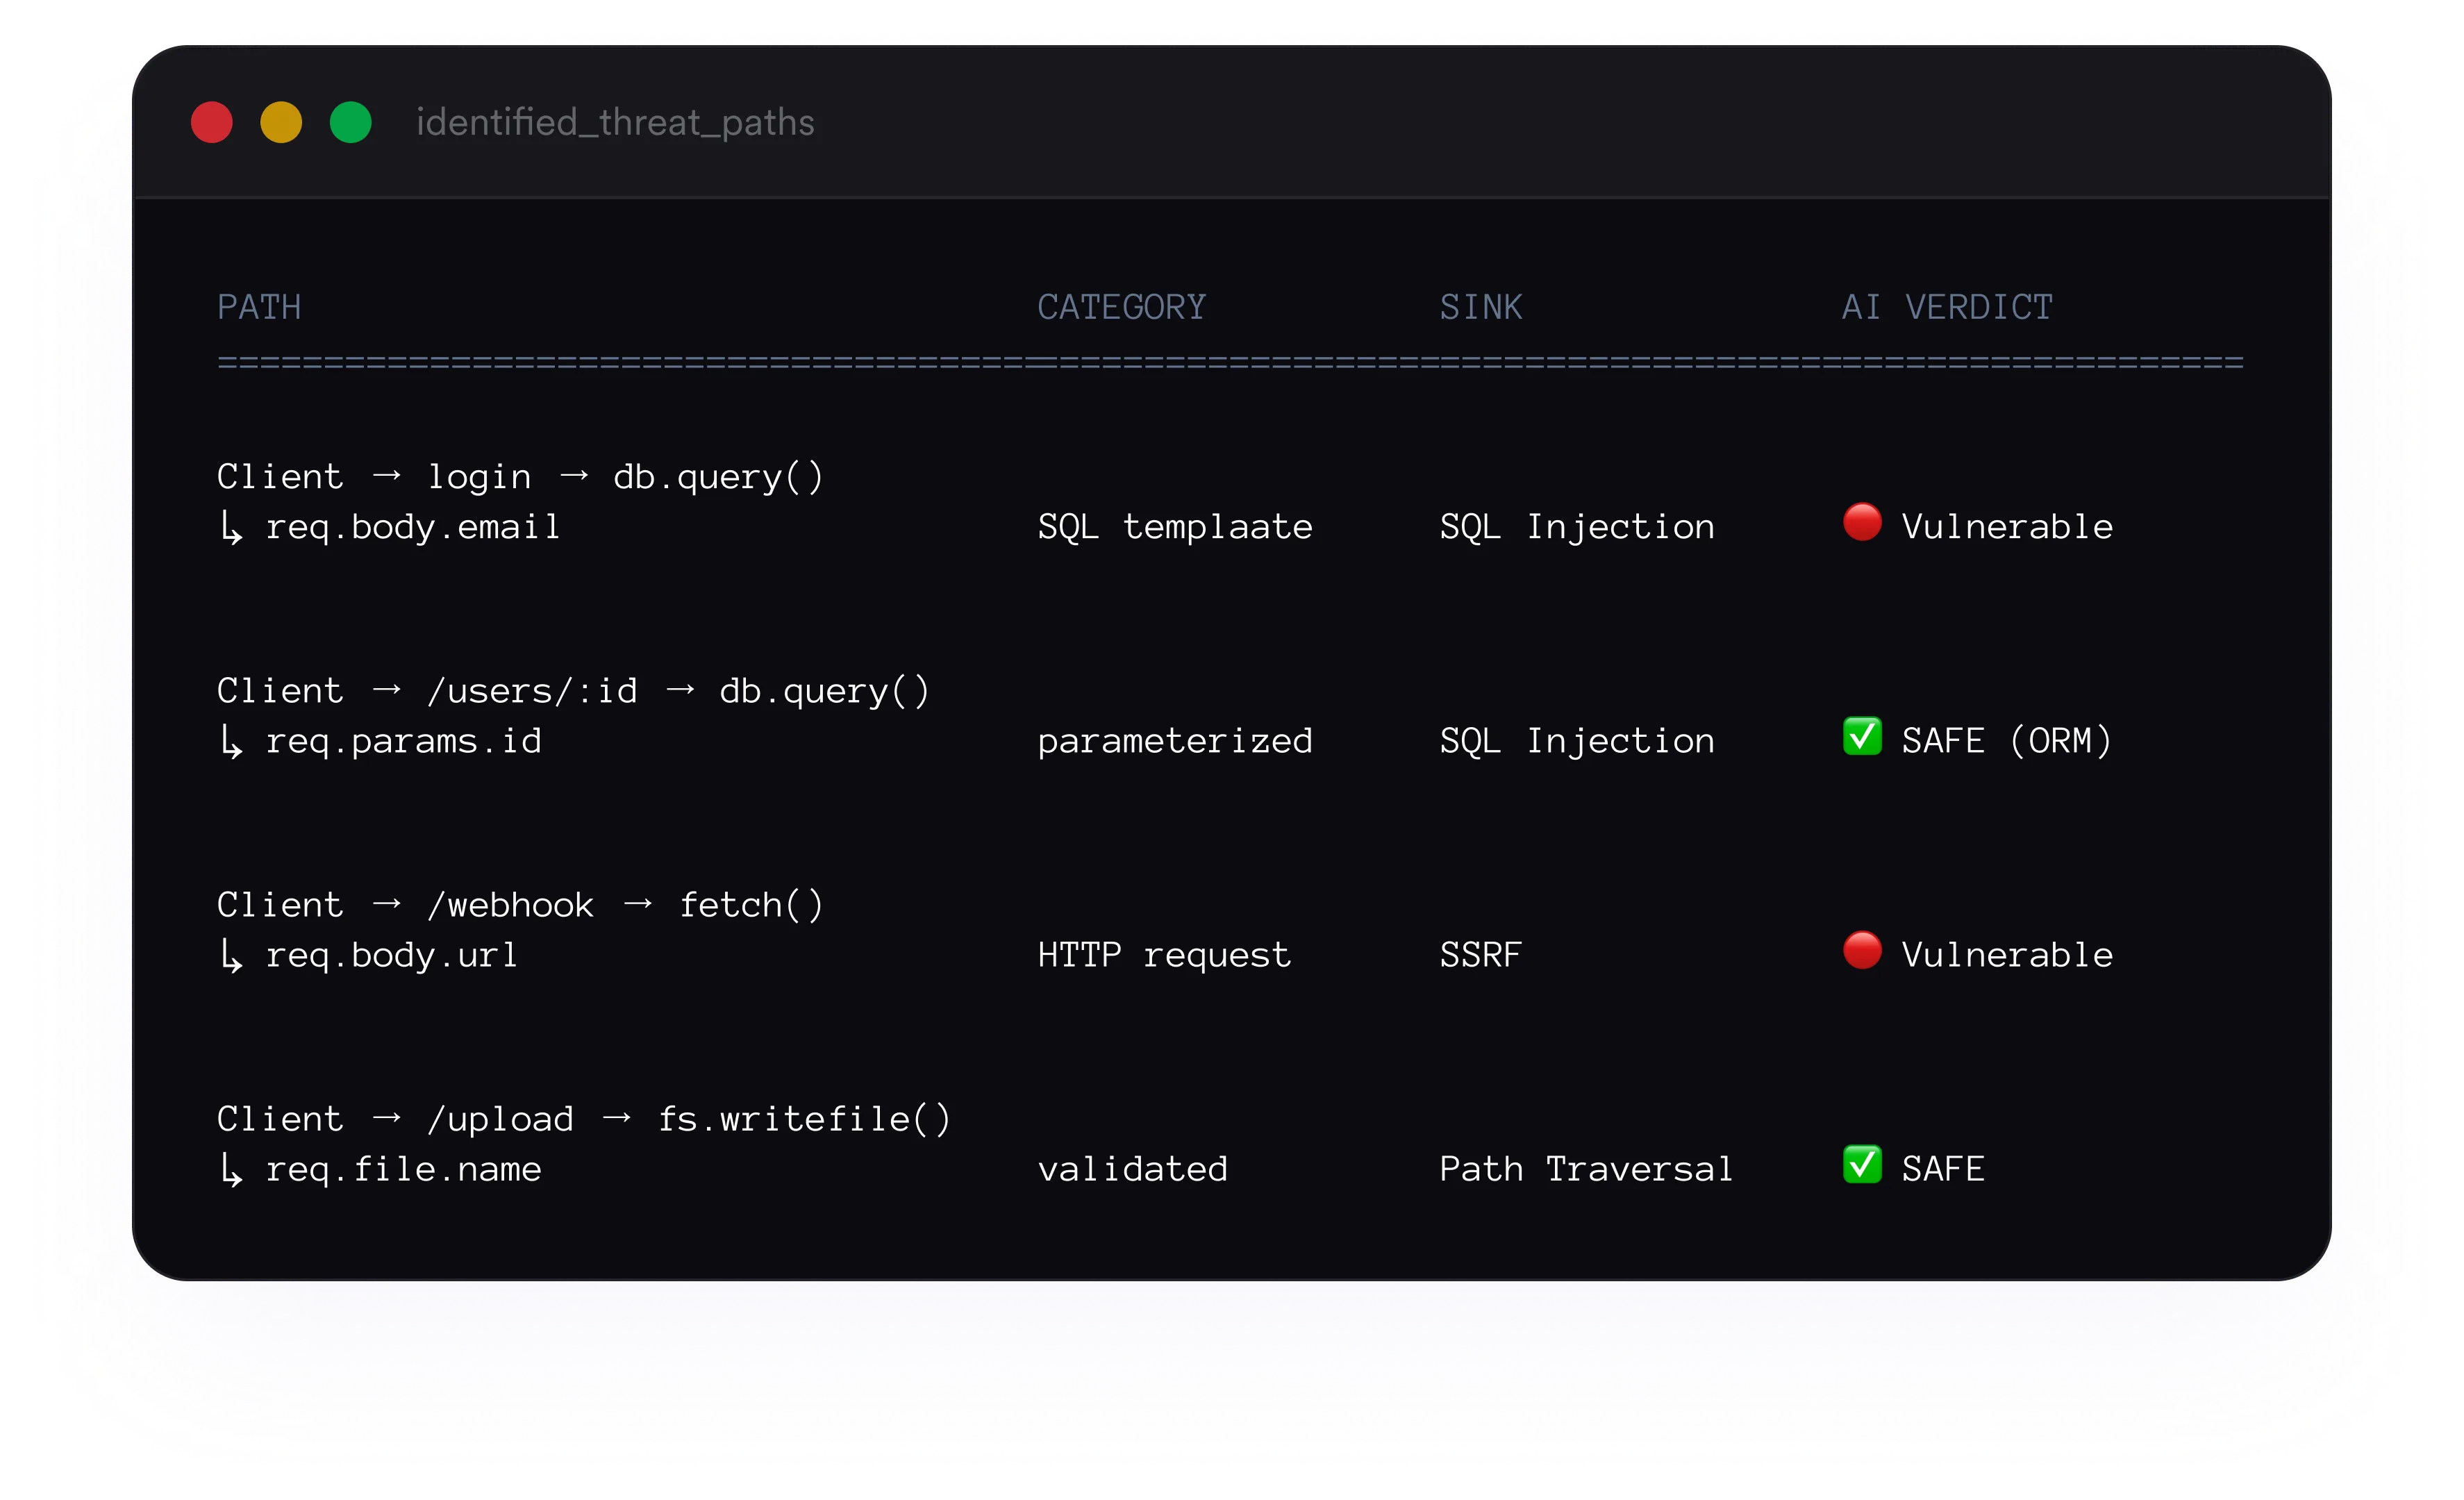
Étape 01
Reconnaissance
Au lieu d'exécuter une suite de tests générique, les agents Invicti préparent un plan ciblé construit autour de votre application.
Étape 02
Attaque
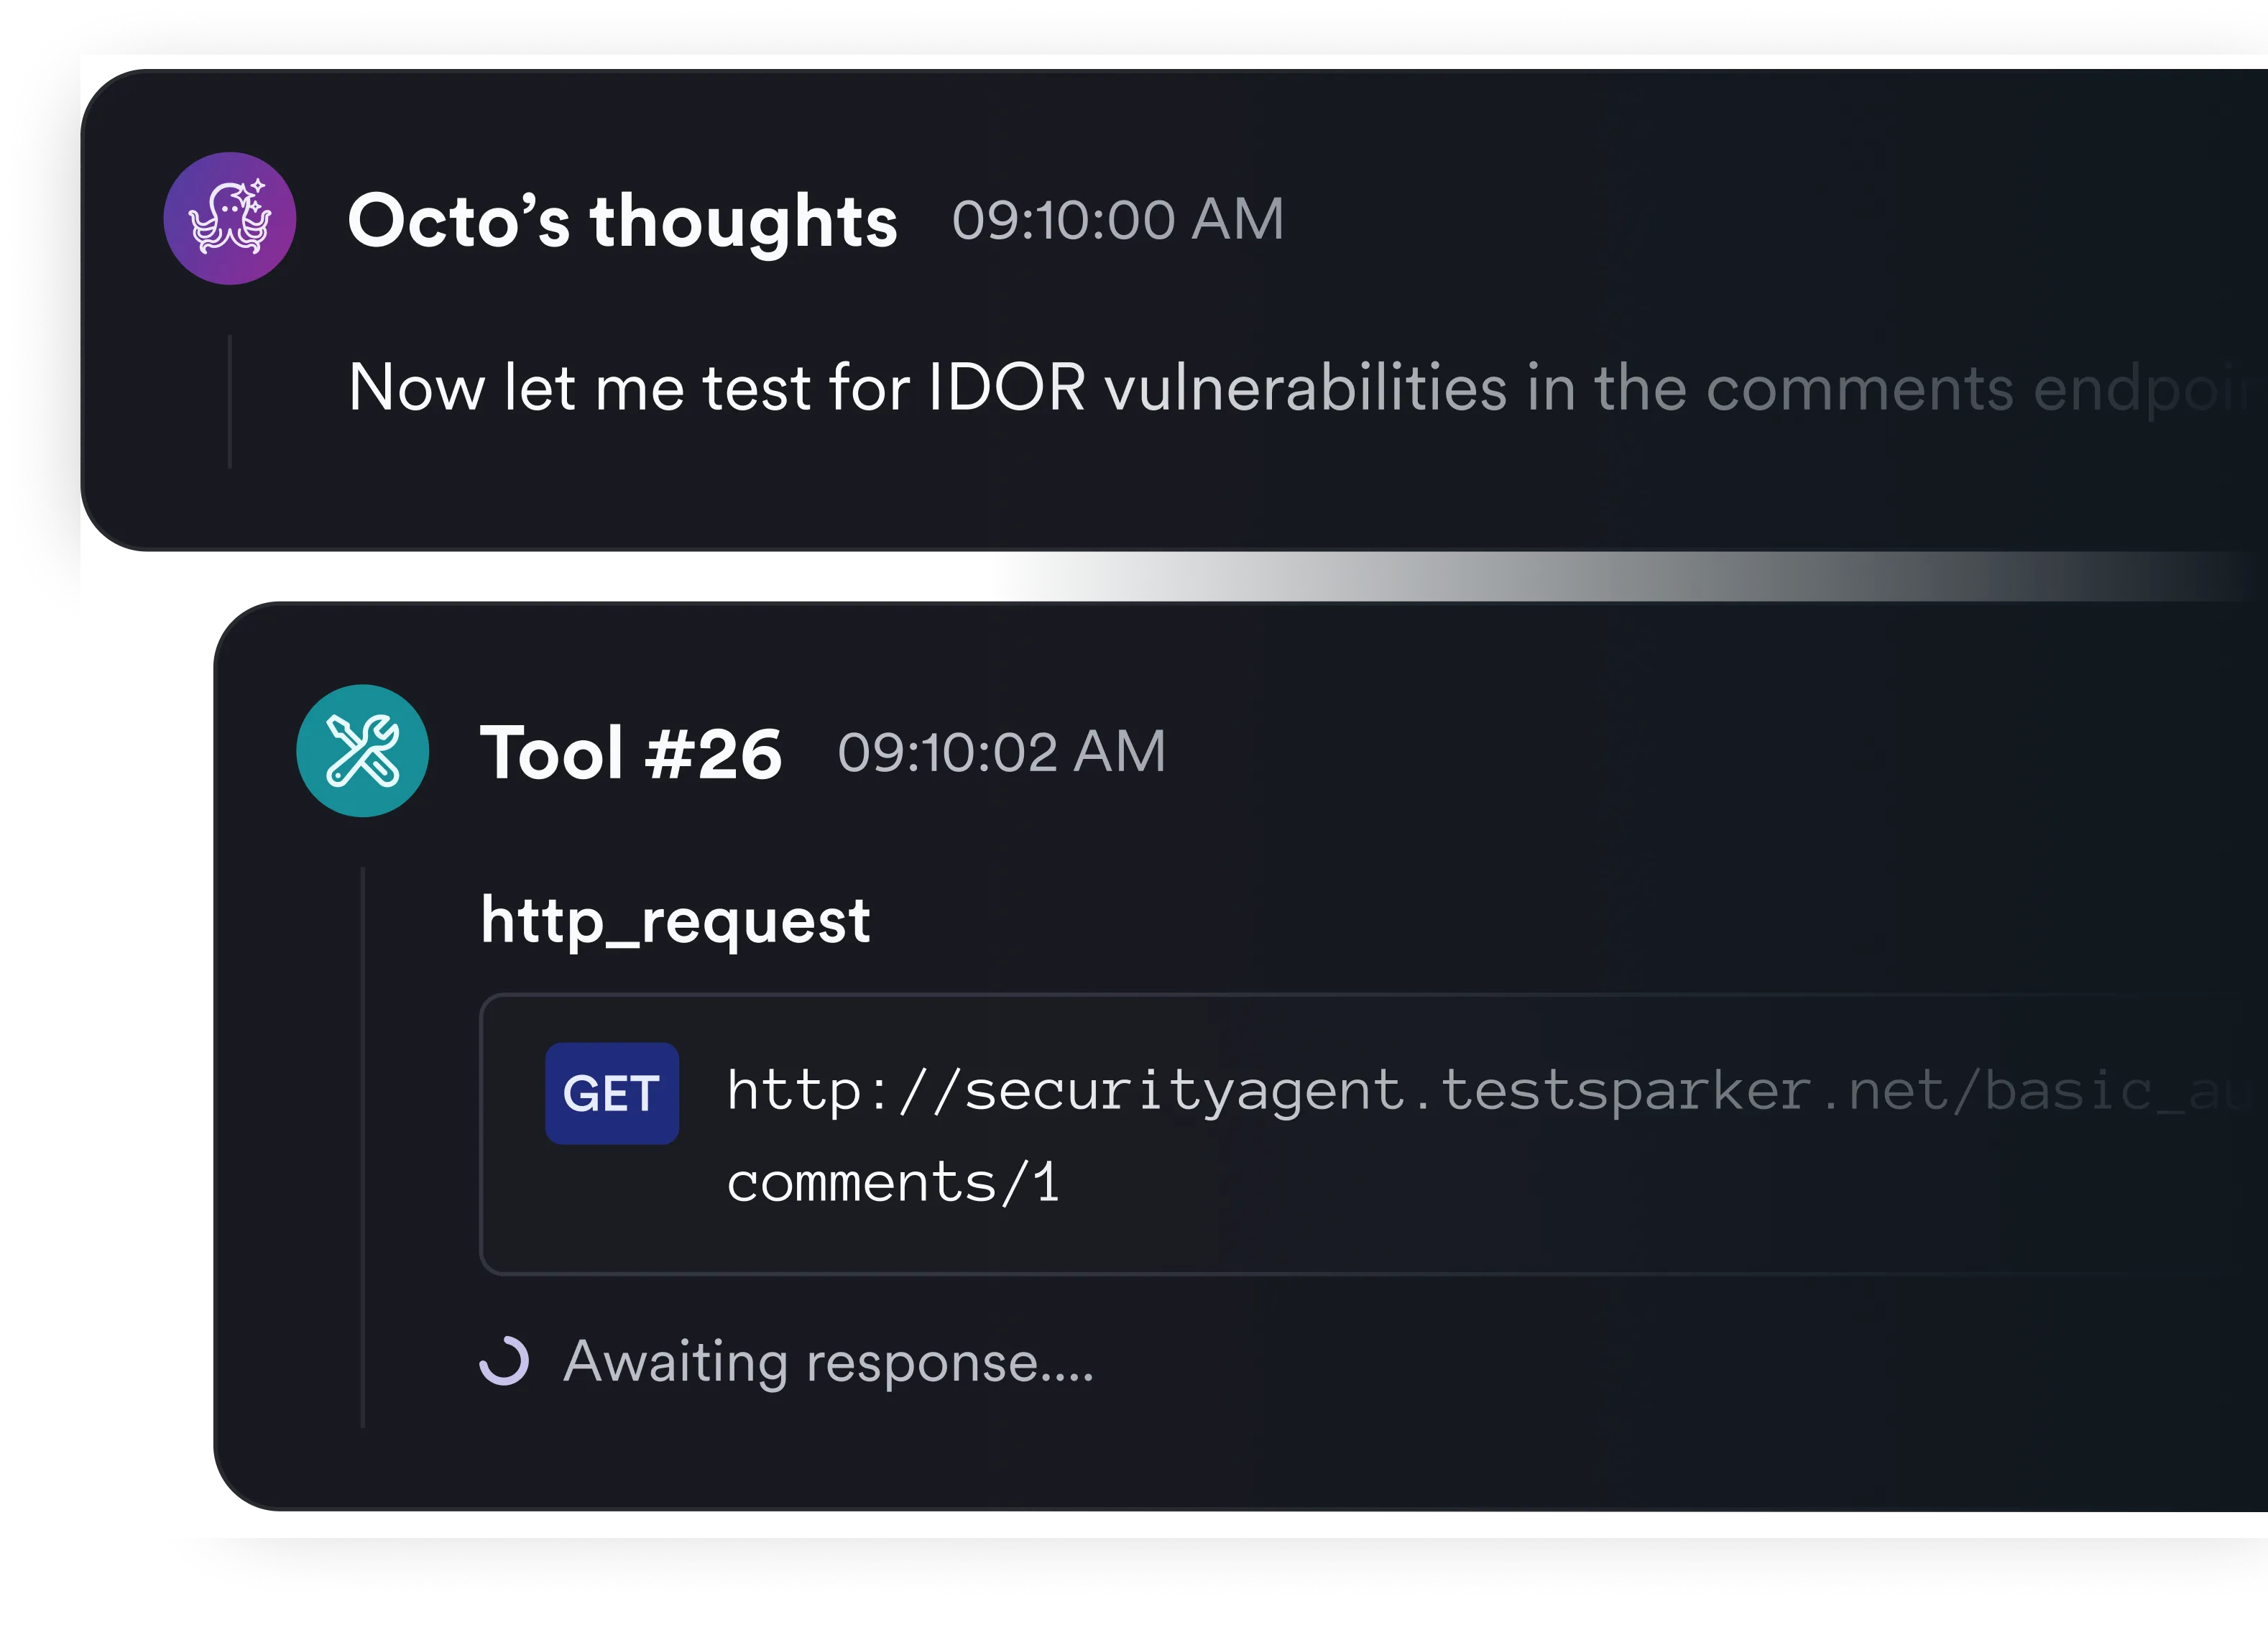
Invicti coordonne des agents spécialisés — comme une équipe de hackers — qui opèrent en parallèle en partageant le contexte lors des tests.
étape 03
Confirmer et rapporter
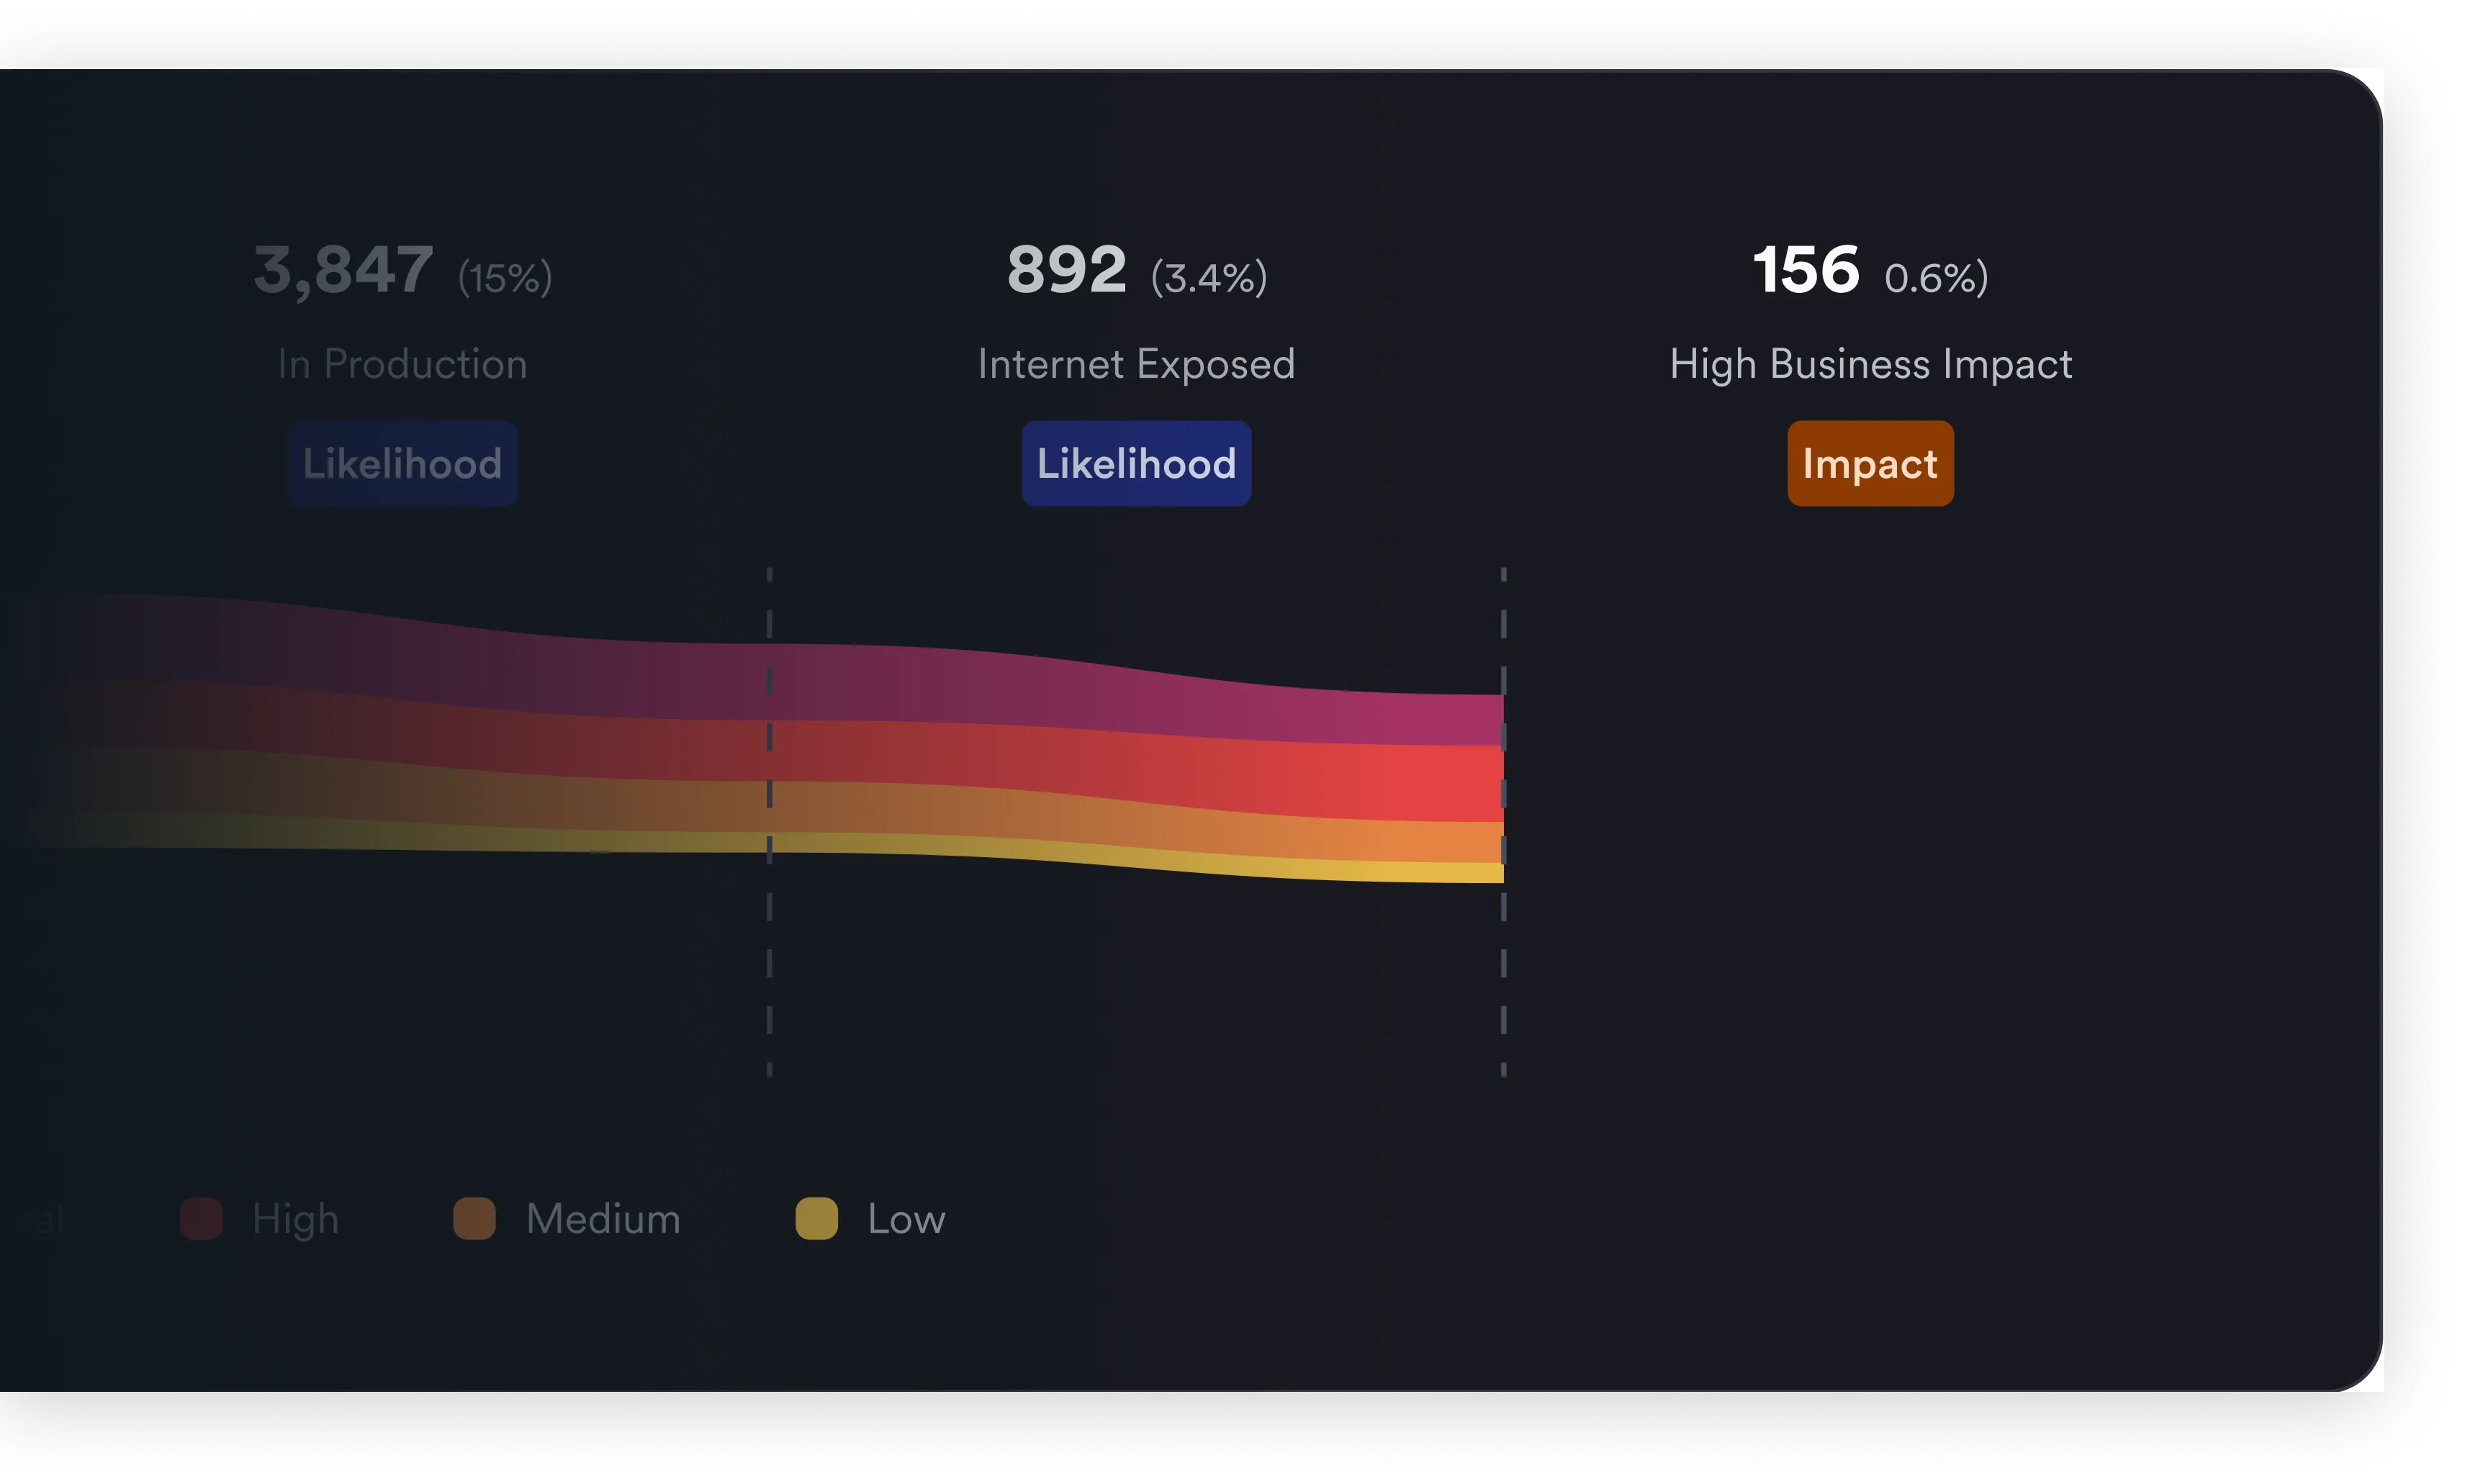
Chaque vulnérabilité est prouvée exploitable avant que vous ne la voyiez, permettant aux équipes de se concentrer sur les vulnérabilités critiques que les autres outils manquent ou ignorent.
Témoignages clients

« Pour un plus grand nombre de sites web, nous n'avons plus besoin de faire appel à des prestataires externes pour les tests de sécurité. Nous pouvons lancer Invicti, effectuer les tests aussi souvent que nous le souhaitons, consulter les résultats des scans et procéder à la remédiation à notre guise. Résultat : le budget que nous consacrions chaque année au test d'intrusion a diminué d'environ 60 % presque immédiatement, pour atteindre l'année suivante environ 20 % de nos dépenses initiales. »
– Brian Brackenborough | CISO, Channel 4

« Invicti a détecté des vulnérabilités web que d'autres solutions n'avaient pas trouvées. Il est facile à utiliser et à configurer... »
– Henk-Jan Angerman | Fondateur, SECWATCH

« J'ai eu l'occasion de comparer des rapports d'expertise avec ceux d'Invicti. Invicti était meilleur, trouvant davantage de failles. »
– Andy Gambles | Analyste senior, OCDE

« Invicti est le meilleur scanner de sécurité des applications web en termes de rapport qualité-prix. C'est un logiciel très stable, plus rapide que l'outil que nous utilisions auparavant et pratiquement exempt de faux positifs, ce qui est exactement ce que nous recherchions. »
– Harald Nandke | Consultant principal, Unify (désormais Mitel)
Questions fréquentes sur le pentesting agentique
Qu’est-ce que le pentesting par IA, ou pentesting agentique ?
Le pentesting agentique utilise des agents IA coordonnés pour effectuer un test d'intrusion intelligent. Au lieu d'exécuter un ensemble de règles statiques, Invicti crée un plan d'attaque sur mesure et déploie des agents spécialisés qui travaillent en parallèle, partageant le contexte et affinant les attaques comme le ferait une équipe de pentesters humains.
Cela remplace-t-il le test d'intrusion manuel ?
Le pentesting agentique est conçu pour offrir des tests plus approfondis que les scans automatisés traditionnels, tout en restant évolutif et coordonné.
Bien que le test d'intrusion manuel reste précieux pour certaines exigences de conformité, Invicti aide à découvrir des vulnérabilités avancées sans les délais de planification ni les contraintes de ressources liés à une intervention manuelle ponctuelle.
Que signifie « agents spécialisés » ?
Invicti utilise un coordinateur IA centralisé qui déploie des agents ciblés, chacun spécialisé dans des catégories majeures de vulnérabilités telles que l'injection SQL, l'exécution de code à distance, le cross-site scripting et les failles d'authentification.
Ces agents travaillent en parallèle et partagent leur contexte, améliorant ainsi la profondeur et la pertinence des tests.
En quoi le pentesting agentique diffère-t-il du DAST traditionnel ?
Le DAST traditionnel identifie efficacement les classes de vulnérabilités connues à grande échelle.
Les agents IA s'appuient sur ce moteur éprouvé et concentrent les efforts de l'IA sur la découverte de vulnérabilités à haute valeur ajoutée que les analyses traditionnelles ne détectent pas toujours facilement.
Comment le pentesting agentique évite-t-il les faux positifs ?
Chaque résultat potentiel généré est validé à l'aide des techniques de confirmation éprouvées d'Invicti.
Invicti donne la priorité à l'absence de bruit : les vulnérabilités signalées doivent être confirmées comme exploitables avant d'apparaître dans votre rapport final.
L'IA d'Invicti peut-elle utiliser le code source pour améliorer les tests ?
Oui. Les agents utilisent le code source pour générer des résultats bien supérieurs au DAST traditionnel. Le code source permet à Invicti d'affiner ses stratégies d'attaque et de générer des contrôles de sécurité plus ciblés et adaptés à votre application.
Ressources
Découvrez le pentesting agentique en action
