SCA
Prenez le contrôle des risques liés à l'open source
Invicti intègre le SCA (Software Composition Analysis) à la même plateforme que le DAST, le SAST, l’IAST, la sécurité des API et la sécurité des conteneurs, afin de vous permettre de visualiser les risques liés aux composants et d’agir en conséquence avec clarté et confiance.
Le problème du SCA traditionnel
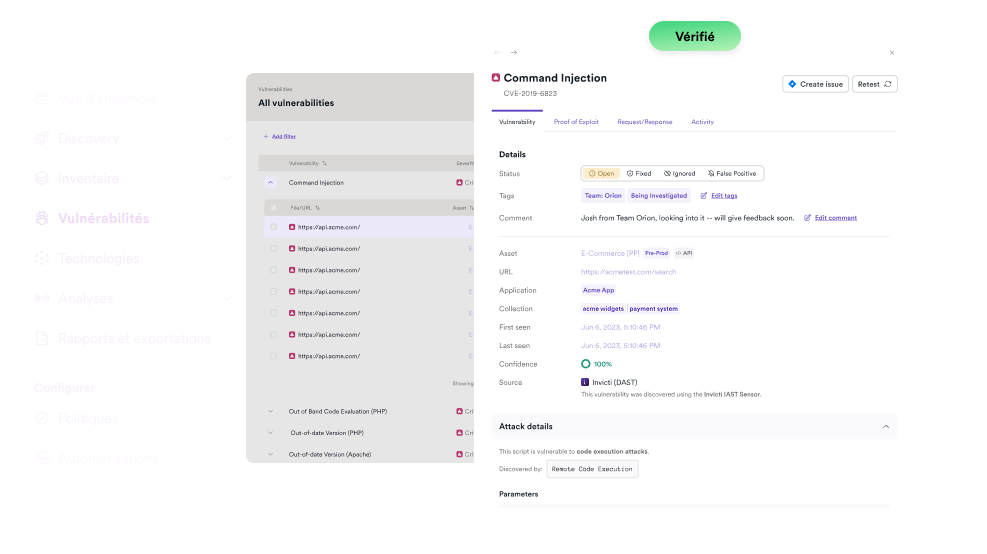
Les composants open-source accélèrent le développement, mais introduisent également des risques cachés. Le SCA traditionnel les détecte, mais repose sur une analyse statique qui ne fournit pas le contexte d’exécution du DAST et peut laisser les équipes de sécurité gérer les risques open source de manière isolée. Les alertes en double ou non vérifiées manquent de contexte et finissent par être ignorées, tandis que des vulnérabilités exploitables se retrouvent en production.

Alertes sans contexte d’exploitabilité
Les outils SCA traditionnels génèrent des listes statiques de chaque dépendance vulnérable, sans vérifier l'exploitabilité. Avec des milliers d'alertes, les équipes ne parviennent pas à distinguer le signal du bruit.

Aveugle au contexte d'exécution
Le SCA purement statique ne permet pas de déterminer quels composants sont effectivement utilisés à l’exécution, ce qui peut conduire les équipes à prioriser des problèmes sans impact immédiat tandis que des risques présents à l’exécution passent inaperçus.

Vulnérabilités isolées
Le SCA cloisonné peut laisser les équipes dans l’incertitude quant à la priorité à accorder aux problèmes de sécurité et de conformité. Sans corrélation entre les outils, il est plus difficile de prioriser les risques.
technologie Proof-Based Scanning
Alertes exploitables
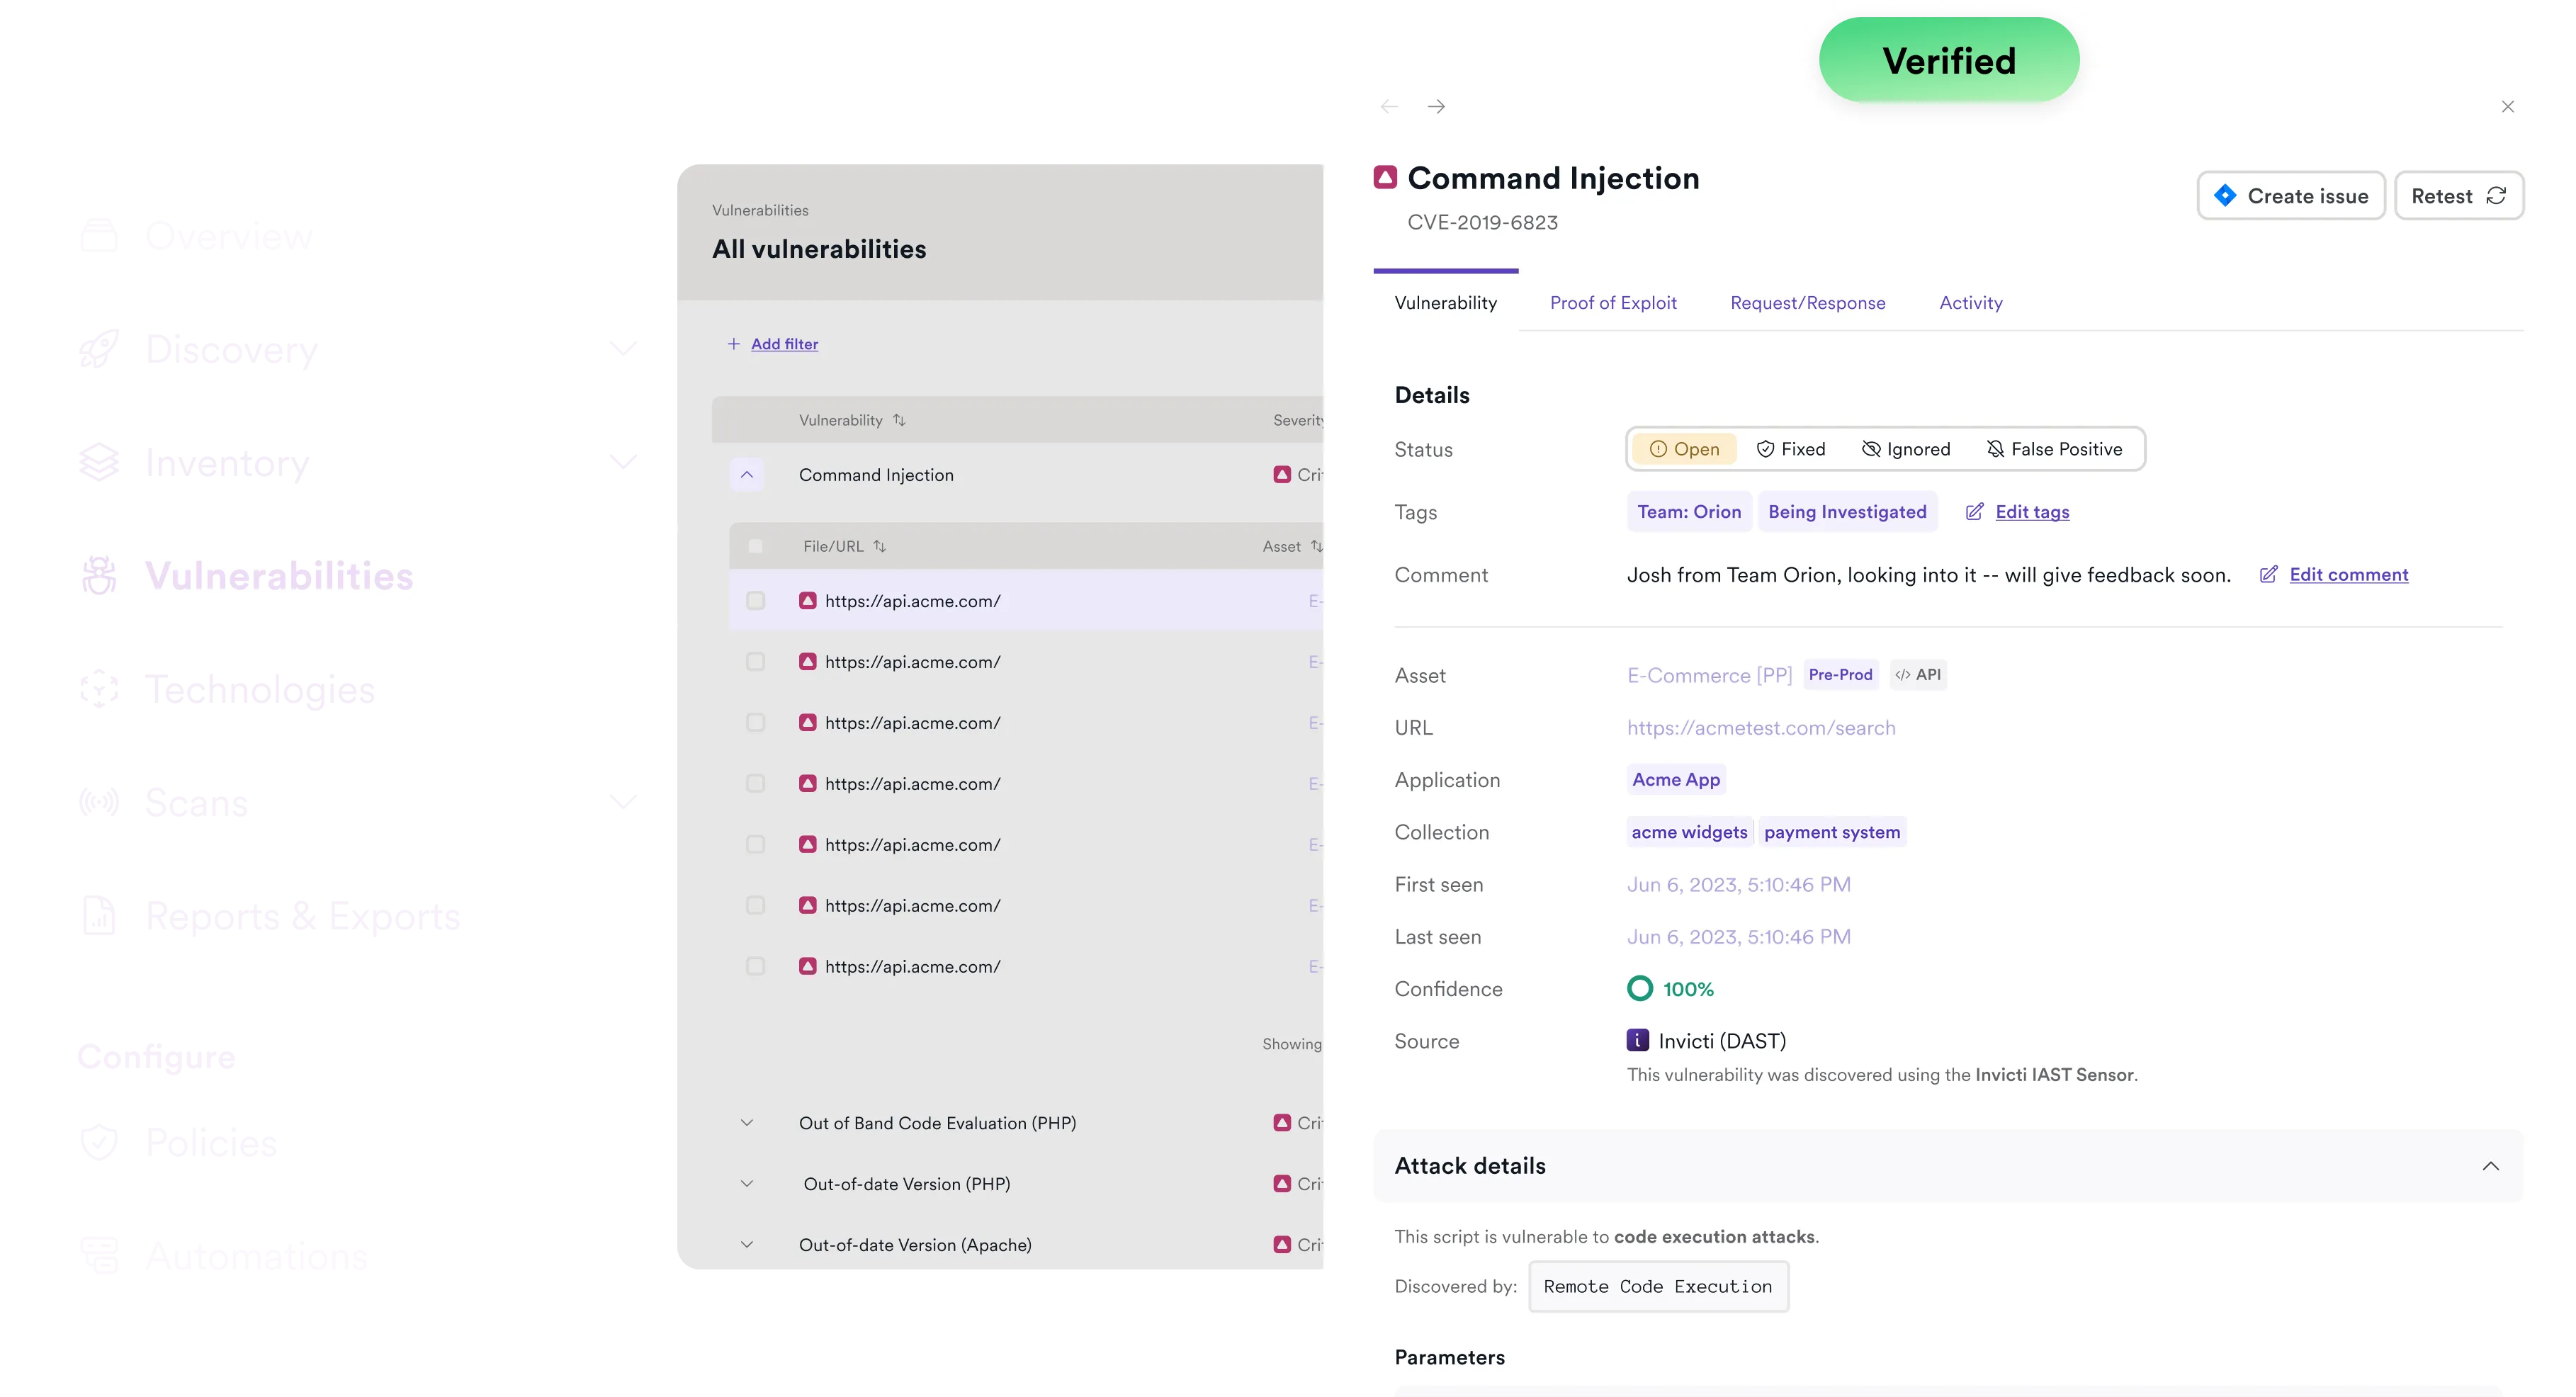
Invicti SCA transforme votre flux d'alertes en résultats priorisés et exploitables en toute confiance.
statique + exécution
Couverture statique et à l’exécution
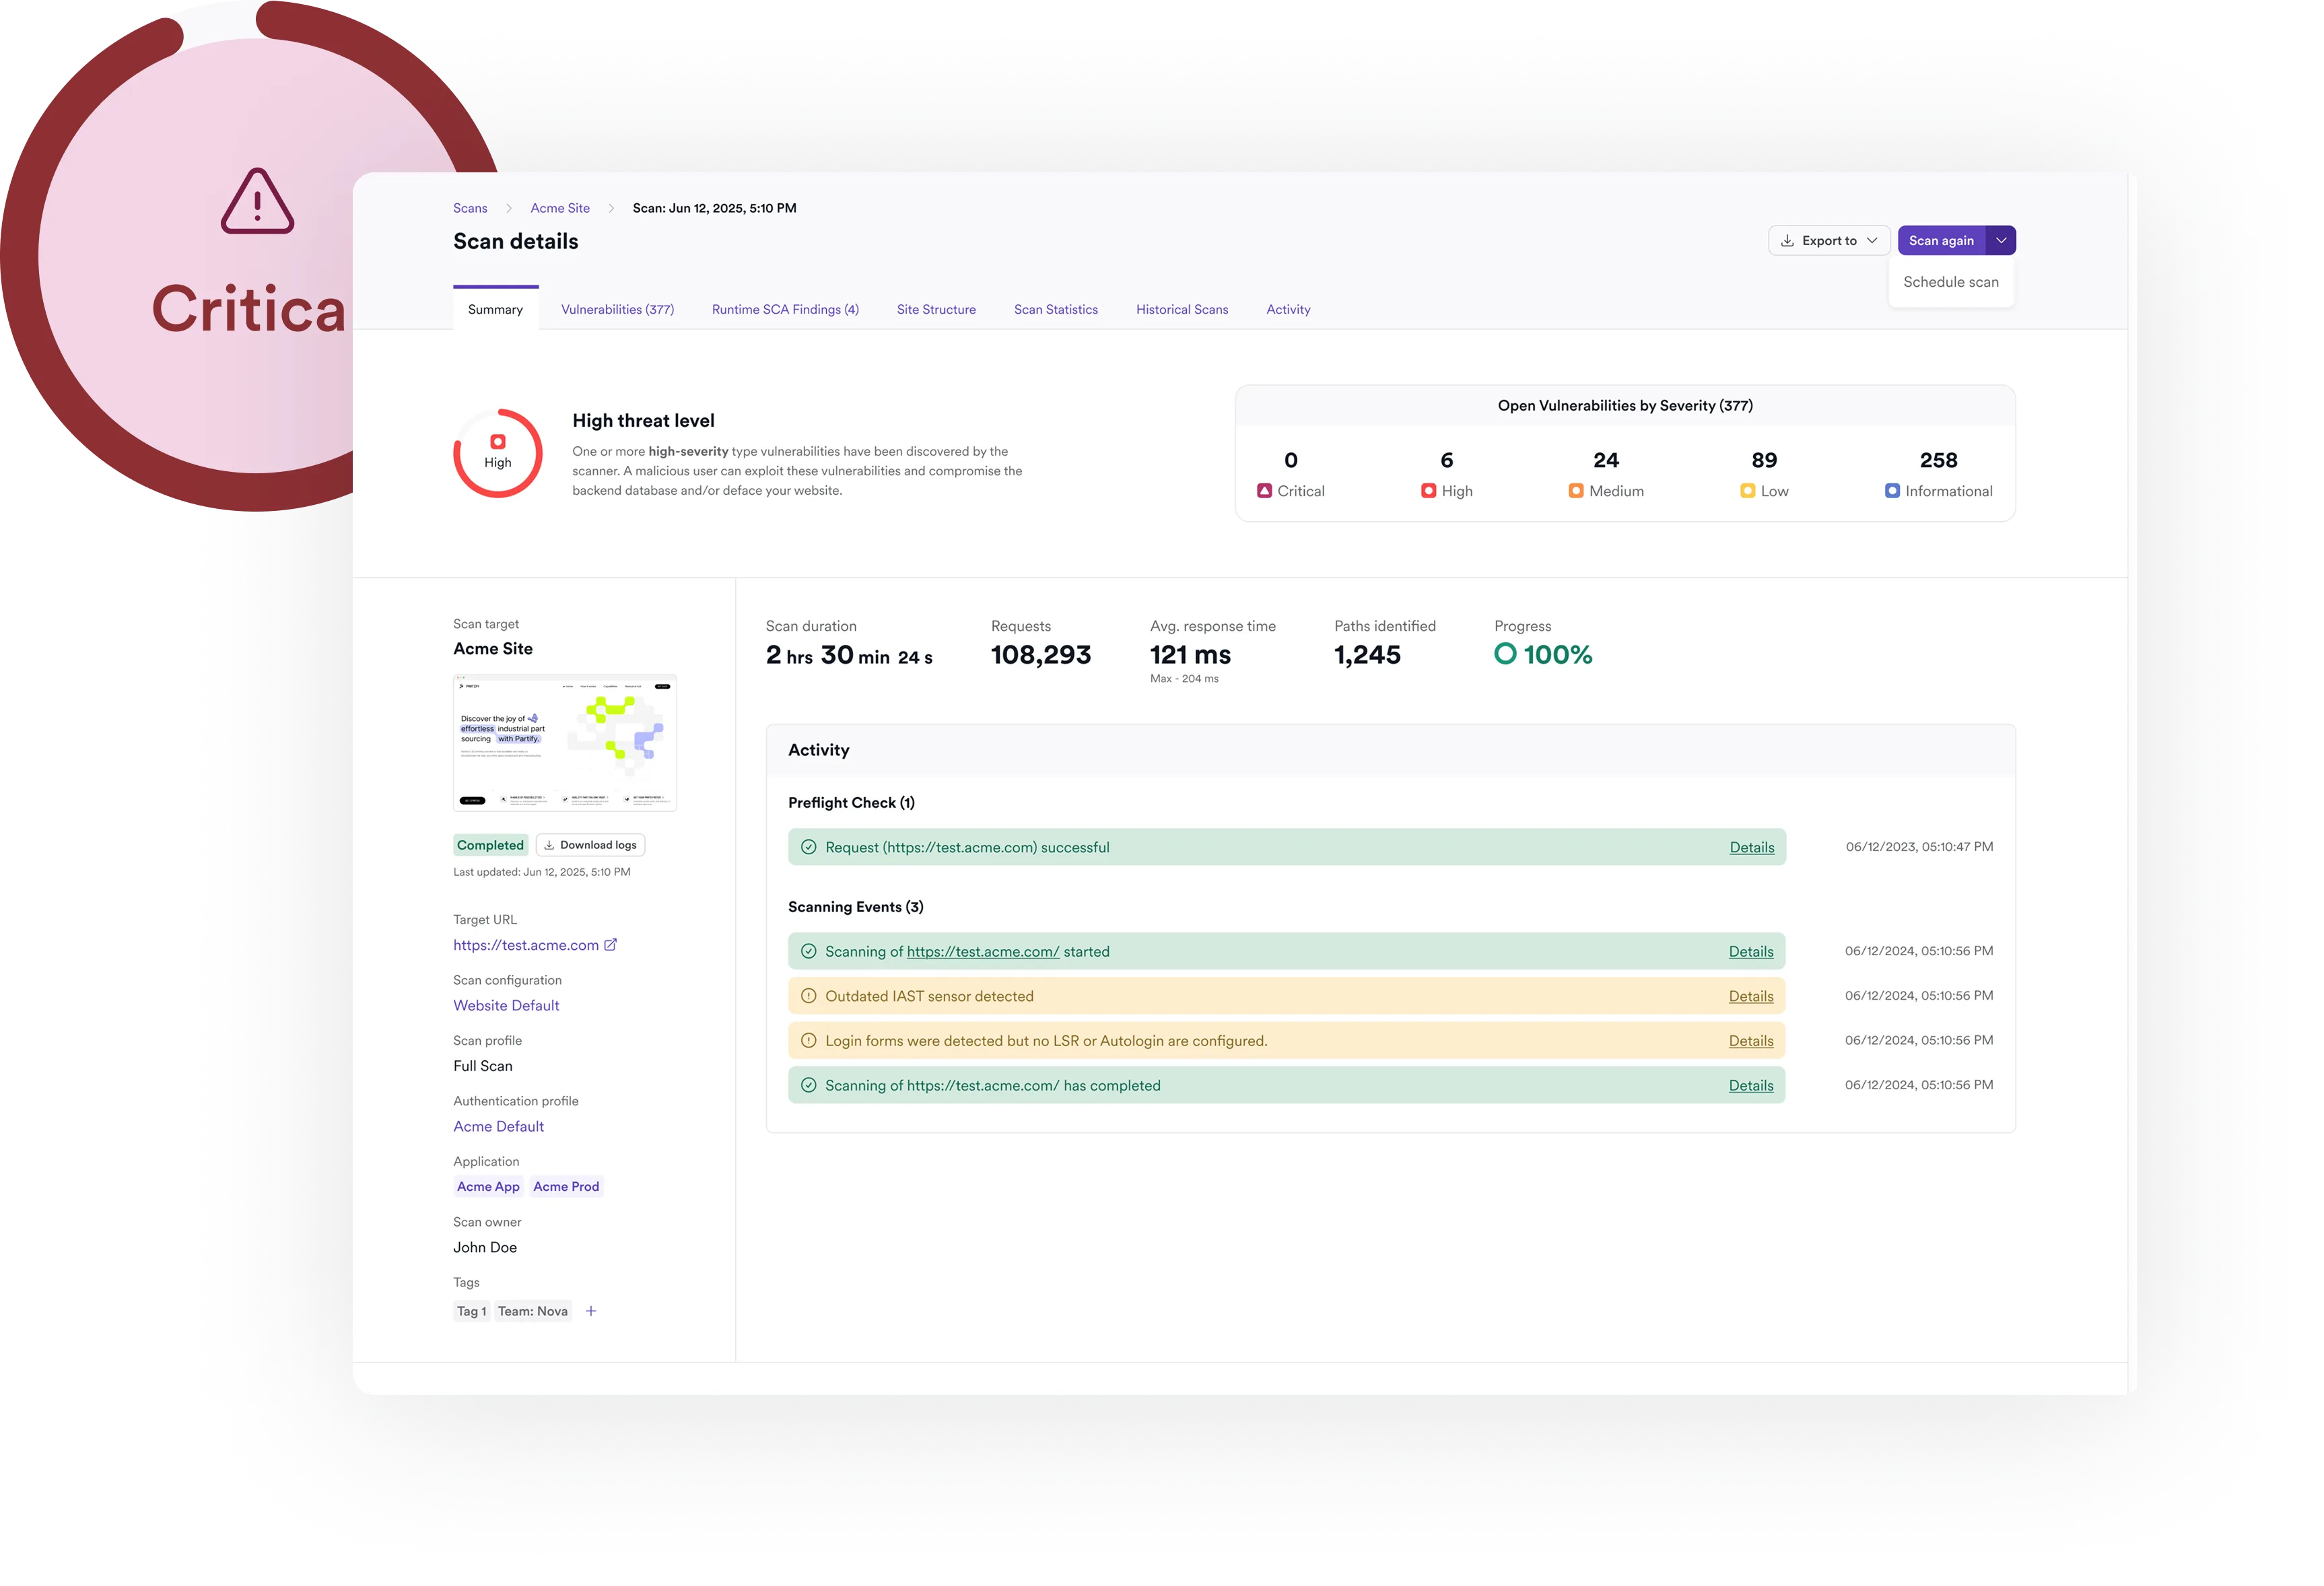
Invicti combine SCA statique et dynamique pour vous offrir une visibilité étendue sur les risques liés à l’open source, dans les dépendances déclarées comme dans les applications en cours d’exécution.
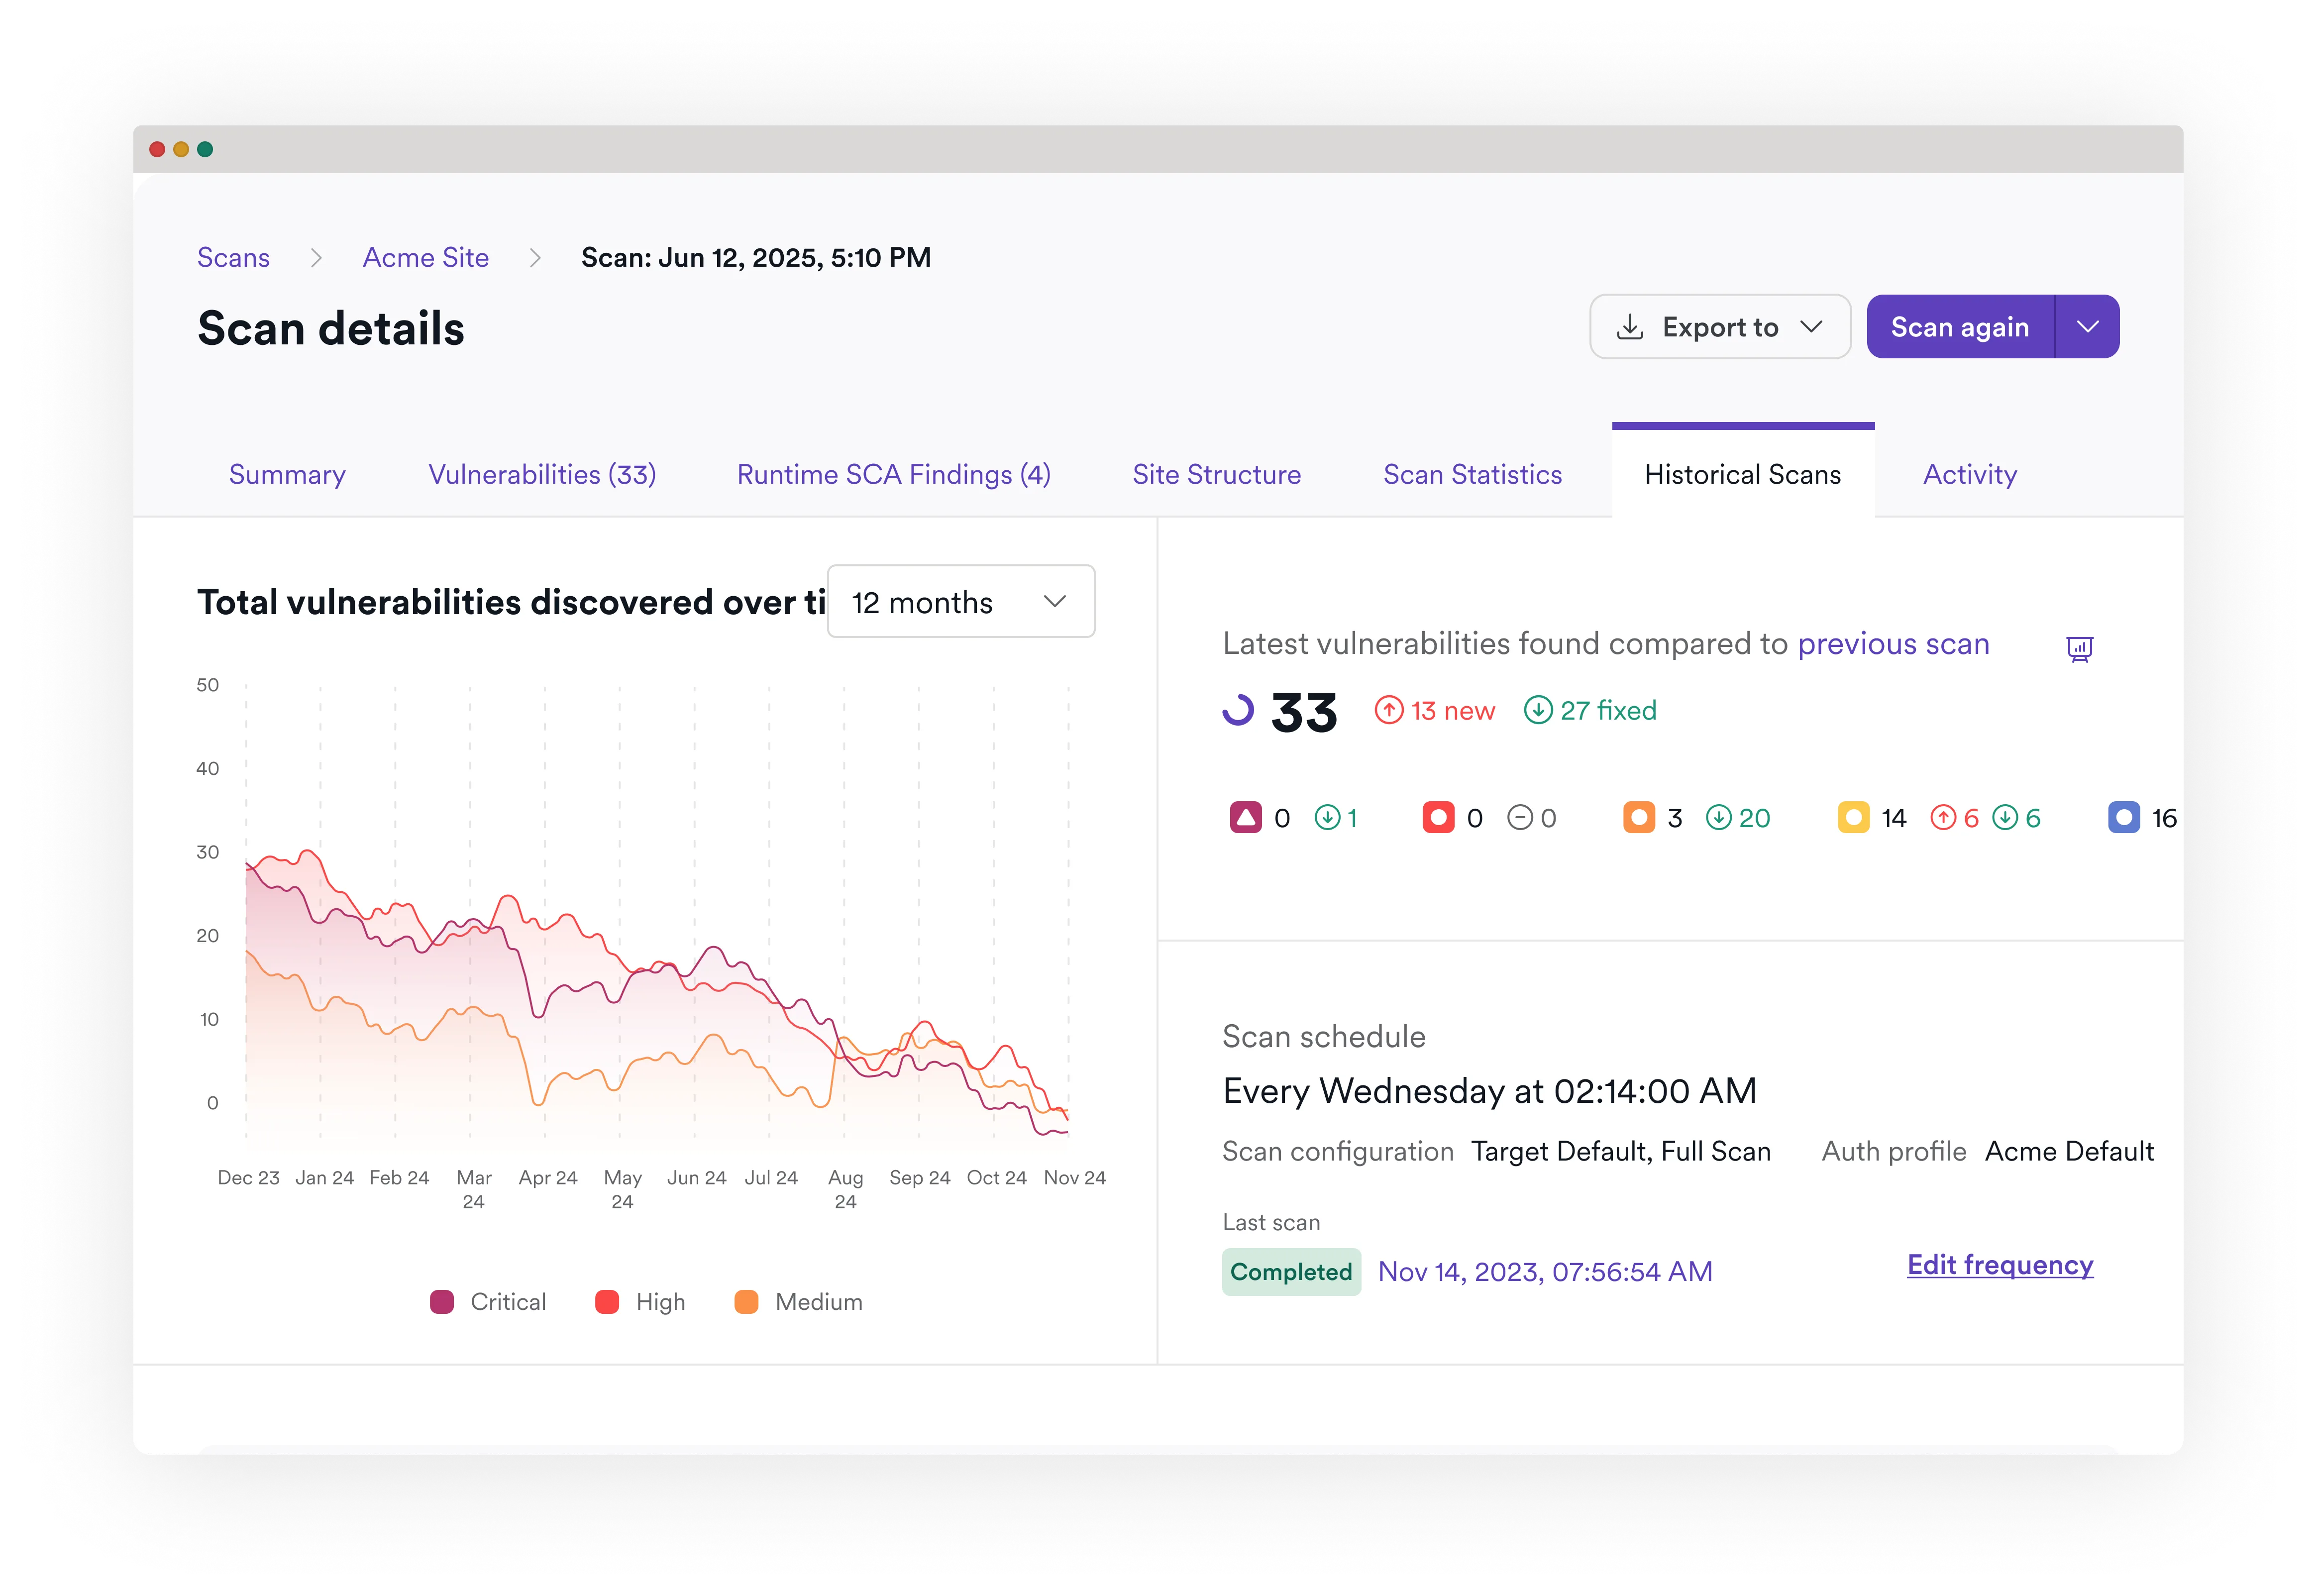
Aucun angle mort
Risque open-source avec contexte complet
Invicti unifie le SCA avec l'AST et la sécurité des conteneurs afin que vous puissiez prioriser les risques open-source dans le contexte de votre posture de risque globale.

Témoignages clients

« Pour la plupart de nos sites web, nous n'avons plus besoin de faire appel à des ressources externes pour les tests de sécurité. Nous pouvons lancer Invicti, effectuer les tests aussi souvent que nous le souhaitons, consulter les résultats et procéder à la remédiation à notre guise. Résultat : le budget que nous consacrions chaque année au test d'intrusion a diminué d'environ 60 % presque immédiatement, pour atteindre l'année suivante environ 20 % de nos dépenses initiales. »
– Brian Brackenborough | CISO, Channel 4

« Invicti a détecté des vulnérabilités web que d'autres solutions n'avaient pas trouvées. L'outil est facile à utiliser et à configurer... »
– Henk-Jan Angerman | Fondateur, SECWATCH

« J'ai eu l'occasion de comparer des rapports d'expertise avec ceux d'Invicti. Invicti était meilleur, trouvant davantage de failles. »
– Andy Gambles | Analyste senior, OCDE

« Invicti est le meilleur scanner de sécurité des applications web en termes de rapport qualité-prix. C'est un logiciel très stable, plus rapide que l'outil que nous utilisions précédemment et relativement exempt de faux positifs, ce qui est exactement ce que nous recherchions. »
– Harald Nandke | Consultant principal, Unify (désormais partie de Mitel)
Questions fréquentes sur le SCA
Invicti propose-t-il le SCA dans le cadre de sa plateforme ?
Oui. Invicti propose le SCA statique et dynamique en tant que fonctionnalité entièrement intégrée à la plateforme de sécurité des applications Invicti. Contrairement aux outils autonomes, Invicti corrèle les résultats SCA avec les découvertes DAST, SAST, API et de sécurité des conteneurs pour une vue unique et normalisée du risque. Avec Invicti ASPM, les résultats SCA sont intégrés aux pipelines CI/CD, aux outils de gestion de tickets et aux rapports sans nécessiter de couche d'orchestration supplémentaire.
Comment le SCA d'Invicti se compare-t-il aux outils de SCA traditionnels ?
Les outils de SCA traditionnels génèrent des inventaires statiques de dépendances vulnérables, laissant les équipes avec de longues listes dépourvues de contexte. Invicti combine SCA statique et dynamique :
- SCA statique: Signale tous les composants déclarés présentant des vulnérabilités connues, même s'ils ne sont pas chargés à l’exécution.
- SCA dynamique (dans DAST): Signale uniquement les composants réellement utilisés lors des scans à l’exécution.
Ensemble, ces approches aident les équipes à prioriser les risques en tenant compte du contexte d’exécution. Invicti ajoute également la gestion des SBOM, la déduplication entre les outils et la notation des risques afin que les équipes ne soient pas submergées par des alertes en double ou à faible valeur ajoutée.
Invicti peut-il détecter les vulnérabilités dans les dépendances transitives ?
Oui. Invicti identifie les dépendances directes et transitives ainsi que leur arborescence parent-enfant. Ces informations permettent de retracer l’origine des composants vulnérables et d’améliorer la priorisation, notamment grâce aux informations d’accessibilité disponibles pour les résultats SCA.
Quelle est la fraîcheur des données de vulnérabilité du SCA d'Invicti ?
La plateforme s’appuie sur plusieurs sources de données sur les vulnérabilités, notamment OSV, NVD et GitHub Advisory Database, afin d’intégrer les informations disponibles sur les vulnérabilités aux résultats SCA et d’aider les équipes à réagir aux nouvelles divulgations.
Le SCA d'Invicti peut-il détecter les vulnérabilités open-source et les risques liés aux licences ?
Oui. Le SCA d'Invicti détecte les vulnérabilités connues (basées sur les CVE) dans les bibliothèques open-source et signale les licences à risque pour assurer la conformité. Grâce aux fonctionnalités d'analyse des SBOM et des licences dans Invicti ASPM, Invicti prend également en charge les formats SBOM CycloneDX et SPDX, offrant aux équipes de sécurité une visibilité à la fois sur la sécurité et la conformité. Cela vous permet de suivre les vulnérabilités et d'éviter les pièges liés aux licences qui pourraient affecter vos exigences commerciales ou réglementaires.
Quel est le niveau d'automatisation du SCA d'Invicti ? Peut-il être intégré au CI/CD ?
Le SCA d'Invicti est entièrement automatisable. Il s'intègre aux pipelines CI/CD (Jenkins, GitHub Actions, GitLab, Azure DevOps, etc.) pour bloquer les builds risqués, acheminer les résultats directement vers Jira ou Azure Boards, et mettre à jour les tickets à mesure que les fixes sont validés. Invicti ajoute des règles d'application de politiques, ce qui signifie que vous pouvez automatiquement faire échouer un build si une vulnérabilité open-source de haute gravité est détectée, ou déclencher des workflows dans Slack/Teams en cas de violation de licence.
Quels risques liés aux licences Invicti détecte-t-il ?
Le SCA d'Invicti signale les risques de sécurité et de conformité dans les composants open-source. Grâce à la prise en charge des standards SBOM CycloneDX et SPDX, la plateforme identifie les vulnérabilités et signale également les risques liés aux licences open source, notamment les licences copyleft. Cela aide les organisations à gérer les exigences de conformité et à identifier les risques liés aux licences susceptibles d’avoir des conséquences juridiques ou commerciales.
Invicti prend-il en charge la génération de SBOM pour la conformité ?
Oui. Invicti génère des SBOM selon les standards du secteur tels que CycloneDX et SPDX et les associe automatiquement aux applications. Cela facilite la production de rapports destinés aux audits et peut contribuer aux processus de conformité réglementaires ou sectoriels, tout en offrant aux équipes de sécurité une visibilité continue sur les risques liés à l'open-source.
Ressources
Éliminez le bruit
Identifiez les risques liés à l’open source grâce au SCA statique et dynamique et priorisez-les à l’aide du contexte d’exécution.