Découvrez les API fantômes, reconstruisez les spécifications, scannez les risques à l'exécution
Invicti étend le DAST à la sécurité des API grâce à la découverte, au scan avec état et à la validation basée sur des preuves, afin que vous puissiez identifier les API fantômes, tester les vulnérabilités et protéger chaque point de terminaison dans son contexte.

Plus de 5 000 organisations font confiance à Invicti


Le problème de la sécurité API maison
La découverte d'API et les tests continus sont essentiels pour protéger vos applications et vos résultats financiers, mais les approches traditionnelles ont laissé les équipes de sécurité surchargées et isolées. En fait, jusqu'à 84 % des professionnels de la sécurité subissent un incident de sécurité API chaque année.

Angles morts dans l'inventaire des API
La plupart des équipes ignorent combien d'API elles possèdent, et encore moins lesquelles sont non documentées, exposées ou vulnérables.

Tests superficiels ou bruyants
Les analyses basées uniquement sur le code source ou les scans basiques ne permettent pas de valider des problèmes complexes comme BOLA ou BFLA. Les équipes finissent par être submergées par le bruit des faux positifs tout en passant à côté des vulnérabilités les plus dangereuses.

Remédiation déconnectée
Bien que les API fassent partie intégrante des applications, les résultats de sécurité les concernant sont souvent isolés. Les équipes de sécurité manquent d'une vue unifiée, tandis que les développeurs reçoivent des conseils incomplets. Cela ralentit la remédiation et laisse les API exposées lors des fixes.
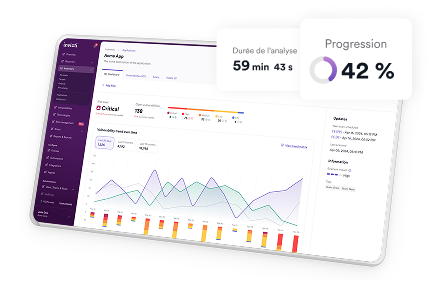
Découverte et inventaire complets des API
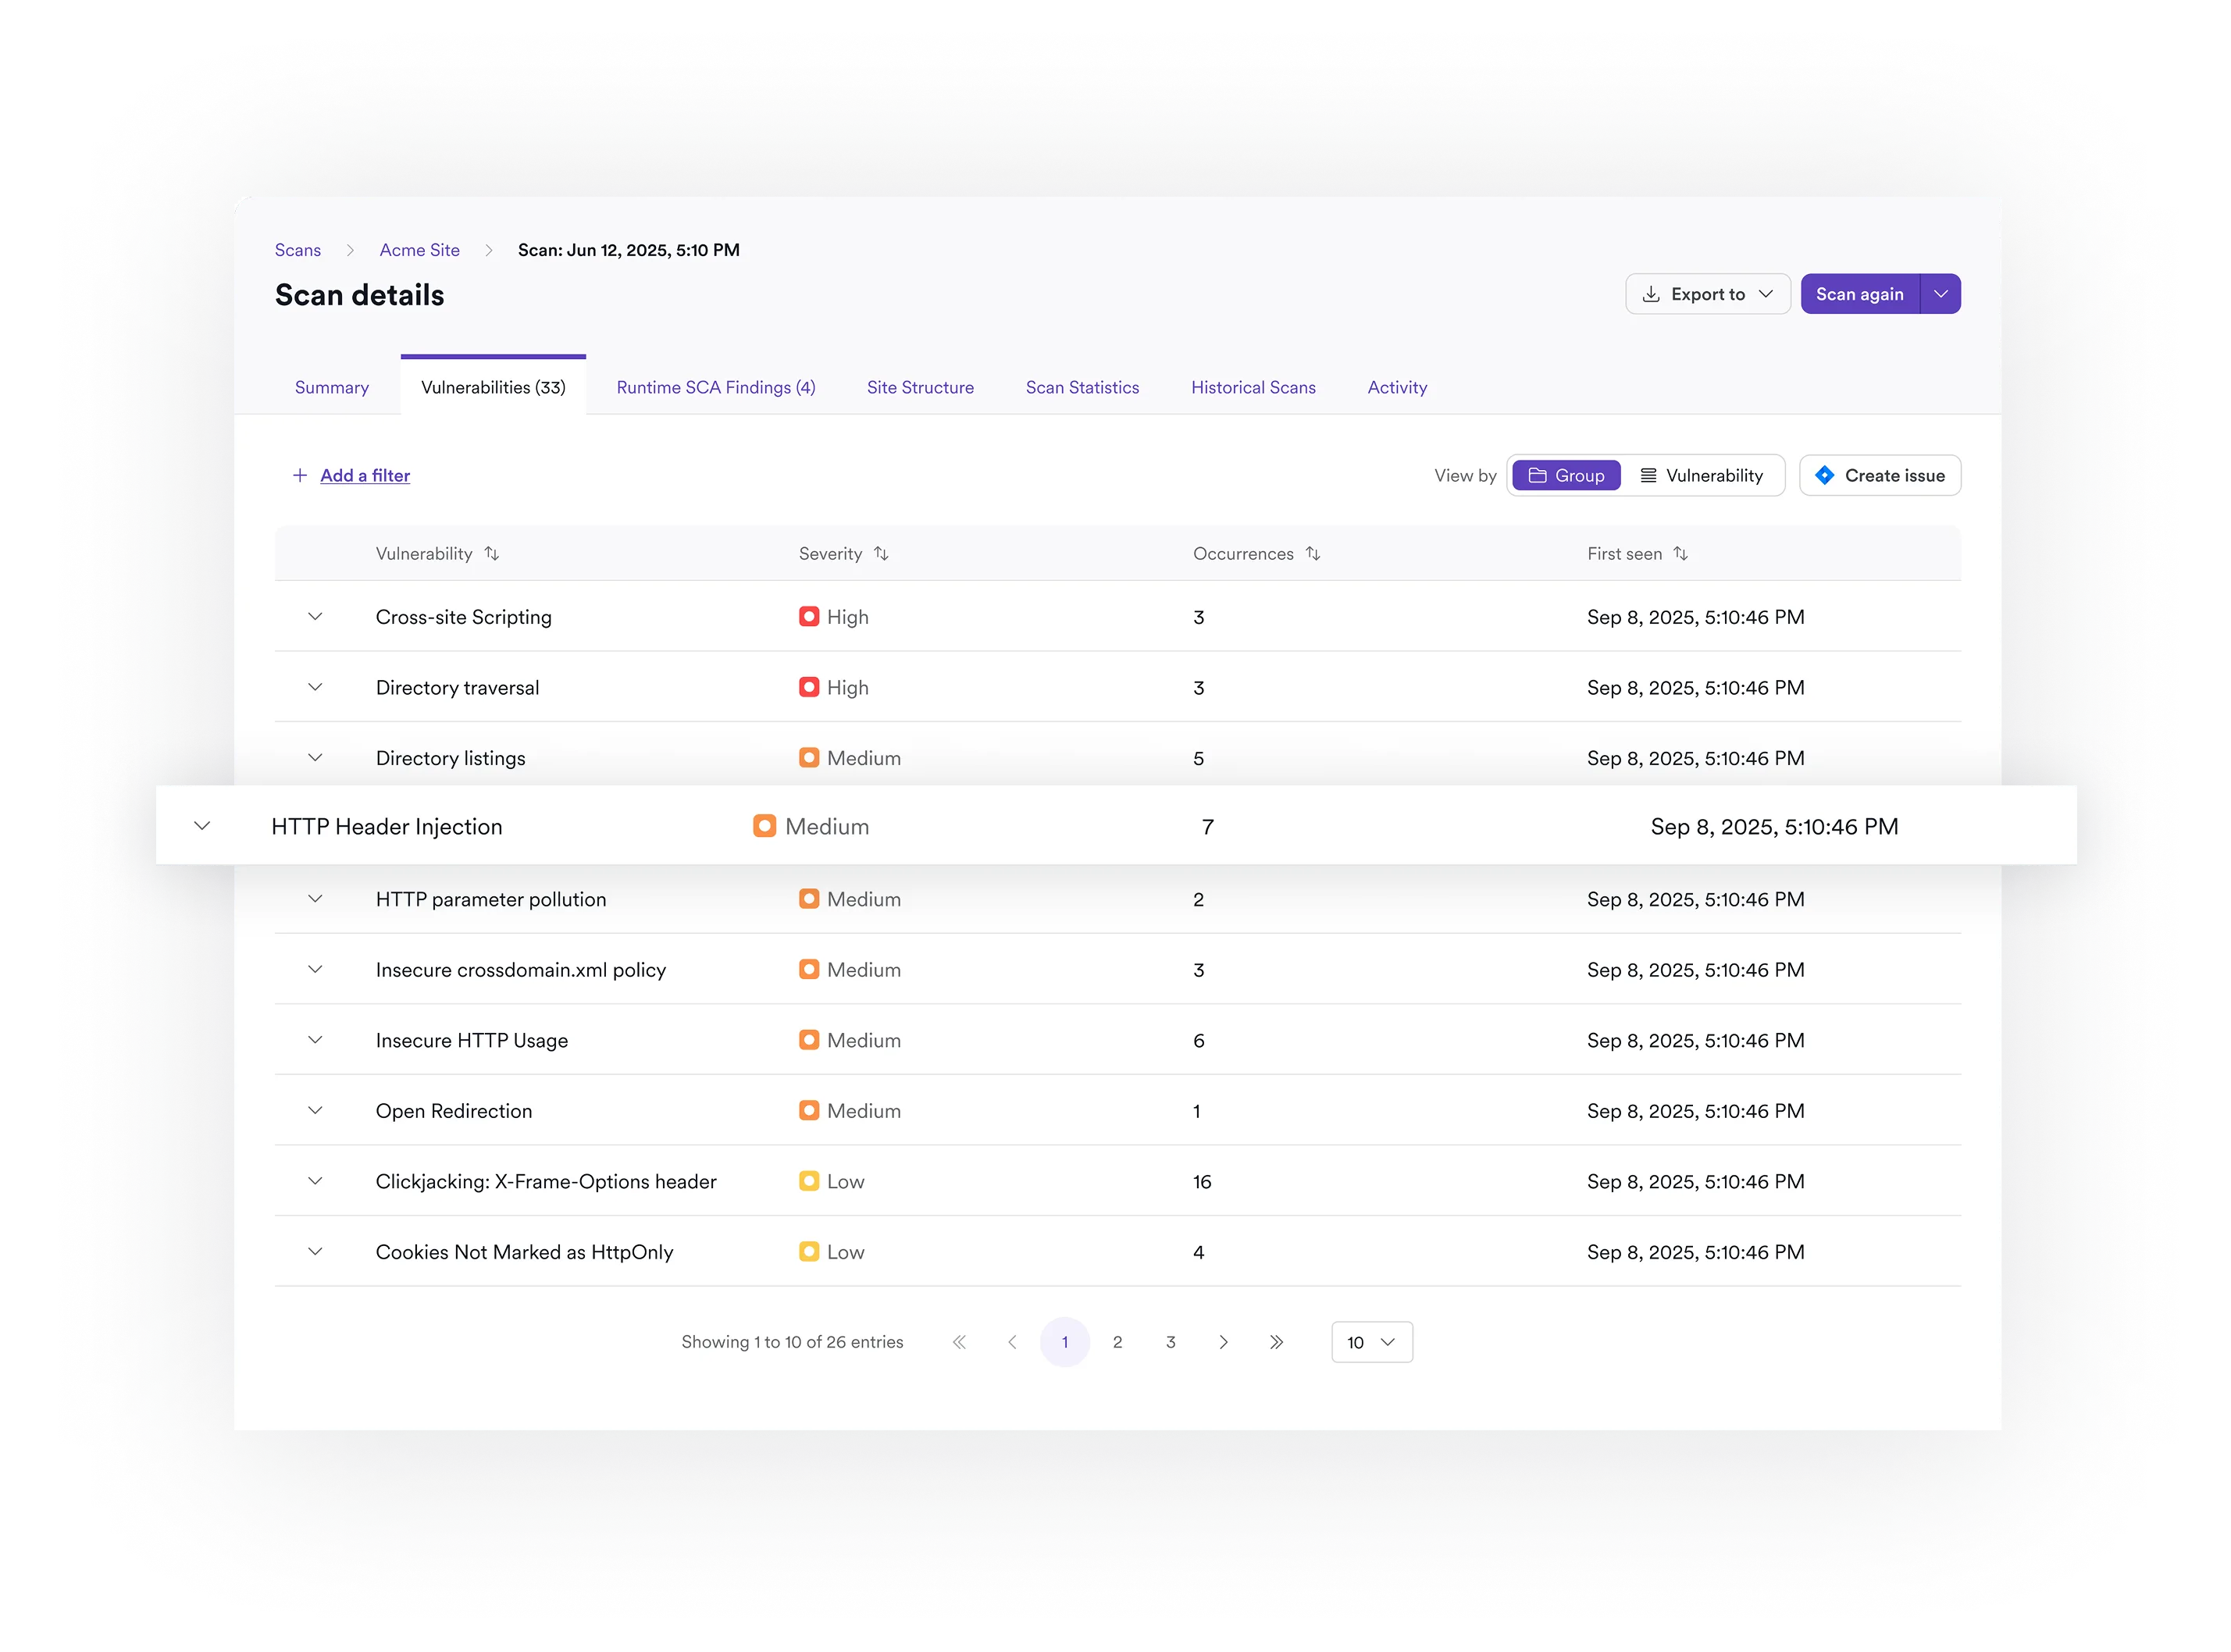
Scan d’API précis avec validation des vulnérabilités
Remédiation et protection unifiées

Intégrez vos outils existants


Témoignages clients

« Pour un plus grand nombre de sites web, nous n'avons plus besoin de faire appel à des prestataires externes pour les tests de sécurité. Nous pouvons lancer Invicti, effectuer les tests aussi souvent que nous le souhaitons, consulter les résultats et procéder à la remédiation à notre guise. Résultat : le budget que nous consacrions chaque année au test d'intrusion a diminué d'environ 60 % presque immédiatement, pour atteindre l'année suivante environ 20 % de nos dépenses initiales. »

« Ce logiciel est un élément clé de ma stratégie de sécurité, actuellement en cours de déploiement vers d'autres services de l'OCDE. Je le trouve plus efficace qu'une expertise externe. J'ai eu l'occasion de comparer des rapports d'experts avec ceux d'Invicti, et Invicti s'est révélé supérieur en détectant davantage de failles. »
« Nous analysons tous nos sites web à la recherche de vulnérabilités pendant leur développement. Ces analyses servent également à répondre aux exigences annuelles de notre organisme de tutelle. Nous avons identifié et corrigé plus de 100 vulnérabilités grâce à Invicti. »

« Contrairement aux autres scanners d'applications web que nous avons utilisés, Invicti est très simple d'utilisation et ne nécessite que peu de configuration. Une installation prête à l'emploi du scanner de sécurité des applications web Invicti permet de détecter davantage de vulnérabilités que n'importe quel autre scanner que nous avons utilisé jusqu'à présent. »
Questions fréquentes sur les API
Invicti découvre les API via plusieurs méthodes :
- Techniques sans configuration (analyse passive du trafic et détection de modèles d'URL)
- Détection sans capteur basée sur le trafic API généré lors des analyses d'applications web.
- Intégration de passerelles (Apigee, Azure, Kong)
- Importations basées sur des fichiers (Swagger/OpenAPI, Postman, WSDL, schémas GraphQL).
Oui. Invicti prend en charge les méthodes d’authentification courantes, notamment l’authentification de base et OAuth2, afin d’assurer une couverture étendue des points de terminaison d’API lors des analyses.
Invicti applique également sa technologie Proof-Based Scanning aux API lorsque cela est techniquement possible, en prouvant les vulnérabilités par l'extraction de données ou la démonstration d'un exploit fonctionnel. Cela garantit des résultats vérifiés et exploitables plutôt que des suppositions.
Oui. Invicti fournit des rapports de vulnérabilité exploitables, accompagnés de conseils de remédiation pour les API, dans le cadre de son flux de travail intégré.
Oui. Invicti analyse le trafic réseau des API dans les déploiements de conteneurs, tels que les clusters Kubernetes, pour reconstruire les définitions d'API basées sur le trafic observé.
Oui. Invicti propose explicitement la découverte d'API au sein de sa plateforme, et son approche de découverte multicouche aide à combler les lacunes des inventaires connus.
Lors de la configuration du scan d'API sur la plateforme Invicti, vous pouvez définir plusieurs comptes utilisateur pour les tests d'authentification, idéalement un compte à privilèges élevés et un autre à privilèges restreints. En comparant les tentatives d'accès avec les deux comptes, Invicti peut détecter les problèmes de contrôle d'accès horizontal et vertical.
Oui. Les tests d'API mappent explicitement les résultats sur une grande partie de l'OWASP API Top 10, notamment les failles IDOR/BOLA, BFLA et les failles d'injection.
Invicti prend en charge l'analyse des API REST, SOAP et GraphQL, en s'adaptant dynamiquement à leur structure.
Ressources
Découvrez les API fantômes, validez les risques réels et sécurisez chaque point de terminaison.