
Pentesters
Machine-speed recon before manual engagement
Octo AI co-tester for complex authenticated flows
Auto-generated branded reports cut write-up time by 70%
Learn more
Deliver continuous application security as a managed service. Invicti gives MSSPs, pentesters, and AppSec providers the automation and infrastructure to scale.





Every client with a web presence faces application threats. DAST and API security are no longer optional — they're a board-level concern.
Annual engagements leave clients exposed 364 days a year. Recurring, automated scanning turns a project into a predictable monthly retainer.
PCI DSS v4.0, NIS2, DORA, and ISO 27001 all require demonstrable application security testing — creating urgency your sales team can leverage.
Six repeatable services built on Invicti’s Platform
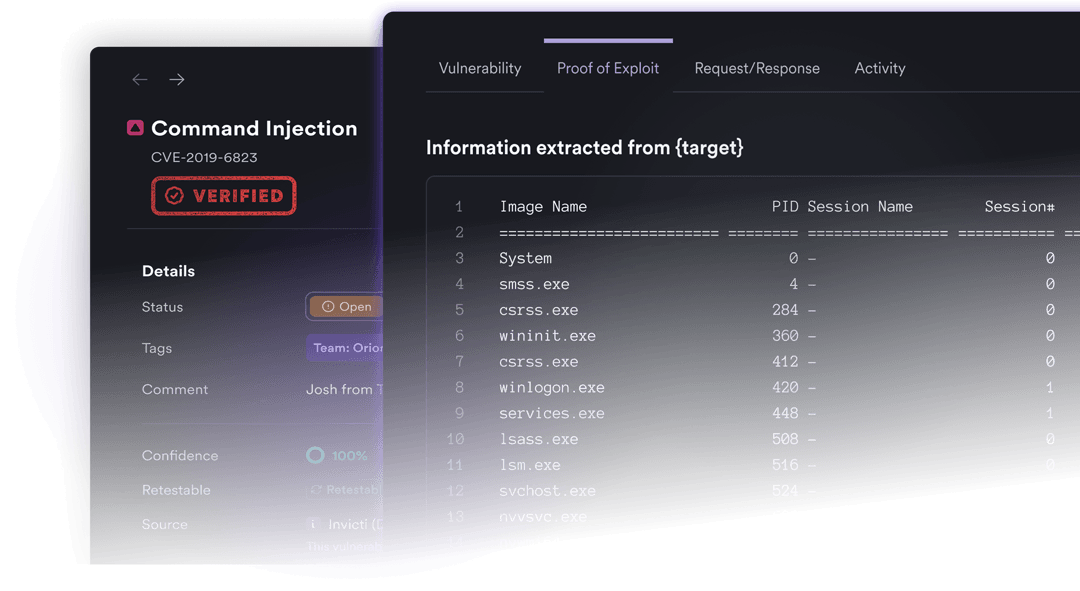
Reconnu par Miercom pour la précision de sa technologie DAST, Invicti permet d’analyser vos applications web et vos API en conditions réelles. Grâce à sa technologie Proof-Based Scanning, les vulnérabilités détectées sont automatiquement vérifiées, permettant ainsi aux équipes de développement de se concentrer sur les failles qui représentent un véritable risque pour l’entreprise.
Le SAST d’Invicti ne se limite pas à identifier les vulnérabilités dans le code. Il associe les résultats de l’analyse statique aux vulnérabilités confirmées lors des tests à l’exécution, tout en identifiant les équipes responsables du code concerné. Cette approche permet de mieux évaluer les risques, de définir les priorités et d’accélérer la correction des vulnérabilités.
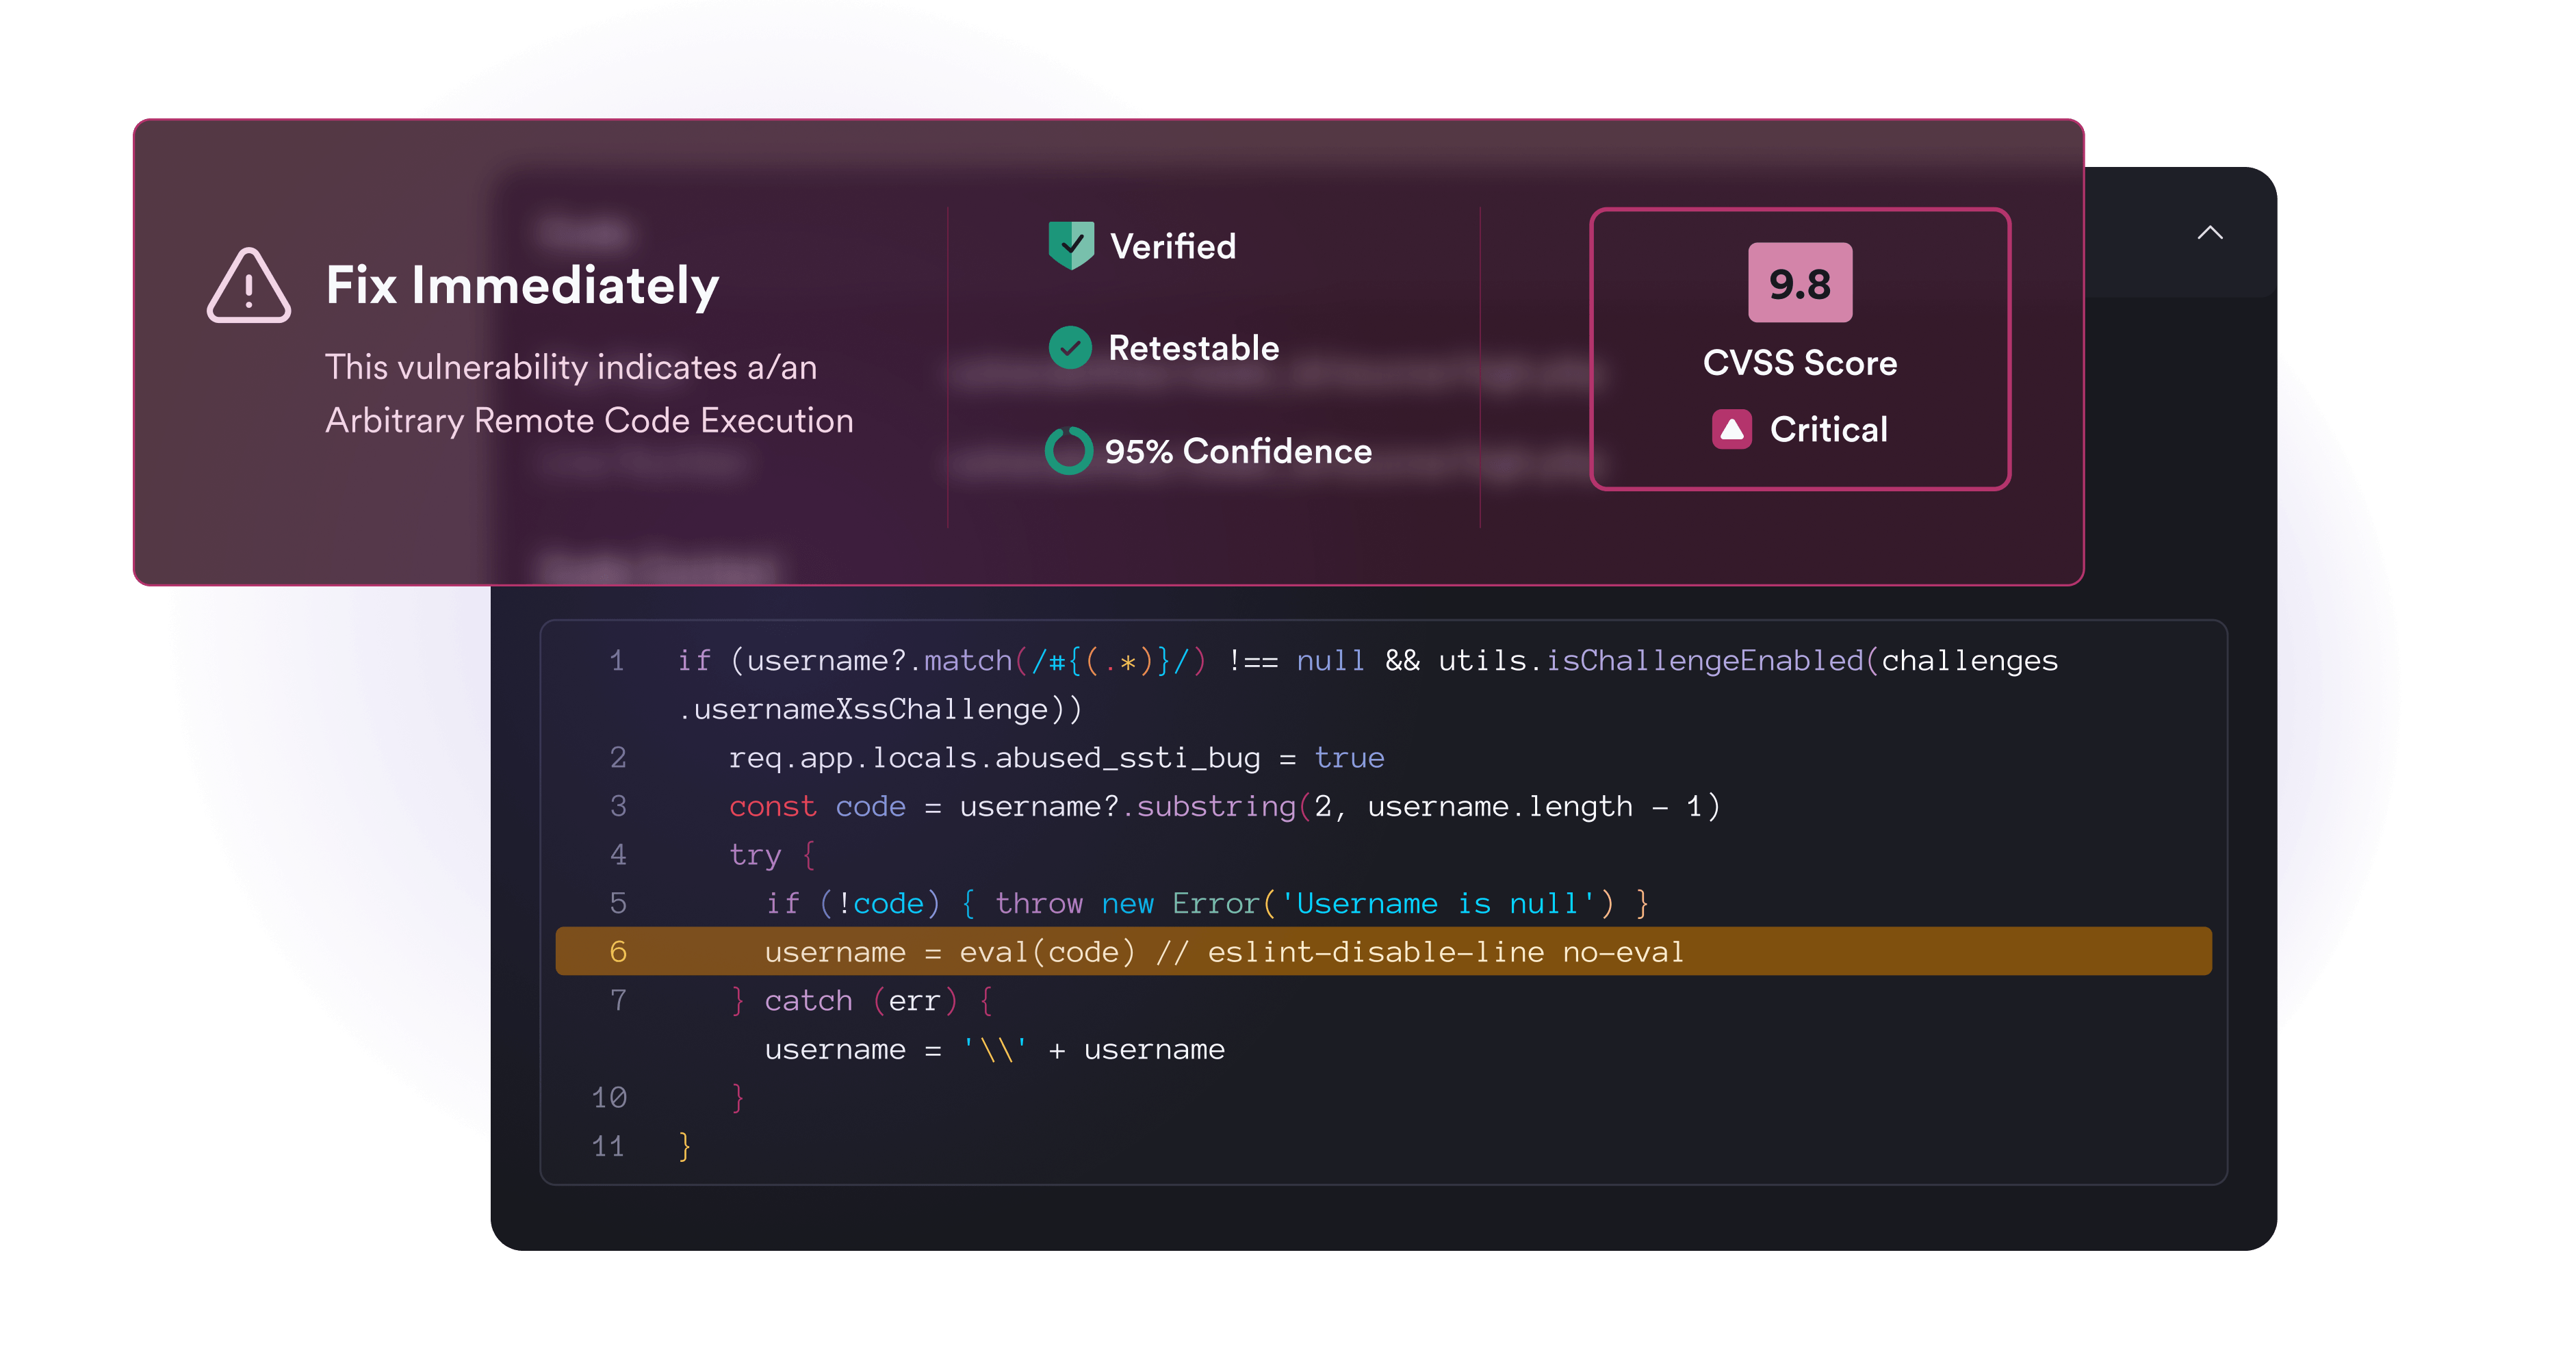
Découvrez les dépendances vulnérables, générez des SBOM, identifiez les risques liés aux conteneurs et priorisez la remédiation grâce à la runtime intelligence.
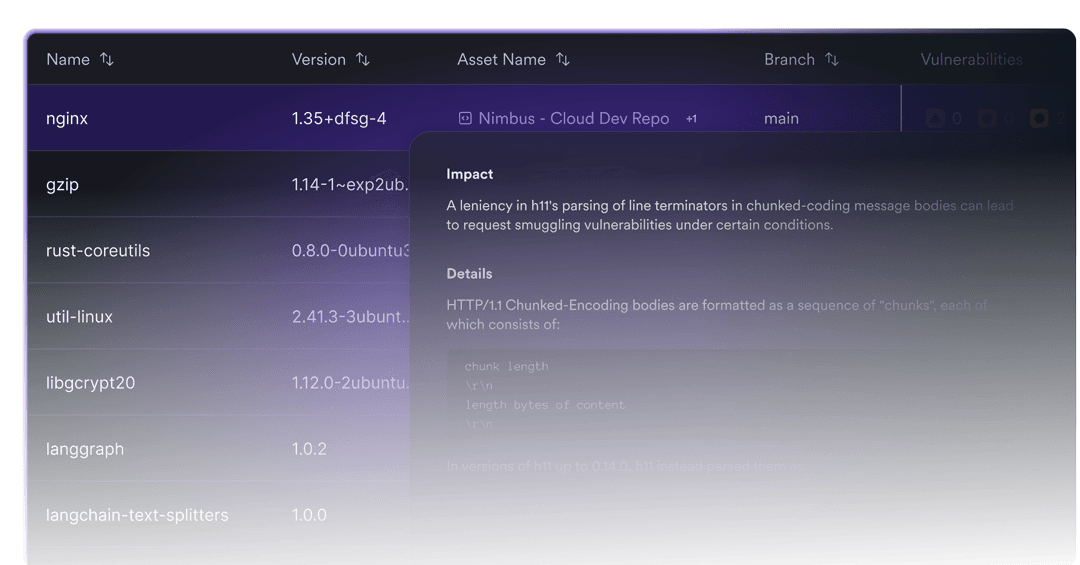
Détectez les erreurs de configuration dès les premières étapes du développement, appliquez des politiques de sécurité dans les pipelines CI/CD et suivez les risques liés à l’IaC aux côtés des vulnérabilités détectées dans le code et à l’exécution.
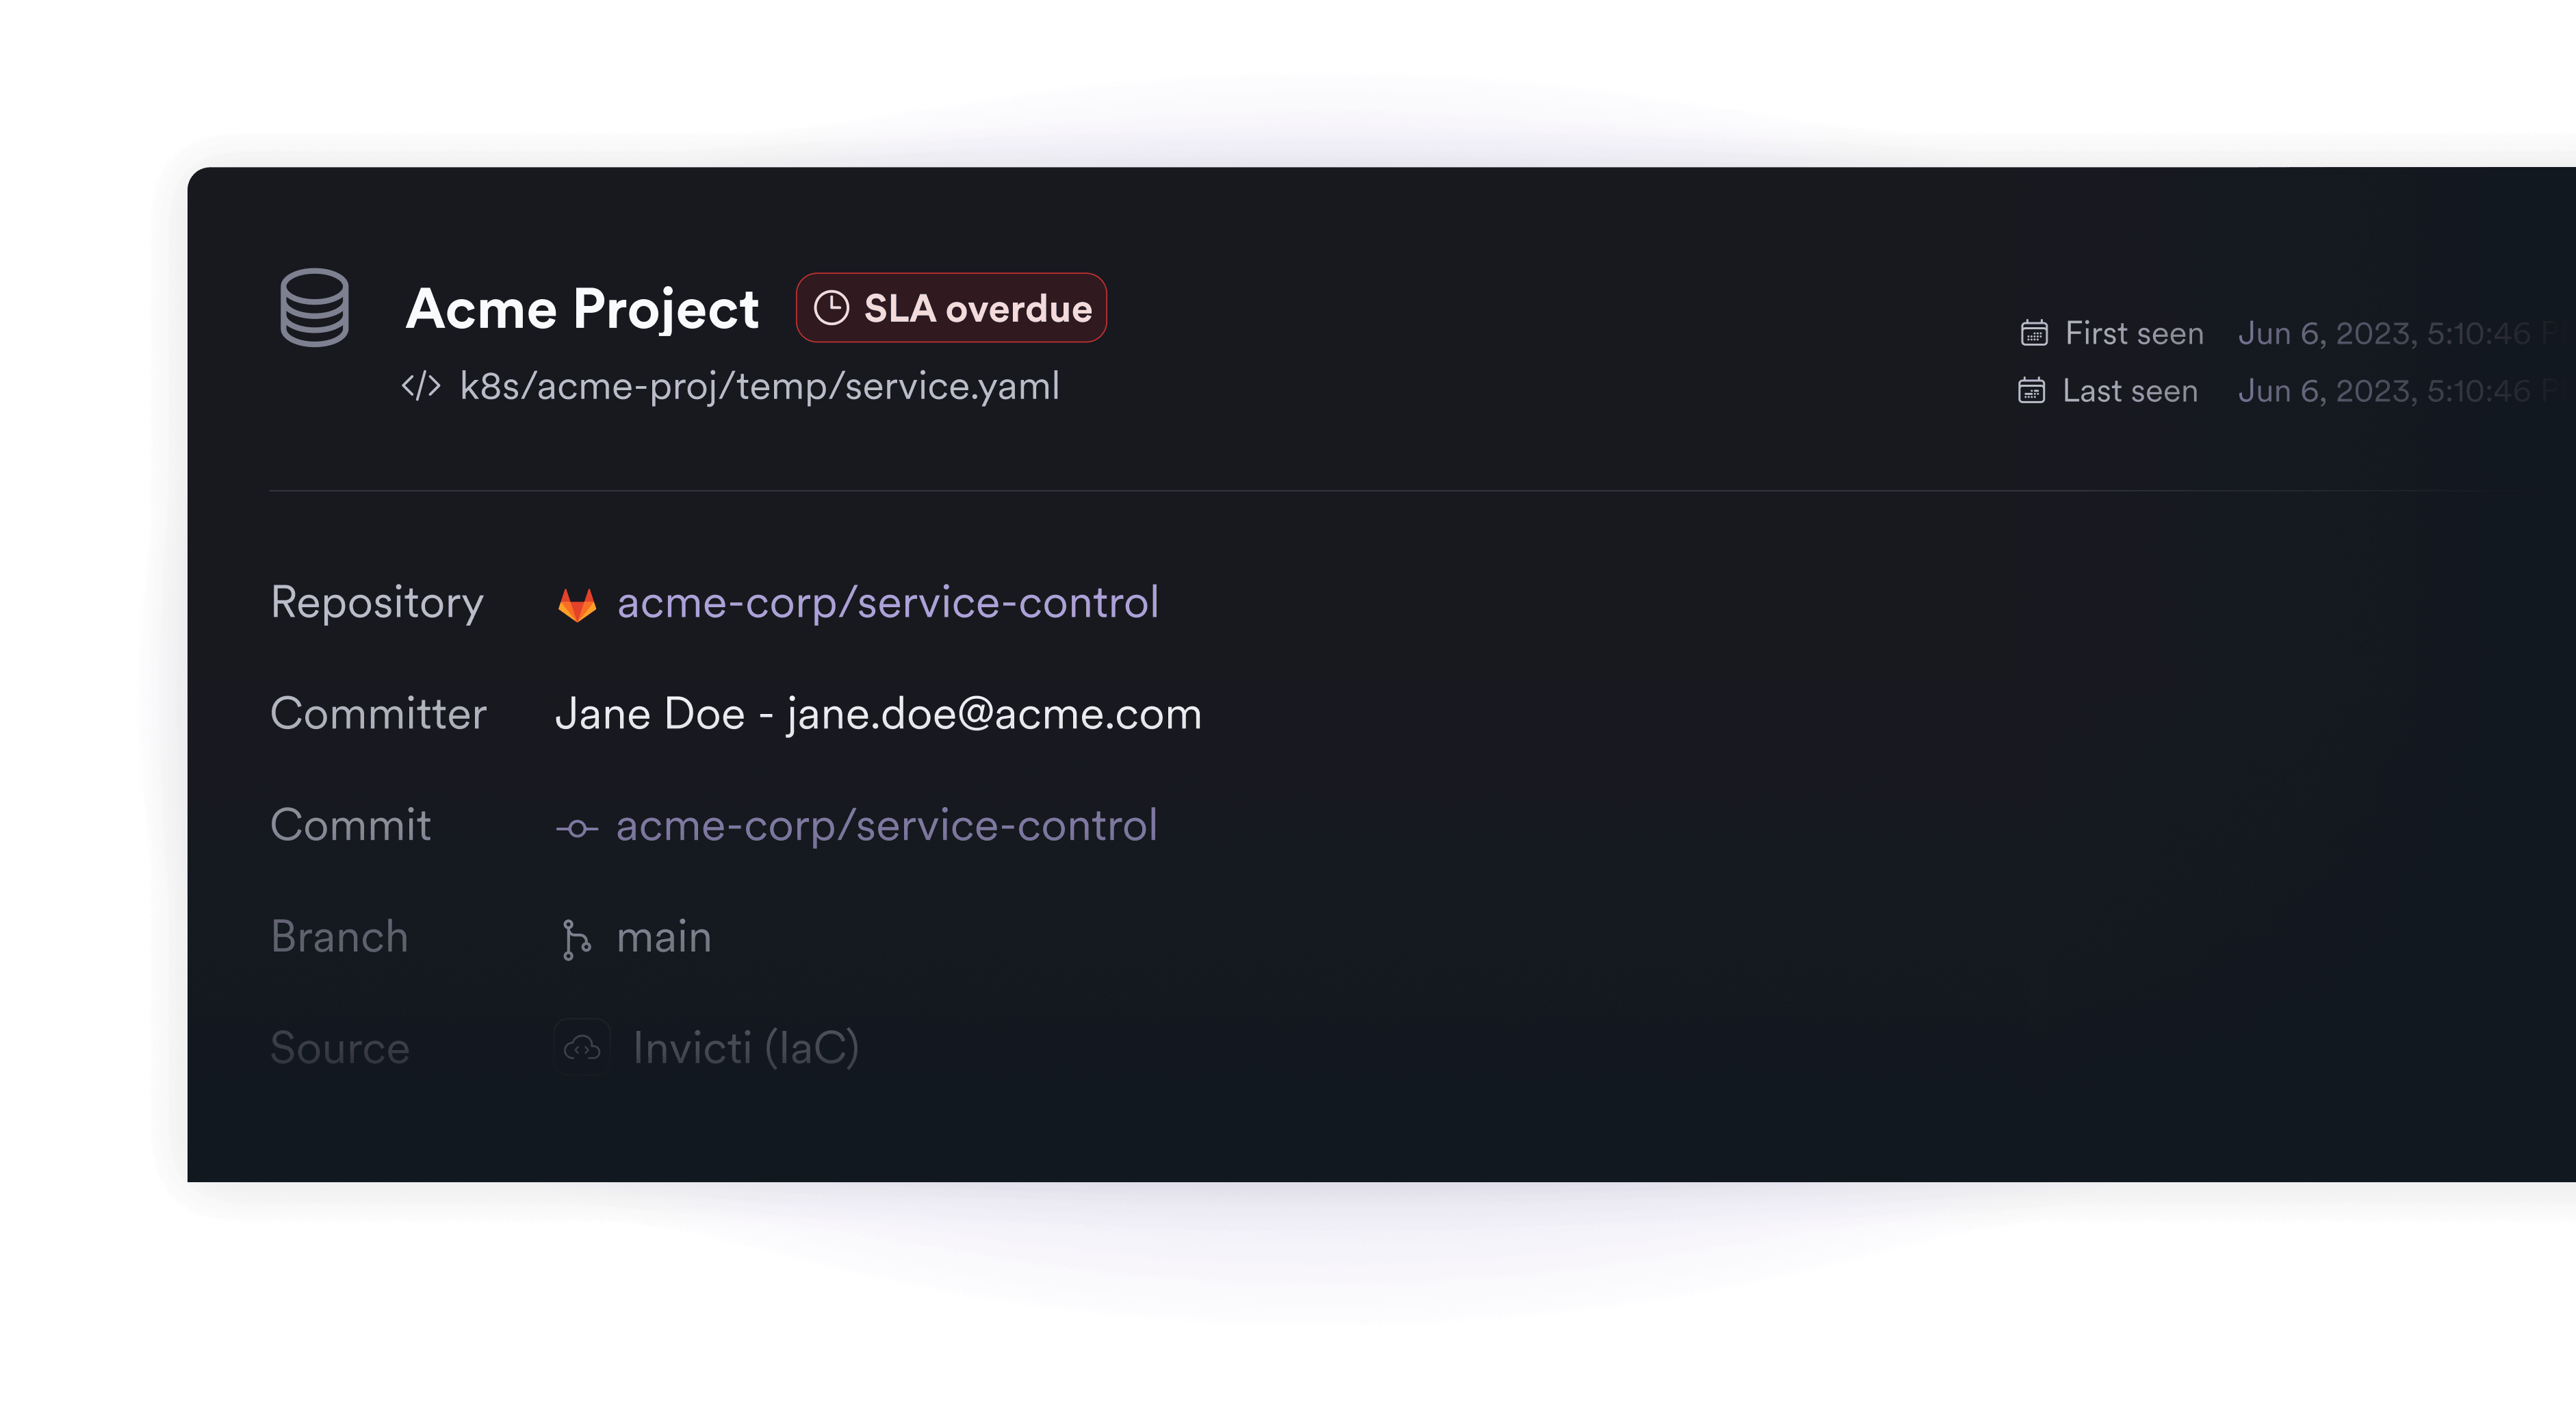
Invicti détecte les clés API, les mots de passe, les clés de chiffrement et les tokens exposés avant que des attaquants ne puissent les exploiter.
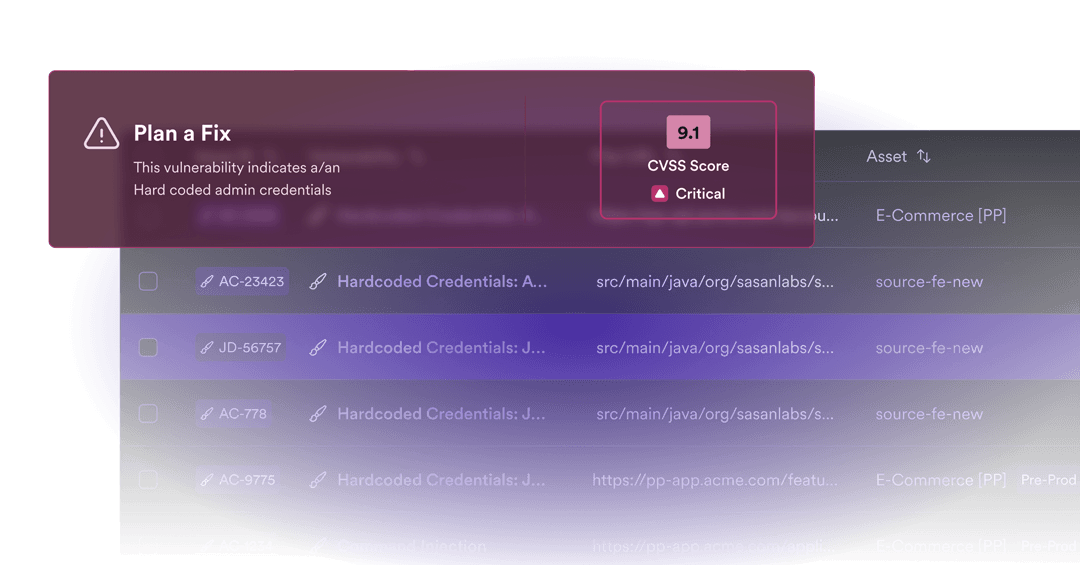
Invicti intègre l'analyse des conteneurs au SCA, au DAST et aux workflows CI/CD afin que vous puissiez suivre les vulnérabilités à travers les registres et les clusters, réduire la complexité et prioriser les risques liés aux conteneurs dans une vue unifiée.
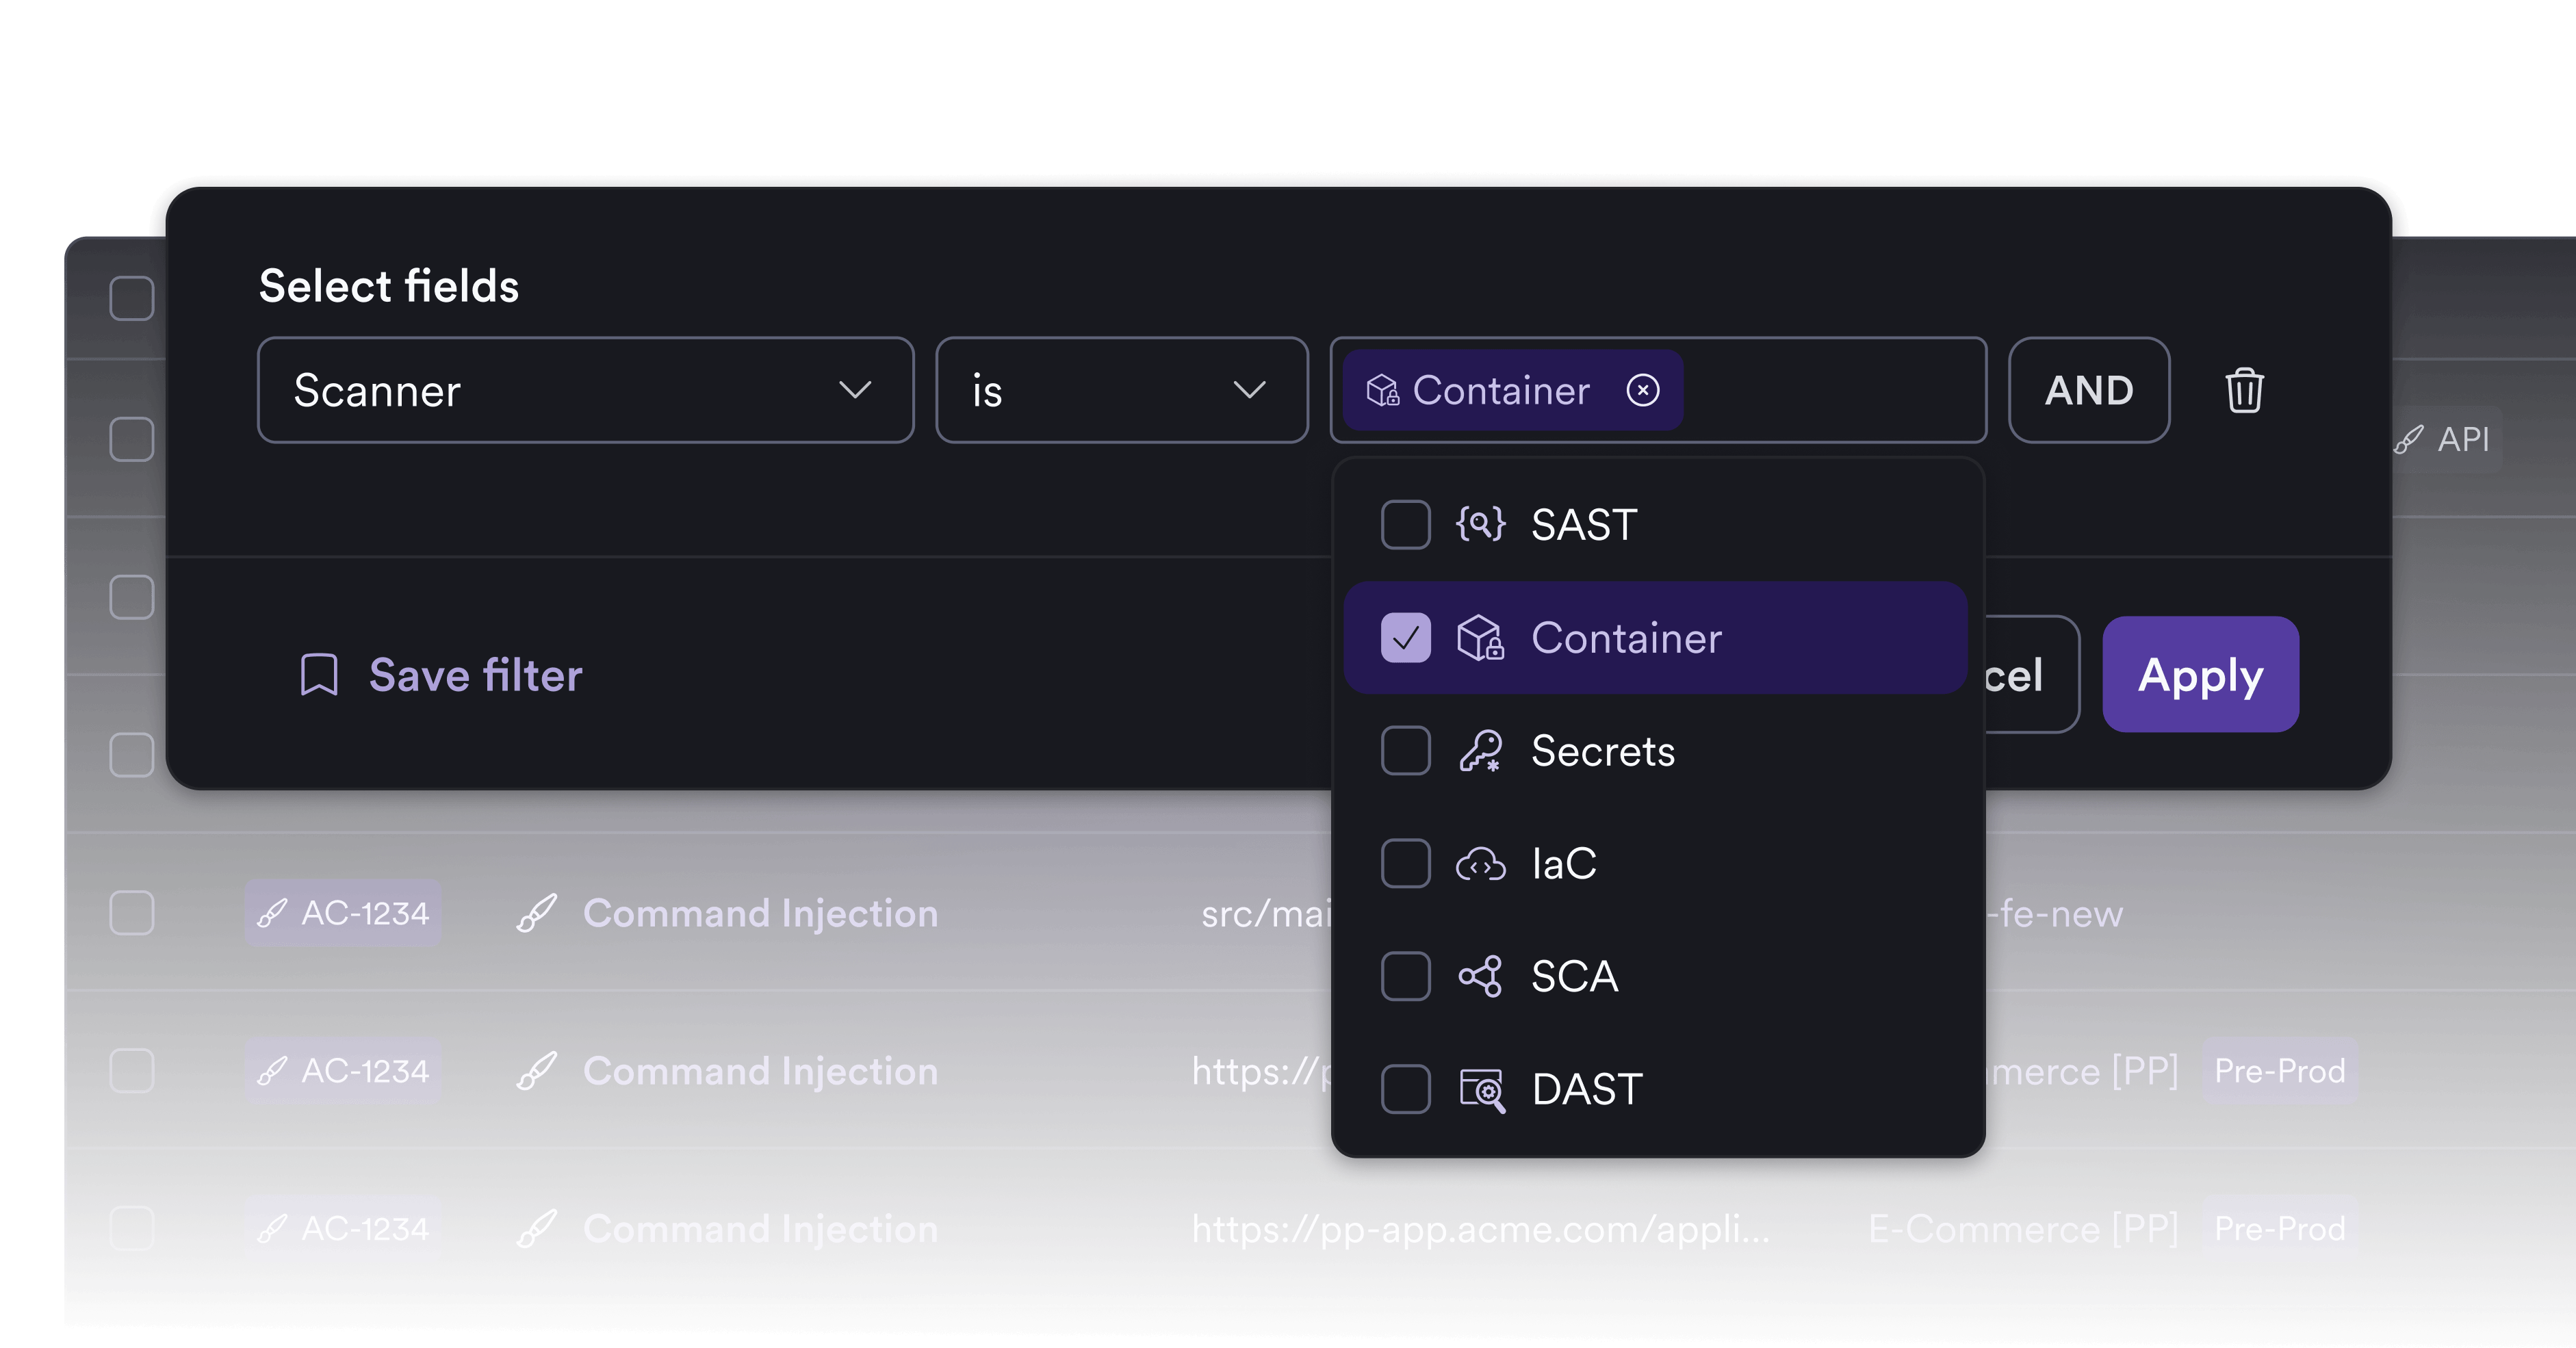
Confirmé par Miercom comme le DAST le plus précis du secteur. Analysez les applications web et les API en cours d'exécution, validez les résultats avec la technologie Proof-Based Scanning et concentrez les développeurs sur les vulnérabilités qui présentent un risque réel pour l'entreprise.
Le SAST d’Invicti va au-delà des résultats théoriques en corrélant les résultats de l’analyse statique avec les vulnérabilités validées à l’exécution, les informations sur les responsables du code et les recommandations de remédiation.
Découvrez les dépendances vulnérables, générez des SBOM, identifiez les risques liés aux conteneurs et priorisez la remédiation grâce à la runtime intelligence.
Détectez les erreurs de configuration dès les premières étapes du développement, appliquez des politiques de sécurité dans les pipelines CI/CD et suivez les risques liés à l’IaC aux côtés des vulnérabilités détectées dans le code et à l’exécution.
Invicti détecte les clés API, les mots de passe, les clés de chiffrement et les tokens exposés avant que des attaquants ne puissent les exploiter.
Invicti intègre l'analyse des conteneurs au SCA, au DAST et aux workflows CI/CD afin que vous puissiez suivre les vulnérabilités à travers les registres et les clusters, réduire la complexité et prioriser les risques liés aux conteneurs dans une vue unifiée.
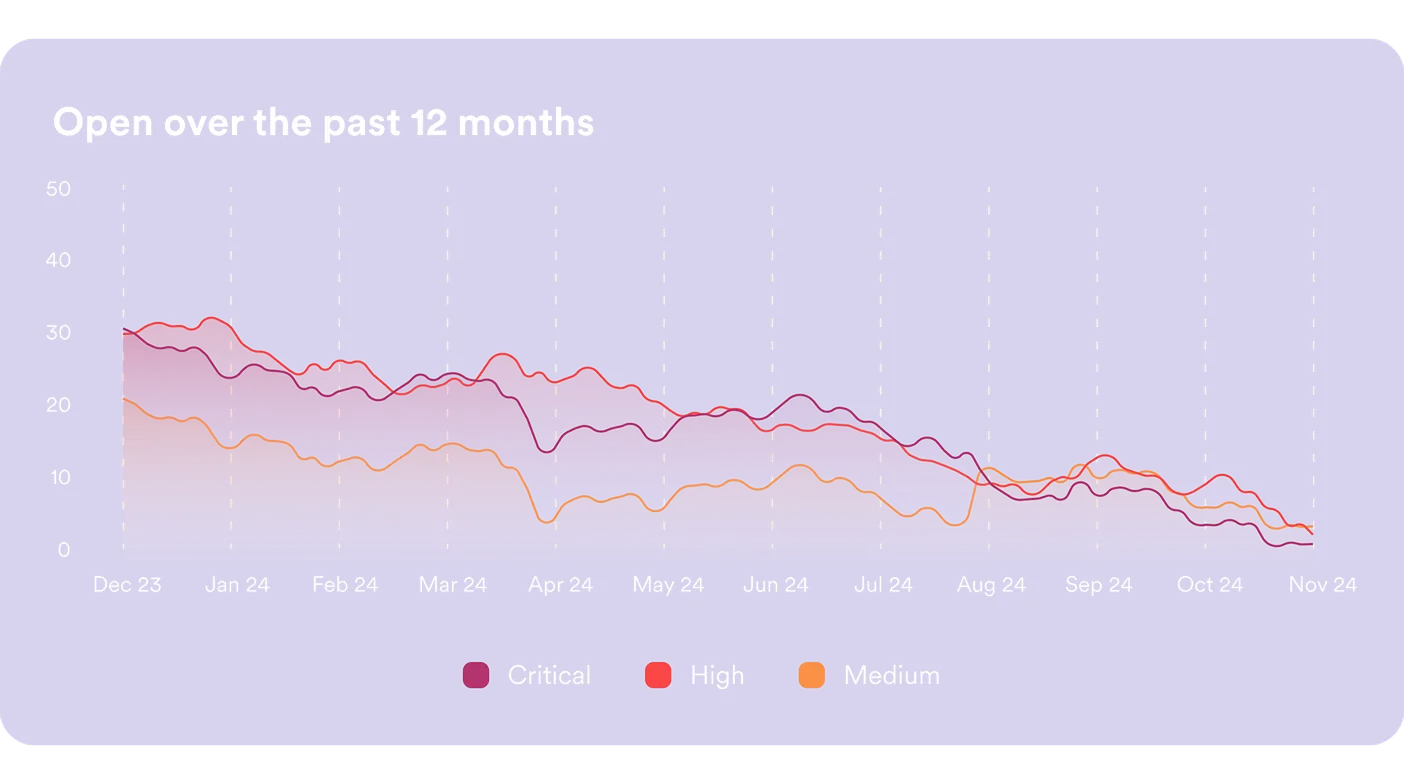
Map client web apps and APIs. Establish risk tiers and scanning cadence. Define the SLA that becomes the commercial basis of the managed service.
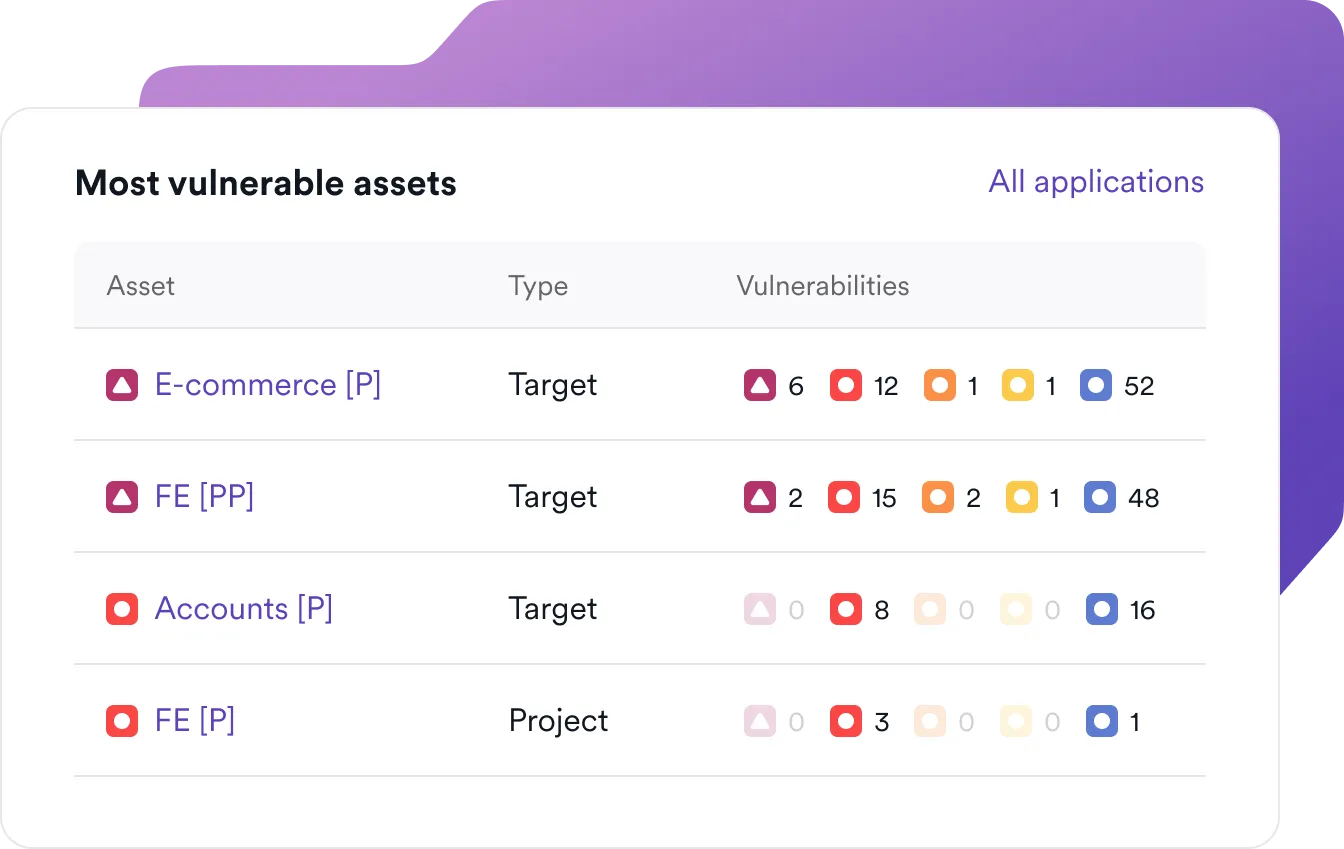
Authenticated DAST and API scans establish the vulnerability profile. Deliver an initial risk report and remediation roadmap — a billable first deliverable.
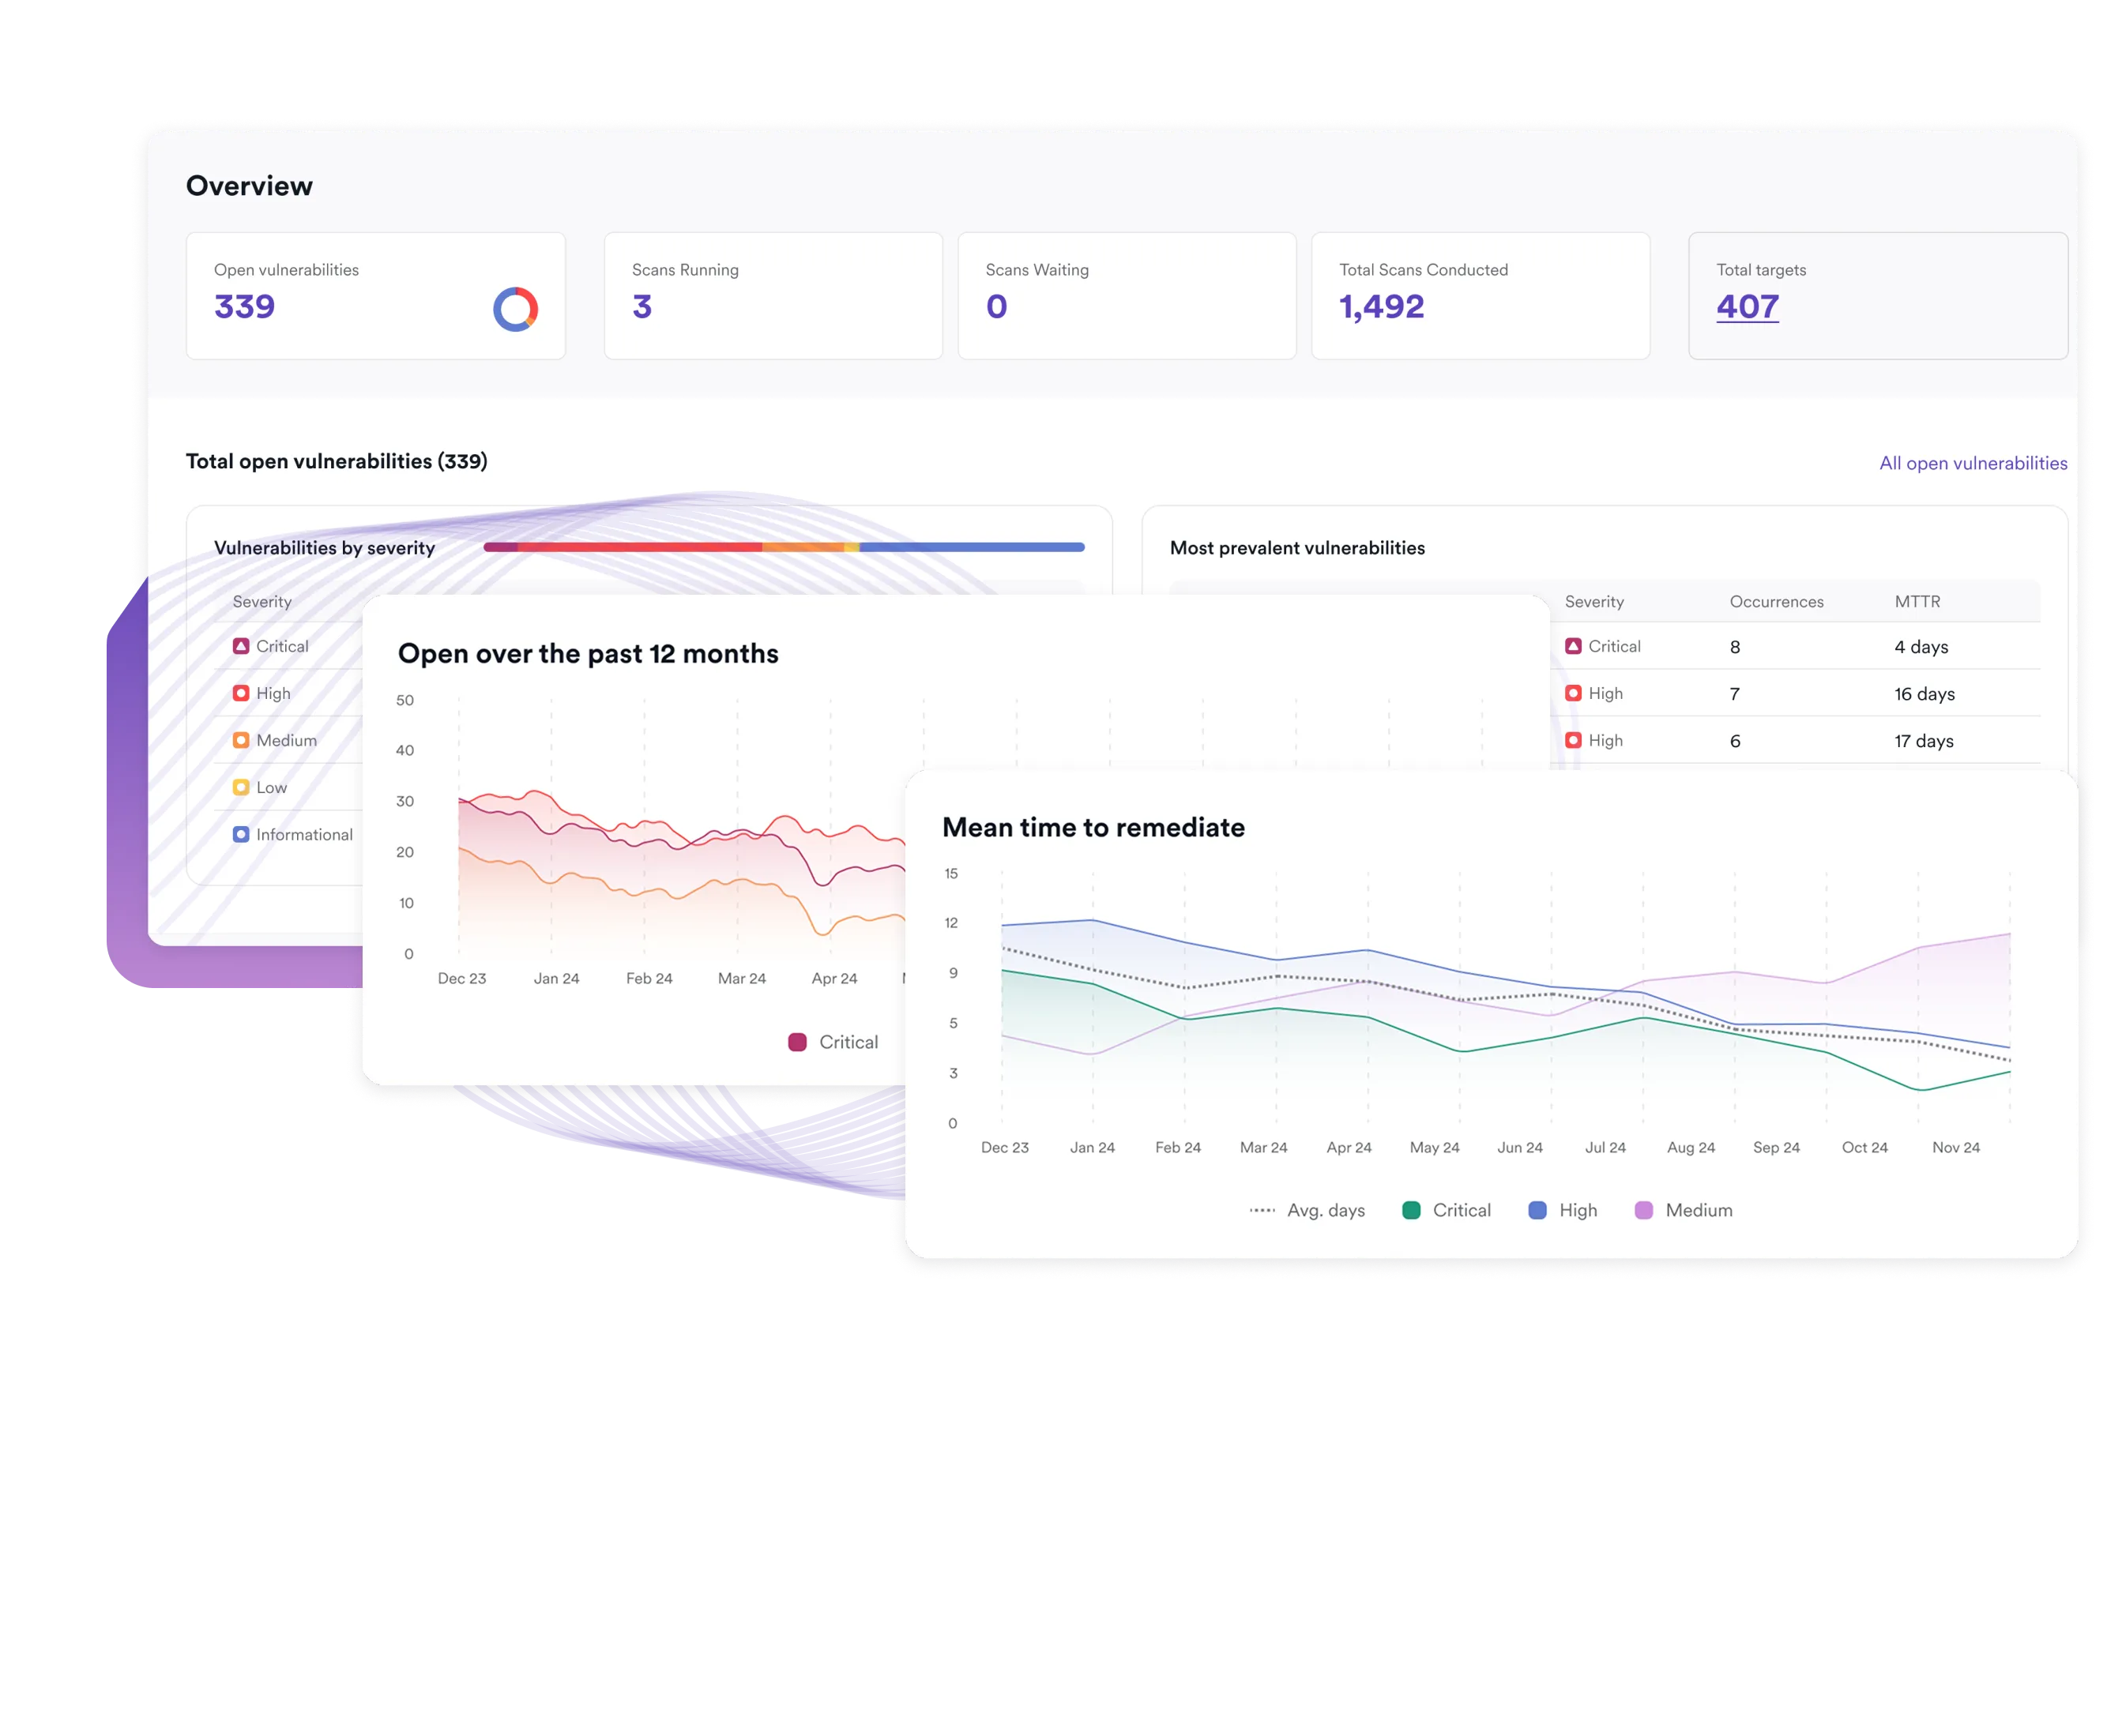
Scheduled scans aligned to release cadence. Severity-based alerting to your SOC. Auto-generated tickets in client systems when new vulnerabilities land.
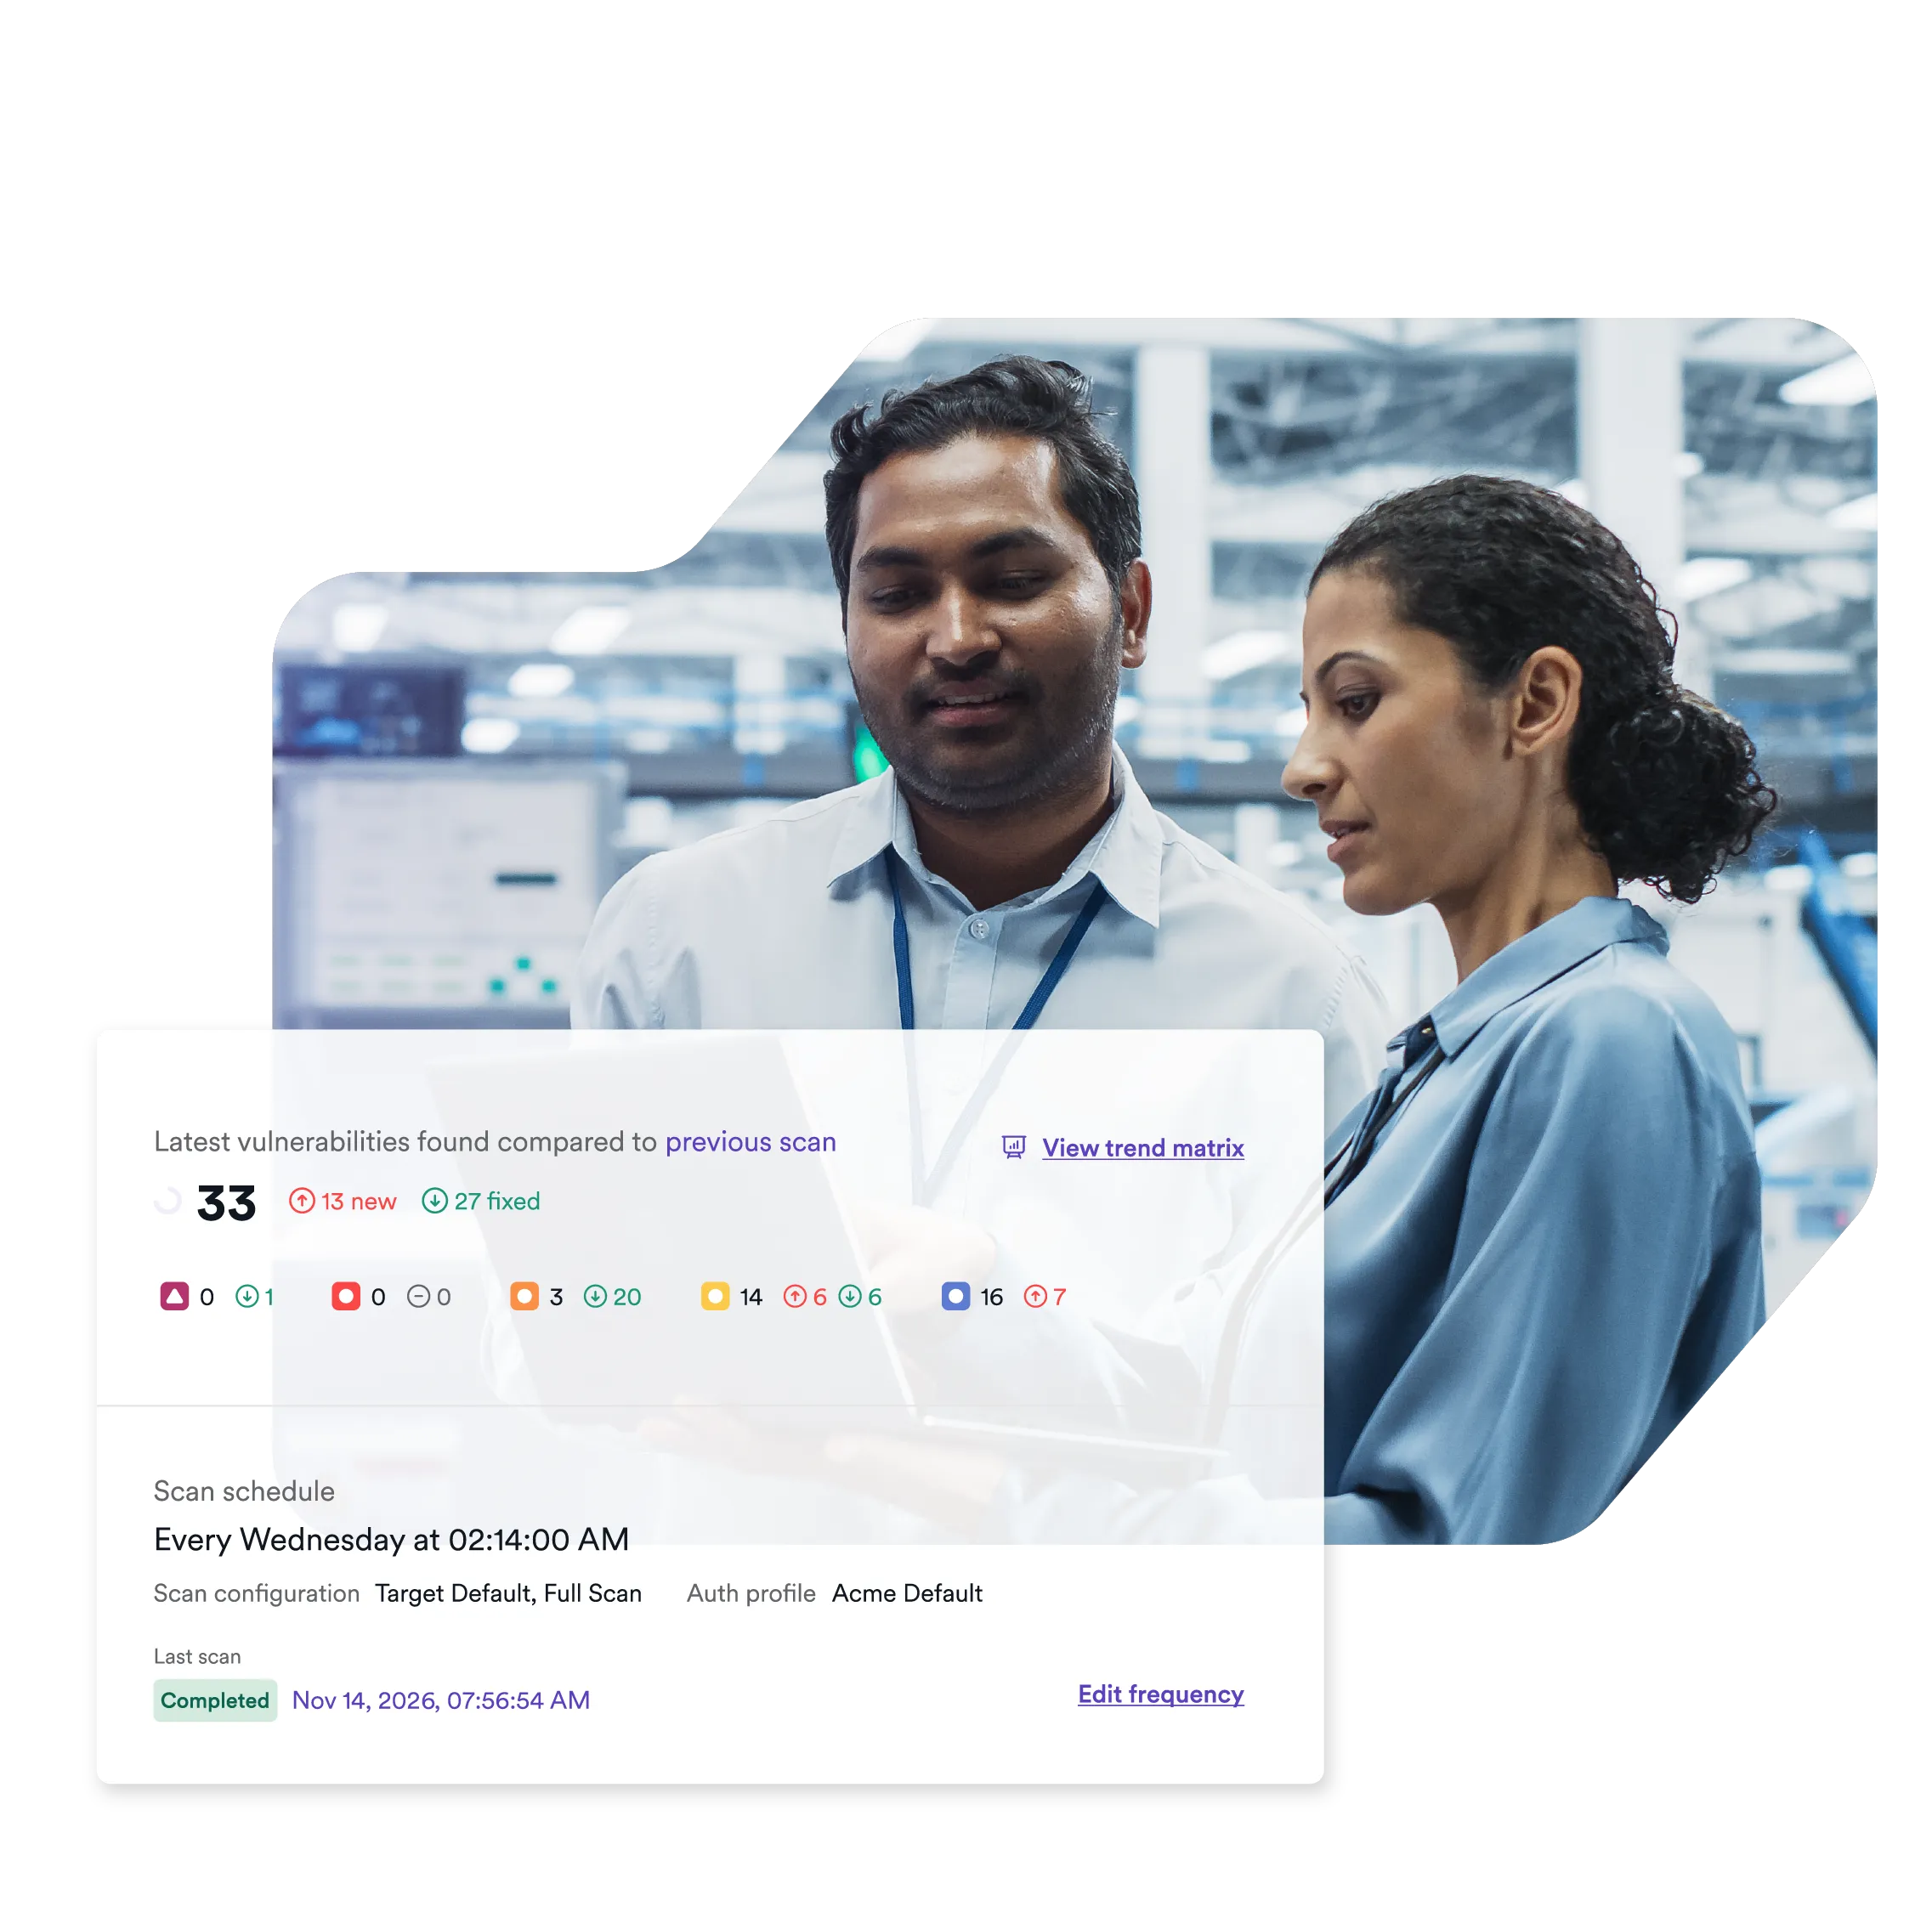
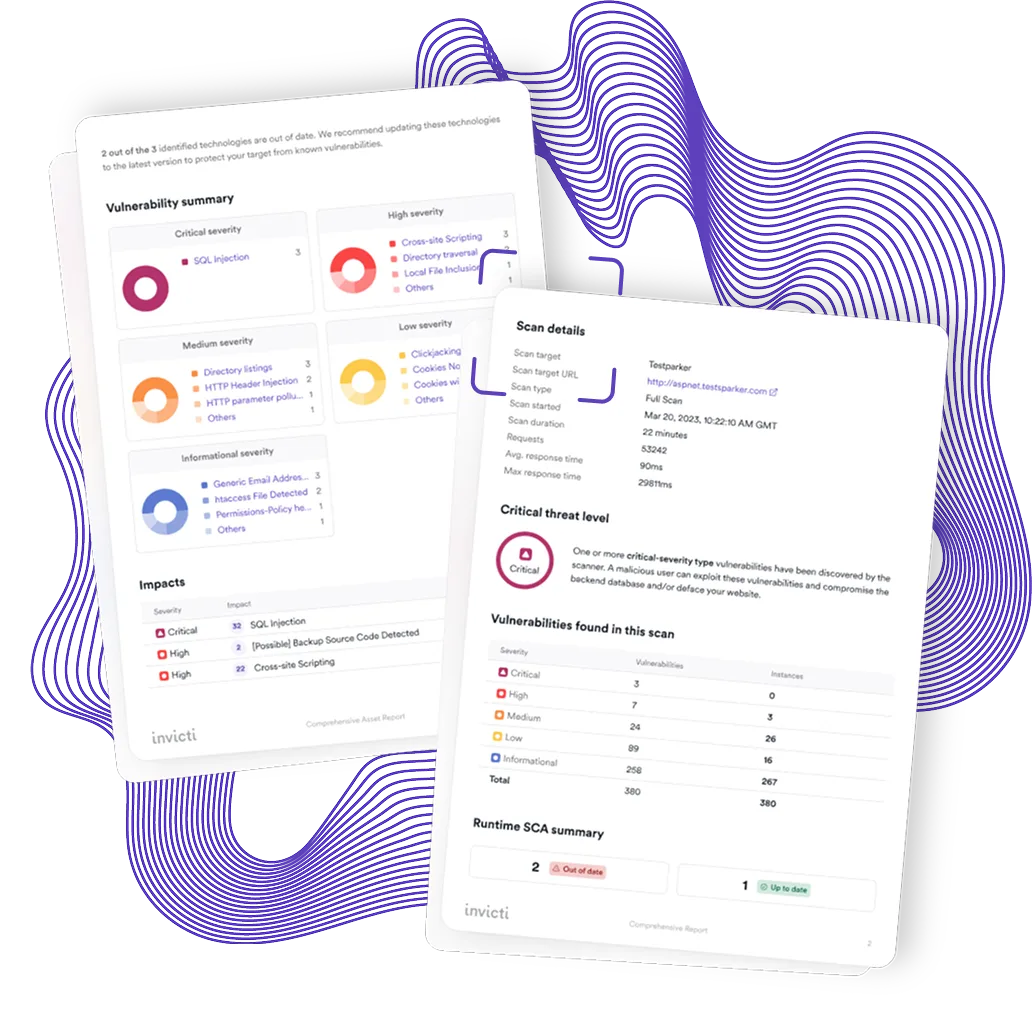
White-label posture scorecards and trend reports. Use QBRs to demonstrate progress and expand scope — adding new apps, compliance modules, and advisory services.

“For more websites, we now don’t need to go externally for security testing. We can fire up Invicti, run the tests as often as we like, view the scan results, and mitigate to our hearts’ content. As a result, the budget we were spending every year on penetration testing decreased by approximately 60% almost immediately and went down even more the following year, to about 20% of our initial spending.”

“Invicti detected web vulnerabilities that other solutions did not. It is easy to use and set up...”

“I had the opportunity to compare expertise reports with Invicti ones. Invicti was better, finding more breaches.”

“Invicti is the best web application security scanner in terms of price-benefit balance. It is a very stable software, faster than the previous tool we were using and it is relatively free of false positives, which is exactly what we were looking for.”