Identifiez les risques. Prouvez ce qui compte. Corrigez plus rapidement.
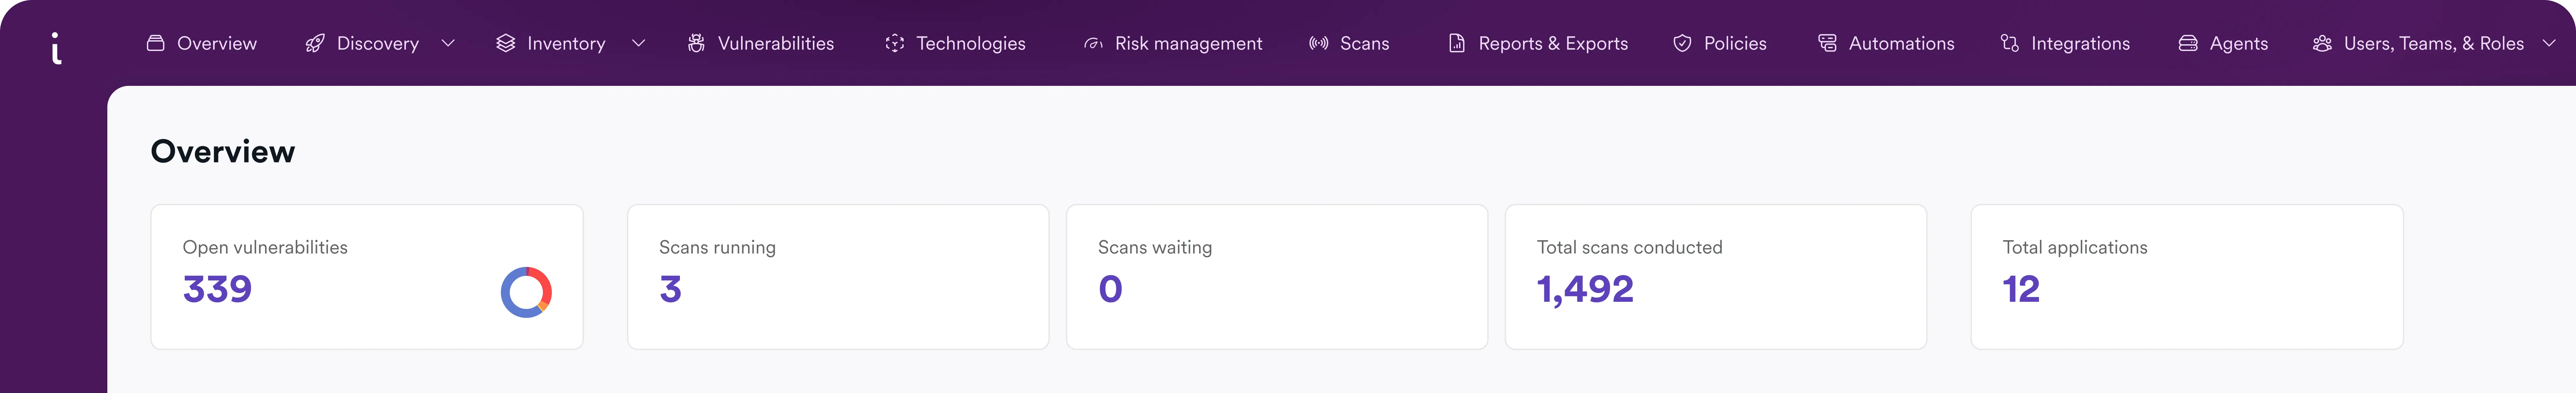
Invicti consolide les résultats de sécurité en une vue unique et évalue l’accessibilité à l’exécution, l’exploitabilité et le contexte afin de prioriser les risques importants.
Une solution AppSec complète sur une seule plateforme. Exploitez l’intelligence en runtime pour identifier les risques réels et exploitables, et aidez vos développeurs à corriger ce qui compte vraiment.


Chaque scanner vous submerge d’alertes. Sans priorisation basée sur l’intelligence en runtime, vous perdez des heures à traiter des faux positifs.

Le triage manuel et les outils fragmentés empêchent de suivre le rythme des cycles de livraison rapides.

Les équipes manquent de visibilité sur les responsables des vulnérabilités critiques, les délais de remédiation et l'efficacité réelle des fixes.
Invicti consolide les résultats de sécurité en une vue unique et évalue l’accessibilité à l’exécution, l’exploitabilité et le contexte afin de prioriser les risques importants.
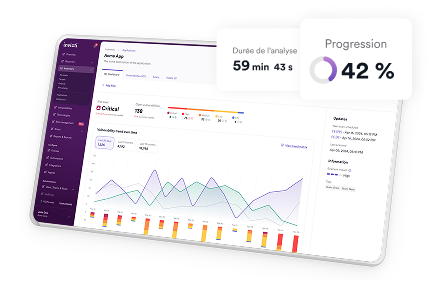


Invicti consolide les résultats de sécurité dans une vue unique et évalue l’accessibilité à l’exécution, l’exploitabilité et le contexte métier afin de prioriser ce qui compte réellement parmi les résultats d’analyse statique.
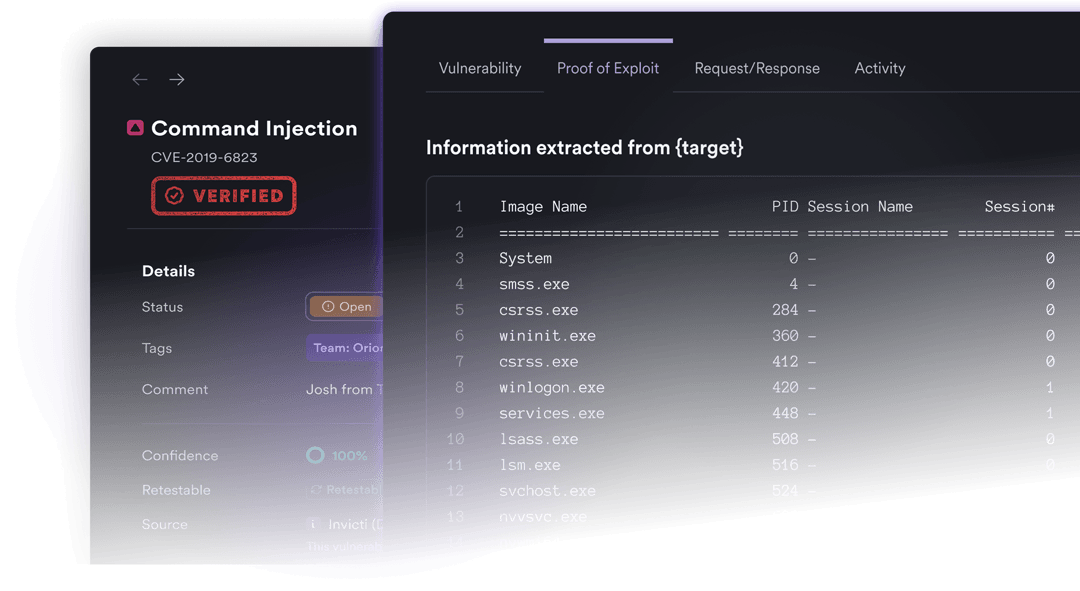
Reconnu par Miercom pour la précision de sa technologie DAST, Invicti permet d’analyser vos applications web et vos API en conditions réelles. Grâce à sa technologie Proof-Based Scanning, les vulnérabilités détectées sont automatiquement vérifiées, permettant ainsi aux équipes de développement de se concentrer sur les failles qui représentent un véritable risque pour l’entreprise.
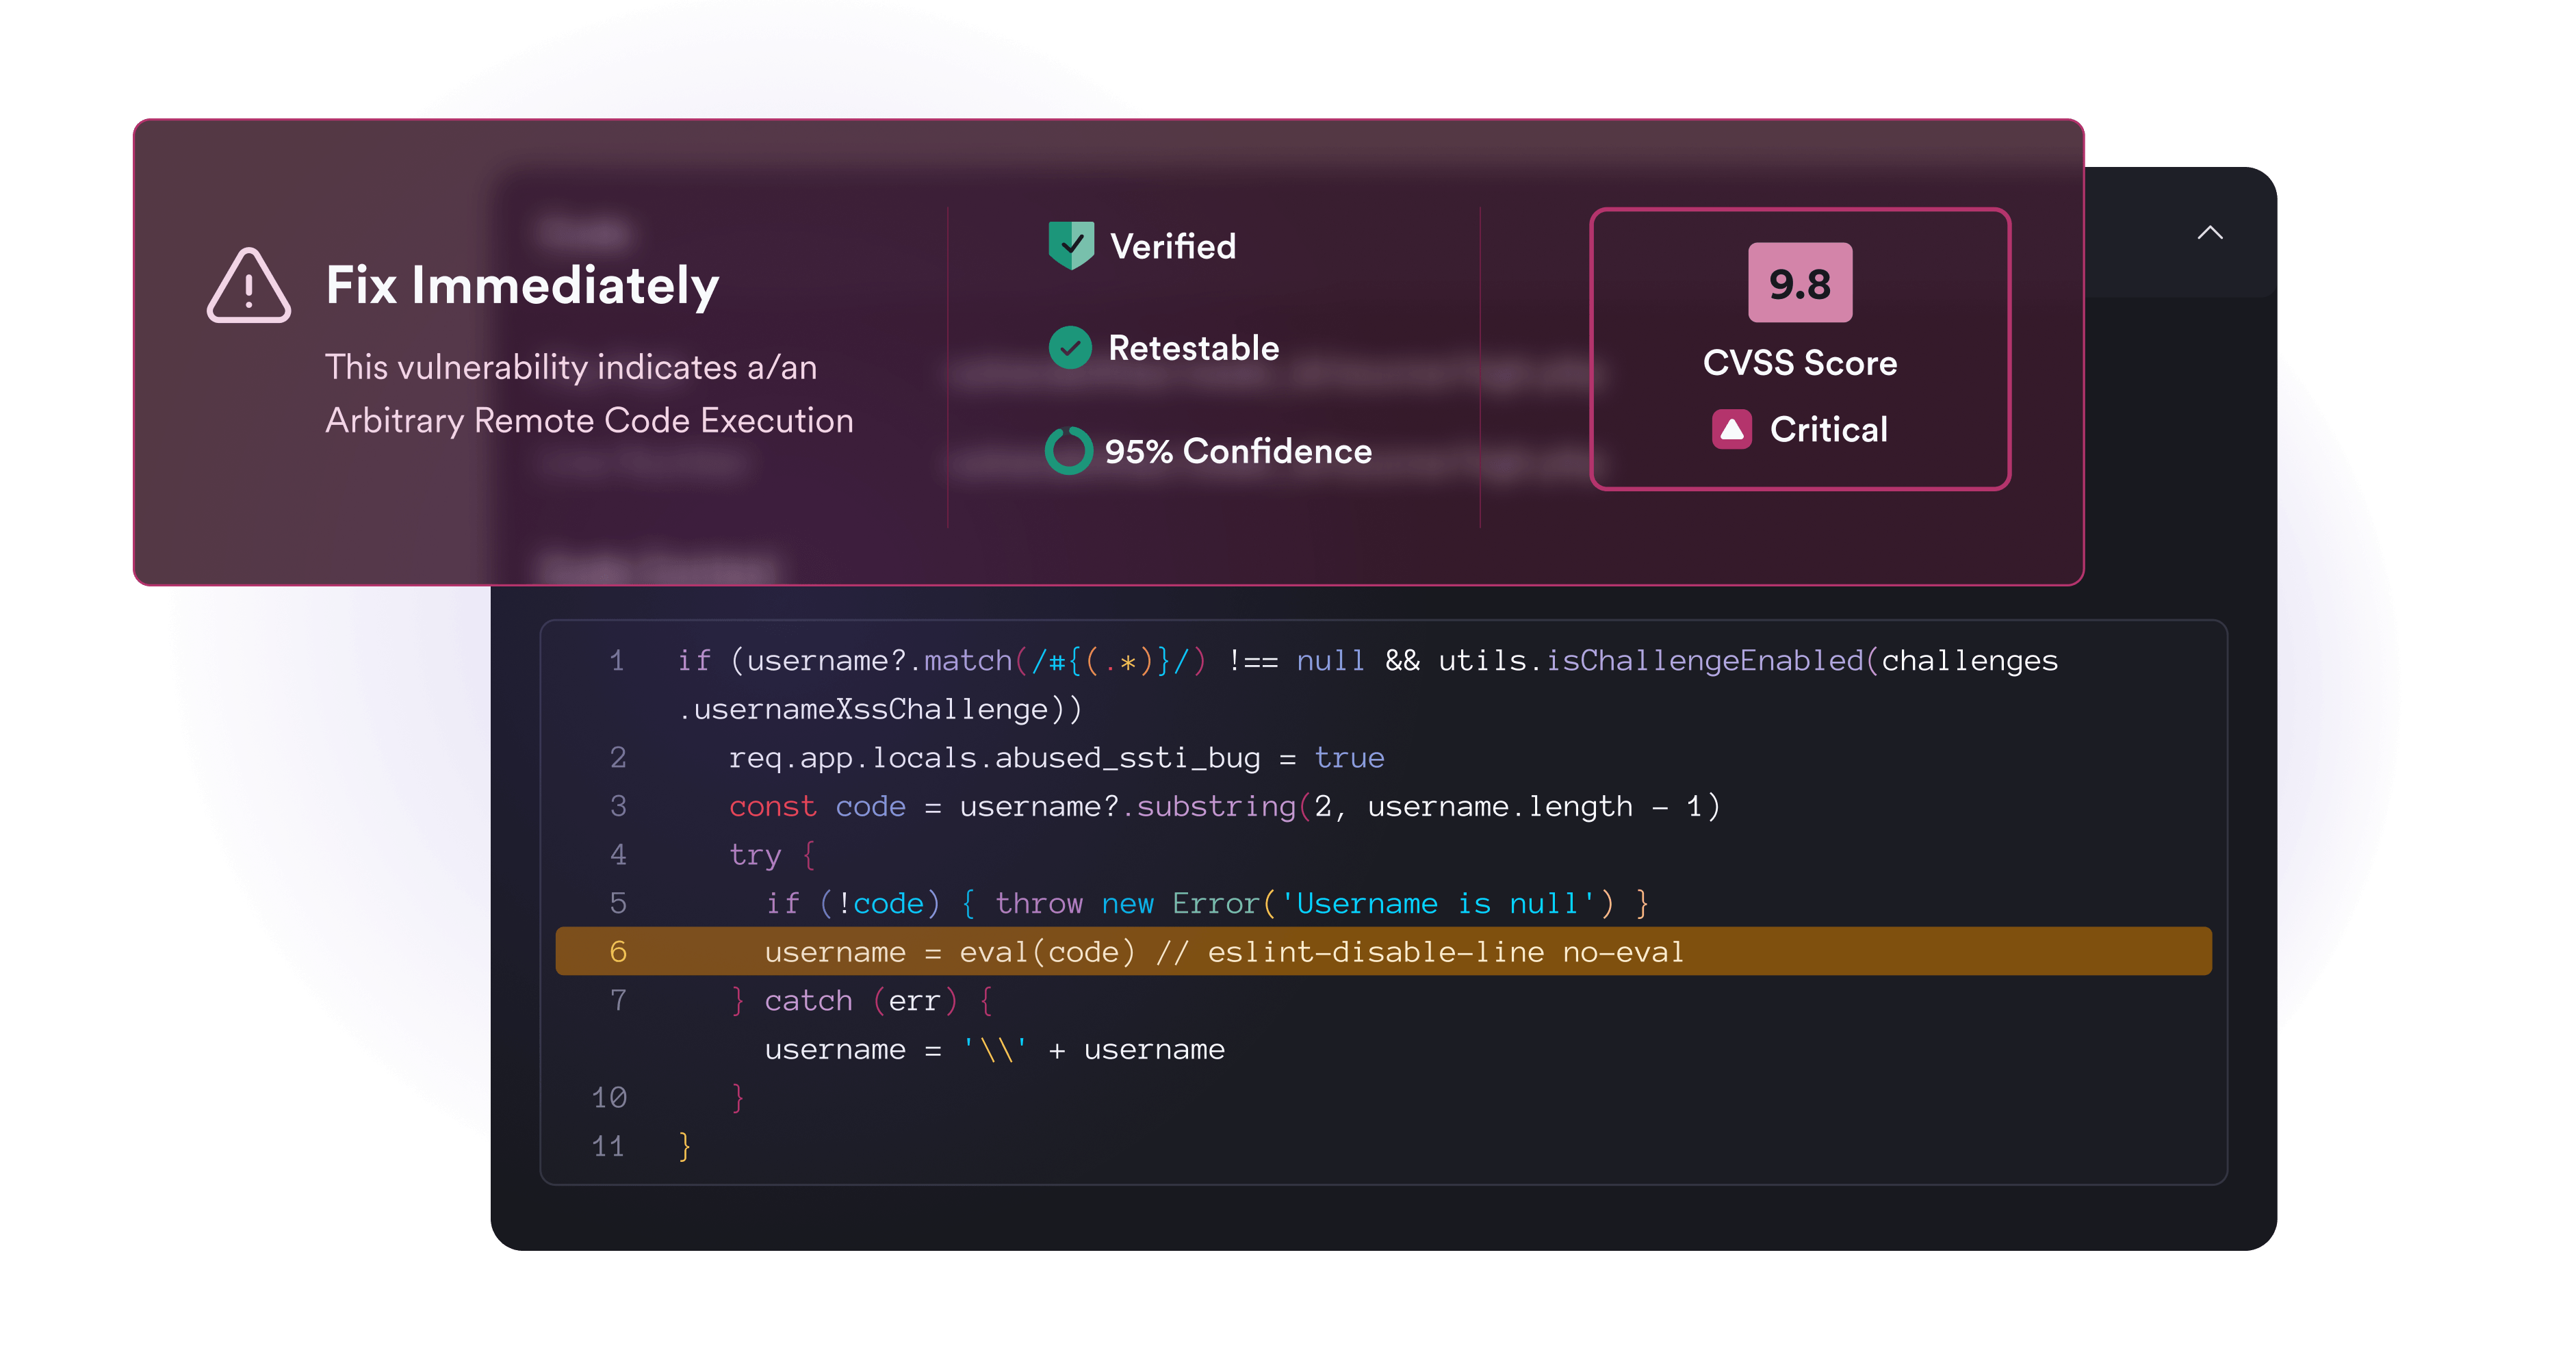
Le SAST d’Invicti ne se limite pas à identifier les vulnérabilités dans le code. Il associe les résultats de l’analyse statique aux vulnérabilités confirmées lors des tests à l’exécution, tout en identifiant les équipes responsables du code concerné. Cette approche permet de mieux évaluer les risques, de définir les priorités et d’accélérer la correction des vulnérabilités.
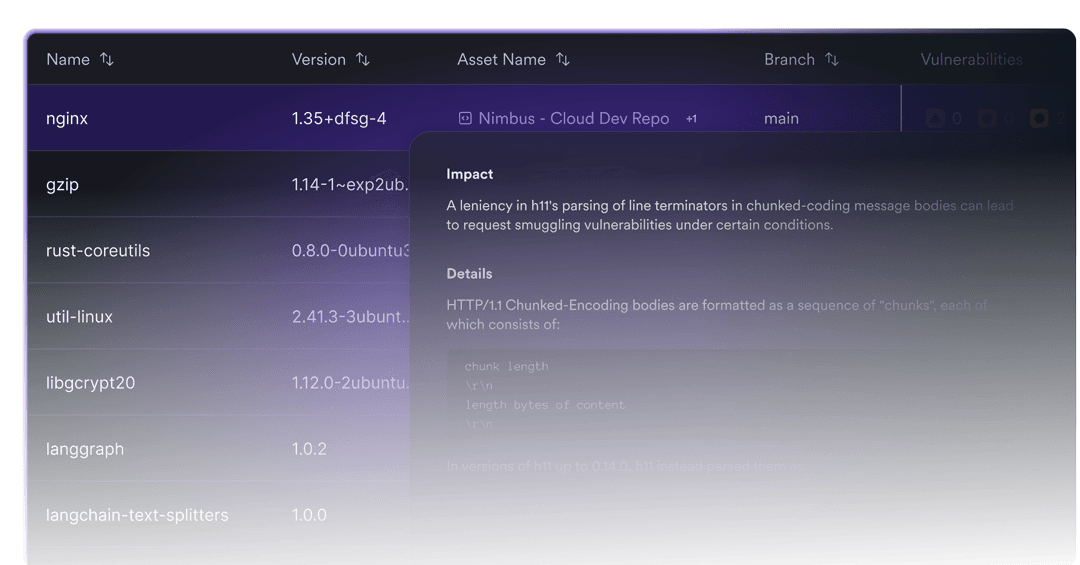
Découvrez les dépendances vulnérables, générez des SBOM, identifiez les risques liés aux conteneurs et priorisez la remédiation grâce à la runtime intelligence.
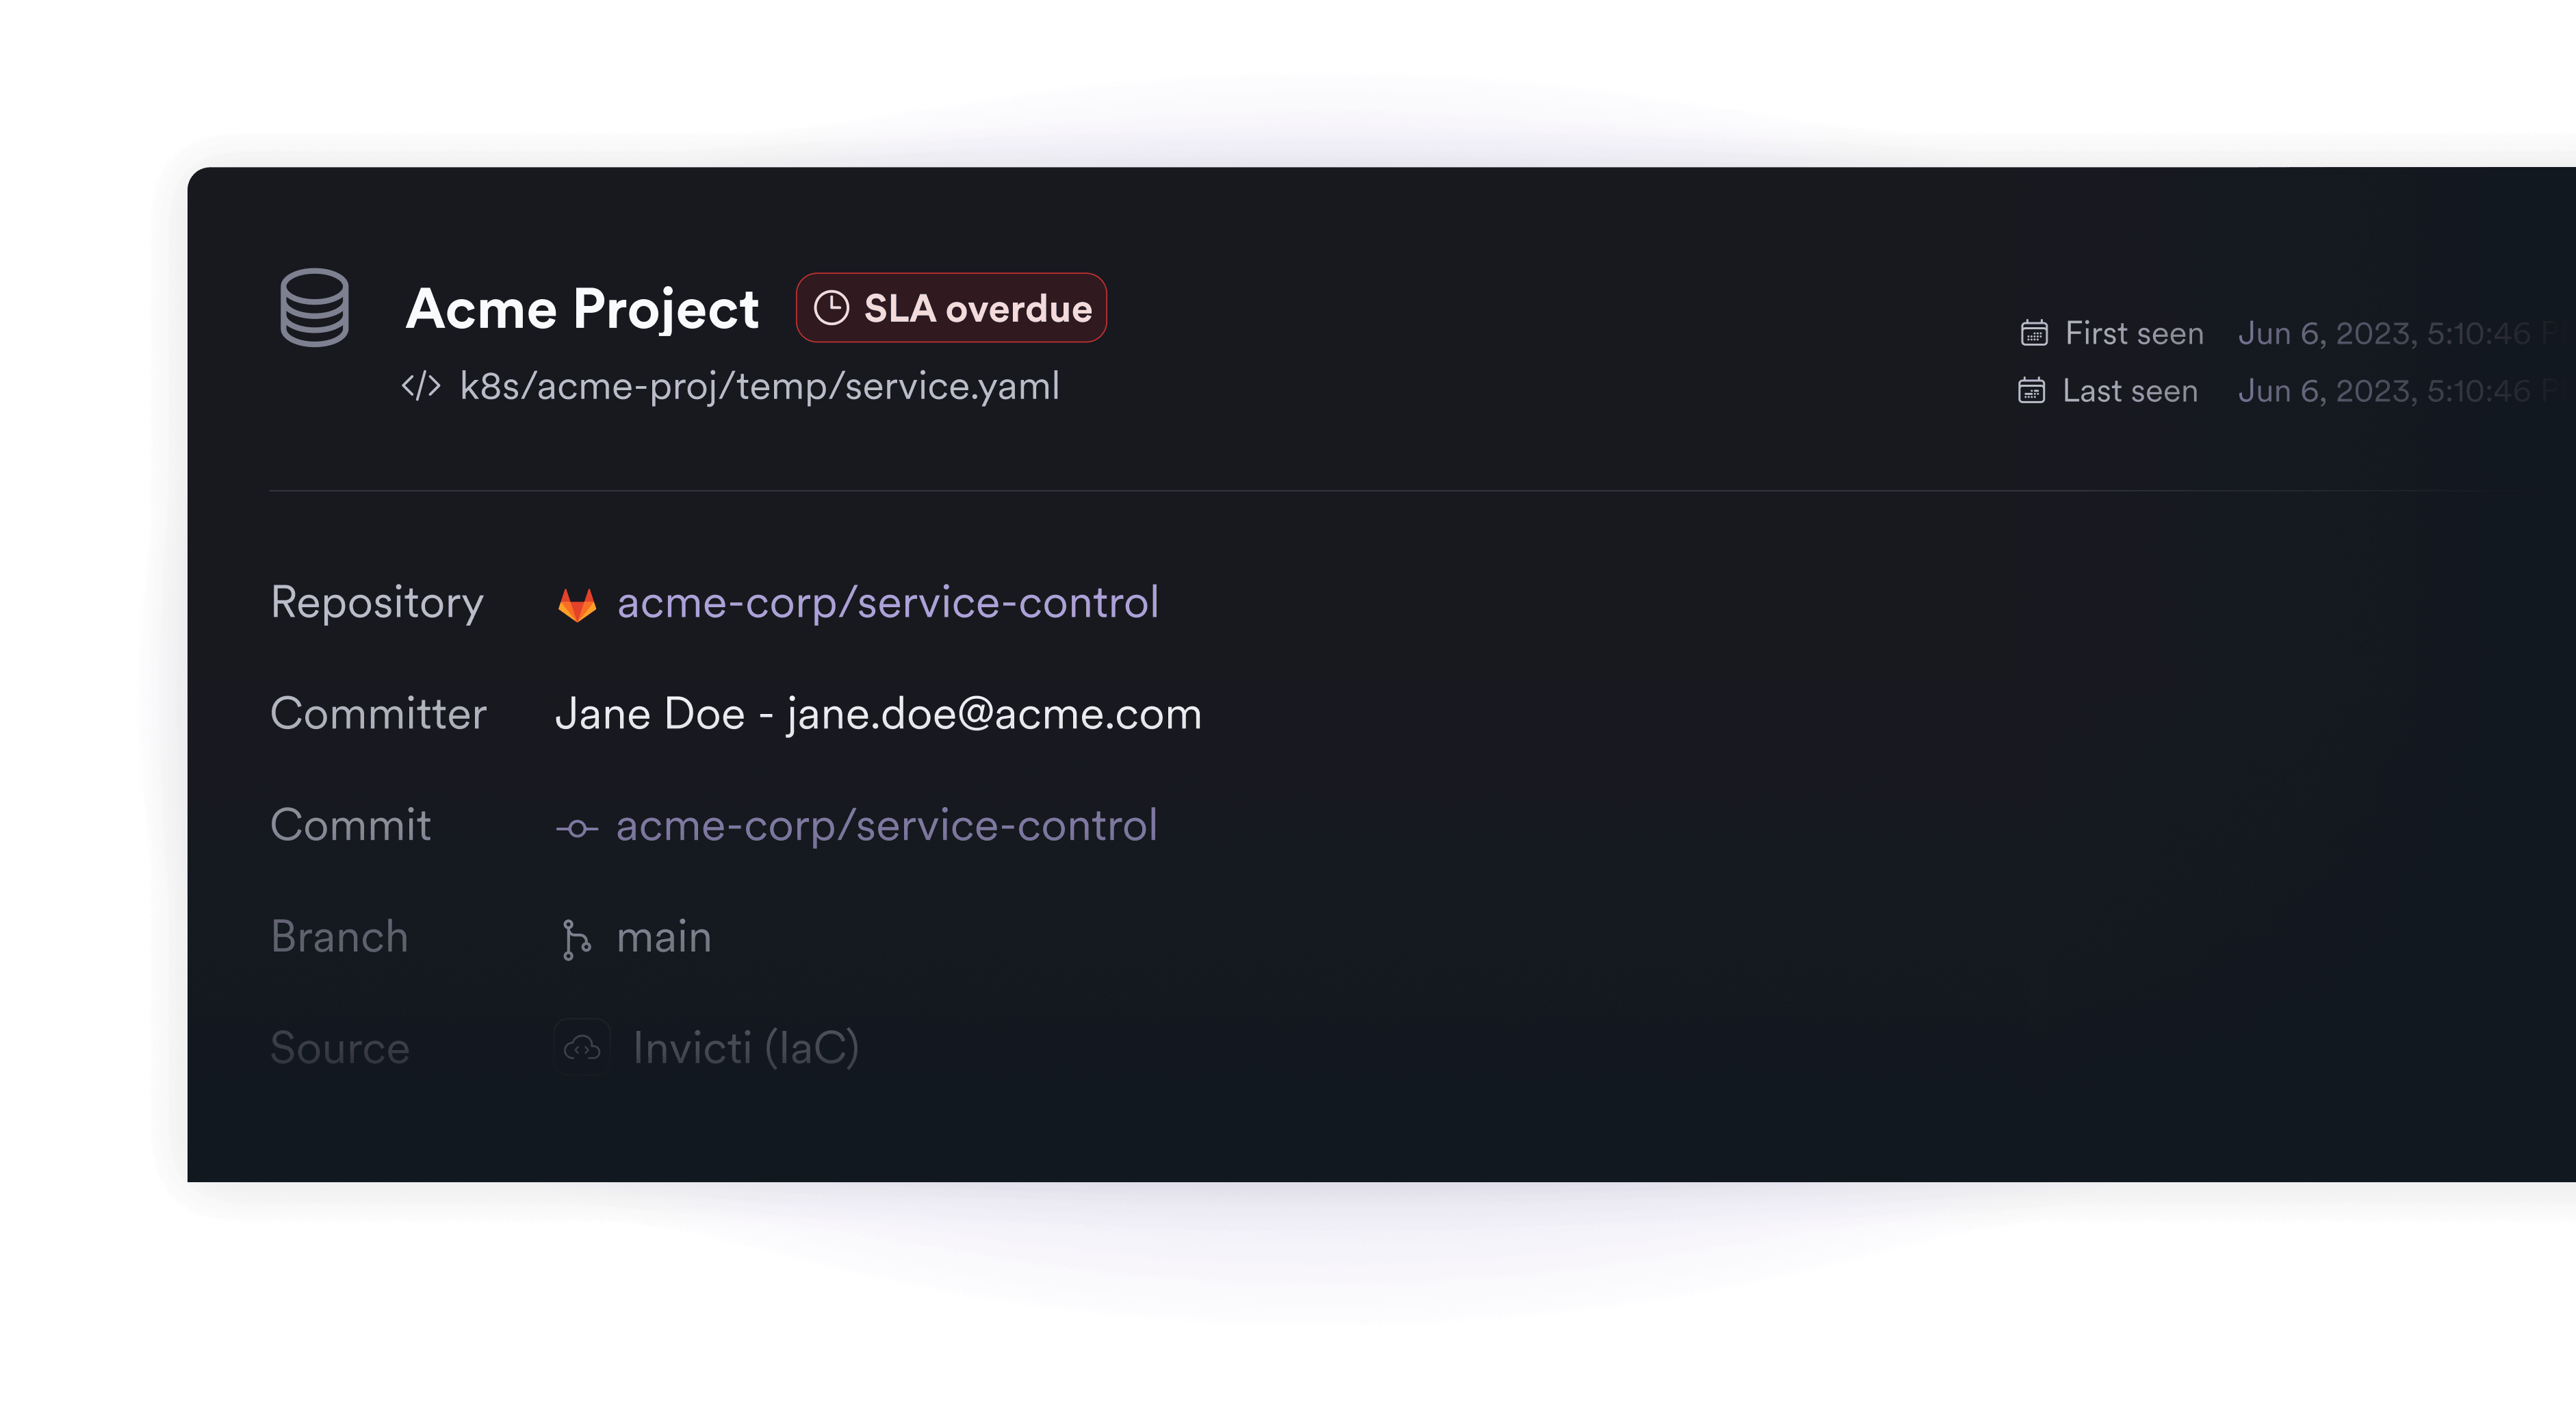
Détectez les erreurs de configuration dès les premières étapes du développement, appliquez des politiques de sécurité dans les pipelines CI/CD et suivez les risques liés à l’IaC aux côtés des vulnérabilités détectées dans le code et à l’exécution.
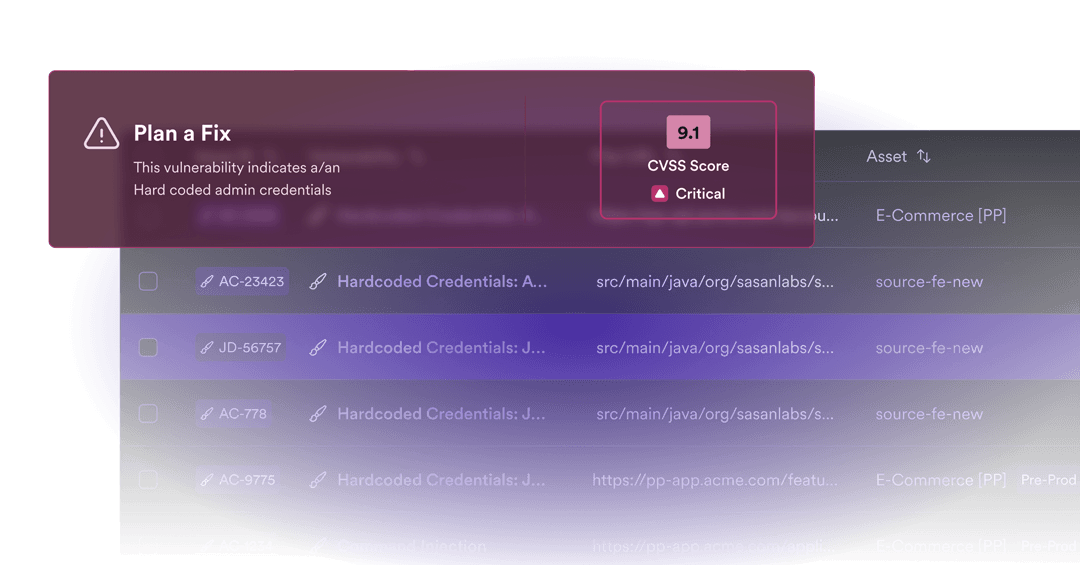
Invicti détecte les clés API, les mots de passe, les clés de chiffrement et les tokens exposés avant que des attaquants ne puissent les exploiter.
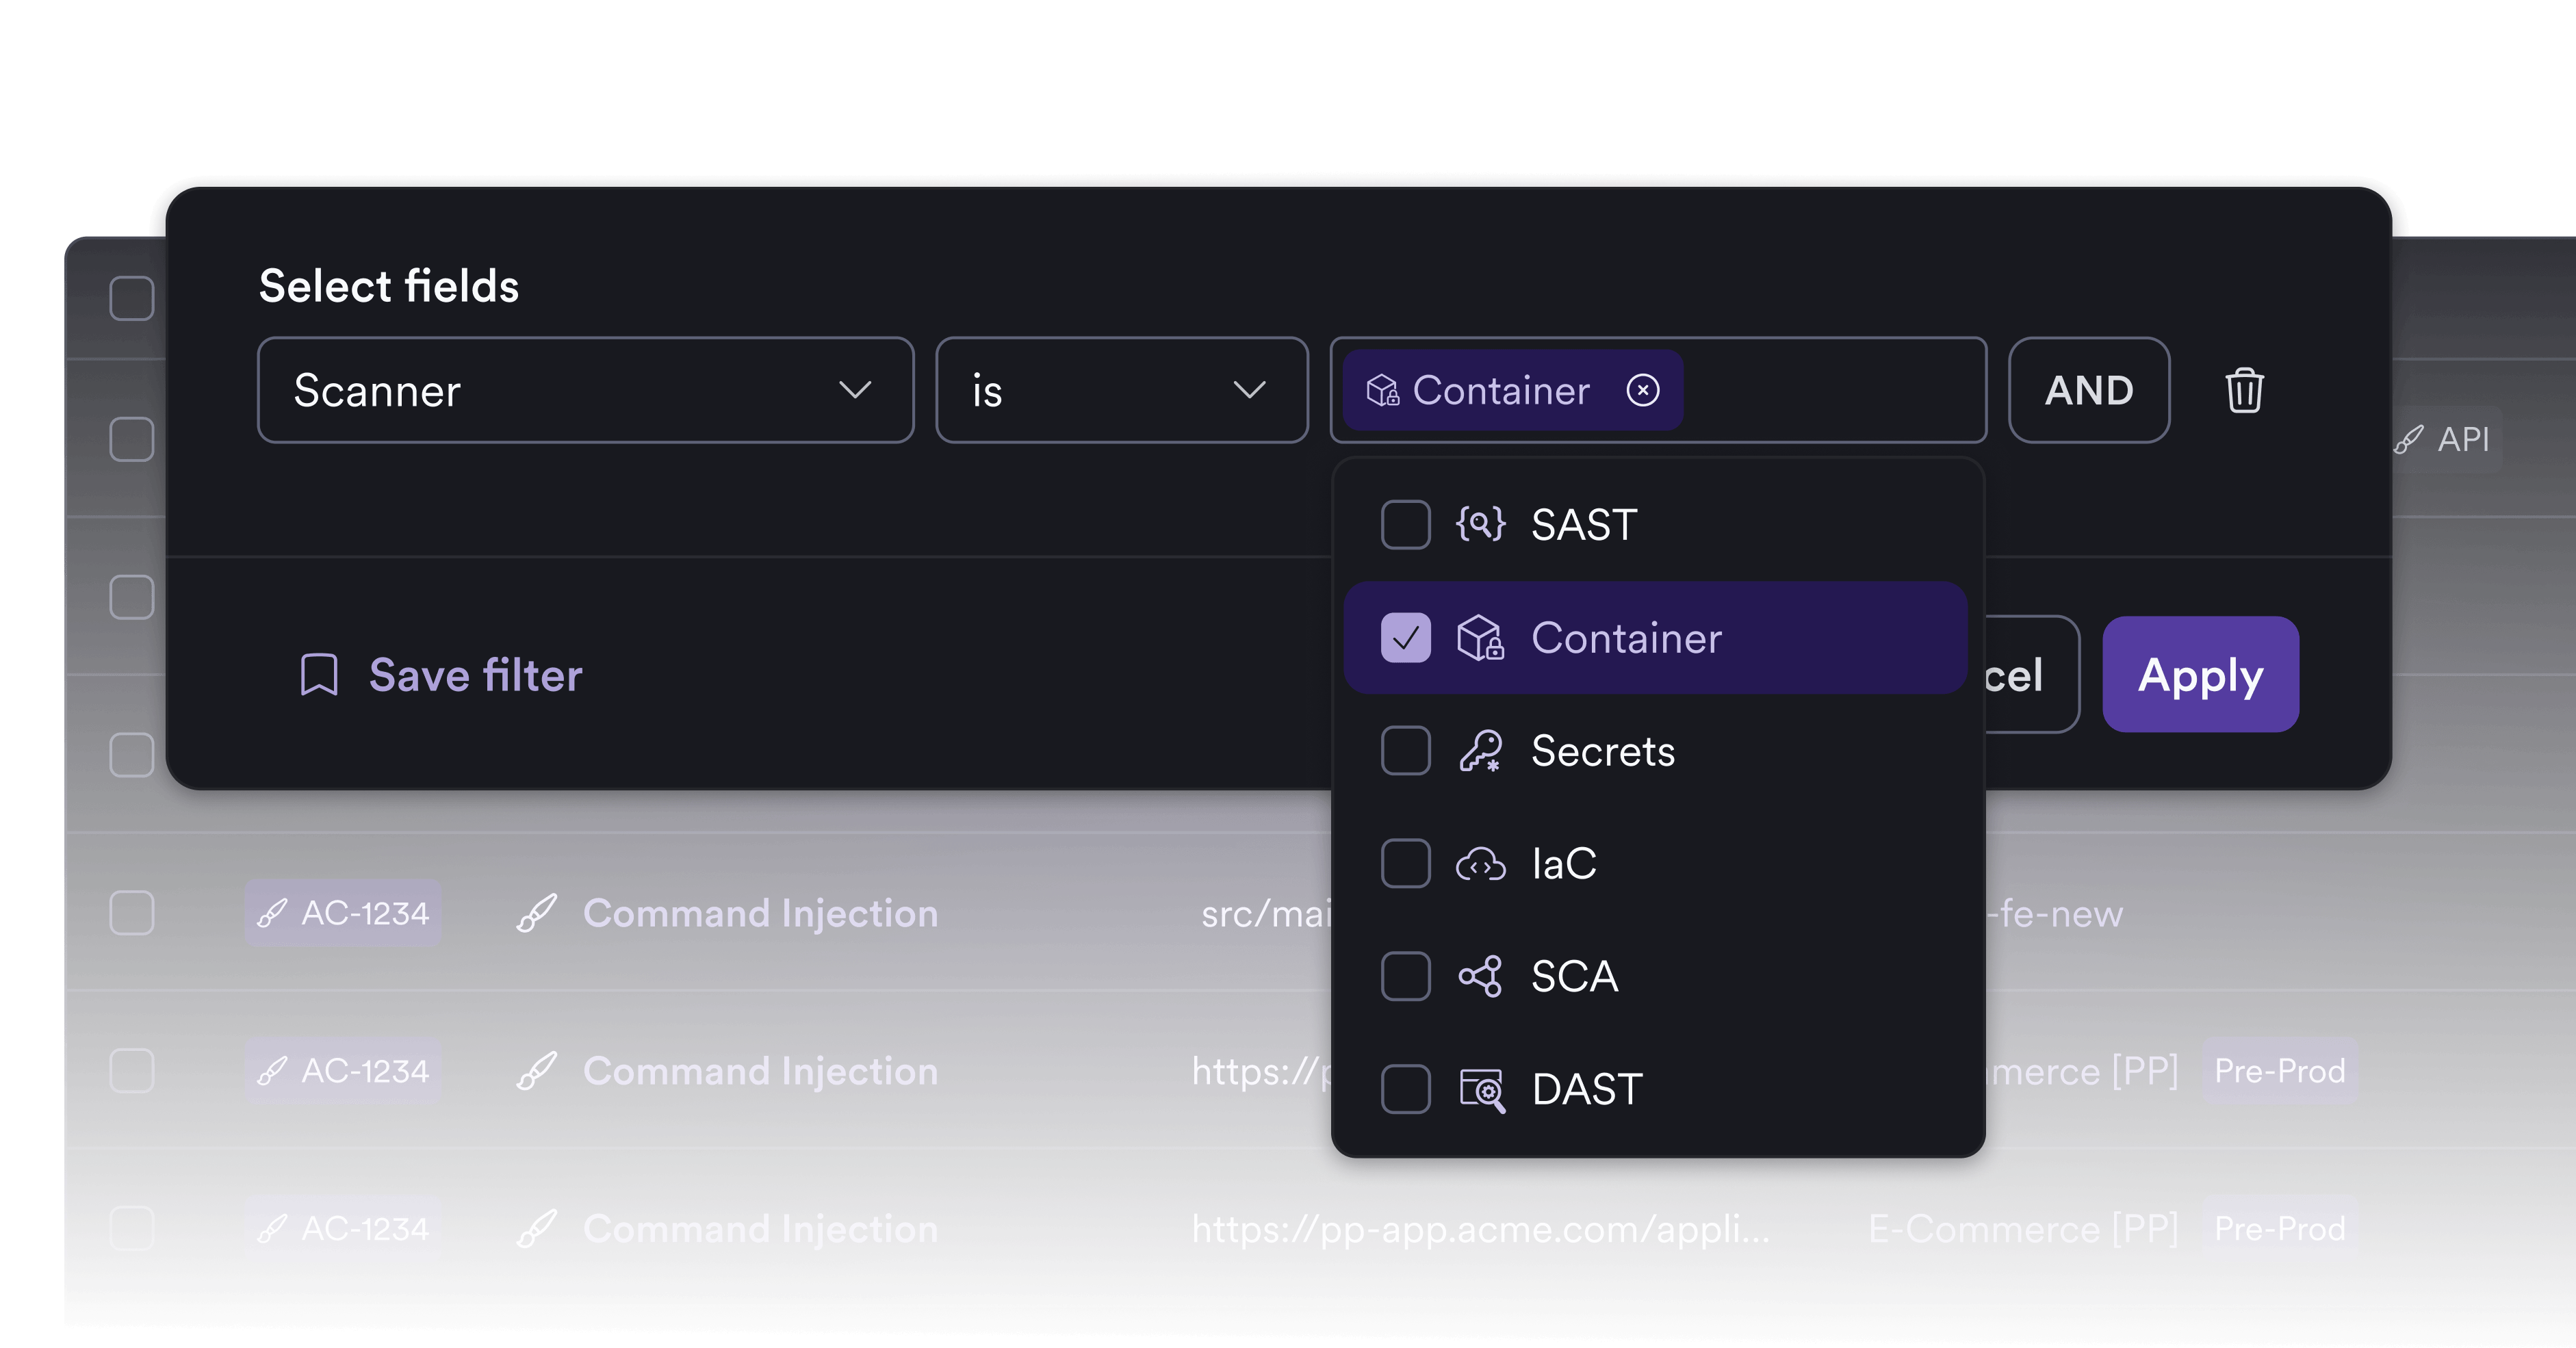
Invicti intègre l'analyse des conteneurs au SCA, au DAST et aux workflows CI/CD afin que vous puissiez suivre les vulnérabilités à travers les registres et les clusters, réduire la complexité et prioriser les risques liés aux conteneurs dans une vue unifiée.
Confirmé par Miercom comme le DAST le plus précis du secteur. Analysez les applications web et les API en cours d'exécution, validez les résultats avec la technologie Proof-Based Scanning et concentrez les développeurs sur les vulnérabilités qui présentent un risque réel pour l'entreprise.
Le SAST d’Invicti va au-delà des résultats théoriques en corrélant les résultats de l’analyse statique avec les vulnérabilités validées à l’exécution, les informations sur les responsables du code et les recommandations de remédiation.
Découvrez les dépendances vulnérables, générez des SBOM, identifiez les risques liés aux conteneurs et priorisez la remédiation grâce à la runtime intelligence.
Détectez les erreurs de configuration dès les premières étapes du développement, appliquez des politiques de sécurité dans les pipelines CI/CD et suivez les risques liés à l’IaC aux côtés des vulnérabilités détectées dans le code et à l’exécution.
Invicti détecte les clés API, les mots de passe, les clés de chiffrement et les tokens exposés avant que des attaquants ne puissent les exploiter.
Invicti intègre l'analyse des conteneurs au SCA, au DAST et aux workflows CI/CD afin que vous puissiez suivre les vulnérabilités à travers les registres et les clusters, réduire la complexité et prioriser les risques liés aux conteneurs dans une vue unifiée.

« Pour un plus grand nombre de sites web, nous n'avons plus besoin de faire appel à des ressources externes pour les tests de sécurité. Nous pouvons lancer Invicti, effectuer les tests aussi souvent que nous le souhaitons, consulter les résultats d'analyse et procéder à la remédiation à notre guise. En conséquence, le budget que nous consacrions chaque année aux tests d'intrusion a diminué d'environ 60 % presque immédiatement, pour atteindre l'année suivante environ 20 % de nos dépenses initiales. »

« Invicti a détecté des vulnérabilités web que d'autres solutions n'avaient pas trouvées. Il est facile à utiliser et à configurer... »

« J'ai eu l'occasion de comparer des rapports d'expertise avec ceux d'Invicti. Invicti était meilleur et a détecté davantage de failles. »

« Invicti est le meilleur scanner de sécurité des applications web en termes de rapport qualité-prix. C'est un logiciel très stable, plus rapide que l'outil que nous utilisions précédemment et relativement exempt de faux positifs, ce qui est exactement ce que nous recherchions. »
La plateforme Invicti adopte une approche axée sur le DAST pour la sécurité des applications, en se concentrant sur les vulnérabilités exploitables dans les applications en direct plutôt que sur des risques théoriques. Contrairement aux outils de test statiques qui génèrent un nombre excessif de faux positifs, Invicti utilise la technologie Proof-Based Scanning pour valider automatiquement les vulnérabilités avec une preuve d’exploitation, éliminant ainsi les incertitudes et les efforts inutiles.
Les faux positifs sont l’un des plus grands défis de la sécurité des applications. Pour de nombreuses classes de vulnérabilités courantes, Invicti résout ce problème grâce à la technologie Proof-Based Scanning, qui vérifie automatiquement si une vulnérabilité est réellement exploitable. Cela réduit la fatigue liée aux alertes et garantit que les équipes de développement ne consacrent du temps qu'à la correction de problèmes réels à haut risque.
L'ASPM offre une visibilité centralisée et une gestion des risques à travers les outils de sécurité, les flux de travail et les équipes. Invicti propose le premier ASPM basé sur la preuve du secteur en combinant son DAST de pointe et sa sécurité des API avec des capacités d'orchestration et de gestion. Cela permet aux entreprises de prioriser, de suivre et de corriger les vulnérabilités sur ce qui est réellement exploitable dans toutes les applications.
Oui. Invicti va au-delà de l'analyse des applications web pour inclure la découverte et le test automatisés des API. Cela aide les organisations à couvrir les parties cachées de leur surface d'attaque, en garantissant que les applications web et les API sont identifiées et sécurisées en continu contre les menaces réelles.
La plateforme Invicti est conçue pour l’automatisation et le passage à l’échelle, avec des intégrations dans les pipelines CI/CD, les outils de gestion des tickets et les outils de collaboration. Cela permet aux tests de sécurité de s'exécuter en continu dans les environnements DevSecOps sans ralentir le développement, afin que les vulnérabilités soient détectées et traitées rapidement.
Oui. La plateforme Invicti inclut des fonctionnalités de SCA et de sécurité des conteneurs, permettant aux organisations d'identifier les bibliothèques open source vulnérables, les technologies obsolètes et les images de conteneurs non sécurisées. Associées aux tests dynamiques, ces fonctionnalités offrent une visibilité statique et à l’exécution sur les risques de la chaîne d'approvisionnement pour une posture de sécurité plus complète.