Container-Sicherheit
Volle Transparenz, intelligentere Workflows, stärkere Container-Sicherheit
Invicti integriert Container-Scanning mit SCA, DAST und CI/CD-Workflows, damit Sie Schwachstellen über Registries und Cluster hinweg nachverfolgen, Komplexität reduzieren und Container-Risiken in einer einheitlichen Ansicht priorisieren können.
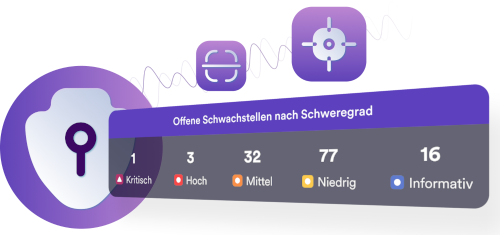
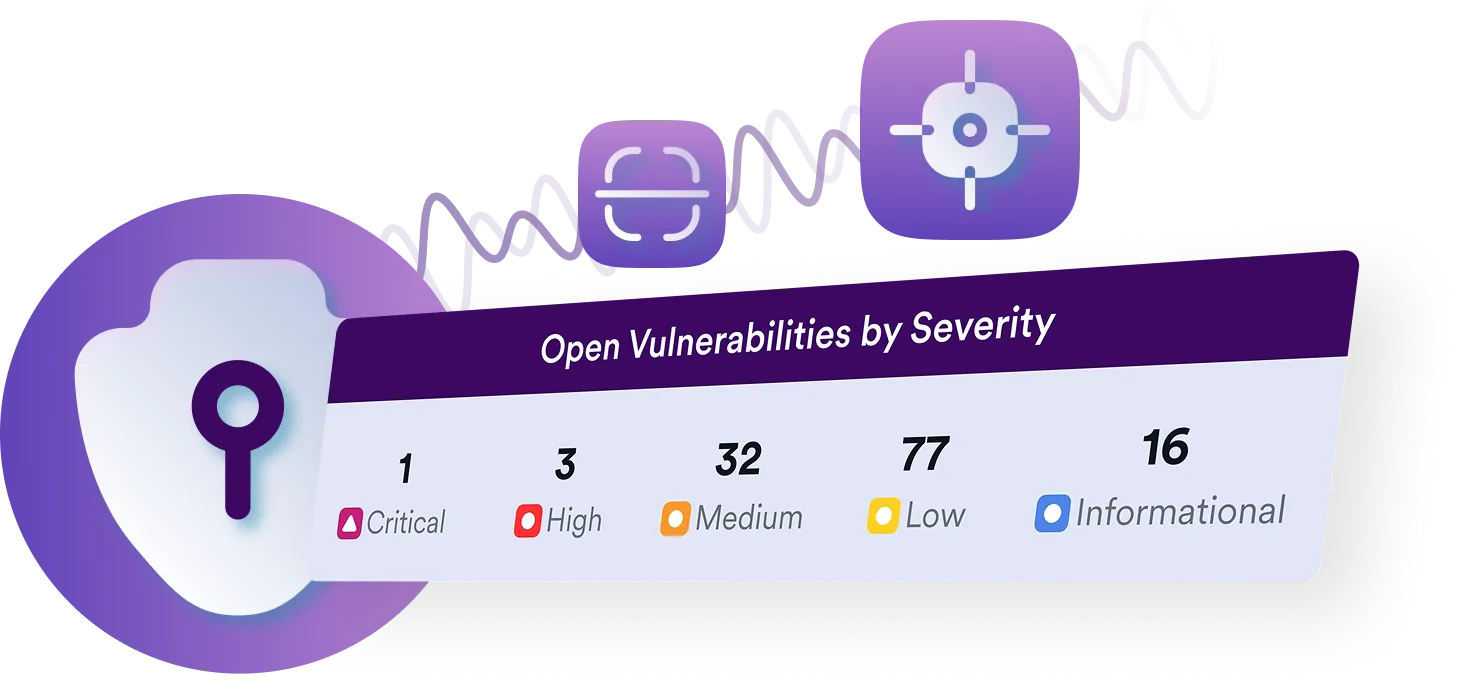
Über 5000 führende Unternehmen vertrauen auf Invicti


Das Problem mit veralteter Container-Sicherheit
Container bilden das Rückgrat moderner Anwendungen, doch veraltete Scan-Methoden lassen Teams im Dunkeln darüber, was sich darin befindet. Sie verlieren sich in Komplexität und jagen Fehlalarmen hinterher. Kritische Risiken bleiben unentdeckt, während wertvolle Zeit verschwendet wird.

Versteckte Risiken
Schwachstellen in Webanwendungen und anfällige Open-Source-Komponenten verbergen sich oft in Container-Images. Häufige Updates und Redeployments erschweren die Einschätzung, was tatsächlich ausnutzbar ist.

Manuelle Prozesse
Registries, Kubernetes-Cluster und sich schnell ändernde Deployments machen Container-Umgebungen hochkomplex. Ad-hoc-Scans und die Nachverfolgung per Tabellenkalkulation können da nicht mithalten.

Keine Priorisierung
Herkömmliche Container-Sicherheit erzeugt statische SCA-Listen. Ohne Korrelation zur Ausnutzbarkeit zur Laufzeit und zum Risikostatus verschwenden Teams jedoch Zeit mit der Remediation von Problemen mit niedriger Priorität.
Blindstellen eliminieren
Vollständige Transparenz für Container
Invicti korreliert Container-Schwachstellen mit Ihrem gesamten AppSec-Programm, damit Sie sich auf das Wesentliche konzentrieren können.

Automatisierung in großem Maßstab
Vereinfachtes Scannen
Invicti optimiert das Container-Testing, damit Sie dynamische Umgebungen absichern können, ohne die Entwicklung zu verlangsamen.

alles in einer Ansicht
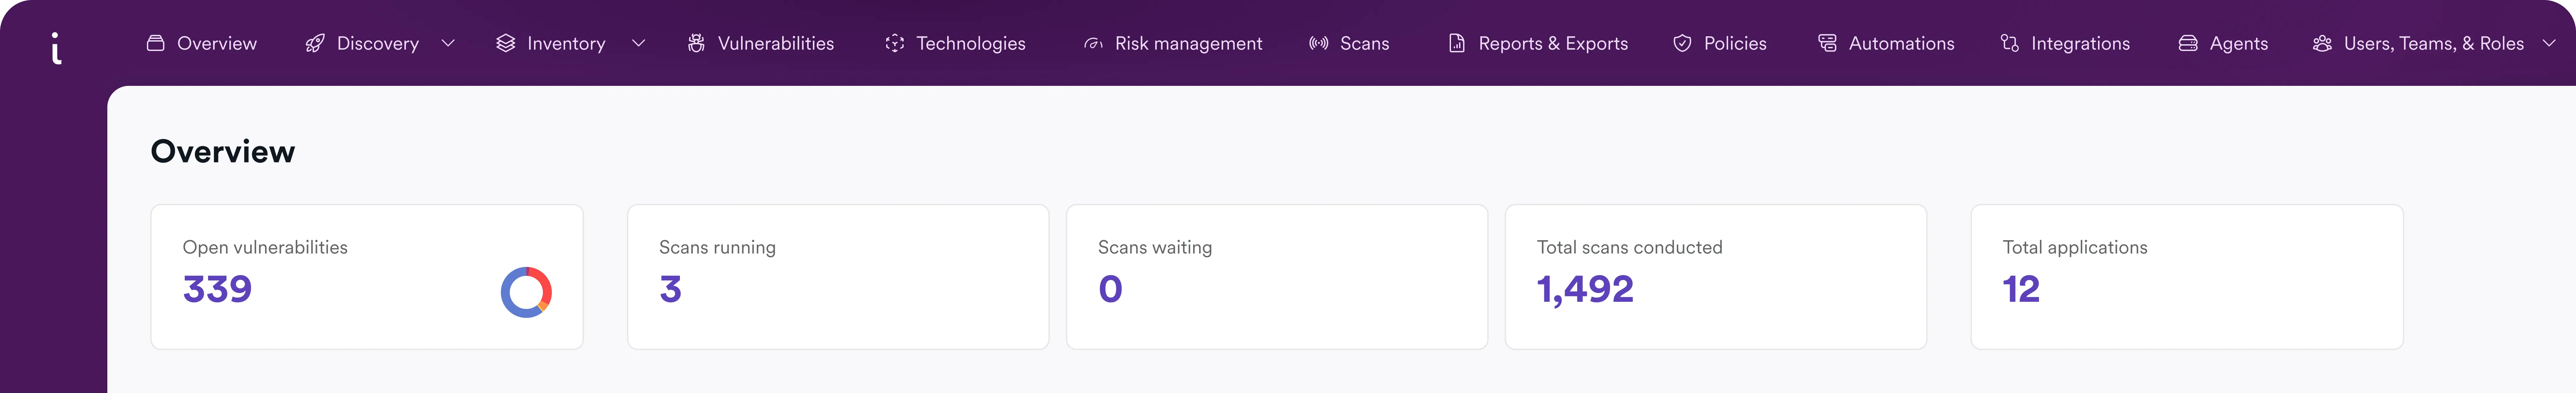
Einheitlicher Risikostatus für Container
Führen Sie die Ergebnisse der Container-Sicherheitsprüfung mit denen aus SCA, DAST und anderen Anwendungssicherheitstests in einer zentralen Ansicht zusammen. Invicti normalisiert und korreliert die Ergebnisse verschiedener Tools und hilft Teams so, doppelte Warnmeldungen zu reduzieren, Risiken im Kontext zu bewerten und die wichtigsten Schwachstellen zu priorisieren.

Das sagen unsere Kunden

„Für weitere Websites müssen wir für Sicherheitstests nun nicht mehr auf externe Anbieter zurückgreifen. Wir können Invicti starten, die Tests so oft durchführen, wie wir möchten, die Scan-Ergebnisse einsehen und die Remediation nach Belieben durchführen. Infolgedessen sanken unsere jährlichen Ausgaben für Penetrationstests fast sofort um etwa 60 % und gingen im Folgejahr sogar auf etwa 20 % unserer ursprünglichen Kosten zurück.“
- Brian Brackenborough | CISO, Channel 4



„Invicti ist der beste Web Application Security Scanner im Hinblick auf das Preis-Leistungs-Verhältnis. Es ist eine sehr stabile Software, schneller als das Tool, das wir zuvor verwendet haben, und es ist weitgehend frei von False Positives – genau das, wonach wir gesucht haben.“
- Harald Nandke | Principal Consultant, Unify (jetzt Mitel)
Häufig gestellte Fragen zur Container-Sicherheit
Können Scans zur Container-Sicherheit in CI/CD-Pipelines automatisiert werden?
Ja. Invicti kann das Scannen zur Container-Sicherheit in CI/CD-Workflows integrieren, sodass Images automatisch als Teil des Softwarebereitstellungsprozesses überprüft werden. Teams können konfigurierbare Richtlinien und Security-Gates anwenden, einschließlich Schwellenwerten, die Builds stoppen können, wenn definierte Risikokriterien erfüllt sind. Ergebnisse können zudem in bestehende Entwickler- und Remediation-Workflows geleitet werden.
Wonach sucht Invicti in Container-Images?
Invicti hilft dabei, anfällige Open-Source-Komponenten, Sicherheitsfehlkonfigurationen, offengelegte Secrets und andere Risiken in Container-Images zu identifizieren. Container-Ergebnisse können normalisiert und mit Ergebnissen anderer AppSec-Testmethoden korreliert werden, was Teams hilft, das Containerrisiko im Kontext der unterstützten Anwendungen zu verstehen.
Wie funktioniert Container-Scanning in Verbindung mit DAST?
Container-Scans und DAST untersuchen unterschiedliche Ebenen des Anwendungsrisikos. Container-Scans identifizieren Risiken innerhalb von Container-Images und deren Komponenten, während DAST laufende Anwendungen und APIs auf Schwachstellen testet, die zur Laufzeit beobachtbar und ausnutzbar sind. Invicti führt diese Ergebnisse zusammen, um zusätzlichen Kontext für die Priorisierung und Remediation zu bieten.
Kann Invicti SBOMs für Container erstellen?
Ja. Invicti unterstützt die Erstellung und das Scannen von Container-SBOMs in Standardformaten wie CycloneDX und SPDX. SBOMs bieten ein Inventar der Softwarekomponenten, das Teams dabei hilft, betroffene Anwendungen zu identifizieren, neu bekannt gewordene Schwachstellen in Komponenten zu überwachen, die Sicherheit der Software-Lieferkette zu unterstützen und Governance- sowie Compliance-Anforderungen zu erfüllen.
Unterstützt Invicti Container-Scanning über APIs und Automatisierung?
Ja. Invicti bietet API-Zugriff und Integrationen, die zur Automatisierung von Workflows für die Container-Sicherheit genutzt werden können. Teams können das Scannen in bestehende Entwicklungs- und Sicherheitsprozesse einbinden und Ergebnisse an Tools wie Jira, GitHub, Slack und andere unterstützte Integrationen weiterleiten.
Kann Invicti wiederkehrende Scans zur Container-Sicherheit unterstützen?
Ja. Das Scannen zur Container-Sicherheit kann automatisiert und wiederholt werden, wenn sich Images und Anwendungen ändern, was Teams dabei hilft, mit häufigen Builds und Deployments Schritt zu halten. Ergebnisse können zentralisiert, normalisiert und neben anderen AppSec-Ergebnissen priorisiert werden, um eine aktuelle Sicht auf das Anwendungsrisiko zu erhalten.
Kann Invicti Open-Source-Lizenzrisiken in Containern identifizieren?
Ja. Invicti kann Lizenzinformationen und potenzielle Lizenzrisiken im Zusammenhang mit Open-Source-Komponenten in Container-Images identifizieren und Teams so bei der Einhaltung von Software-Governance- und Compliance-Anforderungen unterstützen.
Unterstützt Invicti Kubernetes-Umgebungen?
Ja. Invicti unterstützt das Scannen von Container-Images über Registries und Kubernetes-Cluster. Container-Ergebnisse können dann mit AppSec-Ergebnissen und Runtime-Nachweisen aus anderen Invicti-Testfunktionen korreliert werden, um Teams bei der Risikopriorisierung über containerisierte Anwendungen hinweg zu unterstützen.
Empfohlene Ressourcen

Klarheit gewinnen, Remediation beschleunigen
Erhalten Sie Einblick in jeden Container, reduzieren Sie Komplexität und priorisieren Sie das Wesentliche.