
SAST
Code-Schwachstellen finden, priorisieren und beheben
Invicti vereint SAST mit DAST, SCA und API-Sicherheit, damit Sie Schwachstellen im Code frühzeitig erkennen, kompatible Ergebnisse mit Runtime-Nachweisen korrelieren und Fixes direkt an die zuständigen Entwickler weiterleiten können.

Über 5000 führende Unternehmen vertrauen auf Invicti





Das Problem mit herkömmlichem SAST
Jede Anwendung beginnt mit Code, und Schwachstellen darin können alles gefährden. Doch SAST allein kann nicht zwischen theoretischen Mängeln und echten Risiken unterscheiden. Ohne eine Korrelation zwischen den Tools können Teams Risiken nicht effektiv priorisieren oder Runtime-Risiken bis zu ihrem Ursprung zurückverfolgen.

Unpräzise und ohne Kontext
Herkömmliche SAST-Lösungen überfluten Teams mit Ergebnissen, können jedoch nicht zwischen theoretischen Mängeln und echten, ausnutzbaren Risiken unterscheiden. Ohne Runtime-Korrelation sind die Ergebnisse zu ungenau.

Nicht für Entwickler konzipiert
Konfrontiert mit einer Flut an Sicherheitswarnungen ohne klare Priorisierung oder Anleitung zur Remediation fühlen sich Entwickler oft überfordert und beginnen, das Rauschen von SAST zu ignorieren.

Isoliert und schwerfällig
Herkömmliche SAST-Lösungen laufen isoliert von DAST, SCA und anderen Sicherheitstools in CI/CD-Pipelines. Ohne eine Korrelation zwischen den Tools können Teams Risiken nicht effektiv priorisieren oder Runtime-Gefahren bis zu ihrem Ursprung zurückverfolgen.
Proof-Based-Scanning-Technologie
SAST ohne Rauschen
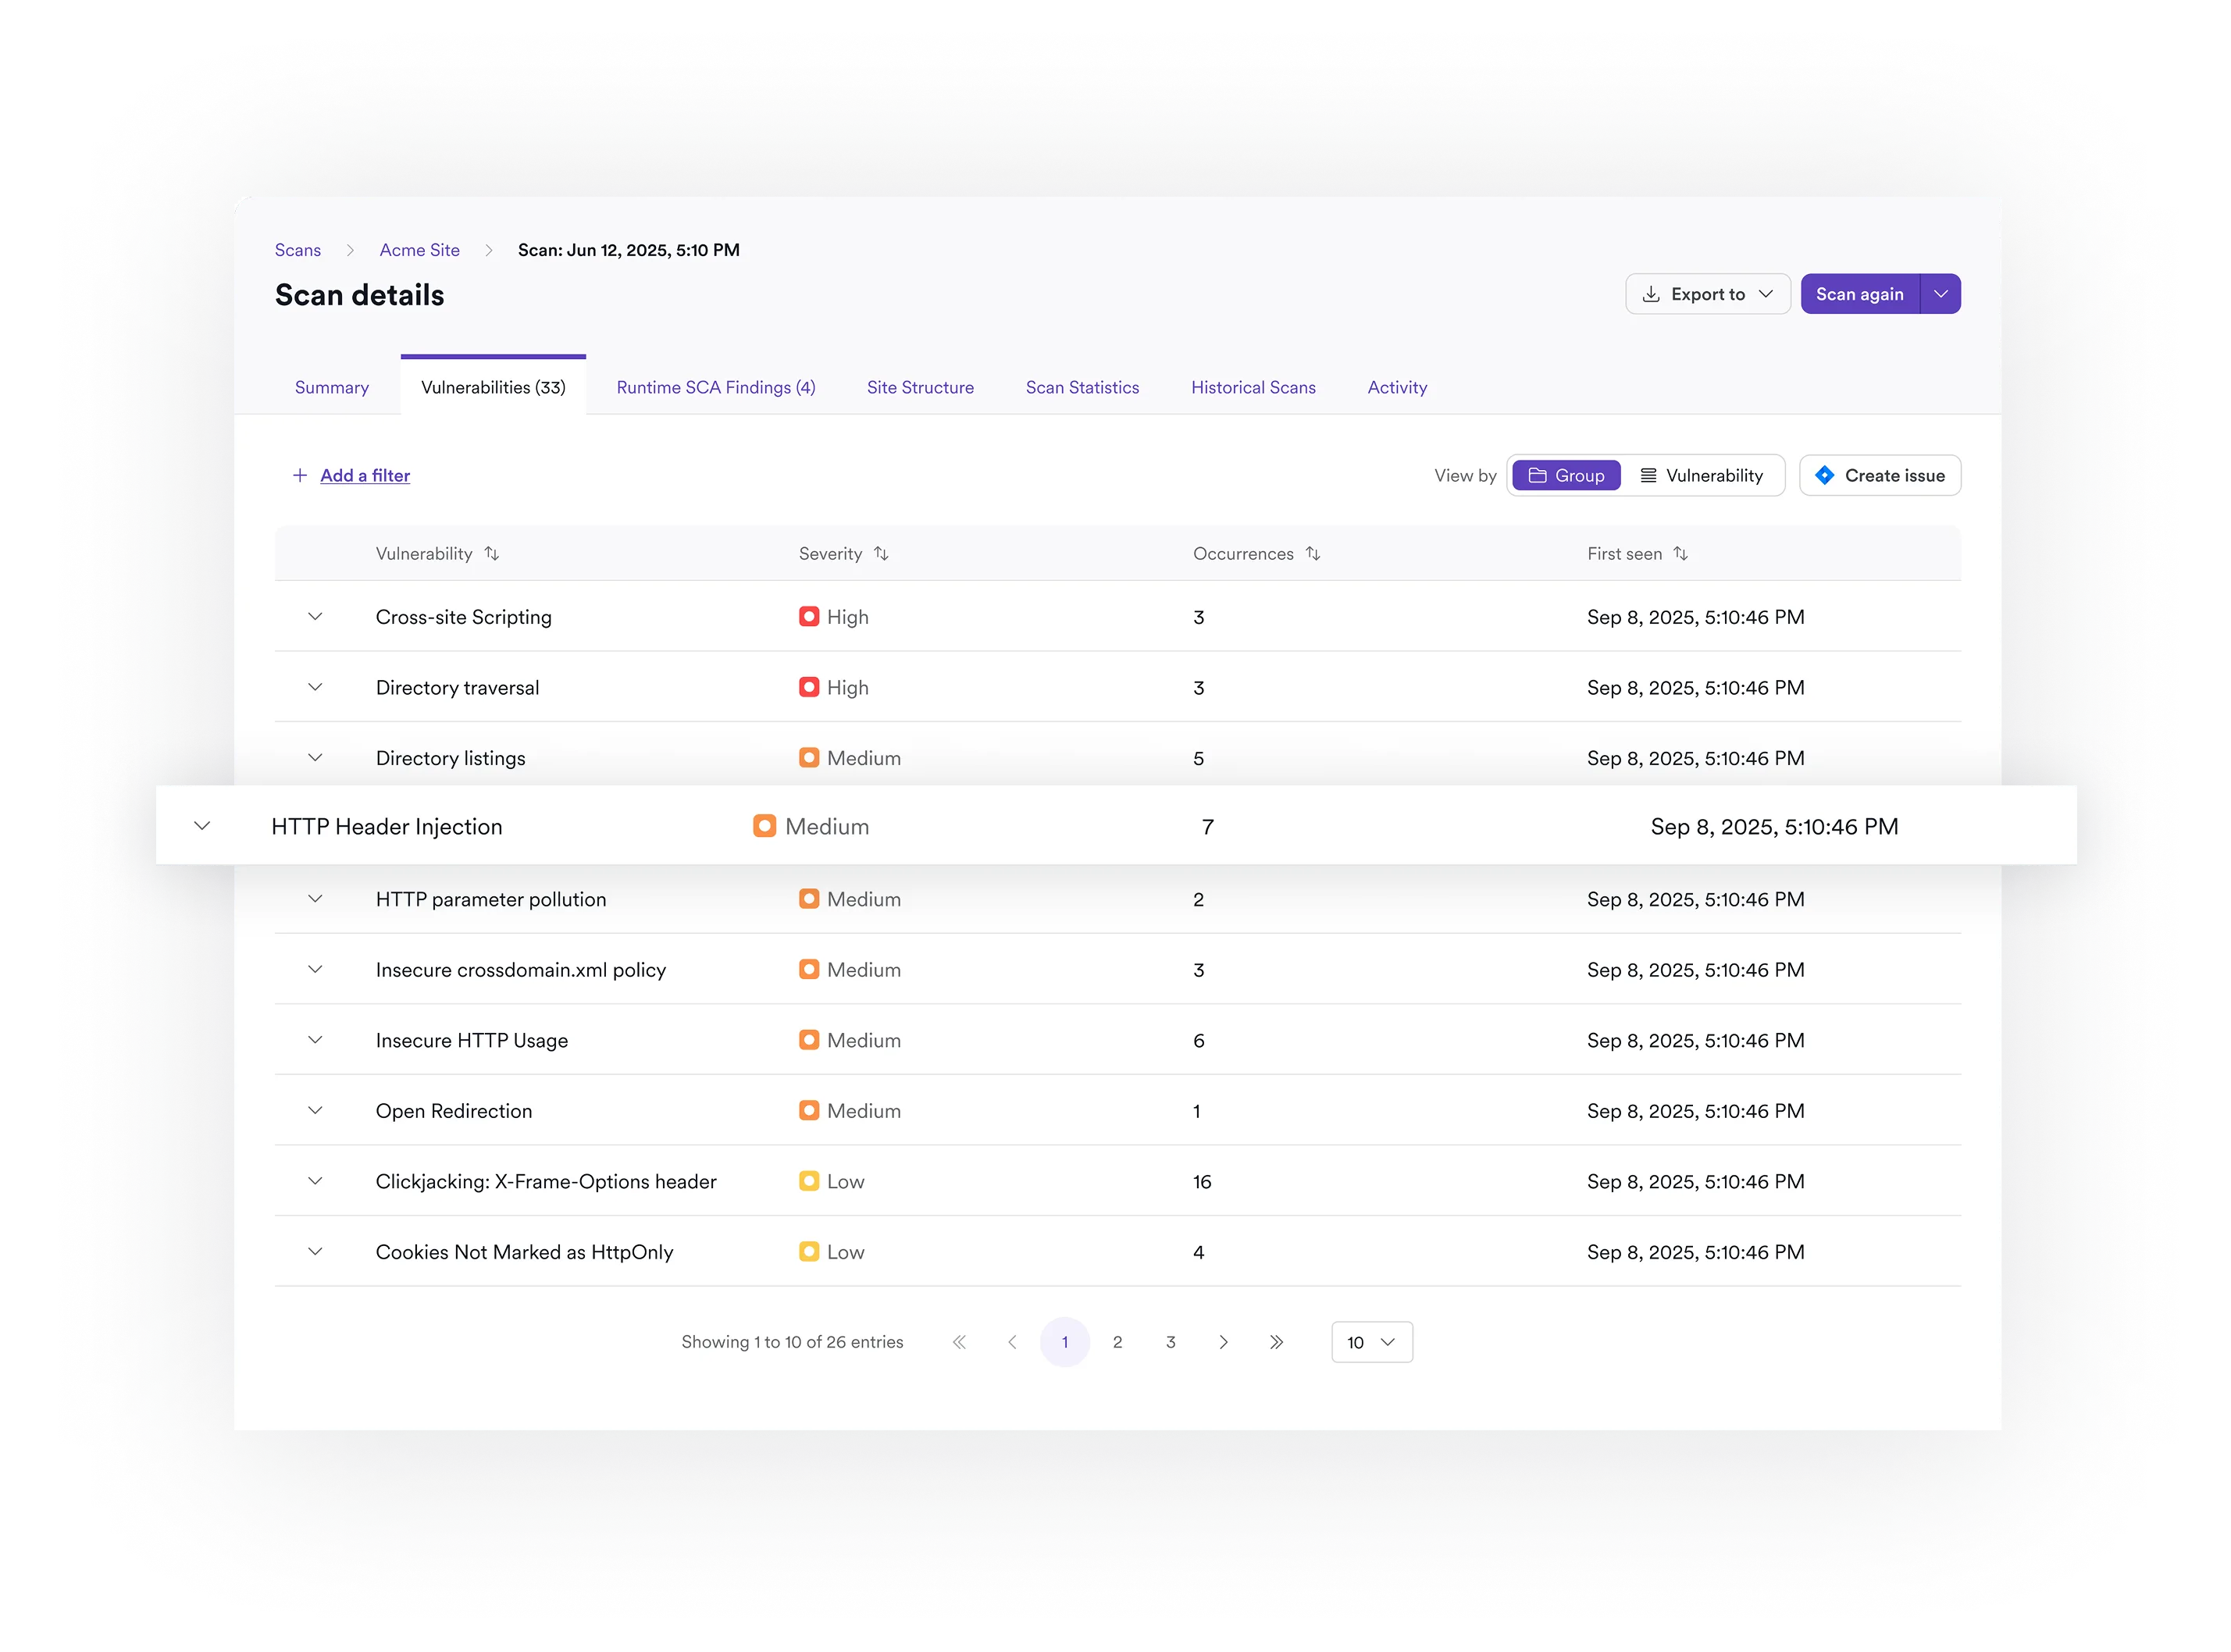
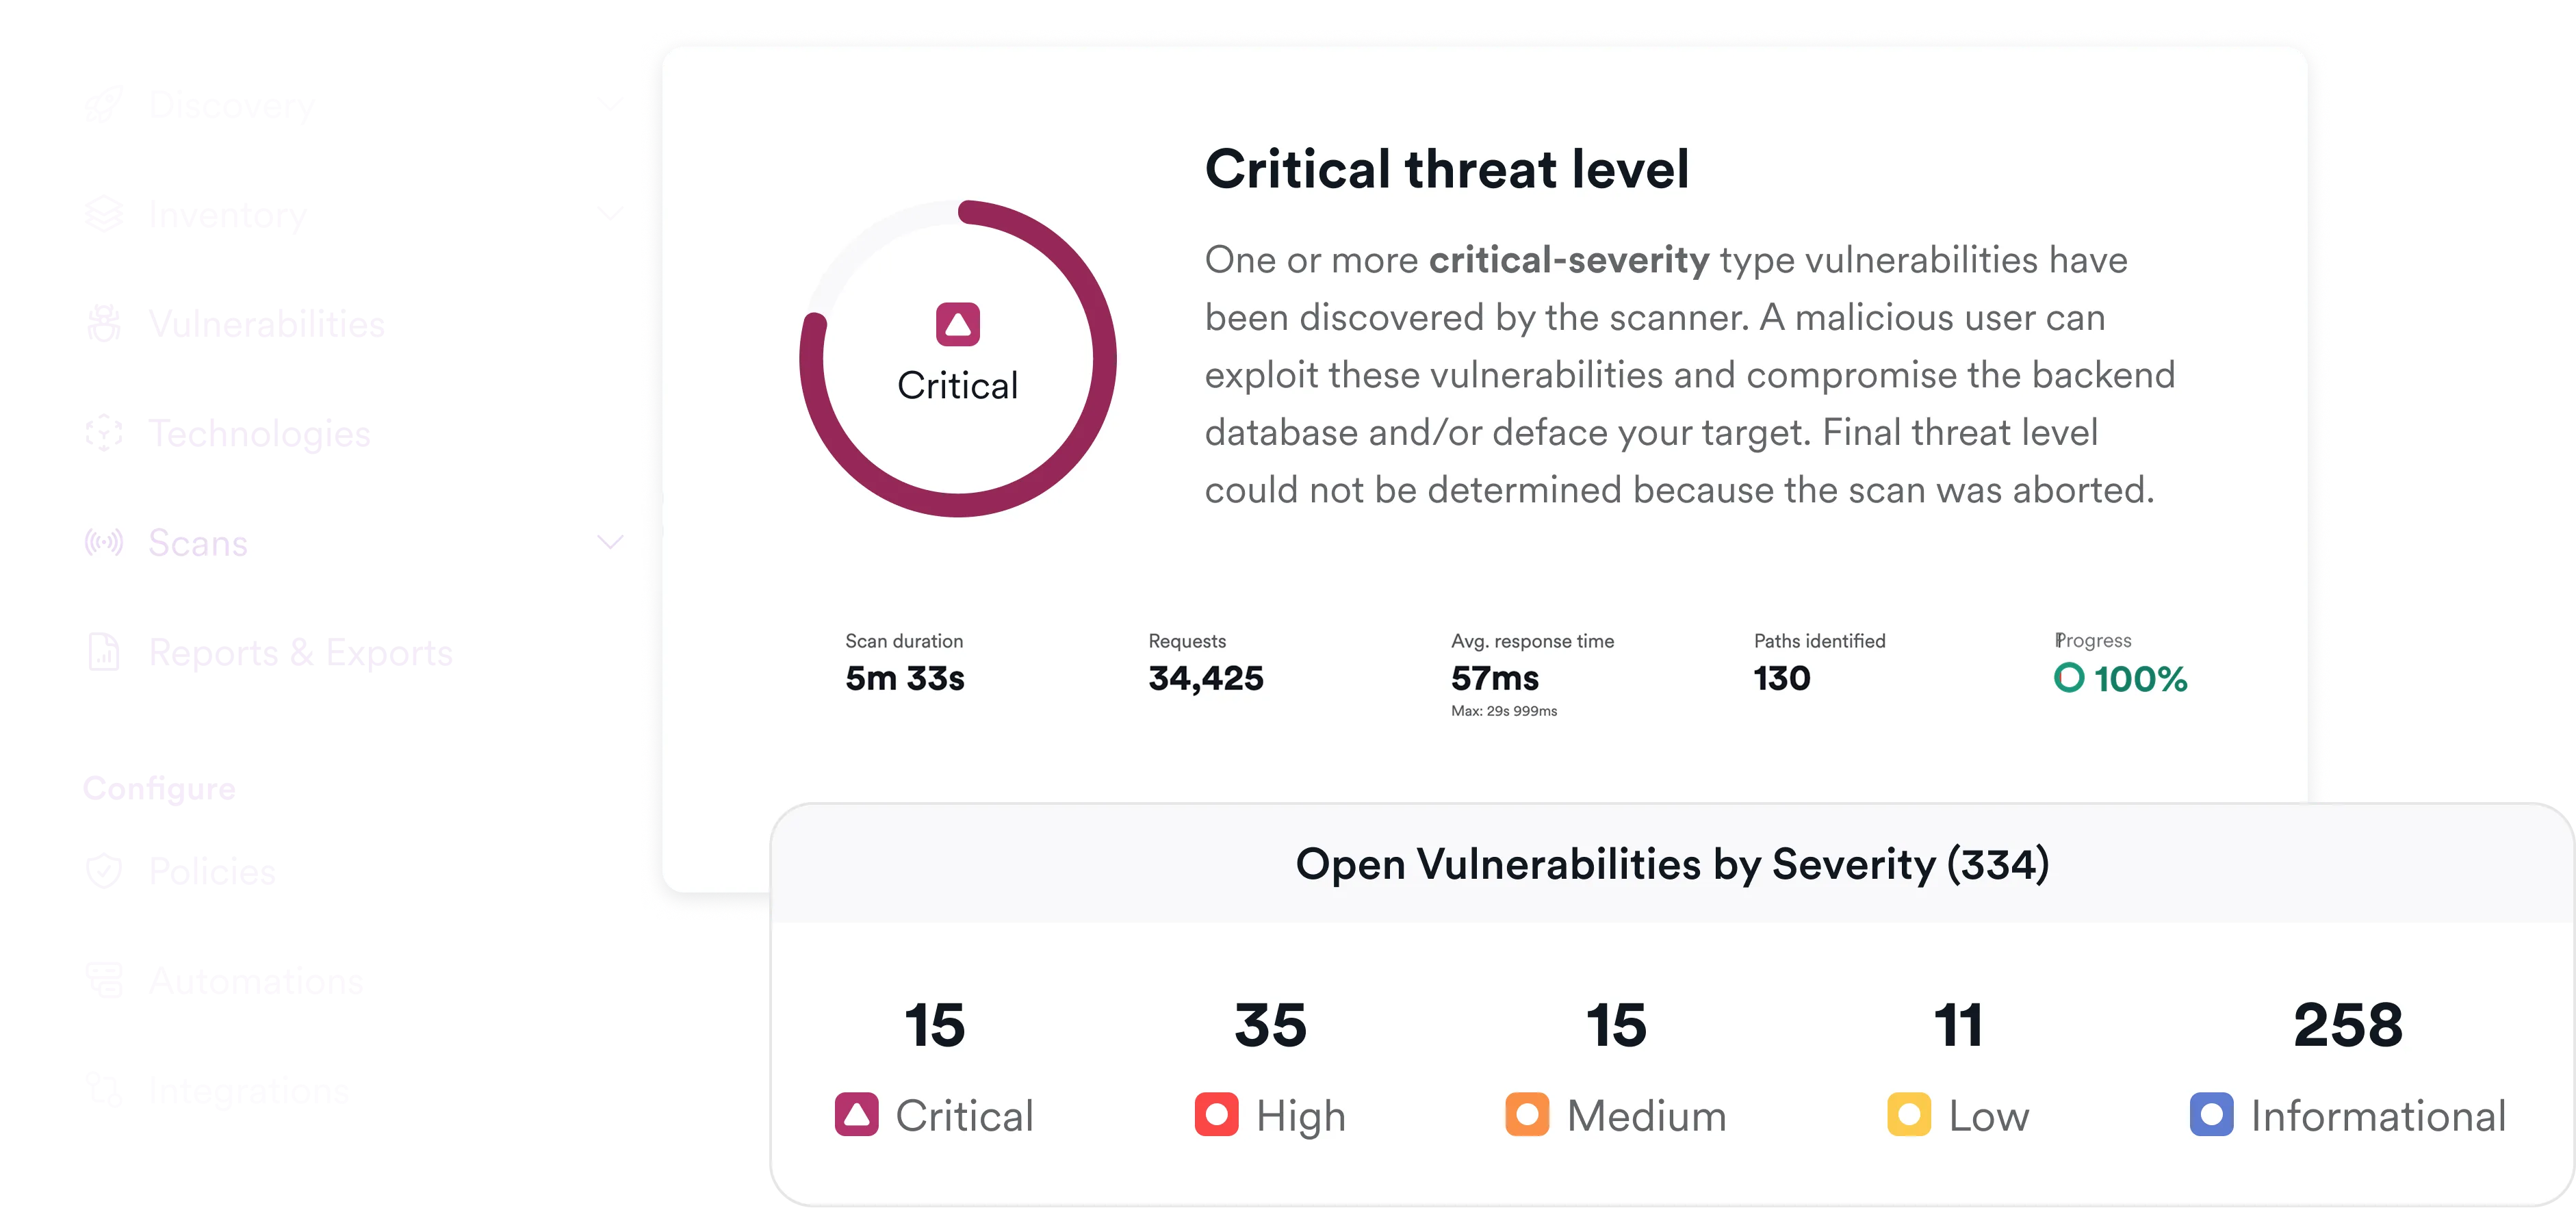
entwicklerzentriert
Ein AppSec-Tool, das Entwickler wirklich nutzen wollen

Korrelation und Orchestrierung
Kein Verantwortungs-Pingpong mehr

Das sagen unsere Kunden

„Für die meisten Websites müssen wir für Sicherheitstests nicht mehr auf externe Anbieter zurückgreifen. Wir können Invicti starten, die Tests so oft durchführen, wie wir möchten, die Scan-Ergebnisse einsehen und die Schwachstellen nach Belieben beheben. Infolgedessen sank das Budget, das wir jährlich für Penetrationstests ausgegeben haben, fast sofort um etwa 60 % und ging im darauffolgenden Jahr sogar noch weiter auf etwa 20 % unserer ursprünglichen Ausgaben zurück.“
– Brian Brackenborough | CISO, Channel 4



„Invicti ist der beste Web Application Security Scanner im Hinblick auf das Preis-Leistungs-Verhältnis. Es ist eine sehr stabile Software, schneller als das Tool, das wir zuvor verwendet haben, und sie ist weitgehend frei von False Positives – genau das, wonach wir gesucht haben.“
– Harald Nandke | Principal Consultant, Unify (jetzt Mitel)
Häufig gestellte Fragen zu SAST
Bietet Invicti SAST als eigenständiges Tool an?
Invicti bietet integrierte statische Anwendungssicherheitstests (SAST) als Teil der Invicti AppSec-Plattform an. SAST arbeitet mit DAST, SCA, API-Sicherheit und anderen Funktionen zusammen, um Ergebnisse auf Code-Ebene mit dem breiteren Anwendungsrisiko zu verknüpfen. Wo SAST- und DAST-Ergebnisse korreliert werden können, helfen Runtime-Nachweise den Teams dabei, Schwachstellen zu priorisieren und auf den entsprechenden Code zurückzuführen.
Wie arbeitet SAST von Invicti mit SCA zusammen?
Invicti führt die Ergebnisse von SAST und SCA (Software Composition Analysis) auf einer gemeinsamen AppSec-Plattform zusammen. SAST identifiziert Schwachstellen im Anwendungscode, während SCA Risiken in Open-Source- und Drittanbieterkomponenten aufdeckt. Die Ergebnisse können normalisiert, dedupliziert, priorisiert und über einheitliche Workflows zusammen mit DAST und anderen Ergebnissen der Anwendungssicherheit verwaltet werden.
Wie lässt sich das SAST von Invicti in Entwickler-Workflows integrieren?
Invicti integriert Anwendungssicherheitsergebnisse in Entwickler- und Kollaborationstools wie Jira, GitHub, GitLab, Azure Boards, Slack und Microsoft Teams. Workflow-Automatisierung kann Schwachstellen an die entsprechenden Teams weiterleiten, Richtlinien wie Build-Schwellenwerte durchsetzen und den Status von Problemen synchron halten, während Entwickler die Remediation der Ergebnisse durchführen.
Bietet Invicti Remediation-Unterstützung für Entwickler?
Ja. Invicti bietet KI-gestützte Remediation-Vorschläge auf Code-Ebene, die Entwicklern helfen, Schwachstellen zu verstehen und zu beheben. Teams können zudem Remediation-Wissen und Integrationen für Entwicklerschulungen nutzen, um wiederkehrende Schwachstellentypen anzugehen und sichere Codierungspraktiken zu verbessern.
Wie reduziert das SAST von Invicti False Positives?
Invicti SAST nutzt Techniken wie Taint-Analyse, Regelausschlüsse und Sanitizer-Allowlists, um das Rauschen bei der statischen Analyse zu reduzieren. Invicti kann zudem kompatible SAST- und DAST-Ergebnisse korrelieren und Schwachstellen auf Code-Ebene mit Nachweisen aus der laufenden Anwendung verknüpfen. Diese DAST-zu-SAST-Korrelation hilft Teams dabei, theoretische Code-Probleme von Schwachstellen zu unterscheiden, die zur Laufzeit ausgenutzt werden können, und gleichzeitig Runtime-Ergebnisse auf den relevanten Quellcode zurückzuführen.
Unterstützt Invicti Open-Source-SAST-Tools?
Ja. Invicti bietet integriertes SAST und kann zudem Sicherheitsergebnisse anderer Tools einbinden. Open-Source-Scanner lassen sich über die Invicti CLI orchestrieren, sodass Teams bestehende Tools in zentralisierte AppSec-Workflows integrieren können.
Wie hilft Invicti bei der Priorisierung von SAST-Ergebnissen?
Invicti priorisiert SAST-Ergebnisse mithilfe von Kontext aus der gesamten AppSec-Plattform. Wo kompatible SAST- und DAST-Ergebnisse korreliert werden können, helfen Runtime-Nachweise dabei, Schwachstellen im Code zu identifizieren, die in der laufenden Anwendung ausgenutzt werden können. Invicti kann diese Nachweise mit anderen Risikosignalen kombinieren, einschließlich Threat Intelligence und Anwendungskontext, um Teams dabei zu unterstützen, die Remediation auf die wichtigsten Probleme zu konzentrieren.
Wie fügt sich das SAST von Invicti in eine ASPM-Strategie ein?
Invicti ASPM bietet eine operative Steuerungsebene für Ergebnisse aus SAST, DAST, SCA, Container-Sicherheit und anderen AppSec-Tools. Es konsolidiert und normalisiert Ergebnisse, korreliert und dedupliziert zusammengehörige Probleme, wendet risikobasierte Priorisierung und Richtlinien an, leitet Schwachstellen in Remediation-Workflows weiter und verfolgt den Sicherheitsstatus sowie die Remediation-Performance im Zeitverlauf.
Risiken bis zur Quelle zurückverfolgen
Korrelieren Sie SAST mit Runtime-Nachweisen, um das Rauschen zu reduzieren und Entwickler zu entlasten.
