
Sicherheit im Umgang mit Open-Source-Risiken
Open-Source-Komponenten werden in der modernen Softwareentwicklung intensiv genutzt, ohne dass den damit verbundenen Sicherheits- oder Rechtsrisiken ausreichend Beachtung geschenkt wird. Der SBOM-Radar von Invicti schafft Sicherheit in Ihren SBOM-Prozessen.
Demo anfordern
Über 5000 führende Unternehmen vertrauen auf Invicti





Open-Source-Risiken skalierbar verwalten
Invicti bietet einzigartige Funktionen, die das Risikomanagement von Open-Source-Software einfach und schnell machen.

SBOM-Radar
Erstellen Sie mühelos SBOM-Berichte für alle Ihre Anwendungen und exportieren Sie diese in verschiedenen Formaten.

Lizenzrisikoprüfung
Erhalten Sie eine Liste aller Open-Source-Lizenzen, die mit den von Ihrer Anwendung verwendeten Komponenten verknüpft sind.

SOC 2-zertifiziert. Bereit für Audits.
Invicti ist SOC 2-zertifiziert und umfassend geprüft. Nutzen Sie die umfassenden Audit-Protokolle unserer Plattform und integrieren Sie diese in Ihre Compliance-Programme.
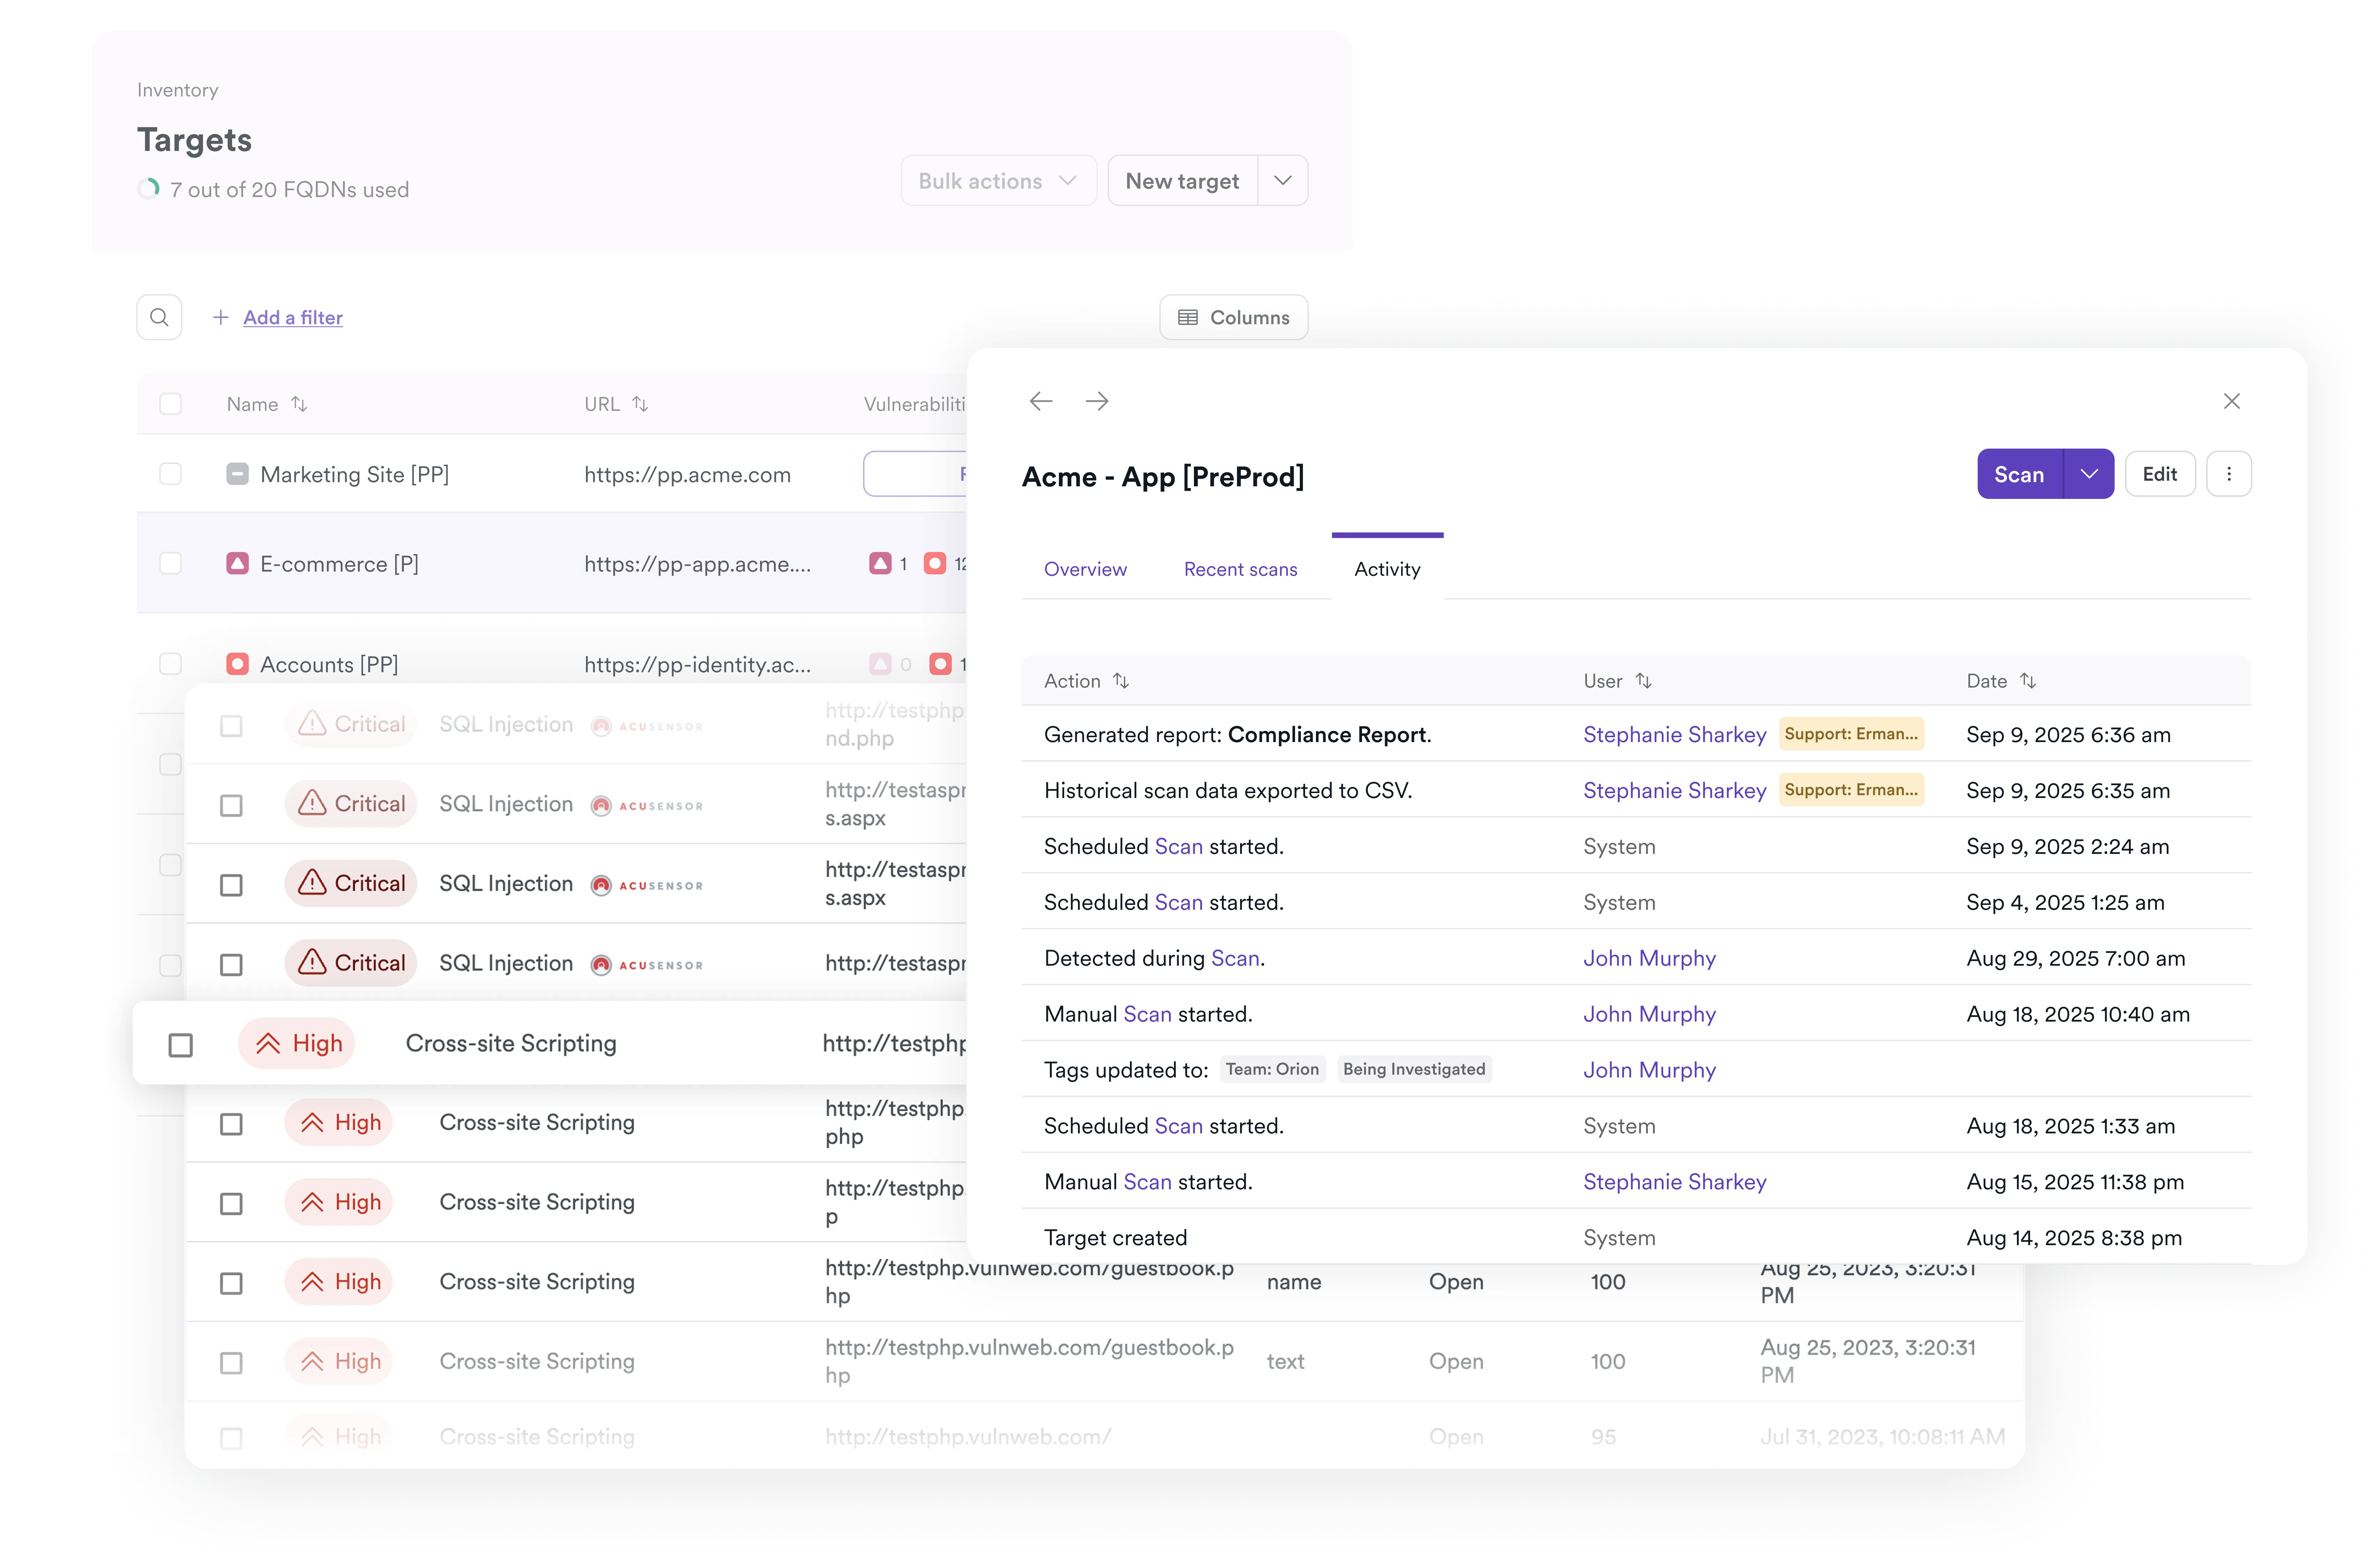
Verwalten Sie SBOMs für jede App
SBOM Radar automatisiert die Erkennung, Schwachstellenprüfung und Richtliniendurchsetzung.
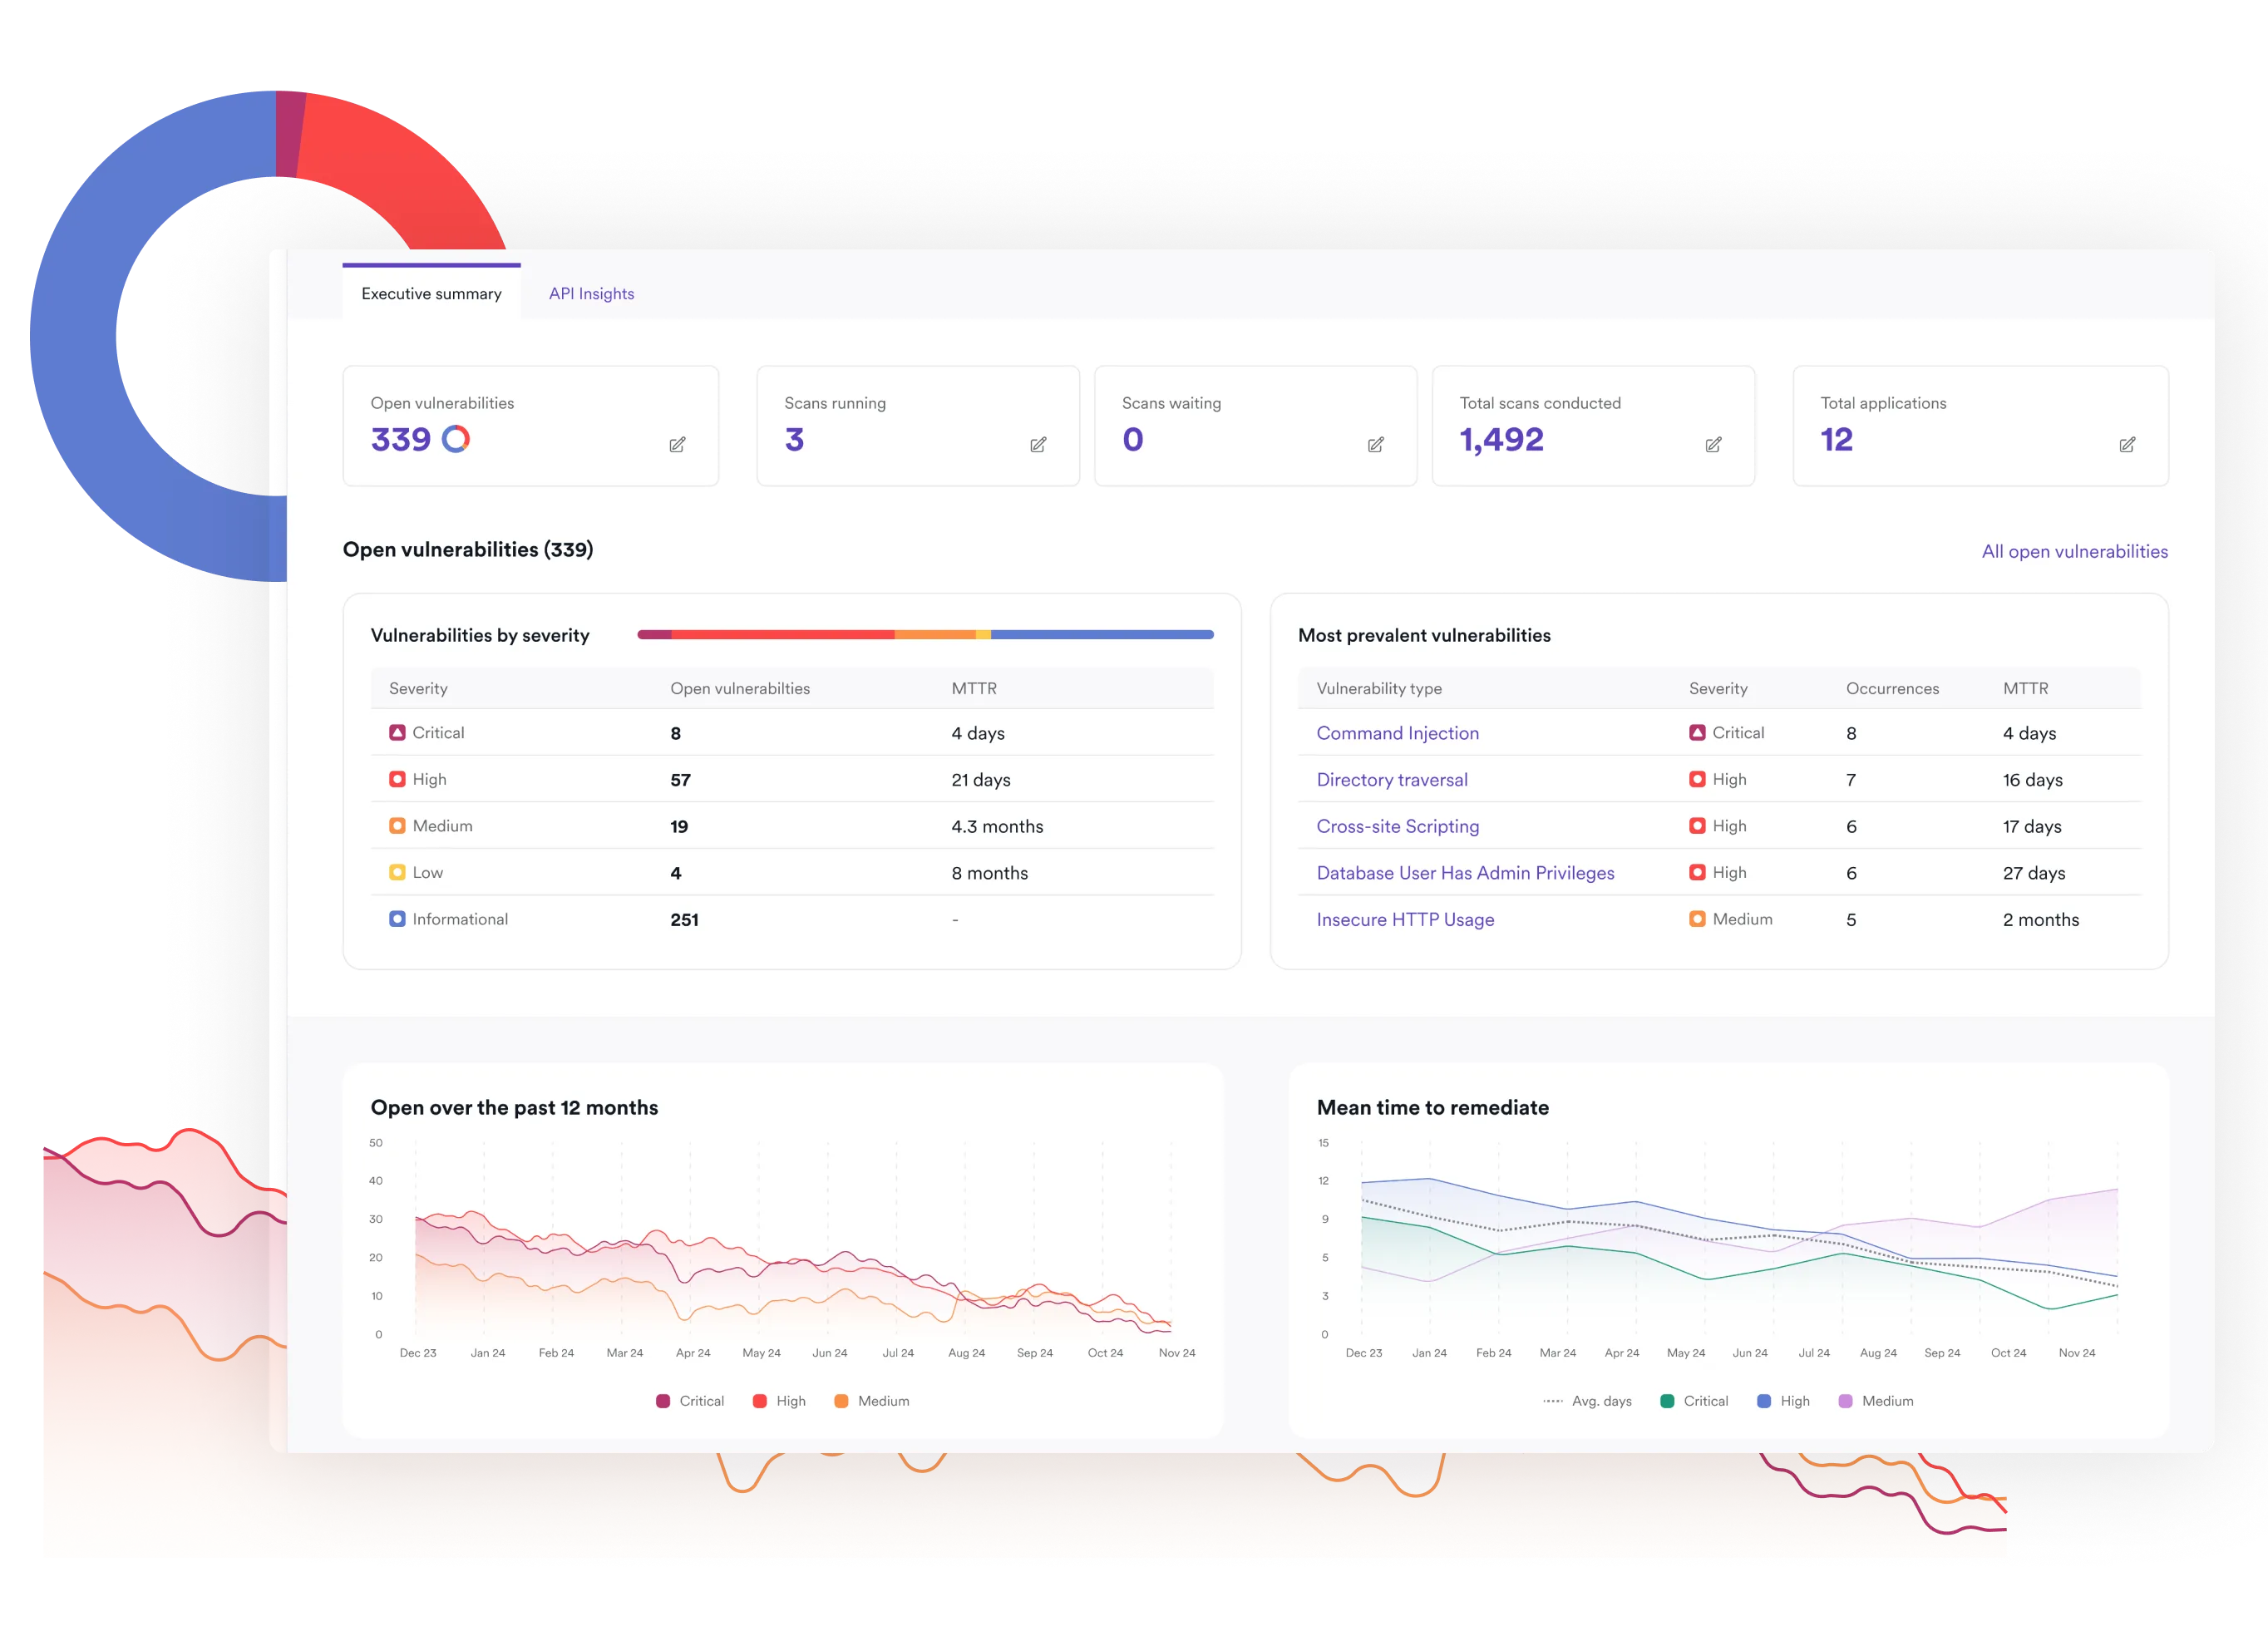
Lizenzrisiken reduzieren
Verstehen Sie, welche Open-Source-Komponenten am riskantesten sind.
Bleiben Sie jederzeit prüfbereit
Verwandeln Sie kontinuierliches SBOM-Monitoring in kontinuierliche Compliance.
Integriert in die Tools, die Sie bereits verwenden


Das sagen unsere Kunden

„Für die meisten Websites müssen wir für Sicherheitstests nicht mehr auf externe Anbieter zurückgreifen. Wir können Invicti starten, die Tests so oft durchführen, wie wir möchten, die Scan-Ergebnisse einsehen und die Remediation nach Belieben durchführen. Infolgedessen sanken die jährlichen Ausgaben für Penetrationstests fast sofort um etwa 60 % und gingen im Folgejahr sogar auf etwa 20 % unserer ursprünglichen Ausgaben zurück.“



„Invicti ist der beste Web Application Security Scanner im Hinblick auf das Preis-Leistungs-Verhältnis. Die Software ist sehr stabil, schneller als das Tool, das wir zuvor verwendet haben, und weitgehend frei von False Positives – genau das, wonach wir gesucht haben.“
Empfohlene Ressourcen
Wir decken Risiken durch Open-Source ab.
