Schatten-APIs entdecken, Spezifikationen rekonstruieren und Risiken zur Laufzeit erkennen
Invicti erweitert DAST um API-Sicherheit durch Discovery, zustandsorientiertes Scannen und nachweisbasierte Validierung.

Über 5000 führende Unternehmen vertrauen auf Invicti


Das Problem mit API-Sicherheit in Eigenregie
API-Discovery und kontinuierliche Tests sind entscheidend für den Schutz Ihrer Anwendungen und Ihres Geschäftsergebnisses, doch herkömmliche Ansätze führen bei Sicherheitsteams zu Überlastung und mangelnder Vernetzung. Tatsächlich erleben bis zu 84 % der Sicherheitsexperten jedes Jahr einen API-Sicherheitsvorfall.

Blinde Flecken im API-Inventar
Die meisten Teams wissen nicht, wie viele APIs sie haben, geschweige denn, welche davon undokumentiert, exponiert oder anfällig sind.

Oberflächliche oder ungenaue Tests
Einfache Scans oder reine Quellcode-Analysen können komplexe Probleme wie BOLA oder BFLA nicht validieren. Teams werden mit False Positives überlastet und übersehen dabei die gefährlichsten Schwachstellen.

Isolierte Remediation
Obwohl APIs Teil der Anwendung sind, werden API-Sicherheitsergebnisse oft isoliert betrachtet. Sicherheitsteams fehlt eine einheitliche Sichtweise, während Entwickler nur unvollständige Anleitungen erhalten. Dies verlangsamt die Remediation und lässt APIs währenddessen ungeschützt.
Vollständige API-Discovery und Inventarisierung
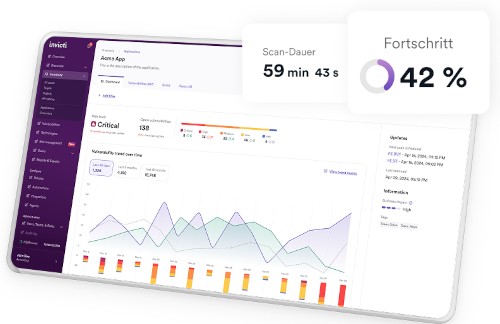
Präzises, beweisbasiertes API-Scanning
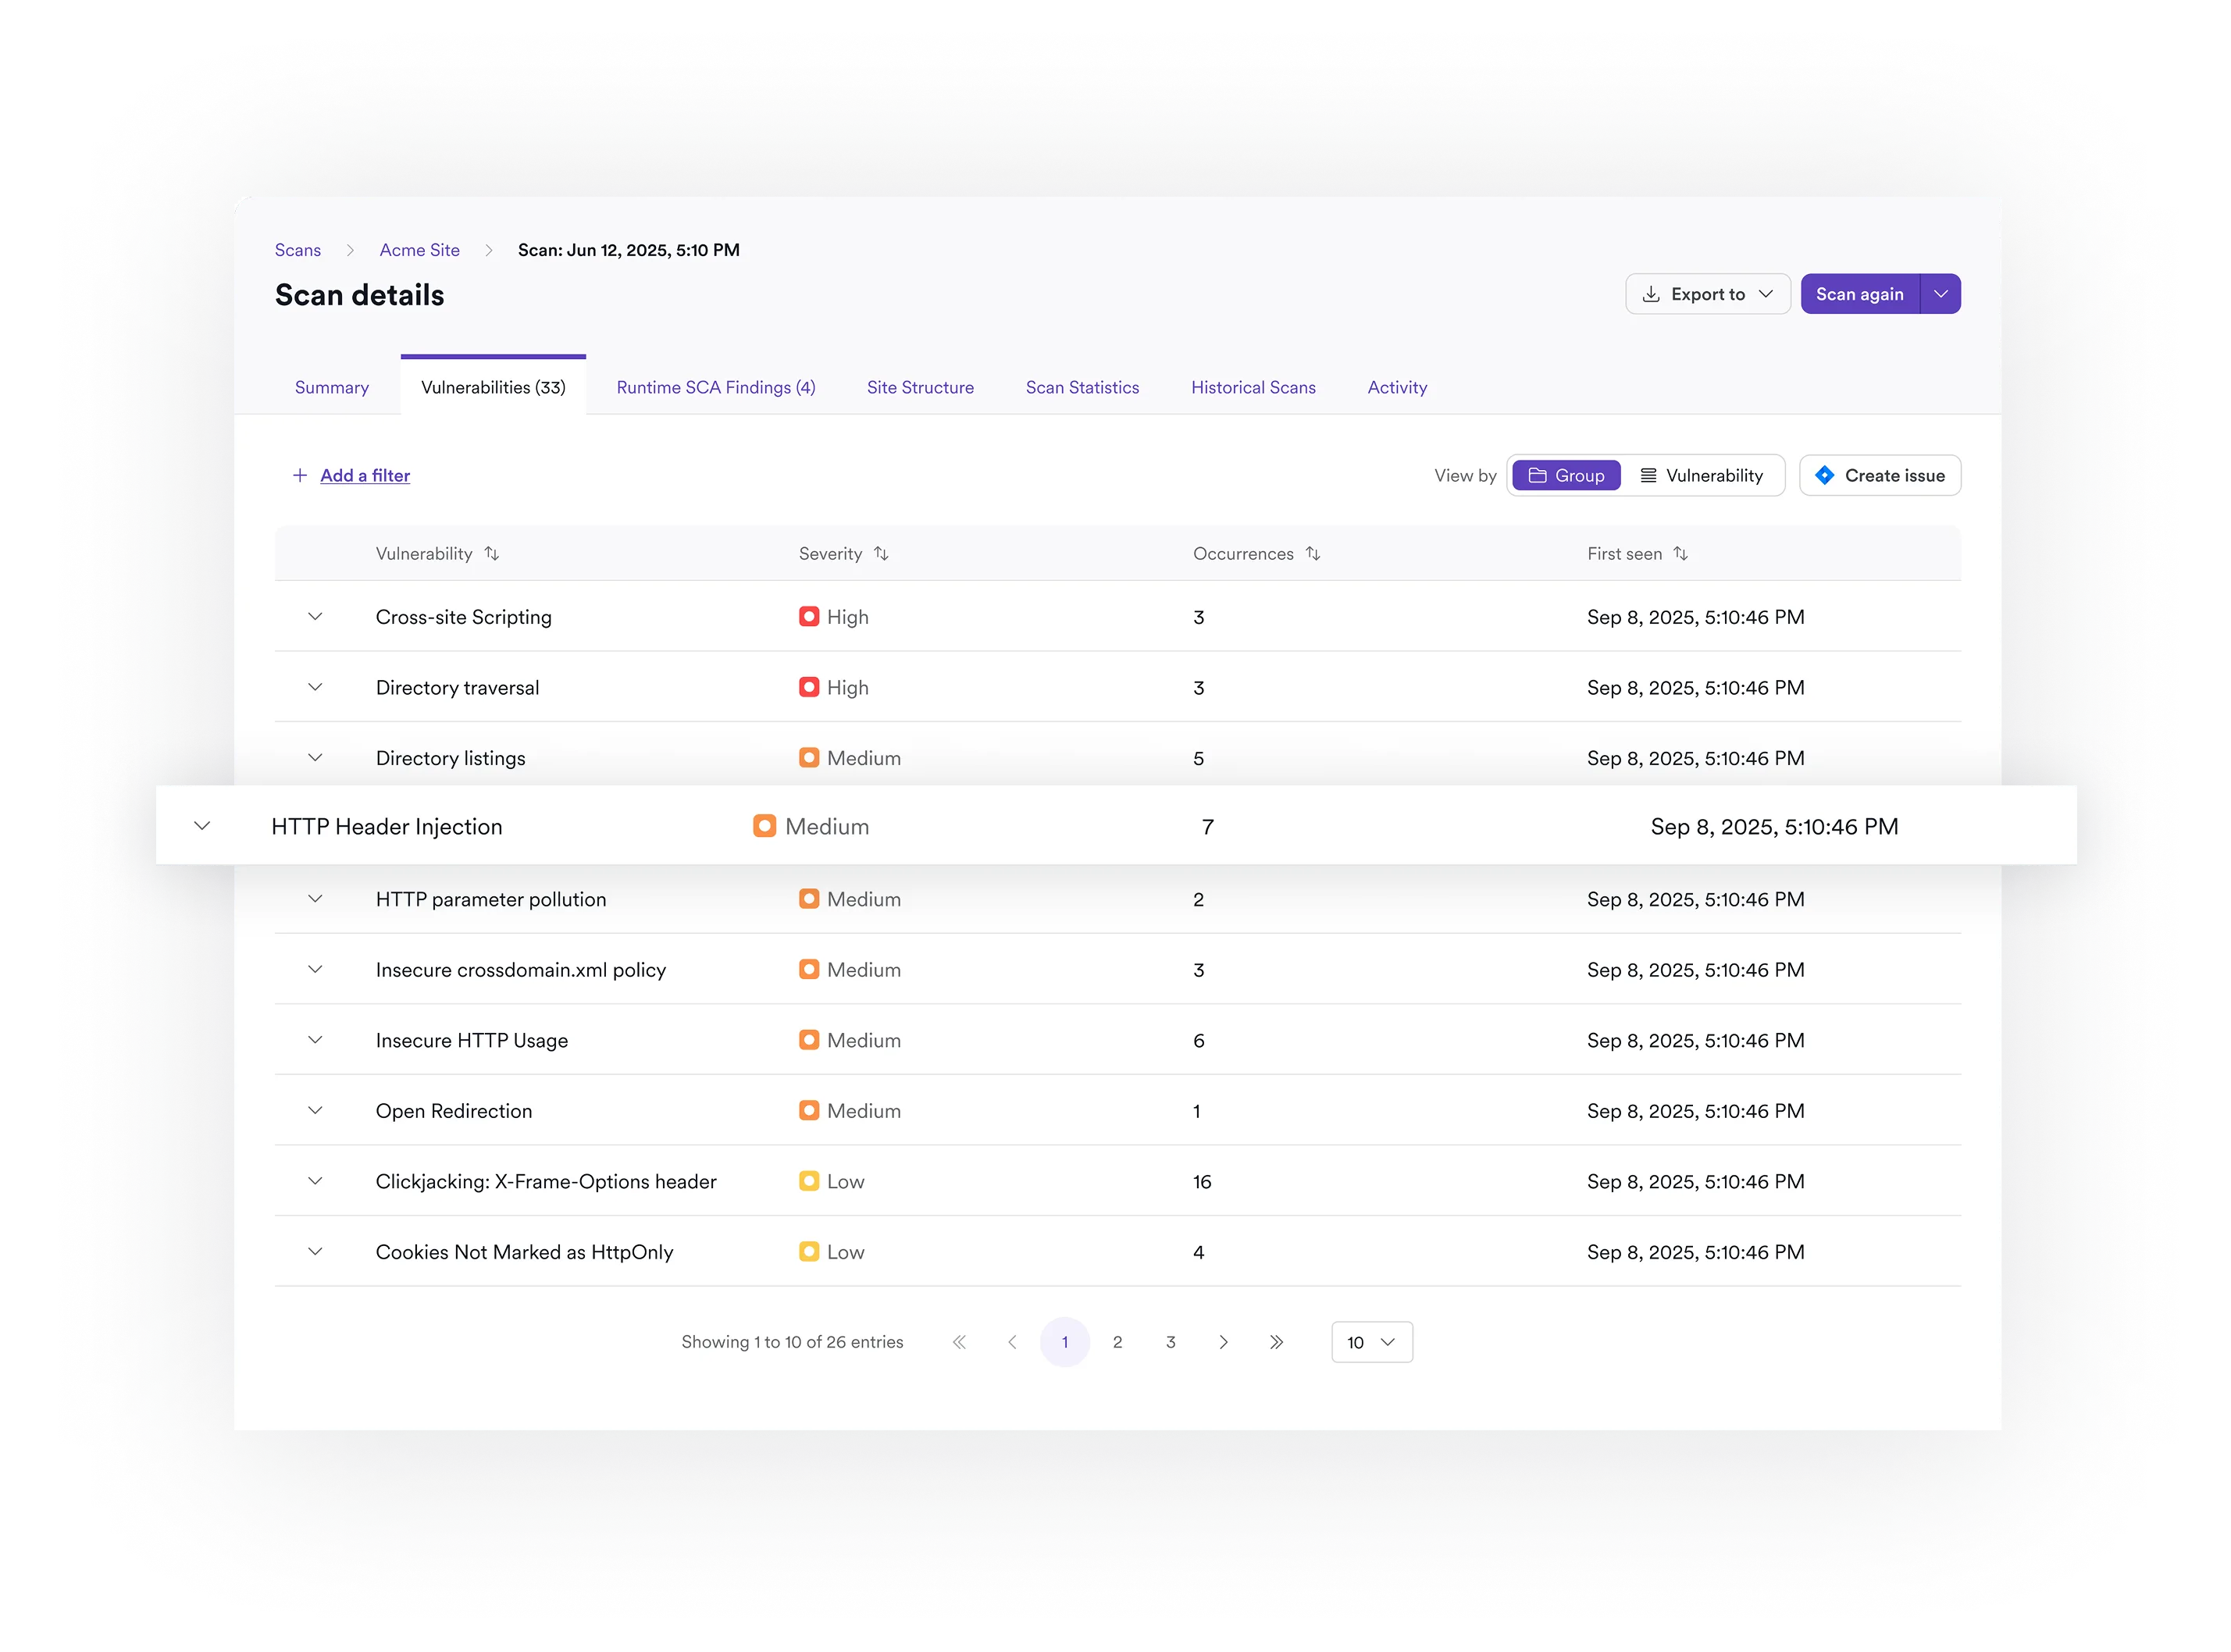
Einheitliche Remediation und Schutz

Integration in Ihre bestehenden Tools


Das sagen unsere Kunden

„Für die meisten Websites müssen wir nun keine externen Sicherheitsüberprüfungen mehr in Auftrag geben. Wir können Invicti starten, die Tests so oft durchführen, wie wir möchten, die Scan-Ergebnisse einsehen und nach Belieben für die Remediation sorgen. Infolgedessen sank das Budget, das wir jährlich für Penetrationstests ausgegeben haben, fast sofort um etwa 60 % und ging im Folgejahr sogar auf etwa 20 % unserer ursprünglichen Ausgaben zurück.“

„Die Software ist ein wichtiger Bestandteil meiner Sicherheitsstrategie, die derzeit auf weitere Dienste bei der OECD ausgeweitet wird. Ich finde sie besser als externe Expertise. Ich hatte natürlich die Gelegenheit, Expertenberichte mit denen von Invicti zu vergleichen. Invicti war besser und hat mehr Sicherheitslücken gefunden.“

„Im Gegensatz zu anderen Webanwendungsscannern, die wir verwendet haben, ist Invicti sehr einfach zu bedienen und erfordert kaum Konfigurationsaufwand. Eine Standardinstallation des Invicti Web Application Security Scanners kann mehr Schwachstellen erkennen als jeder andere Scanner für Webanwendungssicherheit, den wir bisher eingesetzt haben.“
Häufig gestellte Fragen zur API-Sicherheit
Invicti erkennt APIs über mehrere Methoden:
- Zero-Config-Verfahren (passive Traffic-Analyse und URL-Mustererkennung)
- Sensorlose Erkennung basierend auf API-Traffic, der während Web-App-Scans generiert wird.
- Gateway-Integration (Apigee, Azure, Kong)
- Dateibasierte Importe (Swagger/OpenAPI, Postman, WSDLs, GraphQL-Schemas).
Ja. Invicti unterstützt gängige Authentifizierungsmethoden, einschließlich Basisauthentifizierung und OAuth2, und hilft so dabei, authentifizierte API-Endpunkte umfassend zu testen.
Invicti wendet die Proof-Based-Scanning-Technologie auch auf APIs an, sofern dies technisch möglich ist. Dabei werden Schwachstellen durch das Extrahieren von Daten oder das Aufzeigen eines funktionierenden Exploits nachgewiesen. Dies sorgt für verifizierte, umsetzbare Ergebnisse statt bloßer Vermutungen.
Ja. Invicti liefert als Teil seines integrierten Workflows umsetzbare Schwachstellenberichte inklusive Remediation-Anleitungen für APIs.
Ja. Invicti analysiert den Netzwerk-API-Datenverkehr in Container-Bereitstellungen wie Kubernetes-Clustern, um API-Definitionen basierend auf dem beobachteten Datenverkehr zu rekonstruieren.
Ja. Invicti bietet explizit API-Discovery als Teil seiner Plattform an, und der mehrschichtige Discovery-Ansatz hilft dabei, Lücken in bekannten Inventaren zu schließen.
Bei der Einrichtung des API-Scannings auf der Invicti-Plattform können Sie mehrere Benutzerkonten für authentifizierungsbezogene Tests definieren, idealerweise ein Konto mit höheren und eines mit niedrigeren Berechtigungen. Durch den Vergleich von Zugriffsversuchen mit beiden Konten kann Invicti horizontale und vertikale Probleme bei der Zugriffskontrolle erkennen.
Ja. API-Tests ordnen Ergebnisse explizit einem Großteil der OWASP API Top 10 zu, einschließlich IDOR/BOLA, BFLA und Injection-Schwachstellen.
Invicti unterstützt das Scannen von REST-, SOAP- und GraphQL-APIs und passt sich dynamisch an deren Struktur an.
Empfohlene Ressourcen
Entdecken Sie Shadow-APIs, validieren Sie echte Risiken und sichern Sie jeden Endpunkt ab.