
Agentisches Pentesting
Skalieren Sie Pentesting. Nicht die Kosten.
Das einzige agentische Pentesting, das auf Nachweisen aus der Laufzeit basiert. 10-mal schneller und 10-mal kostengünstiger als manuelle Penetrationstests. Ohne Kompromisse bei Tiefe oder Genauigkeit.
Über 5000 führende Unternehmen vertrauen auf Invicti





Maximieren Sie die Sicherheit, nicht die Token-Nutzung

Hybrid-Modell
Agents arbeiten mit Invicti DAST zusammen, um die Token-Nutzung zu minimieren und die Effizienz zu steigern.

Pentest-Berichte in 24 Stunden
Manuelle Penetrationstests dauern 4-5 Wochen. Invicti erreicht die gleiche Tiefe in weniger als einem Tag.

500 $ pro Assessment
Penetrationstests kosten Tausende pro Tag. Ein agentischer Pentest kostet maximal 500 $.

10-fache App-Abdeckung
Herkömmliche Penetrationstests zwingen zu schwierigen Entscheidungen darüber, was getestet wird. Das ist jetzt vorbei.

Transparente Begründung
Sehen Sie den Exploit-Nachweis und verstehen Sie die Begründung der Agenten hinter jeder Schwachstelle.

Auditbereit
Die Ergebnisse werden den OWASP Top 10 und anderen gängigen Frameworks zugeordnet.
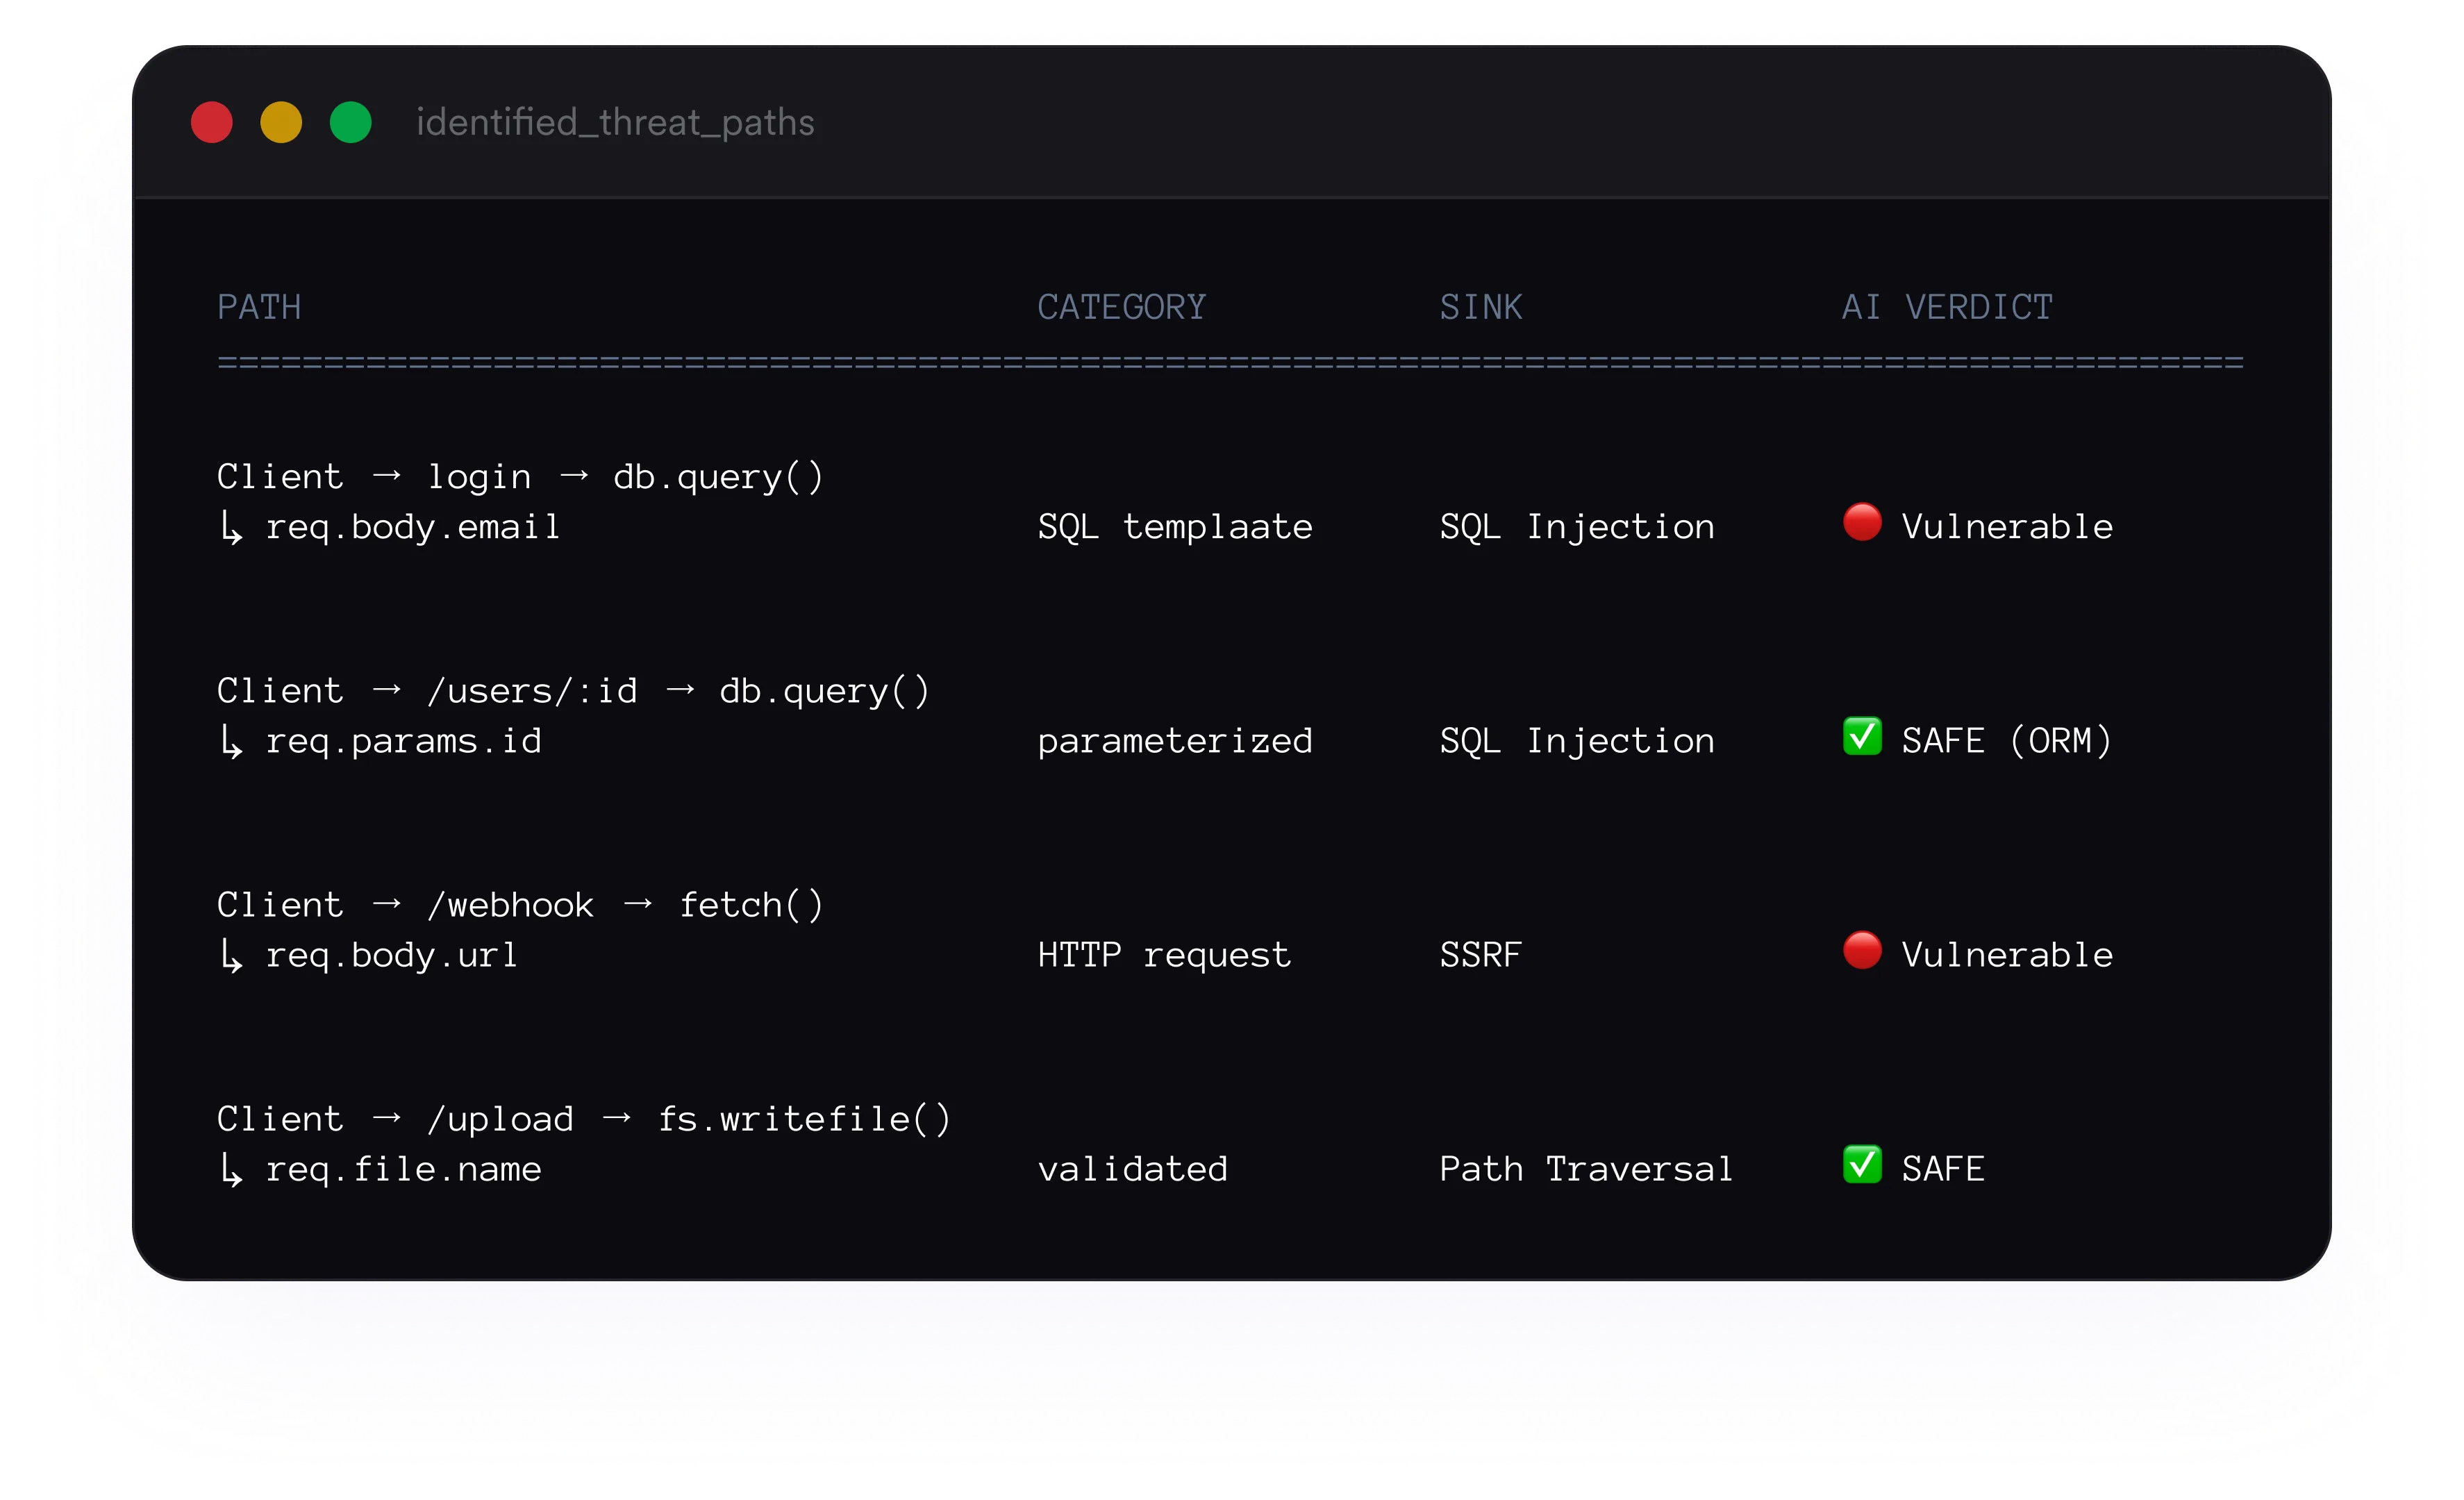
Schritt 01
Aufklärung
Anstatt eine allgemeine Testsuite auszuführen, erstellen Invicti-Agenten einen fokussierten Plan, der auf Ihre App zugeschnitten ist.
Schritt 02
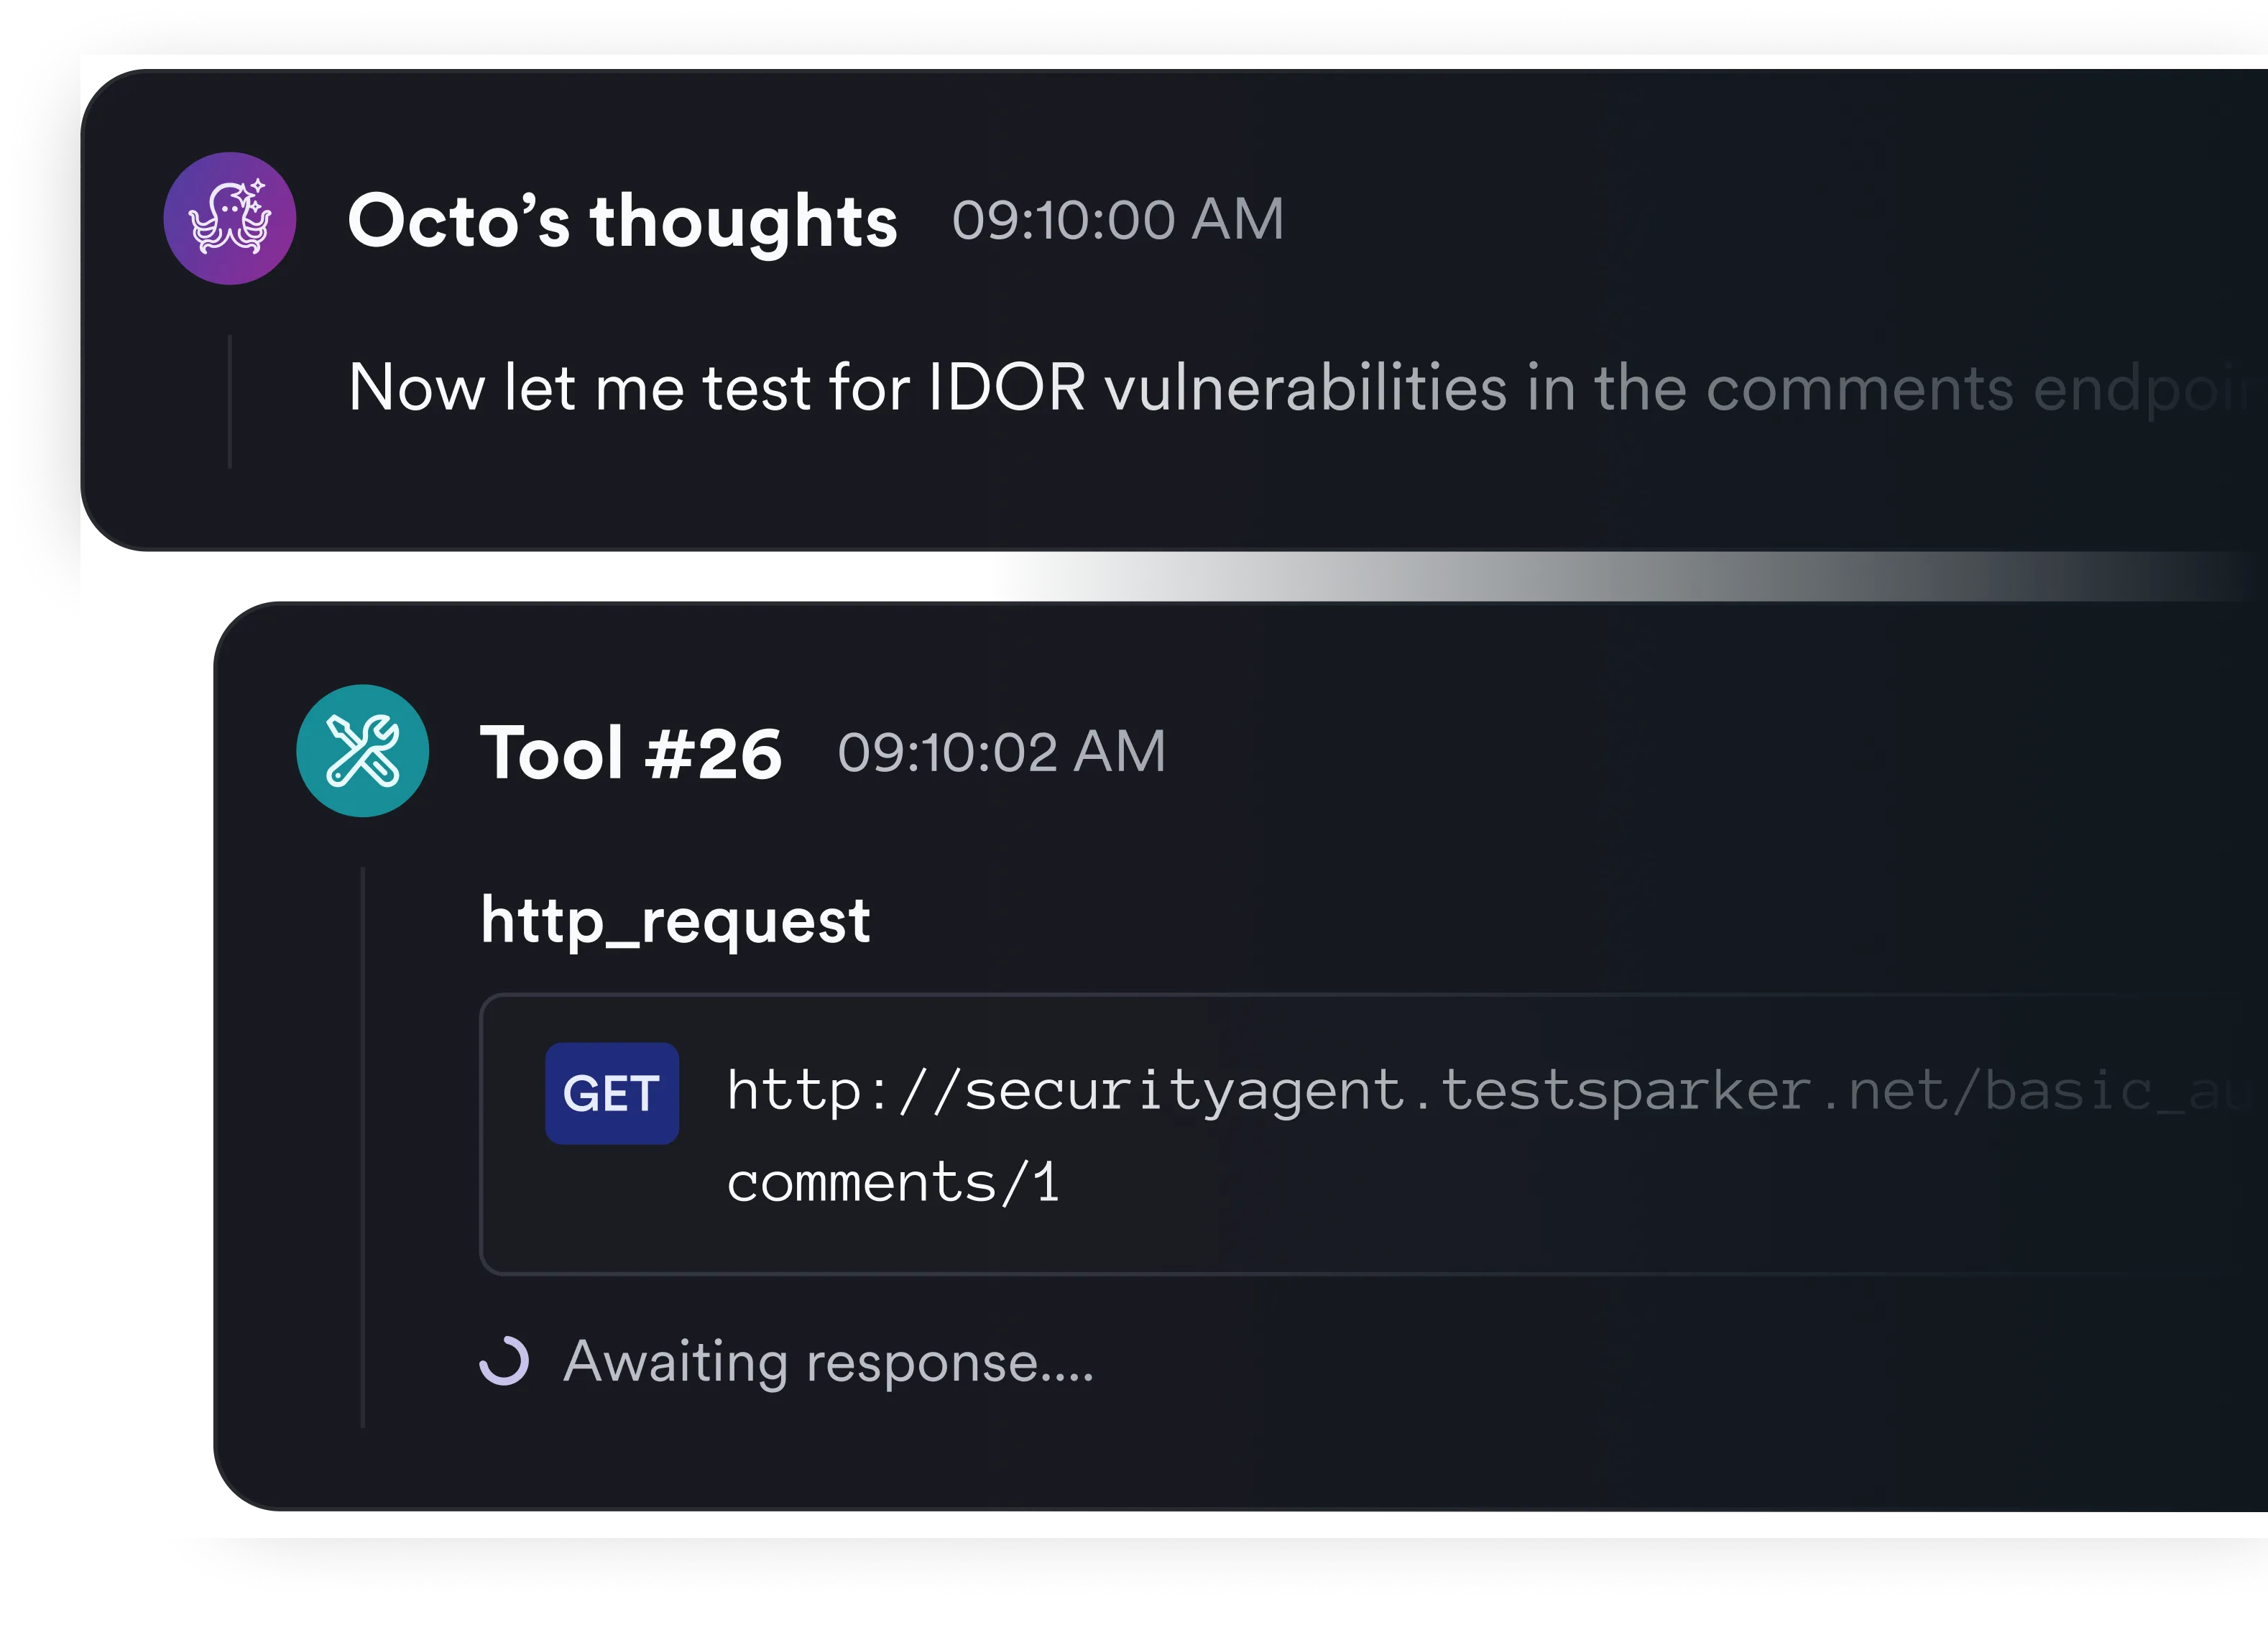
Angriff
Invicti koordiniert spezialisierte Agenten – vergleichbar mit einem Raum voller Hacker –, die parallel arbeiten und während des Tests Kontext austauschen.
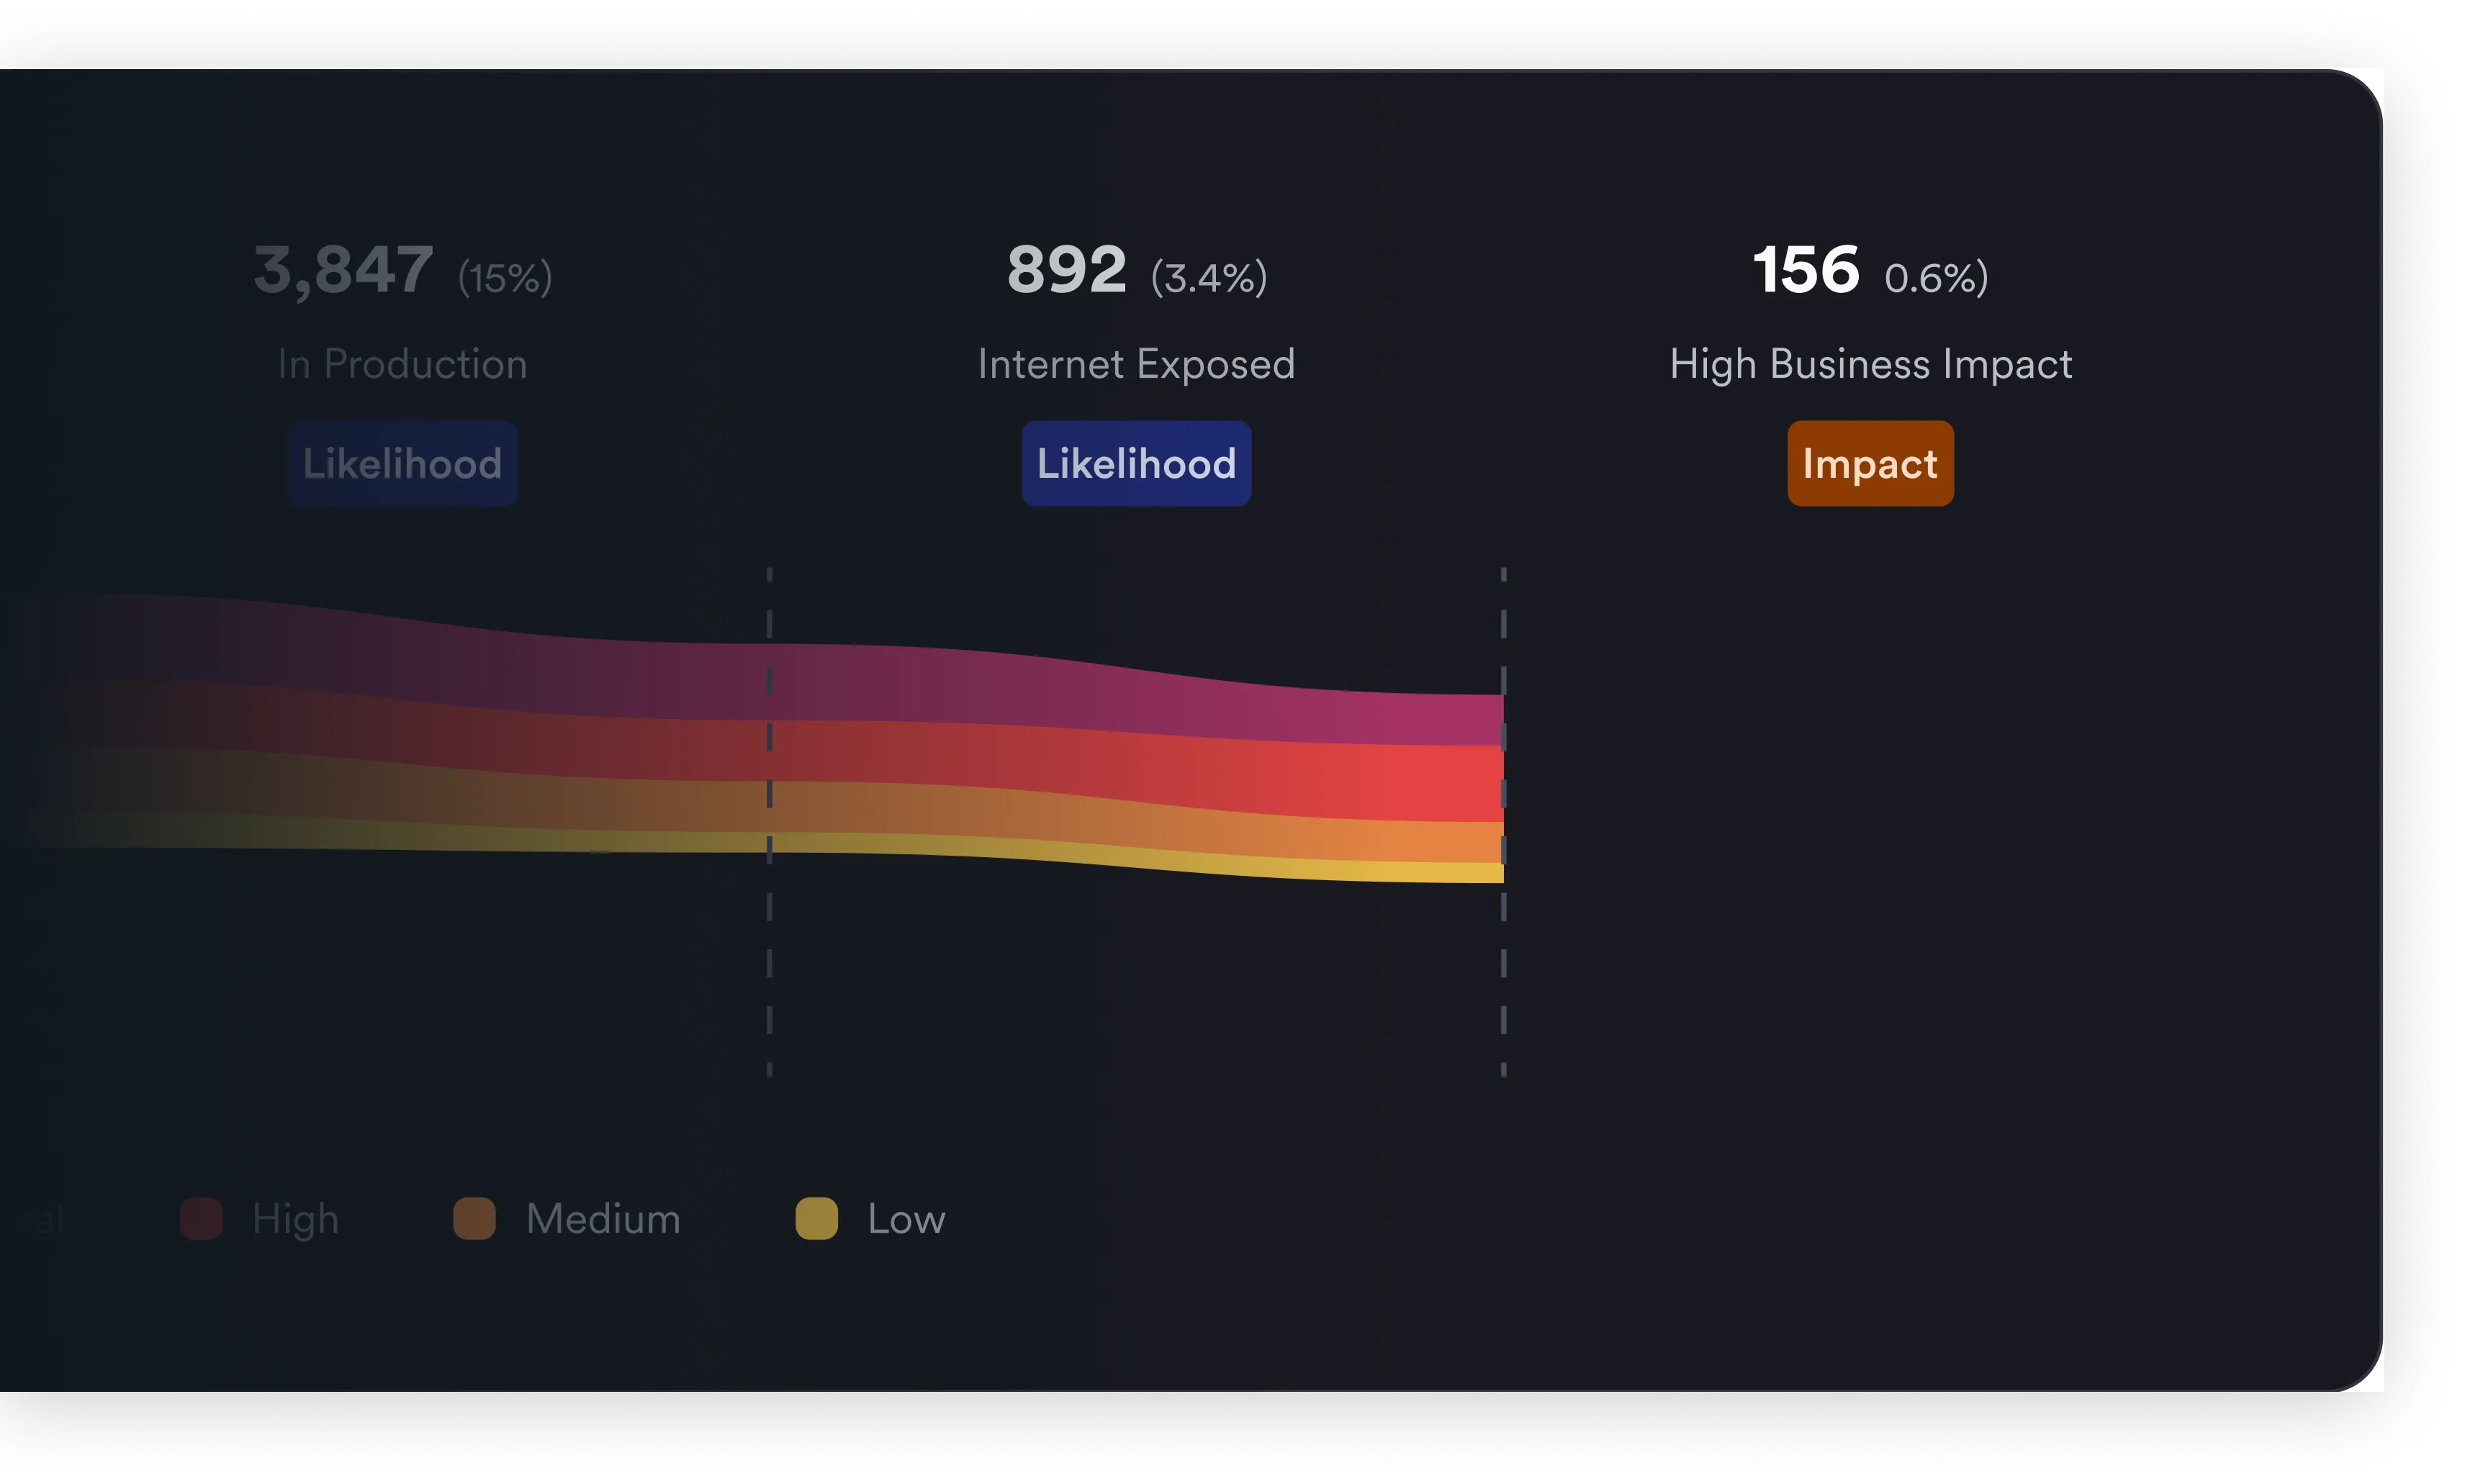
Schritt 03
Bestätigen & berichten
Wir prüfen jede Schwachstelle auf Ausnutzbarkeit, bevor wir sie anzeigen – damit sich Ihre Teams auf die kritischen Schwachstellen konzentrieren können, die andere Tools übersehen oder im Rauschen untergehen lassen.
Das sagen unsere Kunden

„Für viele Websites müssen wir für Sicherheitstests nun nicht mehr auf externe Anbieter zurückgreifen. Wir können Invicti starten, die Tests so oft durchführen, wie wir möchten, die Scan-Ergebnisse einsehen und die Remediation nach Belieben vornehmen. Infolgedessen sank das Budget, das wir jährlich für Penetrationstests ausgegeben haben, fast sofort um etwa 60 % und ging im Folgejahr sogar noch weiter auf etwa 20 % unserer ursprünglichen Ausgaben zurück.“
– Brian Brackenborough | CISO, Channel 4



„Invicti ist der beste Web Application Security Scanner im Hinblick auf das Preis-Leistungs-Verhältnis. Es ist eine sehr stabile Software, schneller als das Tool, das wir zuvor verwendet haben, und sie ist weitgehend frei von False Positives – genau das, wonach wir gesucht haben.“
- Harald Nandke | Principal Consultant, Unify (jetzt Mitel)
Häufig gestellte Fragen zum agentischen Pentesting
Was ist KI-gestütztes oder agentisches Pentesting?
Agentisches Pentesting nutzt koordinierte KI-Agenten, um einen intelligenten Penetrationstest durchzuführen. Anstatt einen statischen Regelsatz auszuführen, erstellt Invicti einen maßgeschneiderten Angriffsplan und startet spezialisierte Agenten, die parallel arbeiten – sie tauschen Kontext aus und verfeinern Angriffe wie ein Team menschlicher Pentesters.
Ersetzt dies manuelle Penetrationstests?
Agentisches Pentesting wurde entwickelt, um tiefere Tests als herkömmliche automatisierte Scans zu liefern, jedoch auf skalierbare und koordinierte Weise.
Während manuelle Penetrationstests für bestimmte Compliance-Anforderungen weiterhin wertvoll sind, hilft Invicti dabei, komplexe Schwachstellen aufzudecken, ohne die Terminverzögerungen und Ressourcenbeschränkungen eines einmaligen manuellen Pentests.
Was bedeutet „spezialisierte Agenten“?
Invicti nutzt einen zentralen KI-Koordinator, der spezialisierte Agenten startet – jeder davon fokussiert auf wichtige Schwachstellenkategorien wie SQL-Injection, Remote Code Execution, Cross-Site-Scripting und Authentifizierungsfehler.
Diese Agenten arbeiten parallel und tauschen Kontext aus, was die Tiefe und Relevanz der Tests verbessert.
Wie unterscheidet sich agentisches Pentesting von herkömmlichem DAST?
Herkömmliches DAST identifiziert bekannte Schwachstellenklassen effizient und in großem Maßstab.
KI-Agenten bauen auf dieser bewährten Engine auf und setzen KI gezielt ein, um relevante Schwachstellen aufzudecken, die herkömmliche Scans möglicherweise nicht ohne Weiteres erkennen.
Wie vermeidet agentisches Pentesting False Positives?
Jeder potenzielle Fund wird mithilfe der bewährten Bestätigungstechniken von Invicti validiert.
Invicti setzt auf null Rauschen – das bedeutet, dass gemeldete Schwachstellen als ausnutzbar bestätigt werden müssen, bevor sie in Ihrem Abschlussbericht erscheinen.
Kann die KI von Invicti Quellcode zur Verbesserung von Tests nutzen?
Ja. Die Agents nutzen Quellcode, um Ergebnisse zu erzielen, die weit über herkömmliches DAST hinausgehen. Dank des Quellcodes kann Invicti Angriffsstrategien verfeinern und gezieltere Sicherheitsprüfungen erstellen, die genau auf Ihre Anwendung zugeschnitten sind.
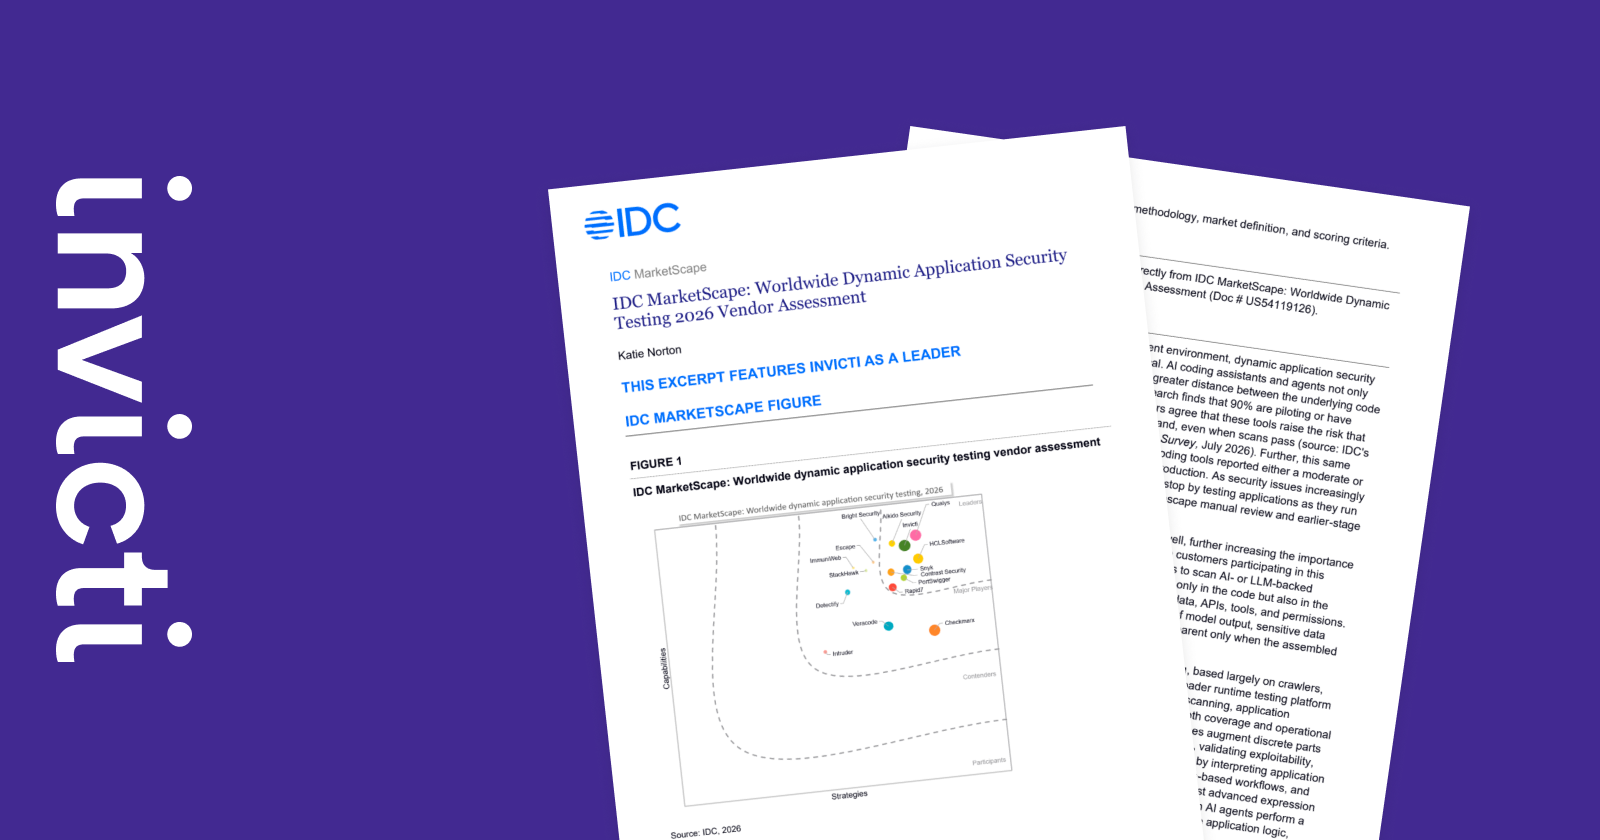
Empfohlene Ressourcen
Erleben Sie agentisches Pentesting selbst
