
Infrastructure as Code
Stoppen Sie IaC-Schwachstellen vor der Produktion
Erkennen Sie Fehlkonfigurationen frühzeitig, setzen Sie Sicherheitsrichtlinien in CI/CD durch und verfolgen Sie IaC-Risiken zusammen mit Code- und Runtime-Ergebnissen.

Über 5000 führende Unternehmen vertrauen auf Invicti





IaC-Sicherheit in DevOps-Geschwindigkeit
Sichern Sie Ihre Cloud-Infrastruktur vor der Bereitstellung, indem Sie IaC-Sicherheitsprüfungen in Ihren Pipelines orchestrieren und Risiken zentral verwalten.

False Positives eliminieren
Reduzieren Sie das Rauschen und konzentrieren Sie sich nur auf relevante Sicherheitsergebnisse.

Echte Bedrohungen priorisieren
Konzentrieren Sie Ihre Teams auf die Risiken, die am wichtigsten sind.

Aussagekräftige Berichte liefern
Zeigen Sie Führungskräften eine klare, messbare Risikoreduzierung.
IaC-Scans orchestrieren und Ergebnisse korrelieren
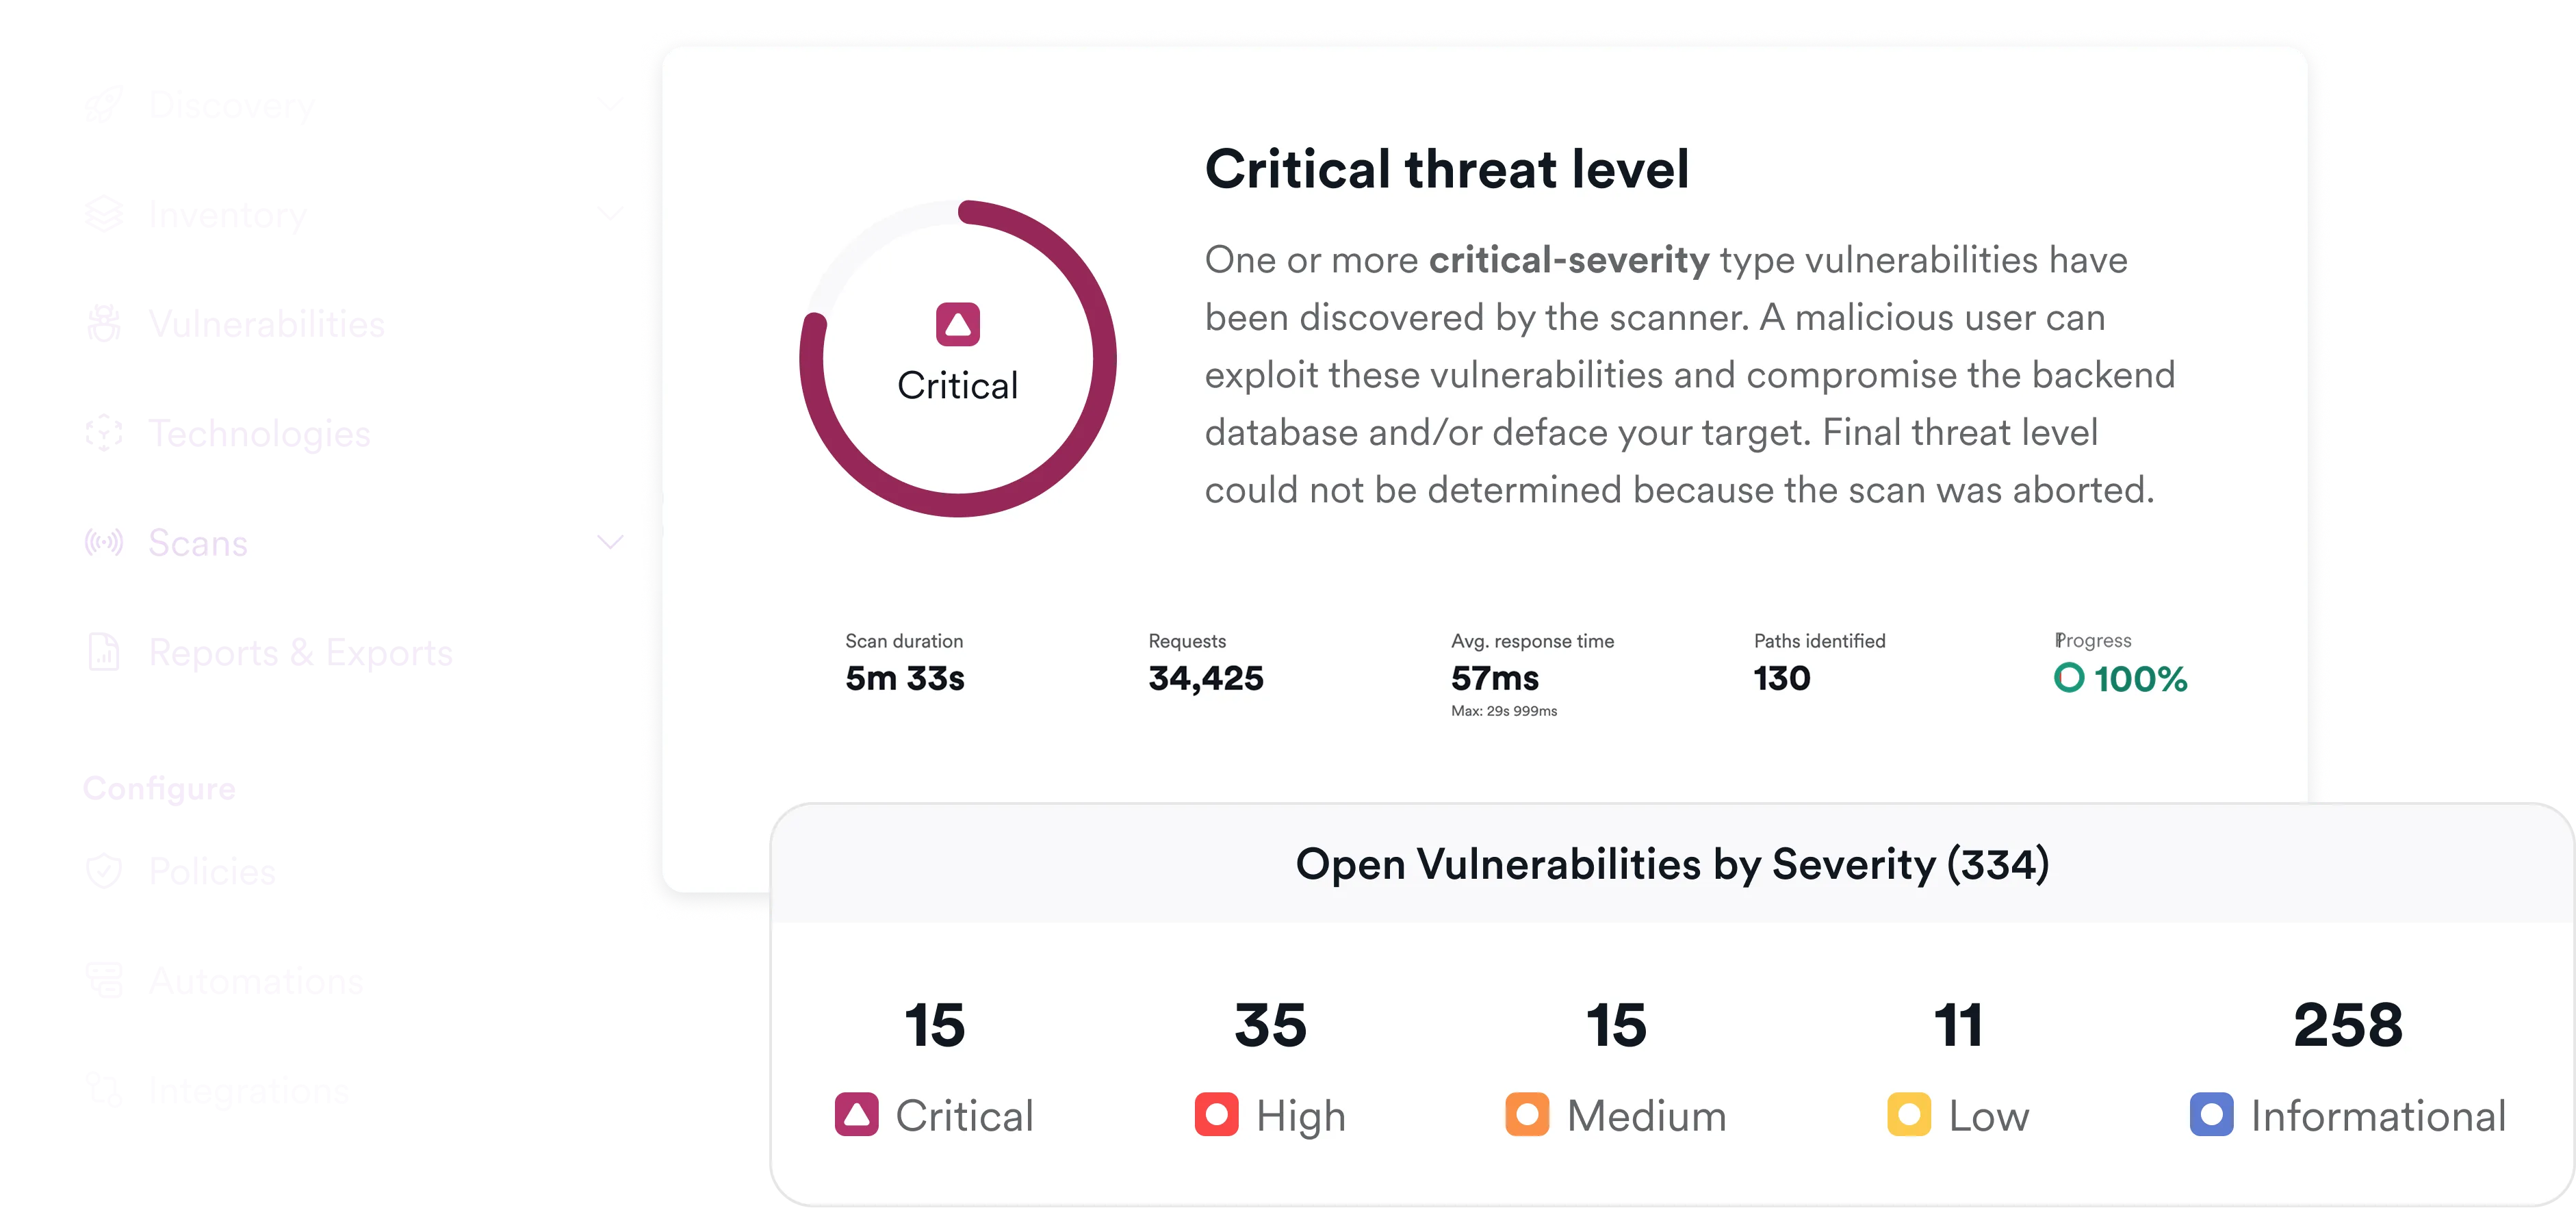
Starten Sie Sicherheitsüberprüfungen für IaC und korrelieren Sie die Ergebnisse mit der Runtime-Exposition.
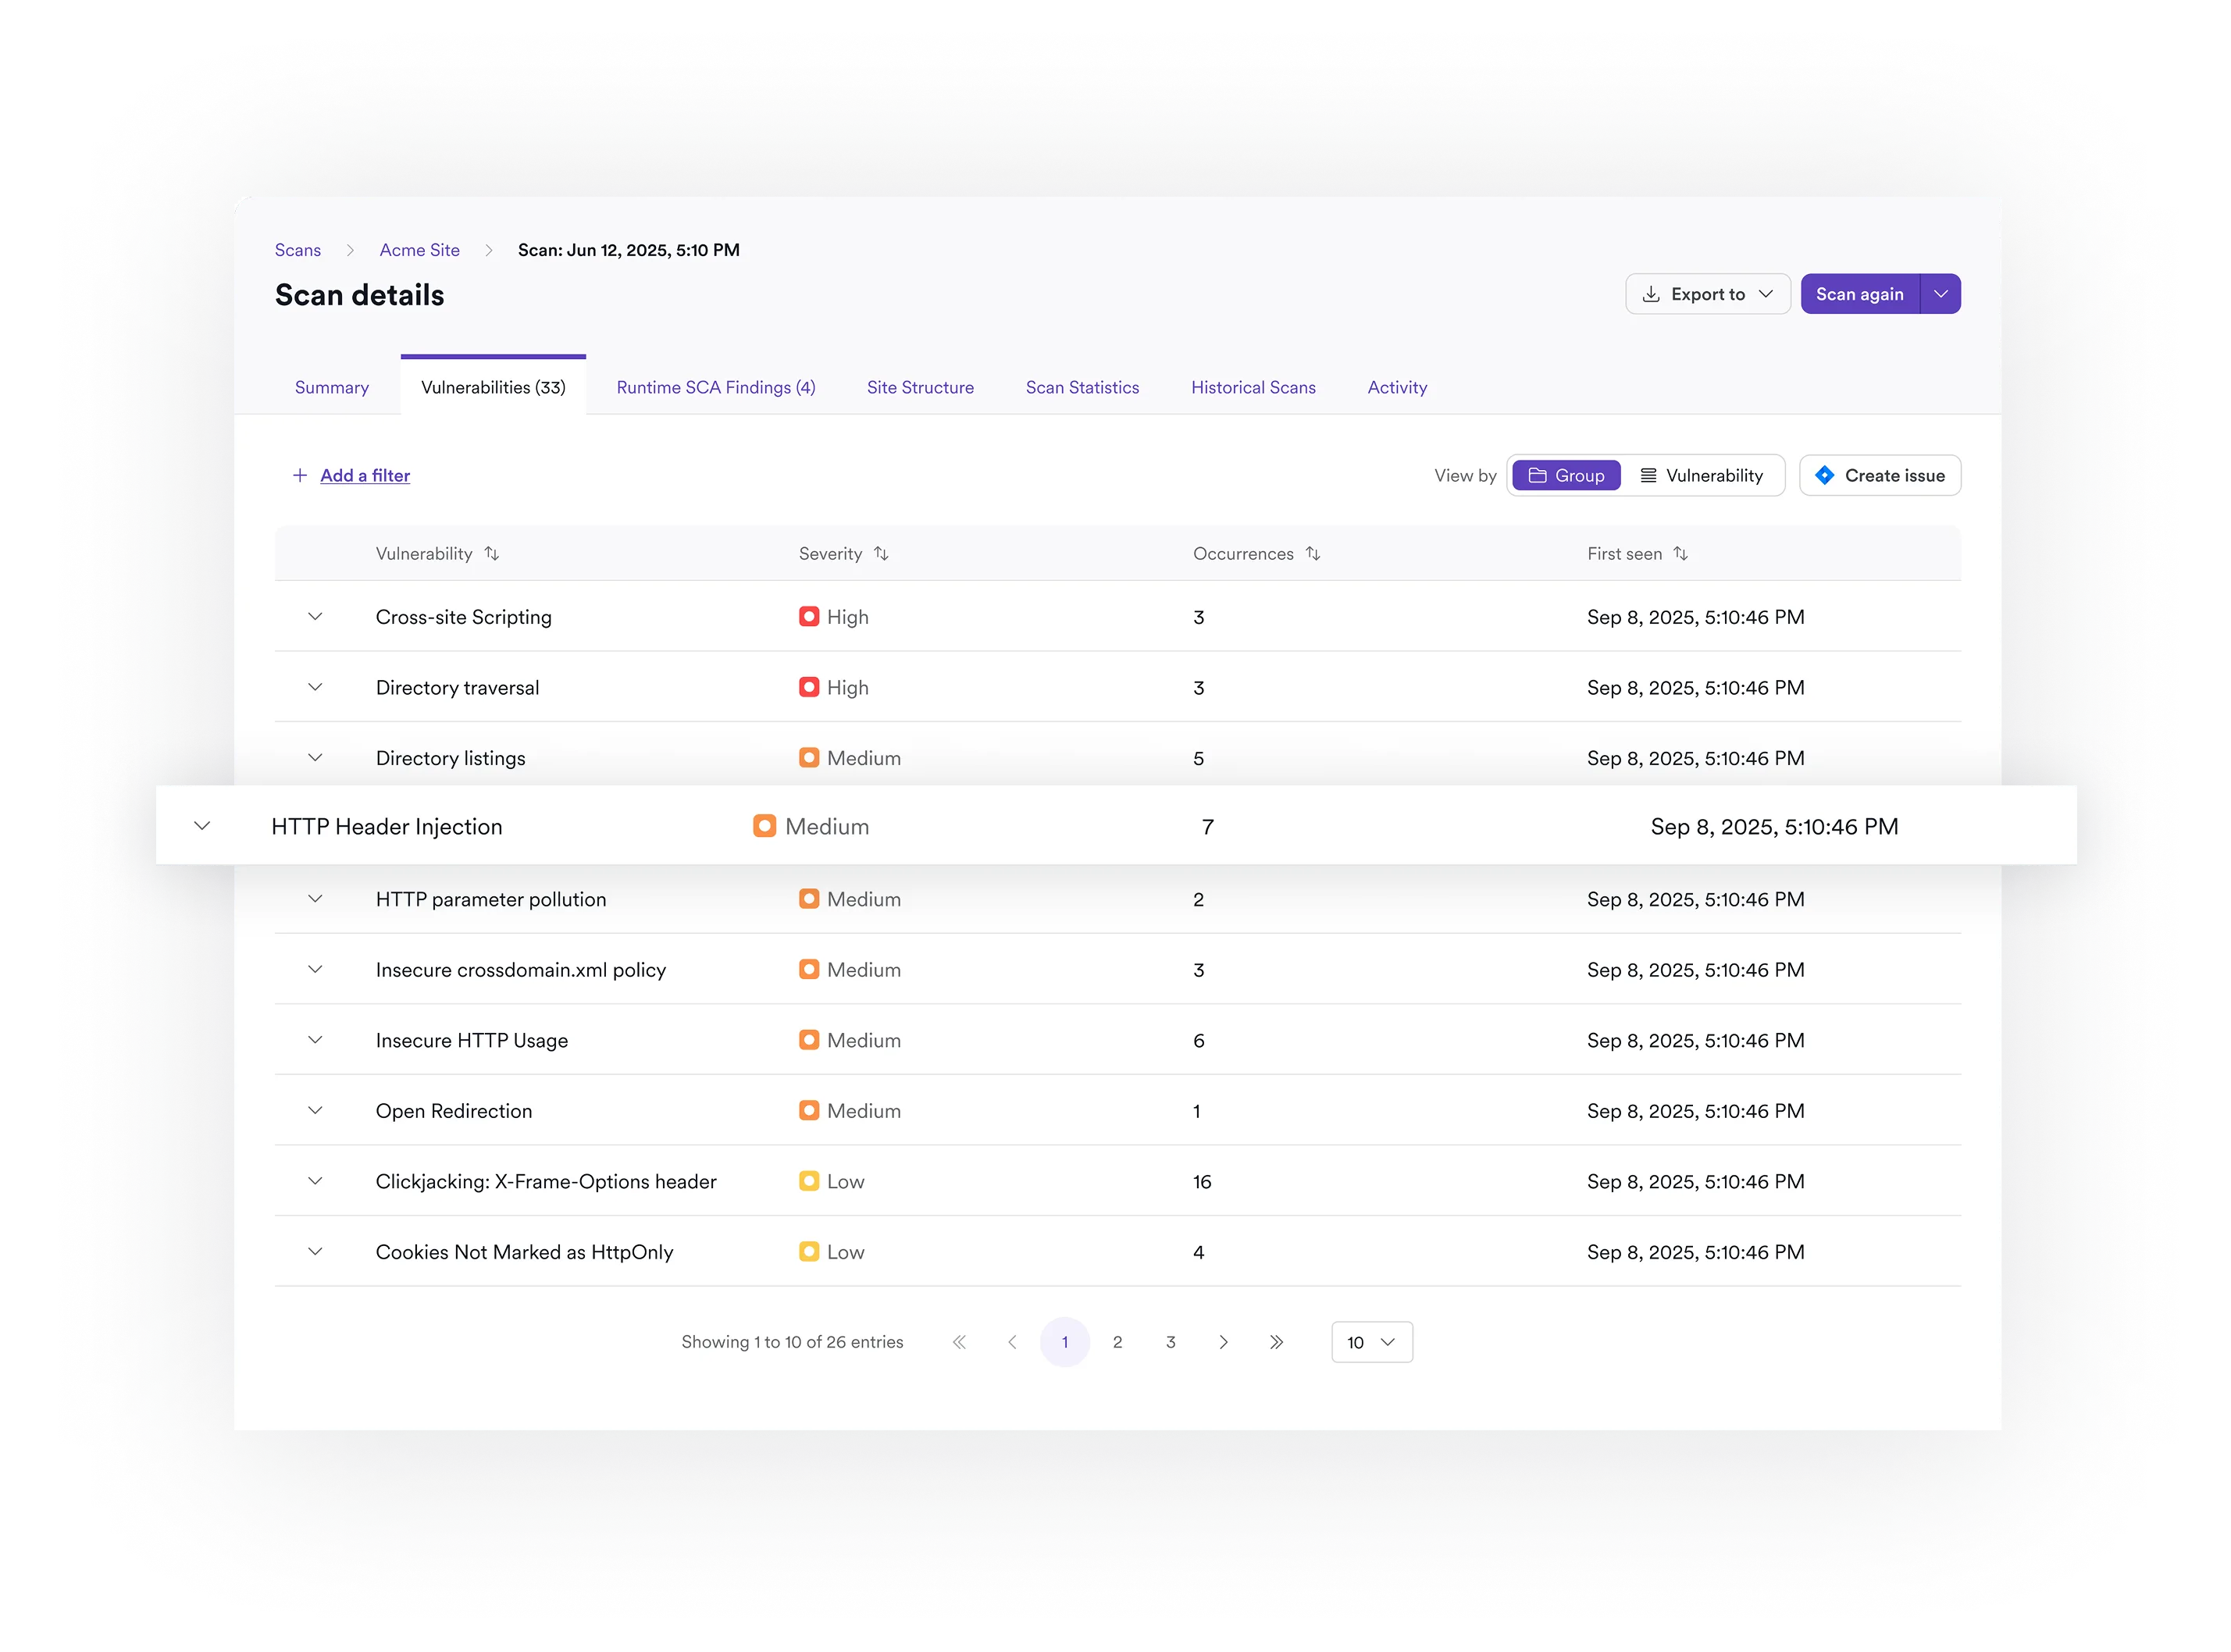
Fokus auf echtes Risiko
Reduzieren Sie das Rauschen bei Fehlkonfigurationen und verhindern Sie, dass riskante Infrastrukturänderungen in die Produktion gelangen.

IaC-Sicherheit im Zeitverlauf verfolgen
Weisen Sie nach, dass Infrastrukturrisiken verwaltet werden.

Das sagen unsere Kunden

„Für die meisten Websites müssen wir für Sicherheitstests nun nicht mehr auf externe Anbieter zurückgreifen. Wir können Invicti starten, die Tests so oft durchführen, wie wir möchten, die Scan-Ergebnisse einsehen und die Remediation nach Belieben vornehmen. Infolgedessen sank das Budget, das wir jährlich für Penetrationstests ausgegeben haben, fast sofort um etwa 60 % und ging im Folgejahr sogar noch weiter auf etwa 20 % unserer ursprünglichen Ausgaben zurück.“
– Brian Brackenborough | CISO, Channel 4



„Invicti ist der beste Web Application Security Scanner im Hinblick auf das Preis-Leistungs-Verhältnis. Die Software ist sehr stabil, schneller als das Tool, das wir zuvor verwendet haben, und weitgehend frei von False Positives – genau das, wonach wir gesucht haben.“
– Harald Nandke | Principal Consultant, Unify (jetzt Mitel)
Häufig gestellte Fragen zu IaC
Was ist Infrastructure-as-Code (IaC)?
Das Scannen von Infrastructure-as-Code (IaC) analysiert Infrastrukturdefinitionsdateien wie Terraform, CloudFormation und Kubernetes-Manifeste auf riskante Konfigurationen, bevor diese bereitgestellt werden. Das frühzeitige Scannen von IaC hilft dabei, unsichere Standardeinstellungen, exponierte Cloud-Ressourcen und Fehlkonfigurationen bei Zugriffsrechten zu erkennen, bevor sie in der Produktion zu aktiven Angriffsvektoren werden.
Wie integriere ich IaC-Sicherheitsprüfungen in meinen Entwicklungs-Workflow oder meine CI/CD-Pipeline?
Invicti integriert IaC-Sicherheitsprüfungen direkt in CI/CD-Pipelines, indem Scans während Pull-Requests, Builds oder vor der Bereitstellung orchestriert werden. IaC-Ergebnisse werden gesammelt, normalisiert und anhand von Richtlinien bewertet, damit Teams riskante Infrastrukturänderungen stoppen können, bevor sie in die Produktion gelangen.
Welche IaC-Frameworks werden unterstützt?
Invicti orchestriert branchenübliche Scanner zur Unterstützung gängiger Frameworks, darunter:
- Terraform
- CloudFormation
- Kubernetes-Manifeste
- Helm-Charts
- Cloud-Infrastruktur-Templates
Dies ermöglicht es Teams, konsistente IaC-Sicherheitskontrollen anzuwenden, unabhängig von den verwendeten Tools oder Formaten.
Verlangsamt IaC-Scanning meine Pipeline?
Die Open-Source-IaC-Scanner, die Invicti orchestriert, sind für eine schnelle Ausführung in CI/CD-Umgebungen konzipiert. Invicti unterstützt Teams dabei, den Zeitpunkt und die Art der Scans zu steuern, damit IaC-Sicherheitsprüfungen keine unnötigen Verzögerungen in der Pipeline verursachen.
Empfohlene Ressourcen

Risiken bis zur Quelle zurückverfolgen
Schützen Sie IaC im Tempo von DevOps
