KI-gestützte AppSec
Invicti AI sichert Ihre Anwendungen vom Code bis zur Laufzeit.

Über 5000 führende Unternehmen vertrauen auf Invicti





Herausforderungen, die wir mit KI lösen
Zu viele Ergebnisse, zu viel Code und zu viele Releases. Die Anforderungen an AppSec sind längst über das hinausgewachsen, was Menschen allein bewältigen können. Invicti nutzt KI, um das Rauschen zu reduzieren, mit der modernen Entwicklung Schritt zu halten und Entwicklern bei der schnellen Remediation von Problemen zu helfen.

Vibecoding-Risiken
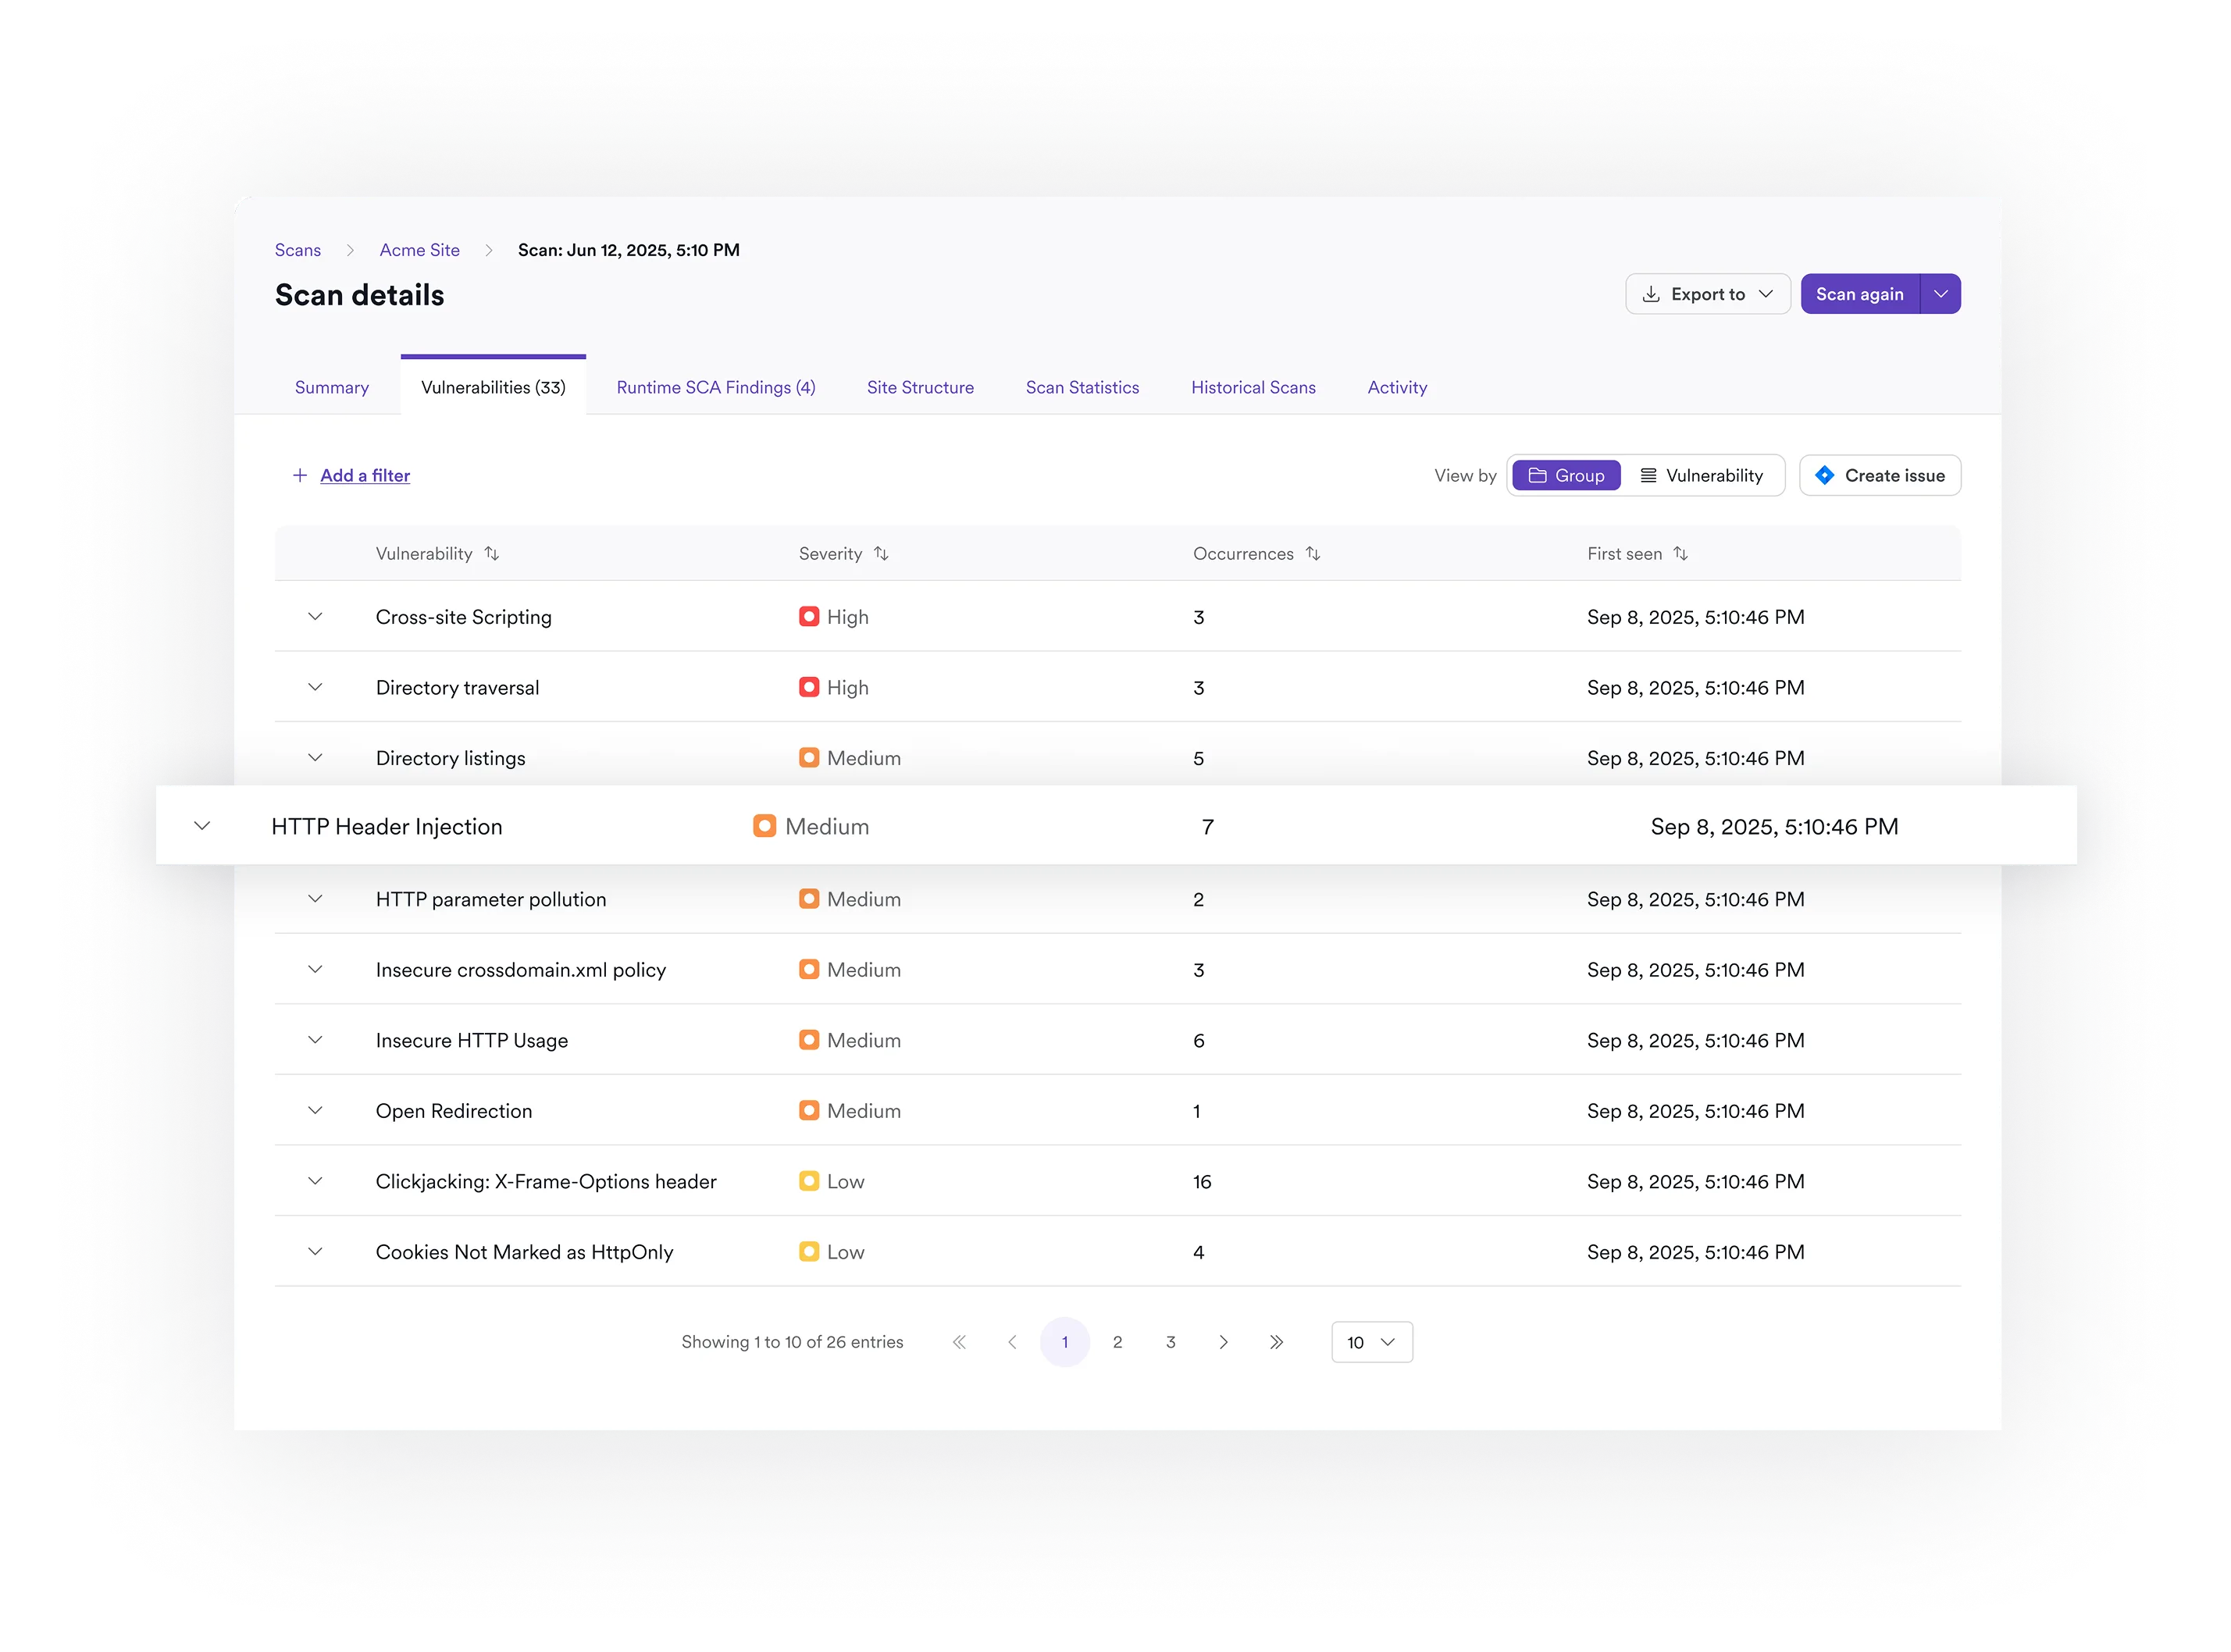
KI-gestützte Programmierung führt zu versteckten Fehlern, die statische Tools ohne Kontext markieren. Wir weisen nach, welche Schwachstellen zur Laufzeit ausnutzbar sind, korrelieren diese mit dem Code und priorisieren die größten Bedrohungen.

Angriffsflächen, die nur durch Penetrationstests abgedeckt werden
Logikfehler, authentifizierte APIs und KI-gesteuerte Endpunkte erfordern normalerweise manuelle Penetrationstests. Wir schließen diese Lücke durch KI-gestütztes Ausfüllen von Formularen, zustandsorientiertes Scannen und LLM-Tests.

Korrelation und Remediation
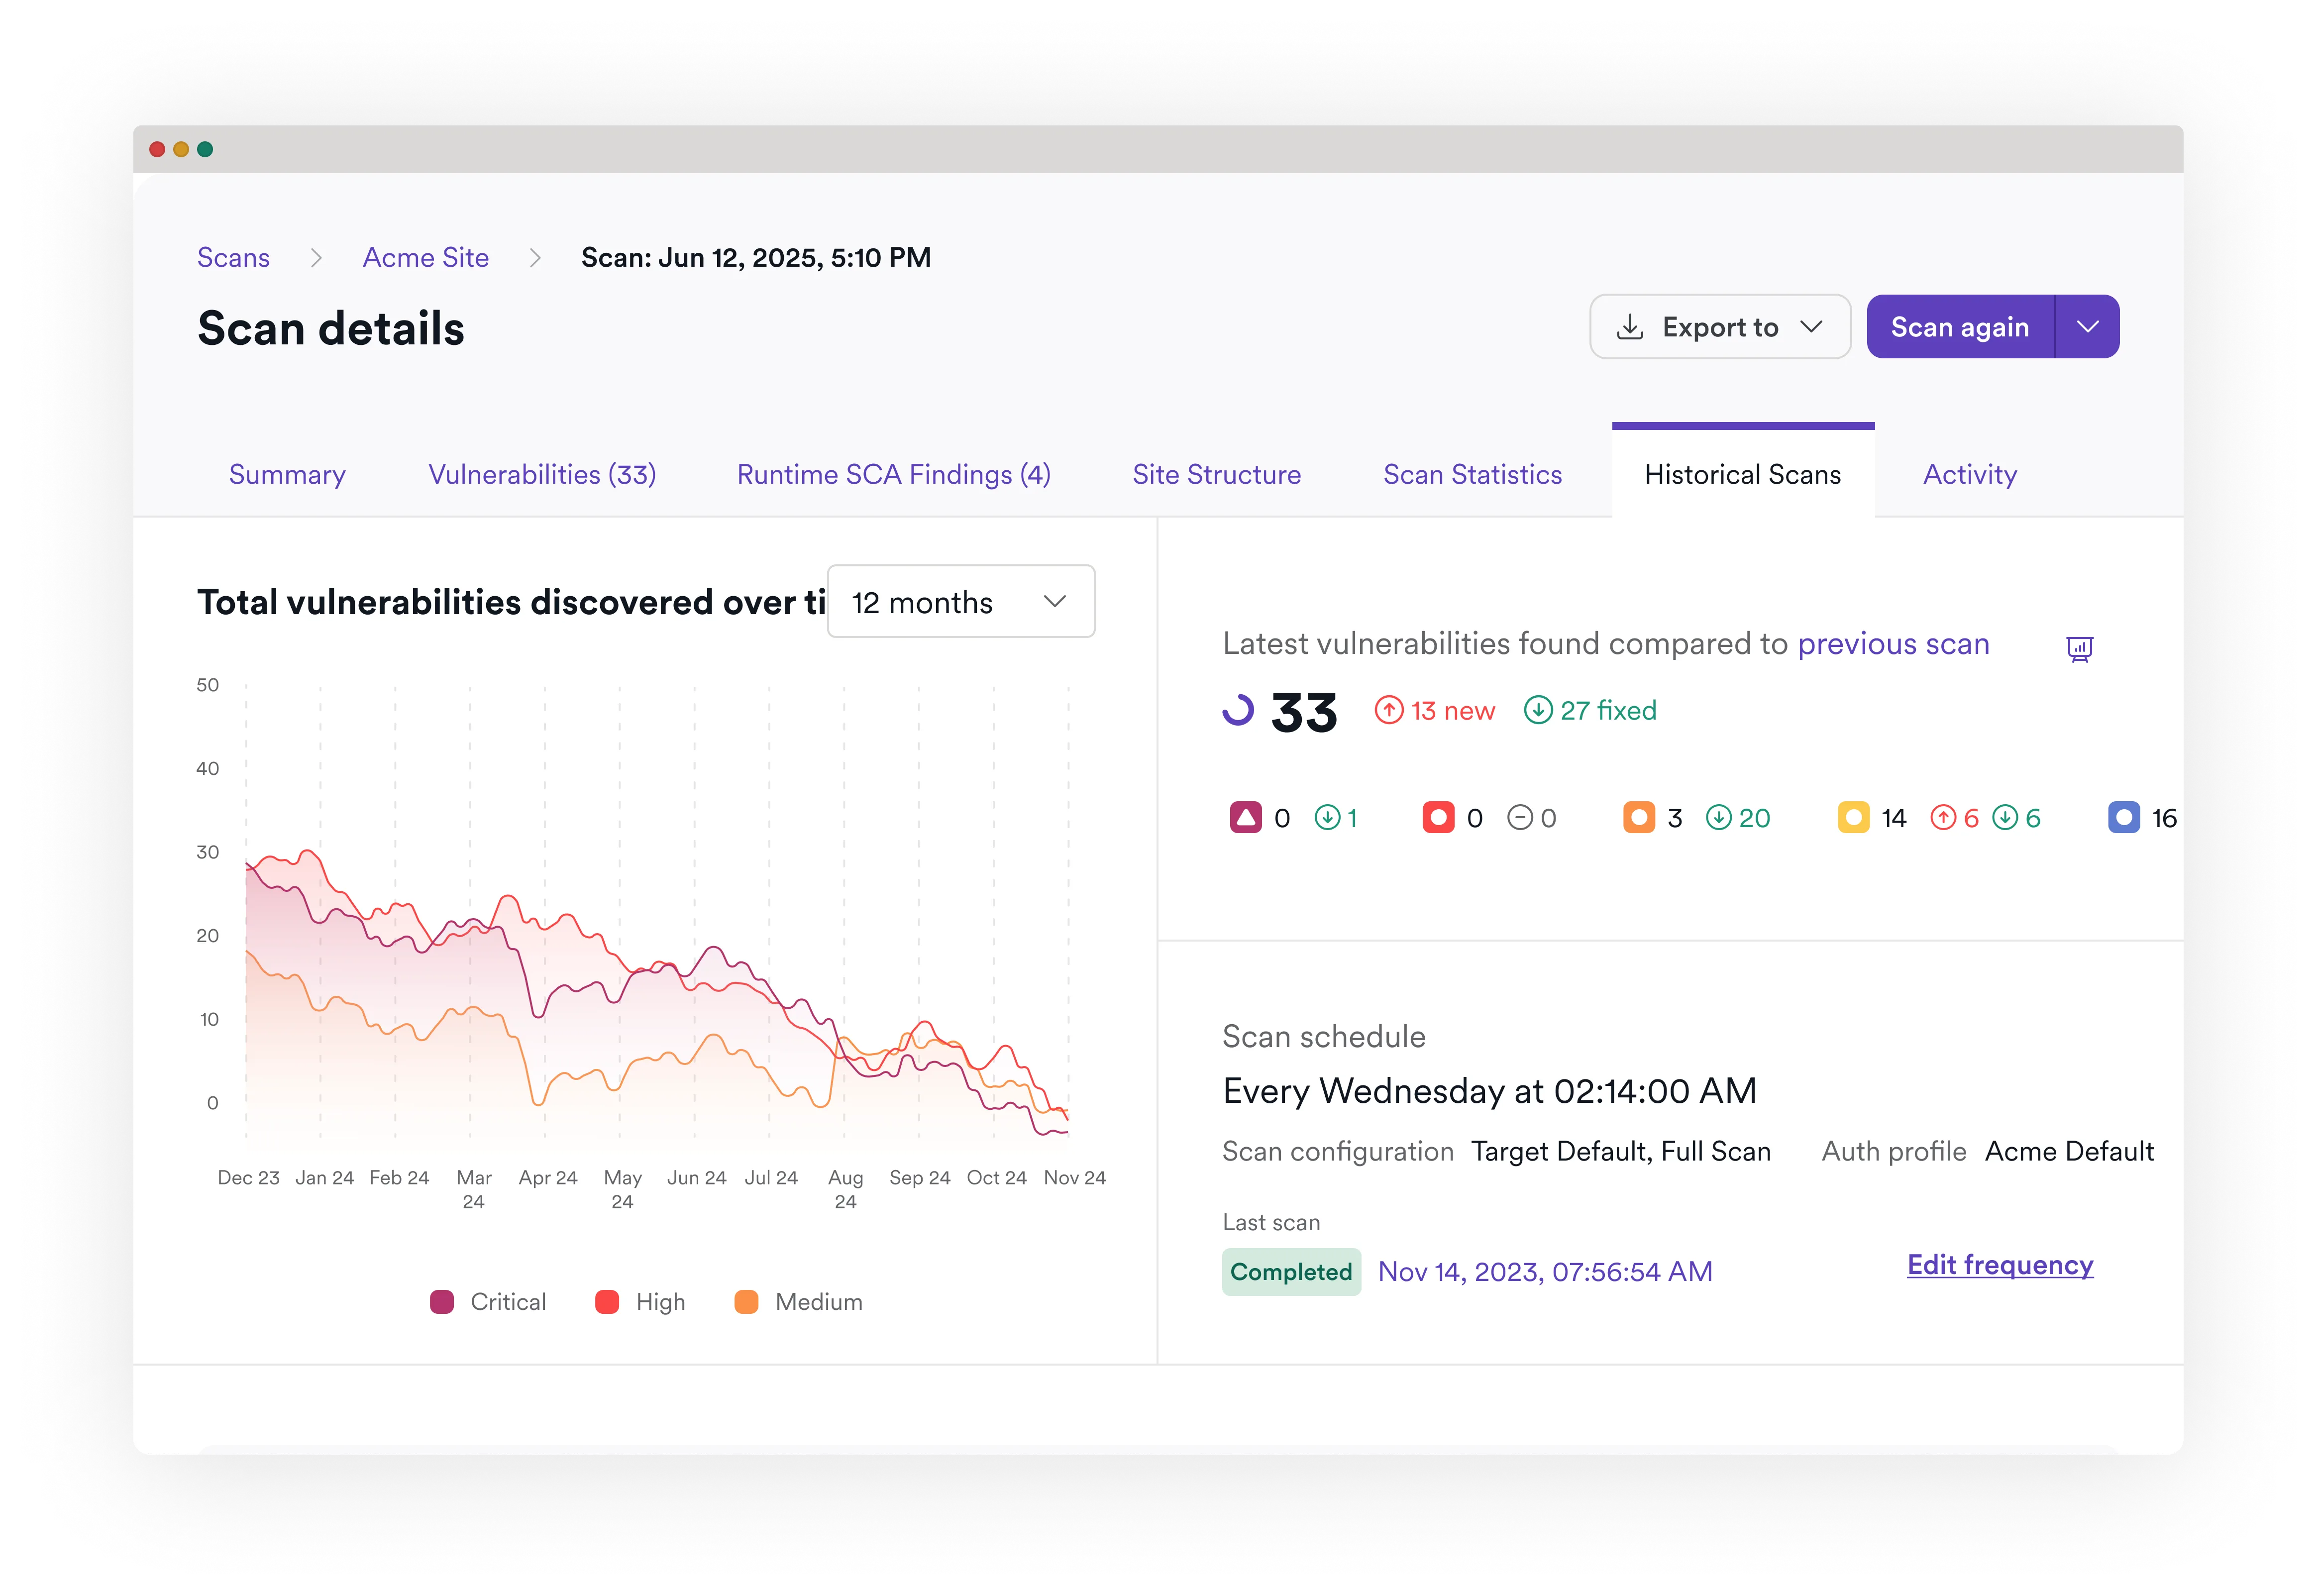
Es gibt zu viele Arten von Schwachstellen, als dass Entwickler sie alle im Blick behalten könnten. Wir korrelieren Ergebnisse verschiedener Scanner, belegen die tatsächliche Gefahr und liefern Anleitungen zur Remediation auf Code-Ebene, unterstützt durch Schulungen und unternehmensweites Wissen.
Vibecoding-Risiken vor der Produktion erkennen
Die Lücke bei Penetrationstests schließen

Entwickler stärken und unterstützen

Das sagen unsere Kunden

„Für die meisten Websites müssen wir für Sicherheitstests nun nicht mehr auf externe Anbieter zurückgreifen. Wir können Invicti starten, die Tests so oft durchführen, wie wir möchten, die Scan-Ergebnisse einsehen und die Remediation nach Belieben vornehmen. Infolgedessen sank das Budget, das wir jährlich für Penetrationstests ausgegeben haben, fast sofort um etwa 60 % und ging im Folgejahr sogar auf etwa 20 % unserer ursprünglichen Ausgaben zurück.“



„Invicti ist der beste Web Application Security Scanner im Hinblick auf das Preis-Leistungs-Verhältnis. Es ist eine sehr stabile Software, schneller als das Tool, das wir zuvor verwendet haben, und weitgehend frei von False Positives – genau das, wonach wir gesucht haben.“
Häufig gestellte Fragen zur KI-Sicherheit
KI wird eingesetzt, um Rauschen zu reduzieren, die Remediation zu beschleunigen und die Abdeckung zu verbessern. Zu den Funktionen gehören prädiktive Risikobewertung, KI-gestützte Remediation und die Korrelation von Ergebnissen über mehrere Tools hinweg.
Die KI-gestützte Remediation bietet Entwicklern automatisch generierte Vorschläge für Code-Korrekturen bei identifizierten Schwachstellen. Anstatt allgemeiner Regeln für sicheres Programmieren liefert Invicti gezielte Empfehlungen im Kontext, sodass Entwickler präzise Korrekturen direkt prüfen und anwenden können.
Invicti bietet Sicherheitstests für LLM-basierte und KI-gesteuerte Schnittstellen an und erkennt Risiken wie Prompt-Injection und Shadow-AI-Endpunkte, die auf den OWASP Top 10 für LLMs basieren.
Invicti baut ein Unternehmensgedächtnis auf, indem wiederkehrende Schwachstellen nachverfolgt und mit einer internen Wissensdatenbank verknüpft werden. Integrationen mit Plattformen wie Secure Code Warrior und SecureFlag bieten Entwicklern gezielte Schulungen basierend auf den von ihnen verursachten Problemen, um Wiederholungen zu vermeiden.
Die Plattform korreliert, normalisiert und dedupliziert Ergebnisse aus SAST, SCA, DAST und Container-Scannern. Wo Runtime-Evidenz verfügbar ist, kann sie die Priorisierung zusätzlich unterstützen, sodass Teams weniger doppelte und irrelevante Ergebnisse prüfen müssen.
Durch bidirektionale Integrationen und automatisierte Nachscans kann Invicti überprüfen, ob die Remediation erfolgreich war, und Tickets bei fortbestehenden Problemen wieder öffnen.
Invicti nutzt KI zur Automatisierung von Aufgaben wie Authentifizierung und Formularverarbeitung, wodurch die Abdeckung moderner Anwendungen ohne manuelle Einrichtung erweitert wird.
Prädiktives Risikoscoring bewertet das Risiko von Web-Assets bereits vor Beginn eines Schwachstellen-Scans. Invicti nutzt technische Merkmale und Anwendungskontext, um vorherzusagen, welche Assets voraussichtlich ein höheres Risiko aufweisen.
Empfohlene Ressourcen
Erfahren Sie, wie KI Entwickler unterstützen und die Remediation beschleunigen kann