
Pentesters
Machine-speed recon before manual engagement
Octo AI co-tester for complex authenticated flows
Auto-generated branded reports cut write-up time by 70%
Learn more
Deliver continuous application security as a managed service. Invicti gives MSSPs, pentesters, and AppSec providers the automation and infrastructure to scale.





Every client with a web presence faces application threats. DAST and API security are no longer optional — they're a board-level concern.
Annual engagements leave clients exposed 364 days a year. Recurring, automated scanning turns a project into a predictable monthly retainer.
PCI DSS v4.0, NIS2, DORA, and ISO 27001 all require demonstrable application security testing — creating urgency your sales team can leverage.
Six repeatable services built on Invicti’s Platform
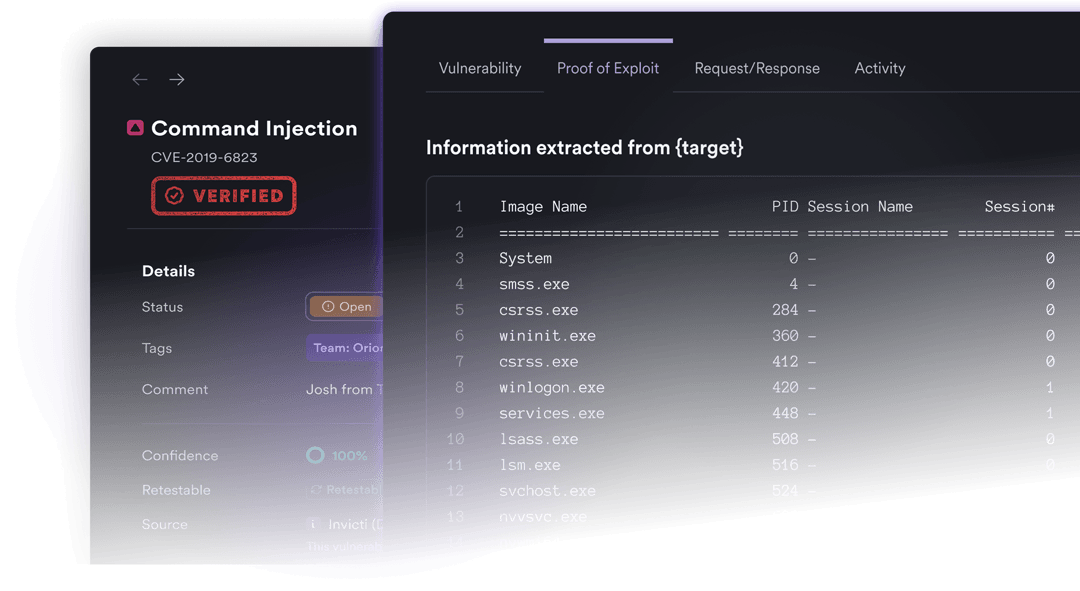
Laut einer Bewertung von Miercom bietet Invicti eine hohe DAST-Erkennungsgenauigkeit. Scannen Sie laufende Webanwendungen und APIs, verifizieren Sie viele Arten von Schwachstellen automatisch mit proof-based scanning und helfen Sie Entwicklungsteams, sich auf Schwachstellen mit tatsächlichem Geschäftsrisiko zu konzentrieren.
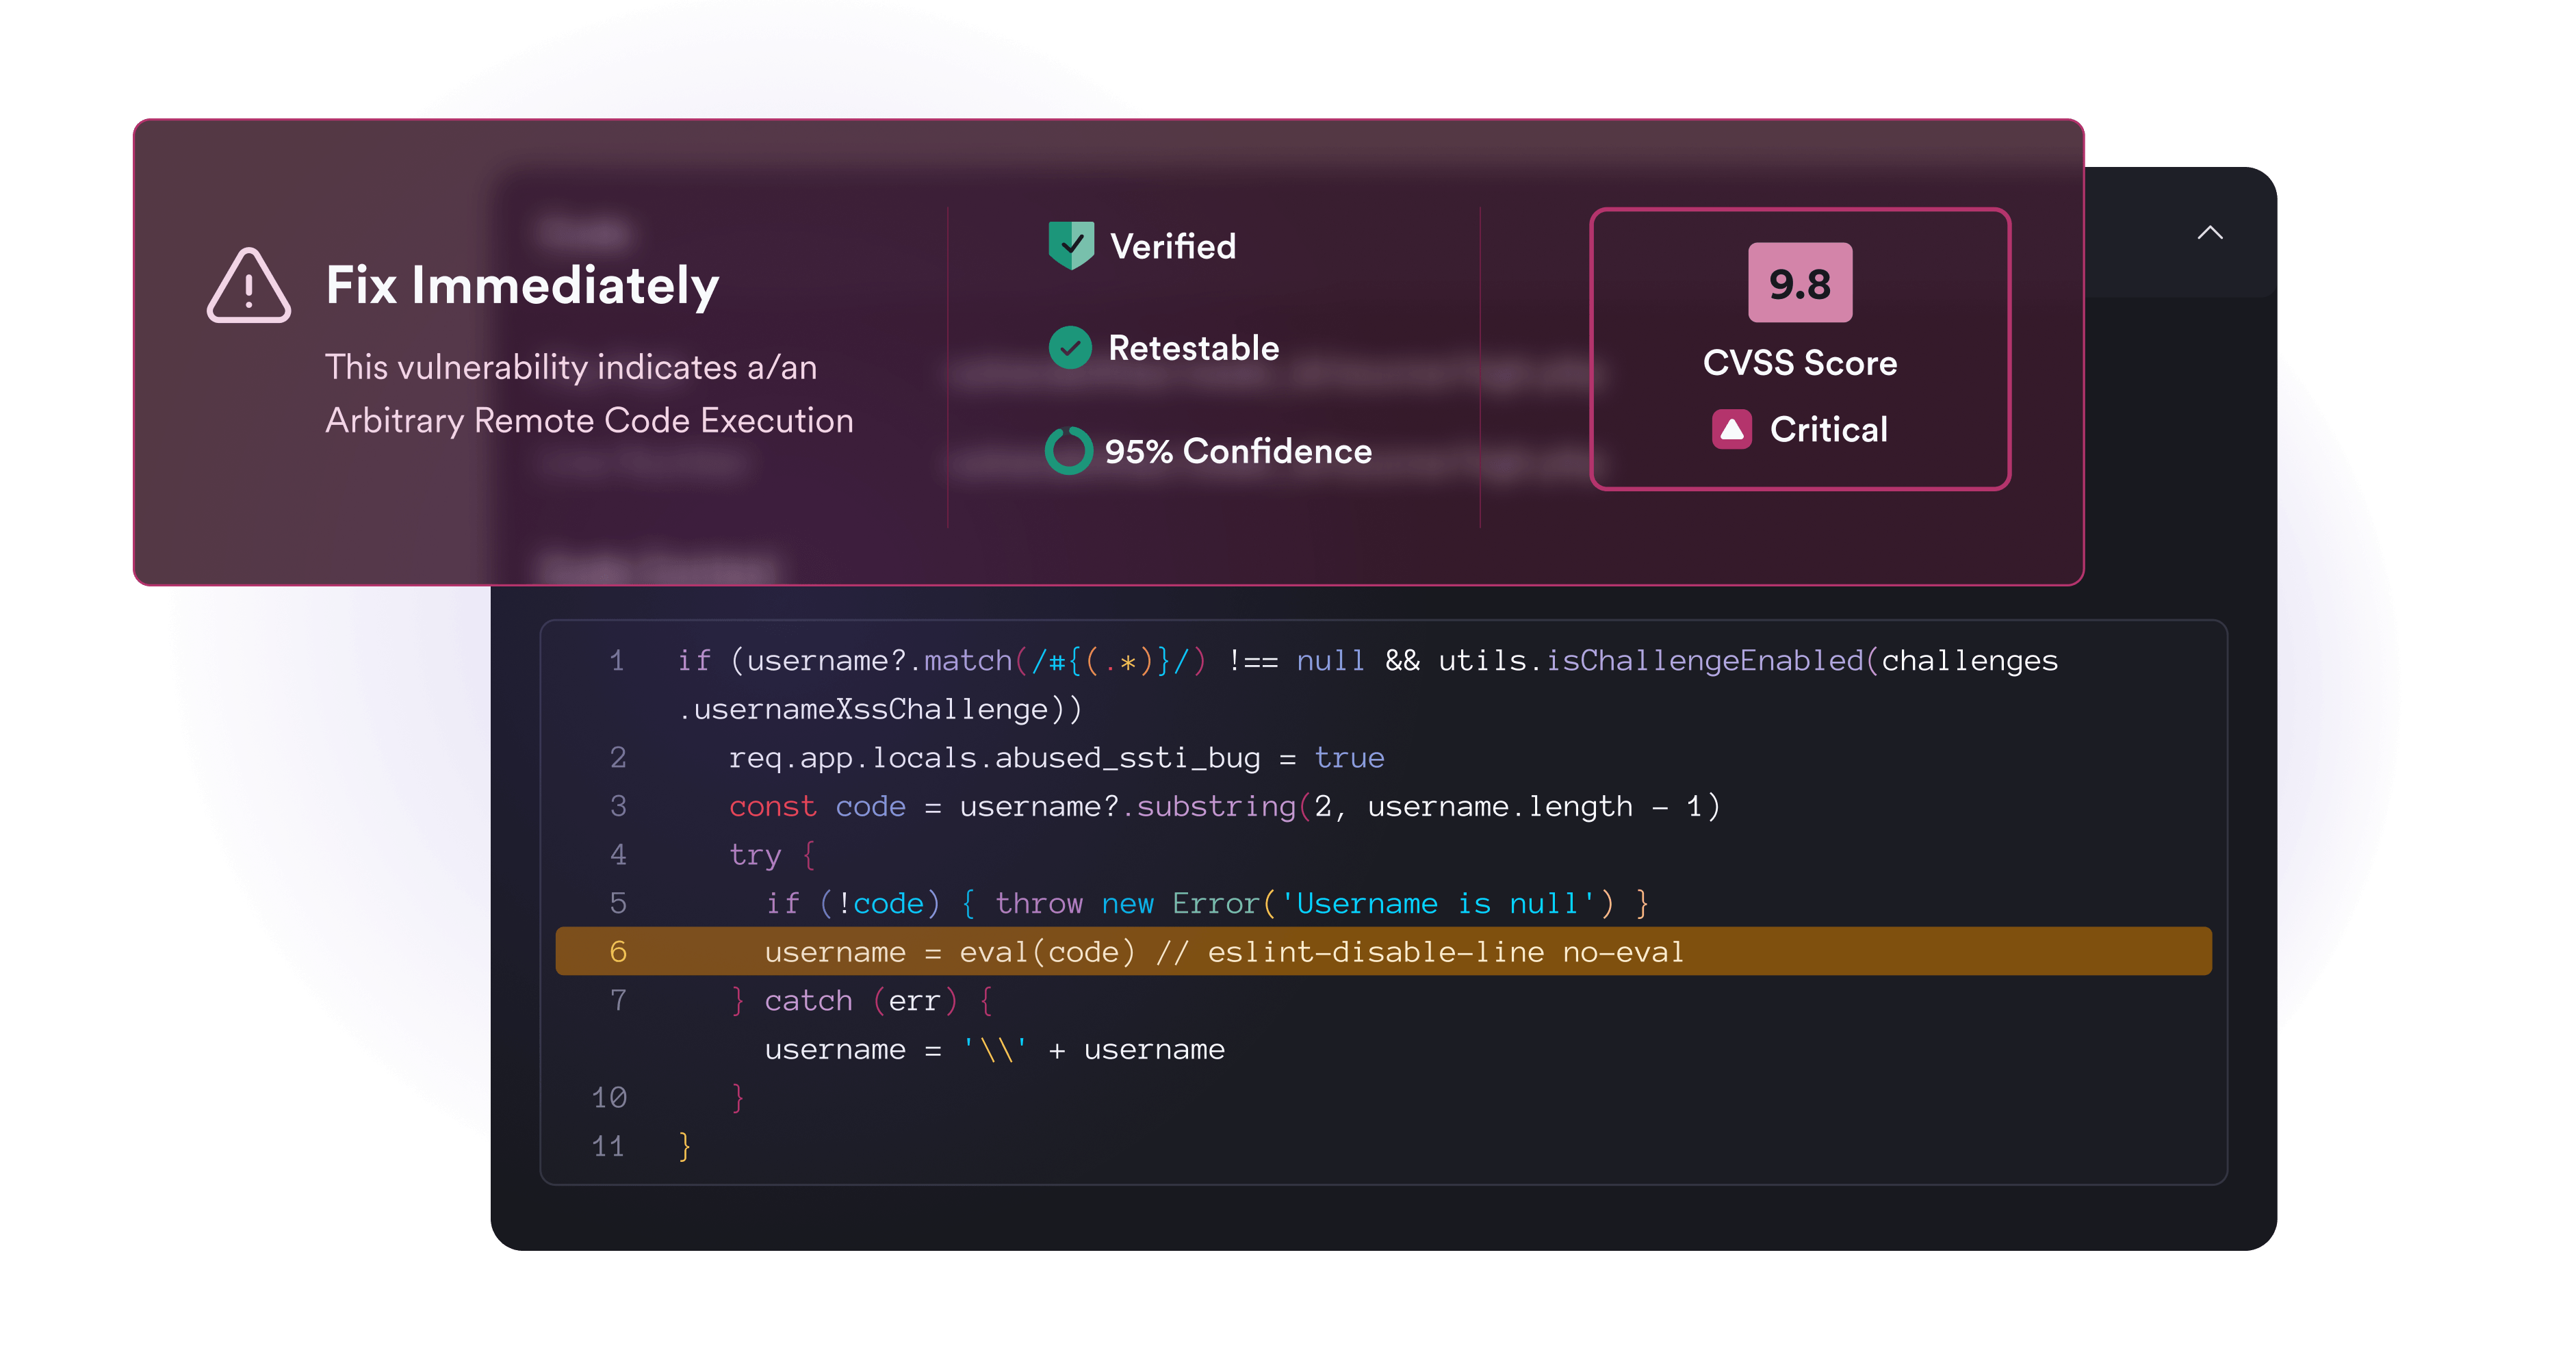
Invicti SAST verknüpft Ergebnisse der statischen Codeanalyse mit verifizierten Schwachstellen aus Laufzeittests, Informationen zu den zuständigen Entwicklungsteams und konkreten Remediation-Empfehlungen.
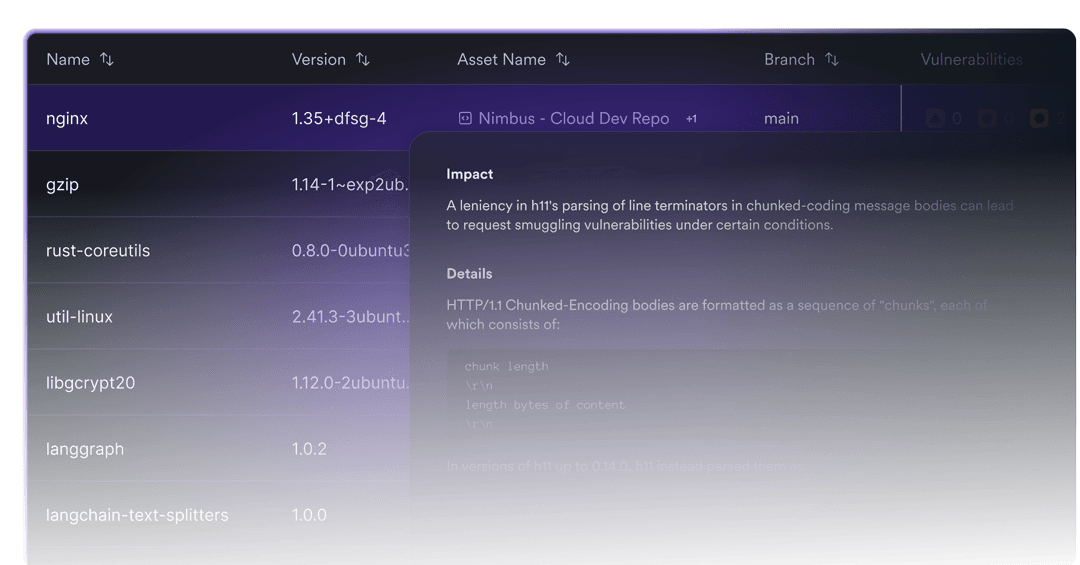
Erkennen Sie verwundbare Abhängigkeiten, erstellen Sie SBOMs, identifizieren Sie Container-Risiken und priorisieren Sie die Remediation mithilfe von Runtime Intelligence.
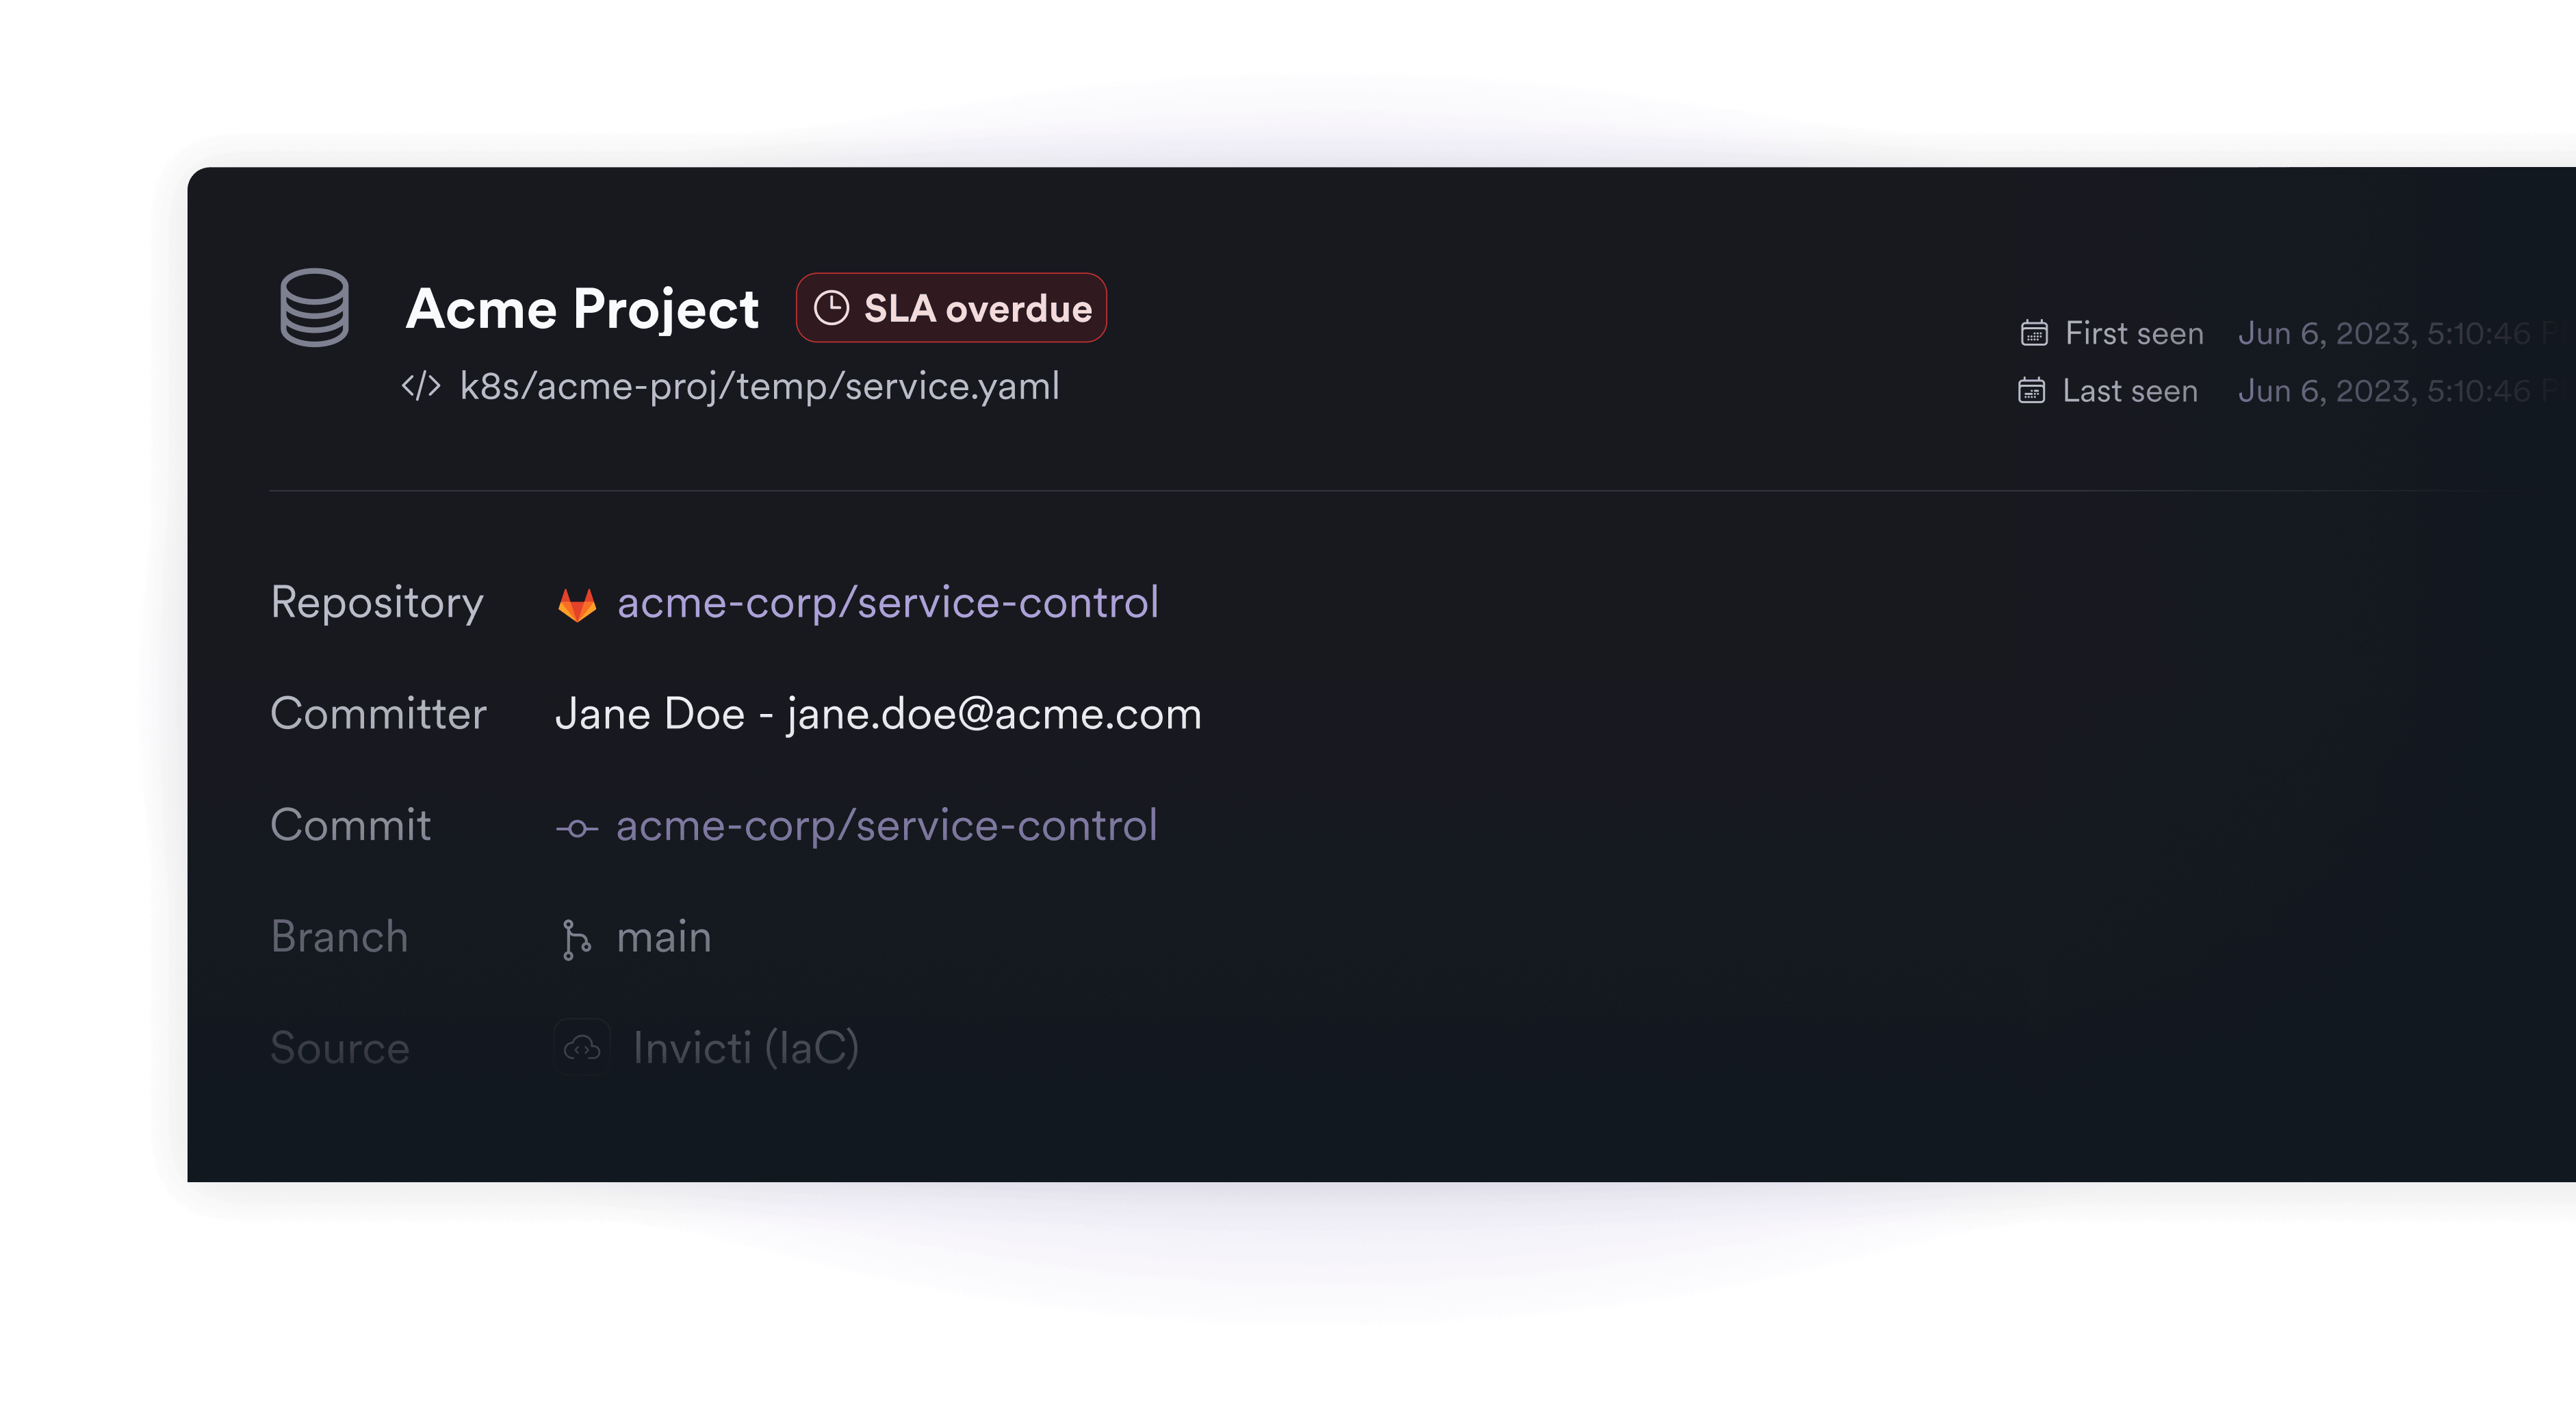
Erkennen Sie Fehlkonfigurationen frühzeitig, setzen Sie Sicherheitsrichtlinien in CI/CD durch und verfolgen Sie IaC-Risiken gemeinsam mit Ergebnissen aus Codeanalysen und Laufzeittests.
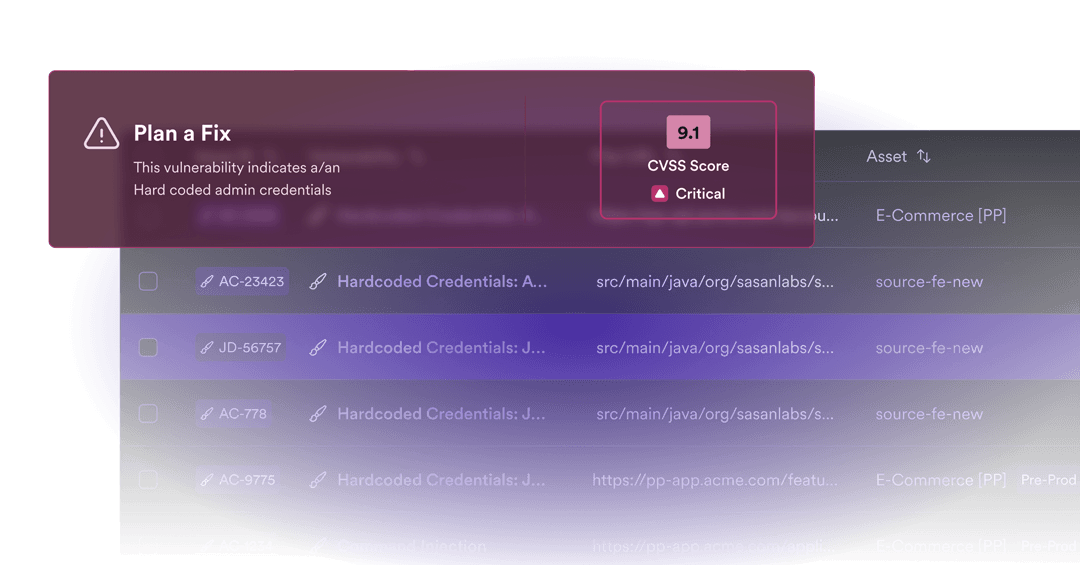
Invicti erkennt offengelegte API-Schlüssel, Passwörter, kryptografische Schlüssel und Token, damit Teams diese Sicherheitsrisiken frühzeitig beheben können.
Invicti integriert Container-Scanning mit SCA, DAST und CI/CD-Workflows, damit Sie Schwachstellen über Registries und Cluster hinweg nachverfolgen, Komplexität reduzieren und Container-Risiken in einer einheitlichen Ansicht priorisieren können.
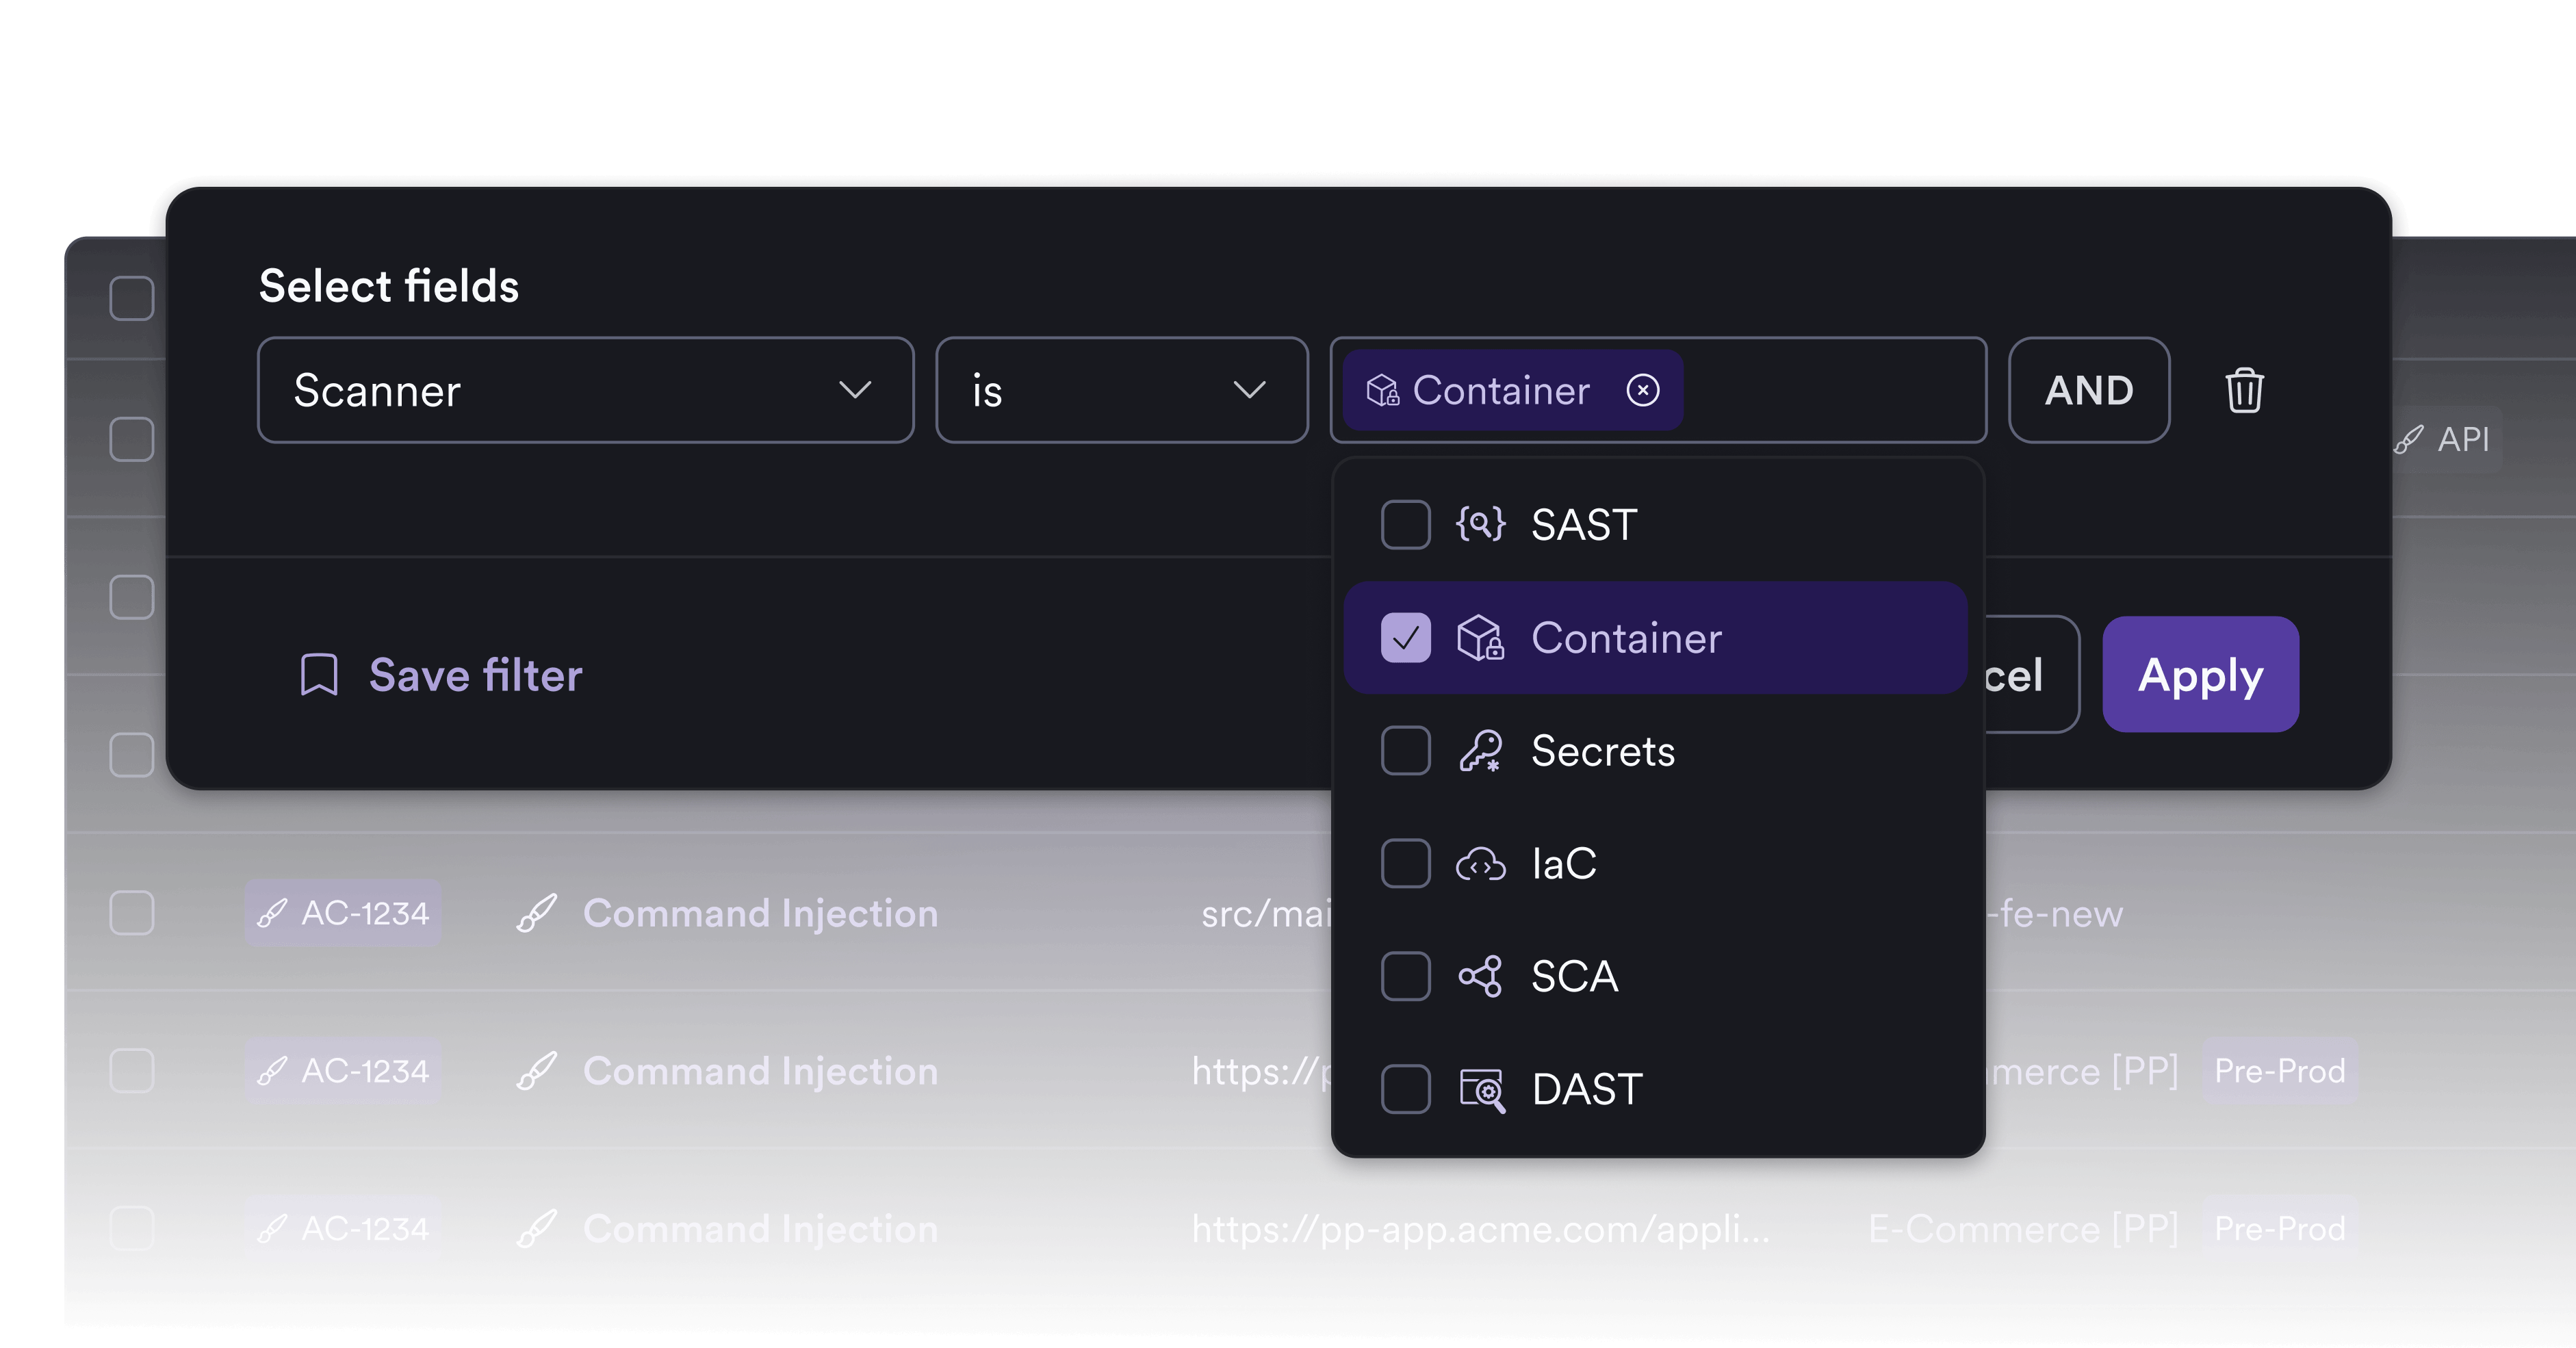
Laut einer Bewertung von Miercom bietet Invicti eine hohe DAST-Erkennungsgenauigkeit. Scannen Sie laufende Webanwendungen und APIs, verifizieren Sie viele Arten von Schwachstellen automatisch mit proof-based scanning und helfen Sie Entwicklungsteams, sich auf Schwachstellen mit tatsächlichem Geschäftsrisiko zu konzentrieren.
Invicti SAST verknüpft Ergebnisse der statischen Codeanalyse mit verifizierten Schwachstellen aus Laufzeittests, Informationen zu den zuständigen Entwicklungsteams und konkreten Remediation-Empfehlungen.
Erkennen Sie verwundbare Abhängigkeiten, erstellen Sie SBOMs, identifizieren Sie Container-Risiken und priorisieren Sie die Remediation mithilfe von Runtime Intelligence.
Erkennen Sie Fehlkonfigurationen frühzeitig, setzen Sie Sicherheitsrichtlinien in CI/CD durch und verfolgen Sie IaC-Risiken gemeinsam mit Ergebnissen aus Codeanalysen und Laufzeittests.
Invicti erkennt offengelegte API-Schlüssel, Passwörter, kryptografische Schlüssel und Token, damit Teams diese Sicherheitsrisiken frühzeitig beheben können.
Invicti integriert Container-Scanning mit SCA, DAST und CI/CD-Workflows, damit Sie Schwachstellen über Registries und Cluster hinweg nachverfolgen, Komplexität reduzieren und Container-Risiken in einer einheitlichen Ansicht priorisieren können.
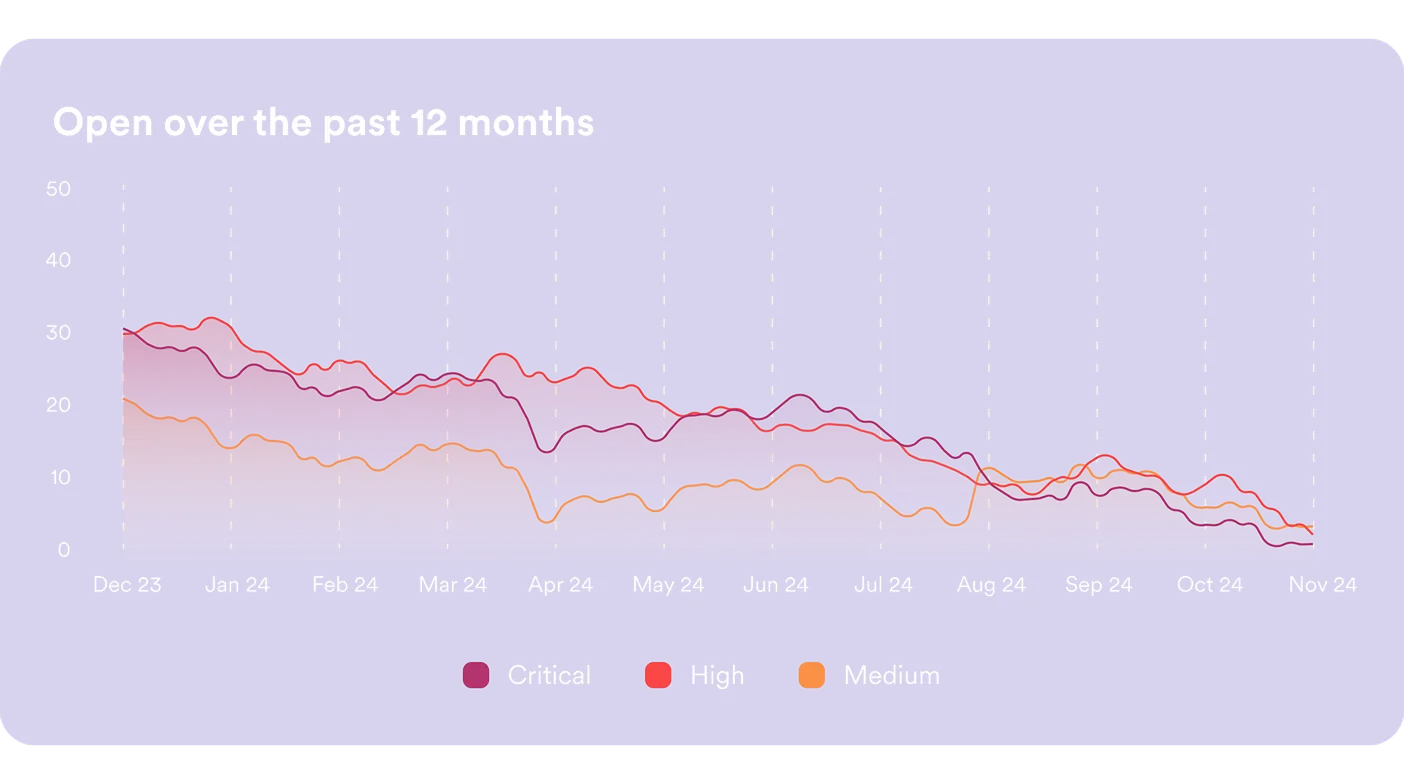
Map client web apps and APIs. Establish risk tiers and scanning cadence. Define the SLA that becomes the commercial basis of the managed service.
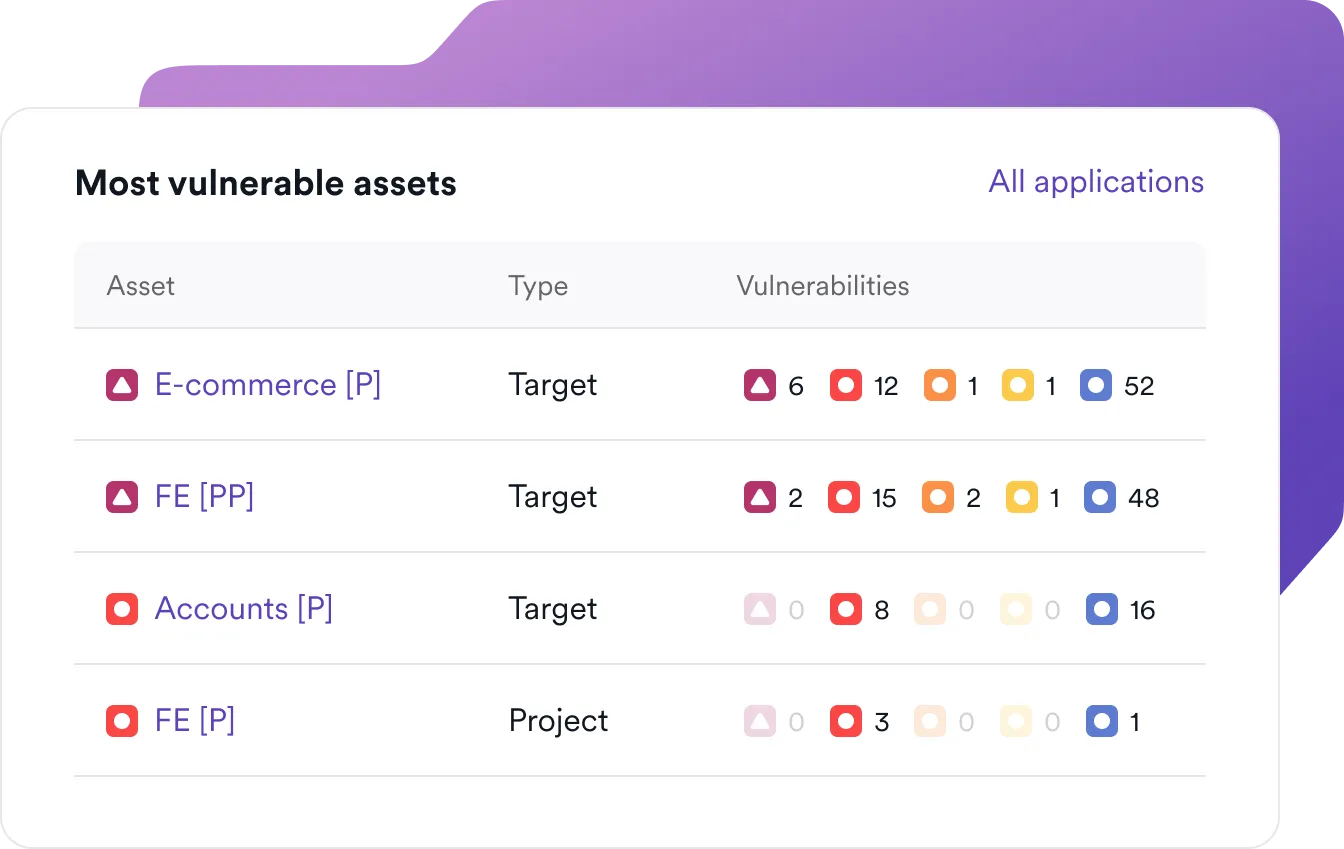
Authenticated DAST and API scans establish the vulnerability profile. Deliver an initial risk report and remediation roadmap — a billable first deliverable.
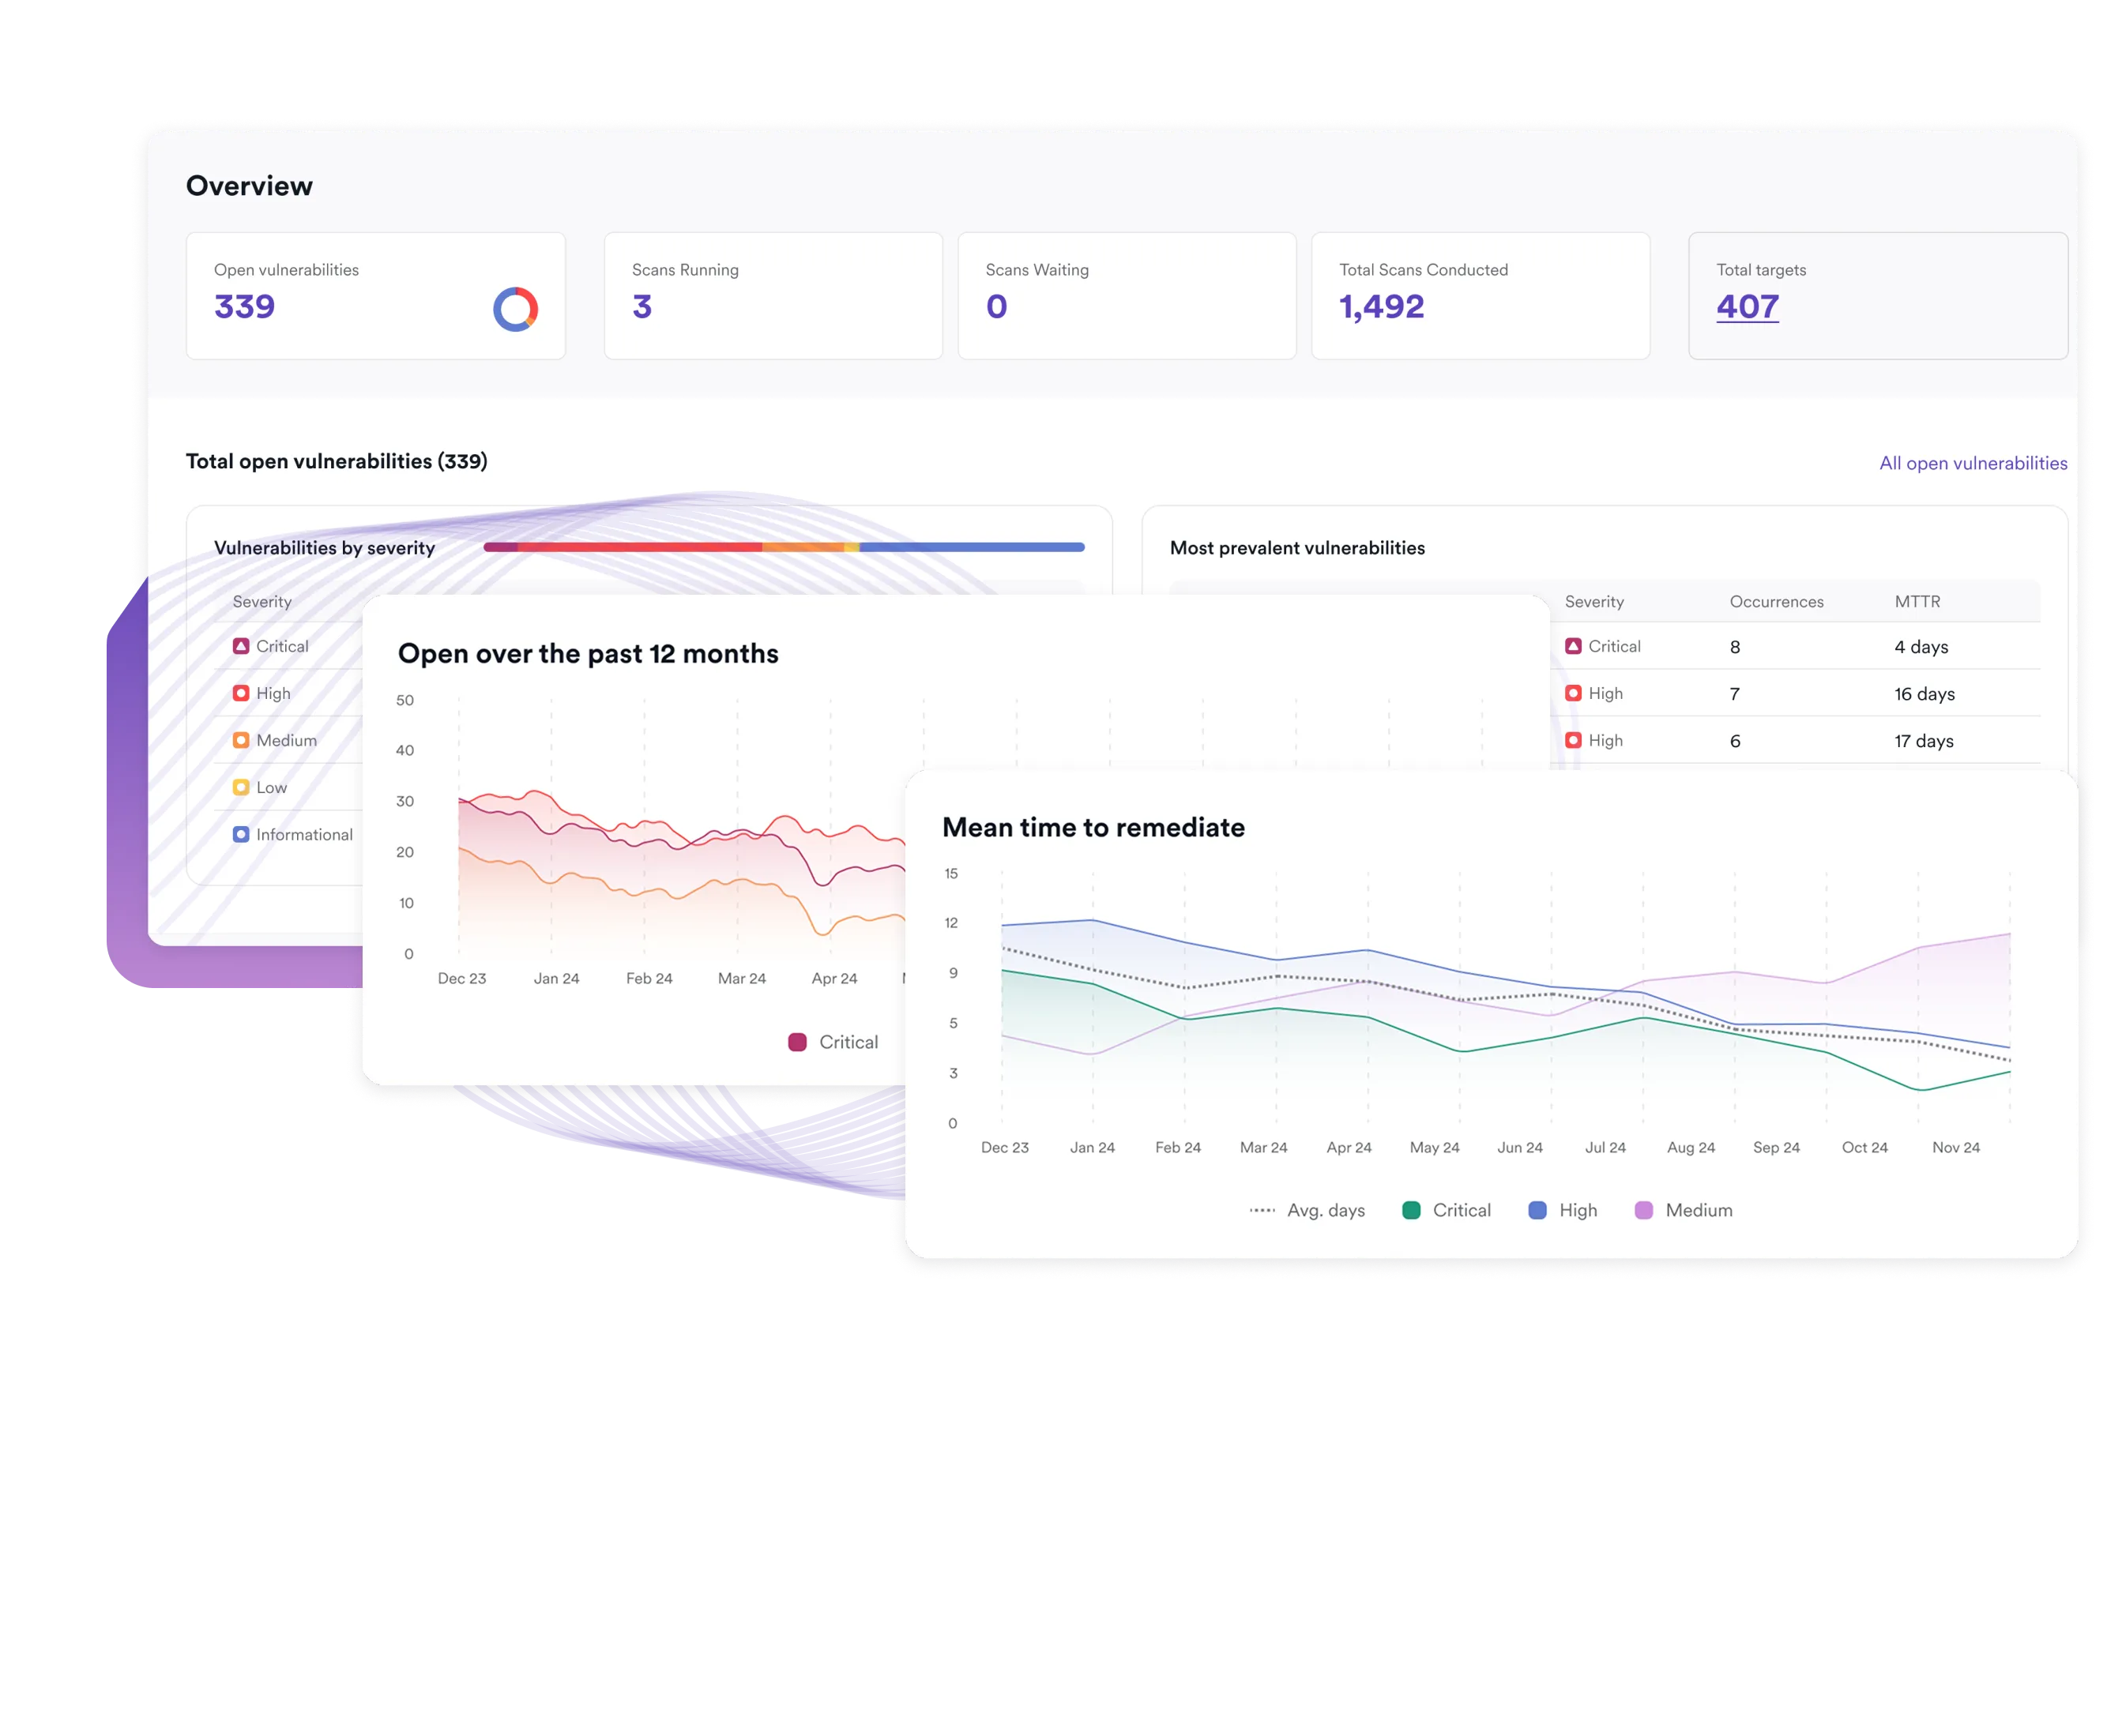
Scheduled scans aligned to release cadence. Severity-based alerting to your SOC. Auto-generated tickets in client systems when new vulnerabilities land.
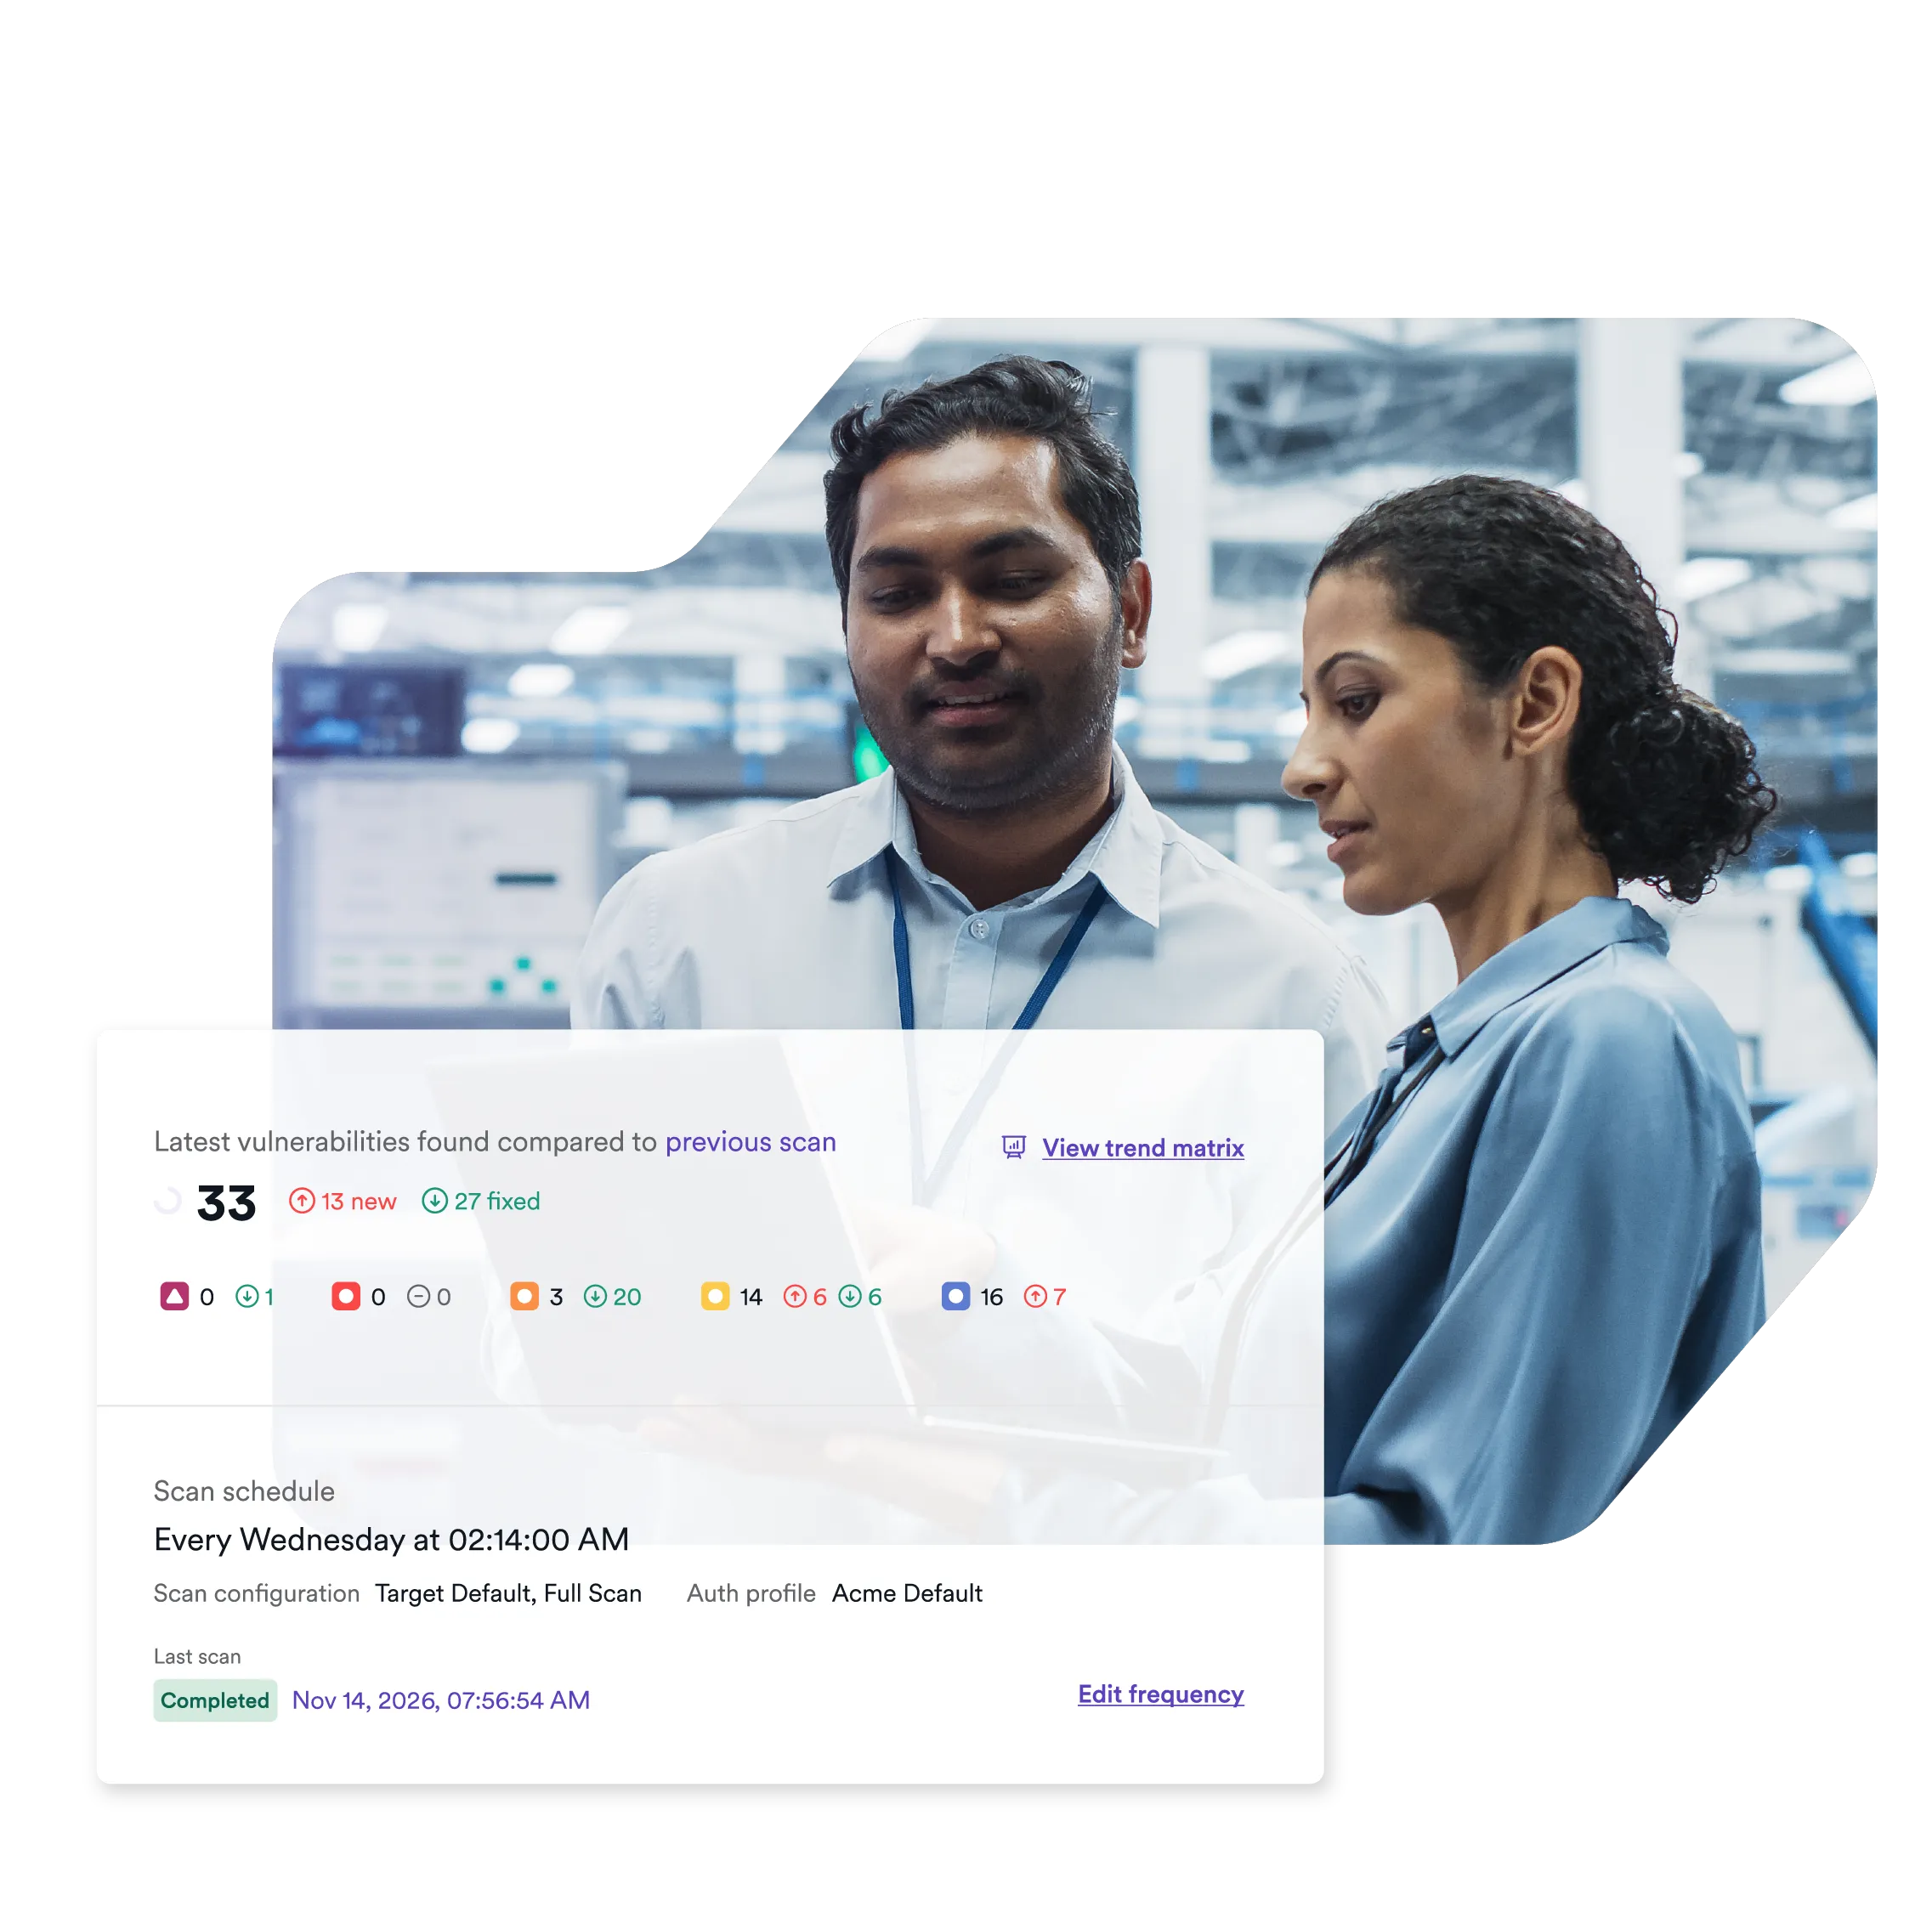
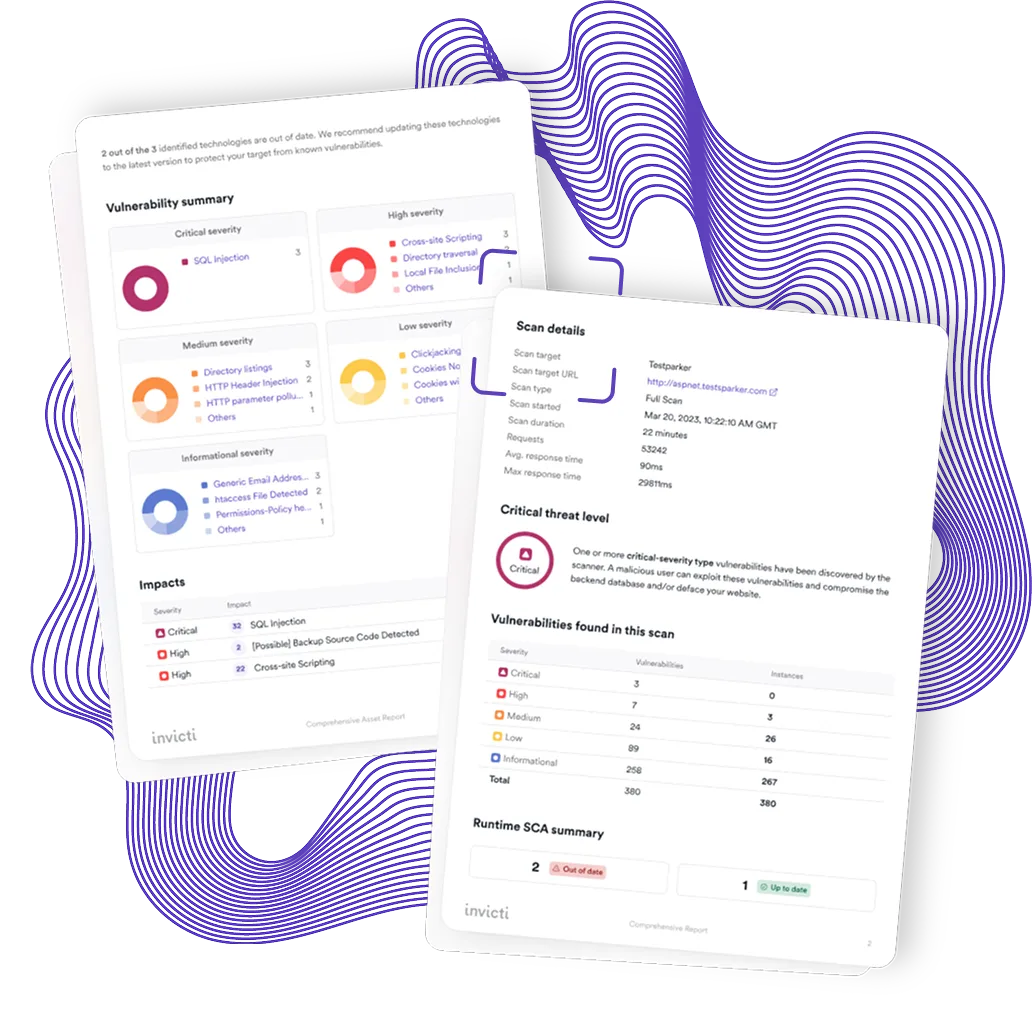
White-label posture scorecards and trend reports. Use QBRs to demonstrate progress and expand scope — adding new apps, compliance modules, and advisory services.

“For more websites, we now don’t need to go externally for security testing. We can fire up Invicti, run the tests as often as we like, view the scan results, and mitigate to our hearts’ content. As a result, the budget we were spending every year on penetration testing decreased by approximately 60% almost immediately and went down even more the following year, to about 20% of our initial spending.”



“Invicti is the best web application security scanner in terms of price-benefit balance. It is a very stable software, faster than the previous tool we were using and it is relatively free of false positives, which is exactly what we were looking for.”