Risiken finden. Relevanz beweisen. Schneller beheben.
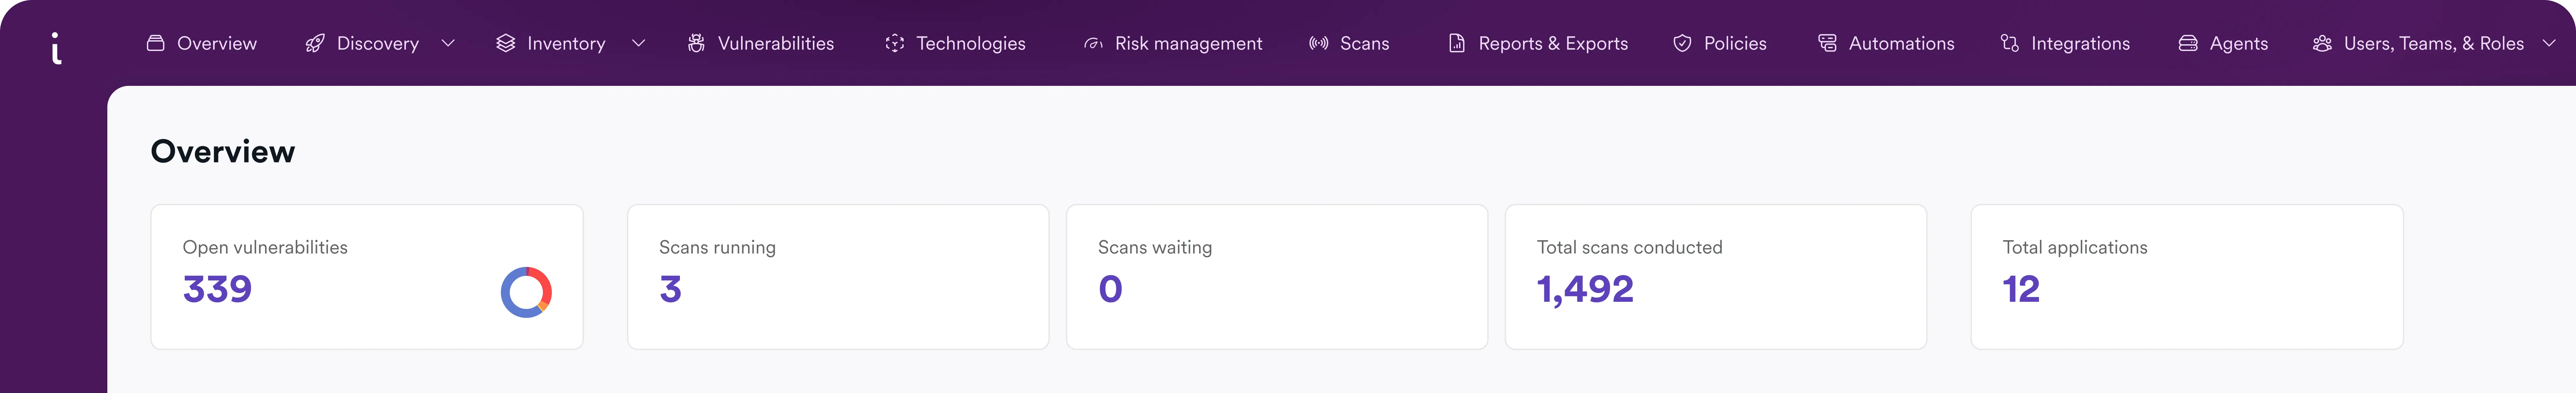
Invicti konsolidiert Sicherheitsergebnisse in einer einzigen Ansicht und nutzt Runtime Intelligence, Ausnutzbarkeit und Geschäftskontext, um die wirklich relevanten Risiken zu priorisieren.
Vollständige AppSec in einer Plattform. Nutzen Sie Runtime Intelligence, um echte, ausnutzbare Risiken zu identifizieren und Entwicklern dabei zu helfen, die wichtigen Probleme schneller zu beheben.


Jeder Scanner überflutet Sie mit Warnmeldungen. Ohne Priorisierung durch Runtime Intelligence verschwenden Sie Stunden mit der Verfolgung von False Positives.

Manuelle Triage und fragmentierte Tools machen es unmöglich, mit schnellen Release-Zyklen Schritt zu halten.

Teams fehlt der Überblick darüber, wer für kritische Schwachstellen verantwortlich ist, wie die Zeitpläne für die Remediation aussehen und ob die Korrekturen tatsächlich funktioniert haben.
Invicti konsolidiert Sicherheitsergebnisse in einer einzigen Ansicht und nutzt Runtime Intelligence, Ausnutzbarkeit und Geschäftskontext, um die wirklich relevanten Risiken zu priorisieren.
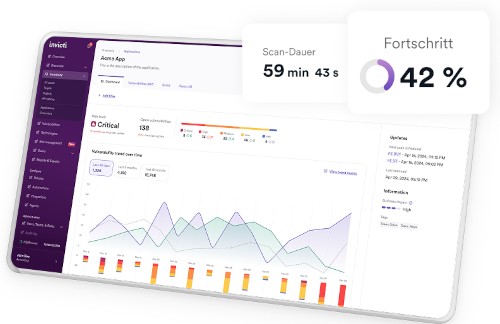


Invicti führt Sicherheitsergebnisse in einer zentralen Ansicht zusammen und nutzt Laufzeitanalysen zur Erreichbarkeit und Ausnutzbarkeit sowie Informationen zum Geschäftskontext, um die relevanten Ergebnisse aus der statischen Sicherheitsanalyse zu priorisieren.
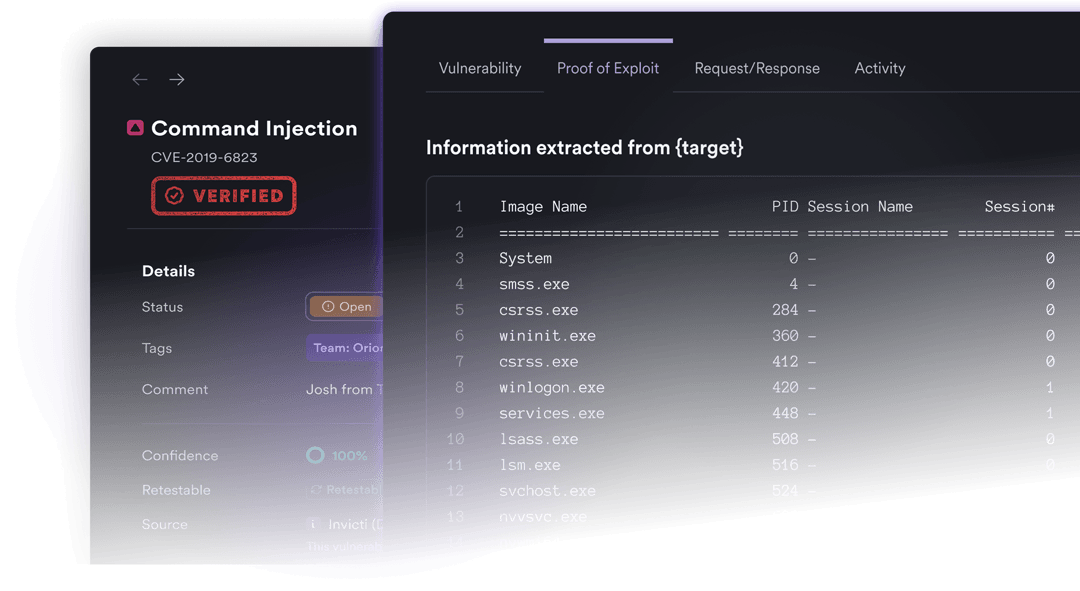
Laut einer Bewertung von Miercom bietet Invicti eine hohe DAST-Erkennungsgenauigkeit. Scannen Sie laufende Webanwendungen und APIs, verifizieren Sie viele Arten von Schwachstellen automatisch mit proof-based scanning und helfen Sie Entwicklungsteams, sich auf Schwachstellen mit tatsächlichem Geschäftsrisiko zu konzentrieren.
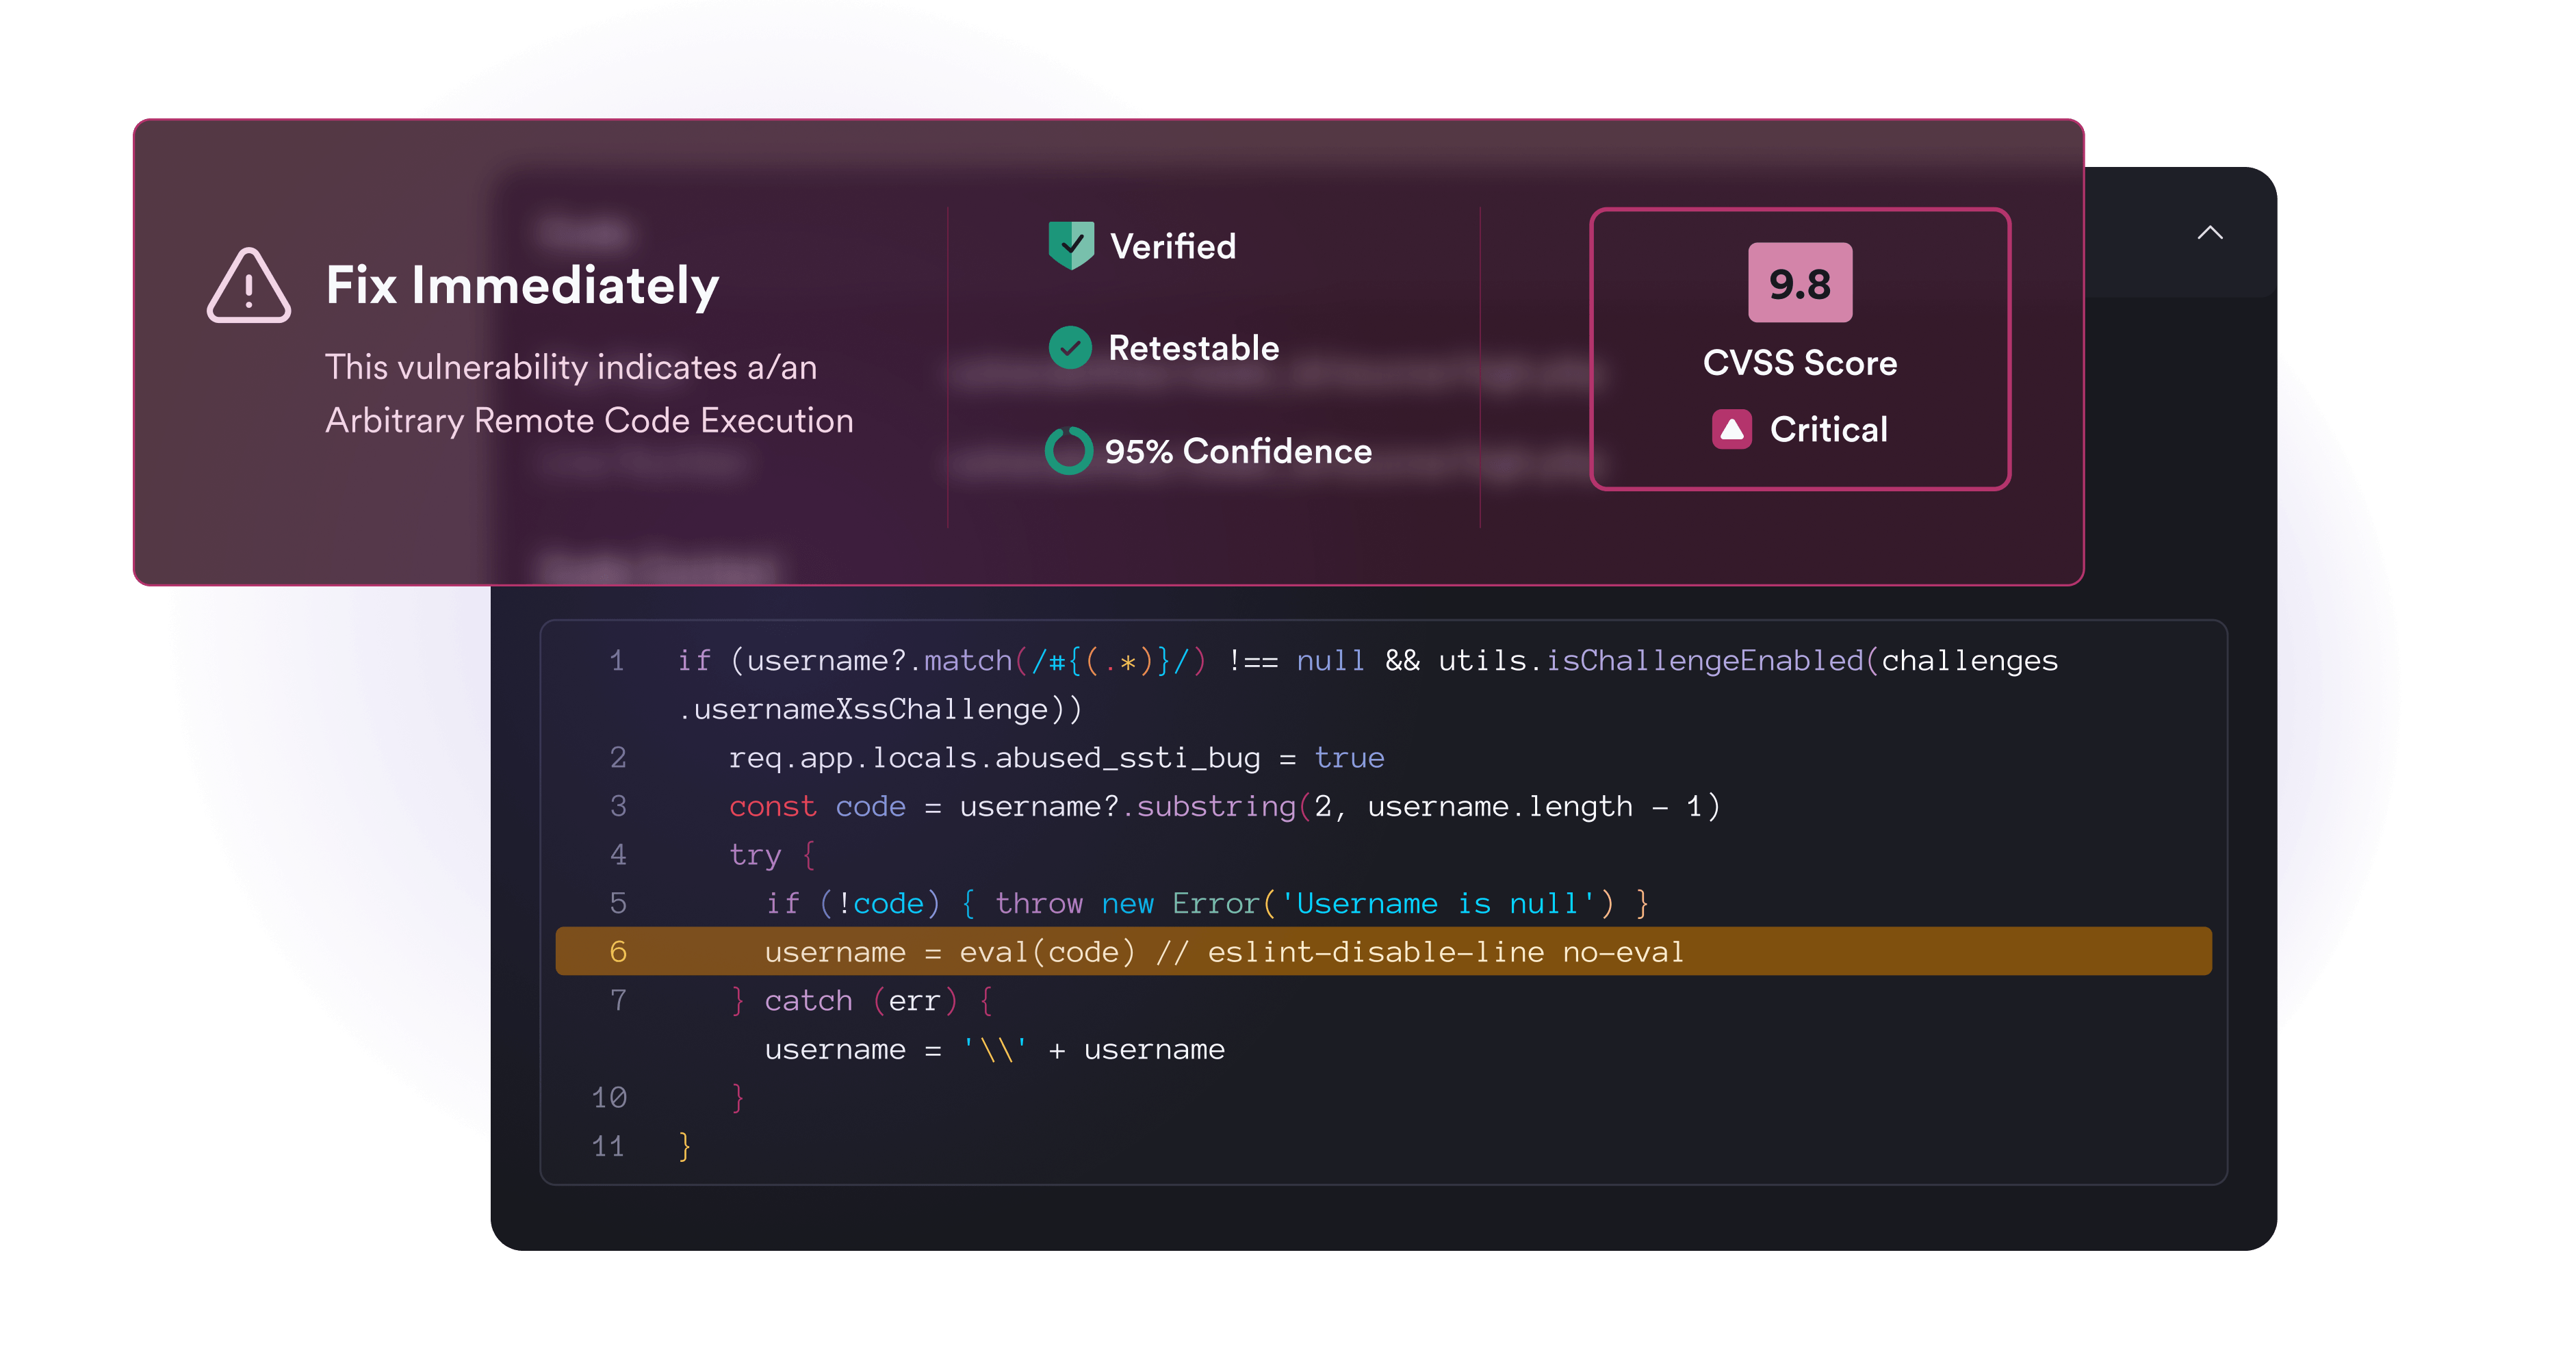
Invicti SAST verknüpft Ergebnisse der statischen Codeanalyse mit verifizierten Schwachstellen aus Laufzeittests, Informationen zu den zuständigen Entwicklungsteams und konkreten Remediation-Empfehlungen.
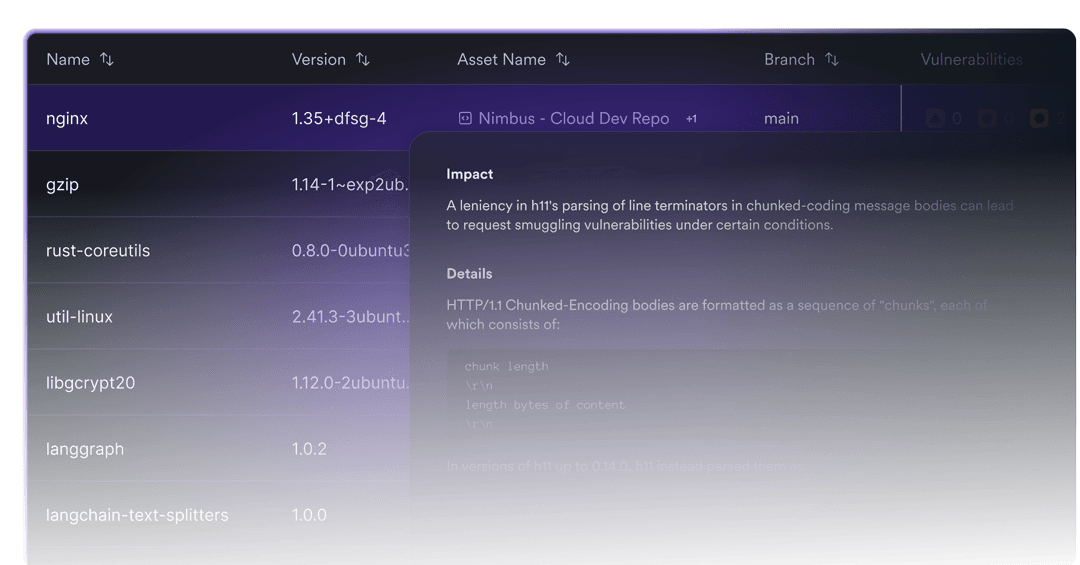
Erkennen Sie verwundbare Abhängigkeiten, erstellen Sie SBOMs, identifizieren Sie Container-Risiken und priorisieren Sie die Remediation mithilfe von Runtime Intelligence.
Erkennen Sie Fehlkonfigurationen frühzeitig, setzen Sie Sicherheitsrichtlinien in CI/CD durch und verfolgen Sie IaC-Risiken gemeinsam mit Ergebnissen aus Codeanalysen und Laufzeittests.
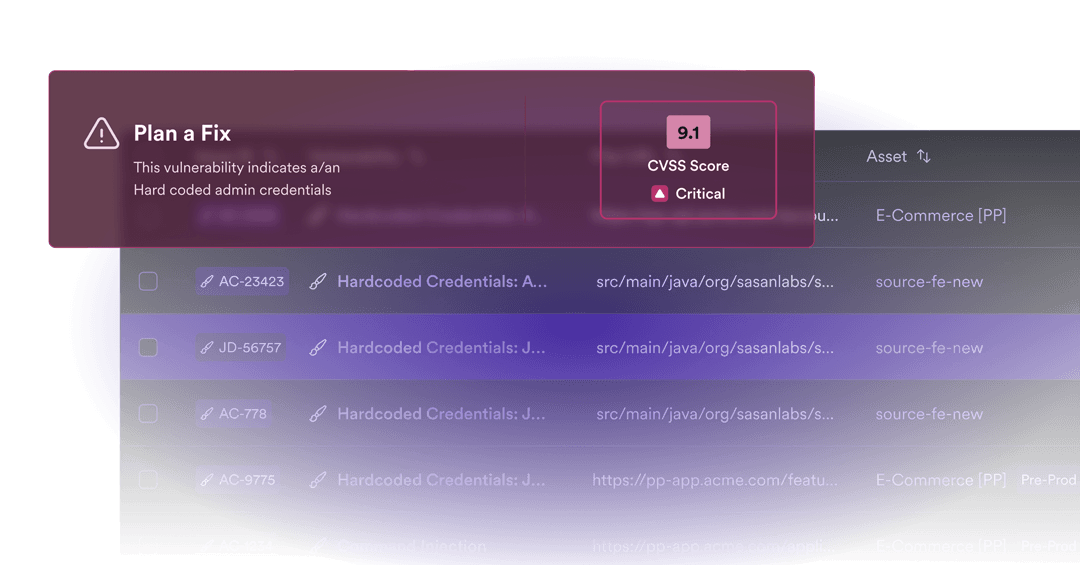
Invicti erkennt offengelegte API-Schlüssel, Passwörter, kryptografische Schlüssel und Token, damit Teams diese Sicherheitsrisiken frühzeitig beheben können.
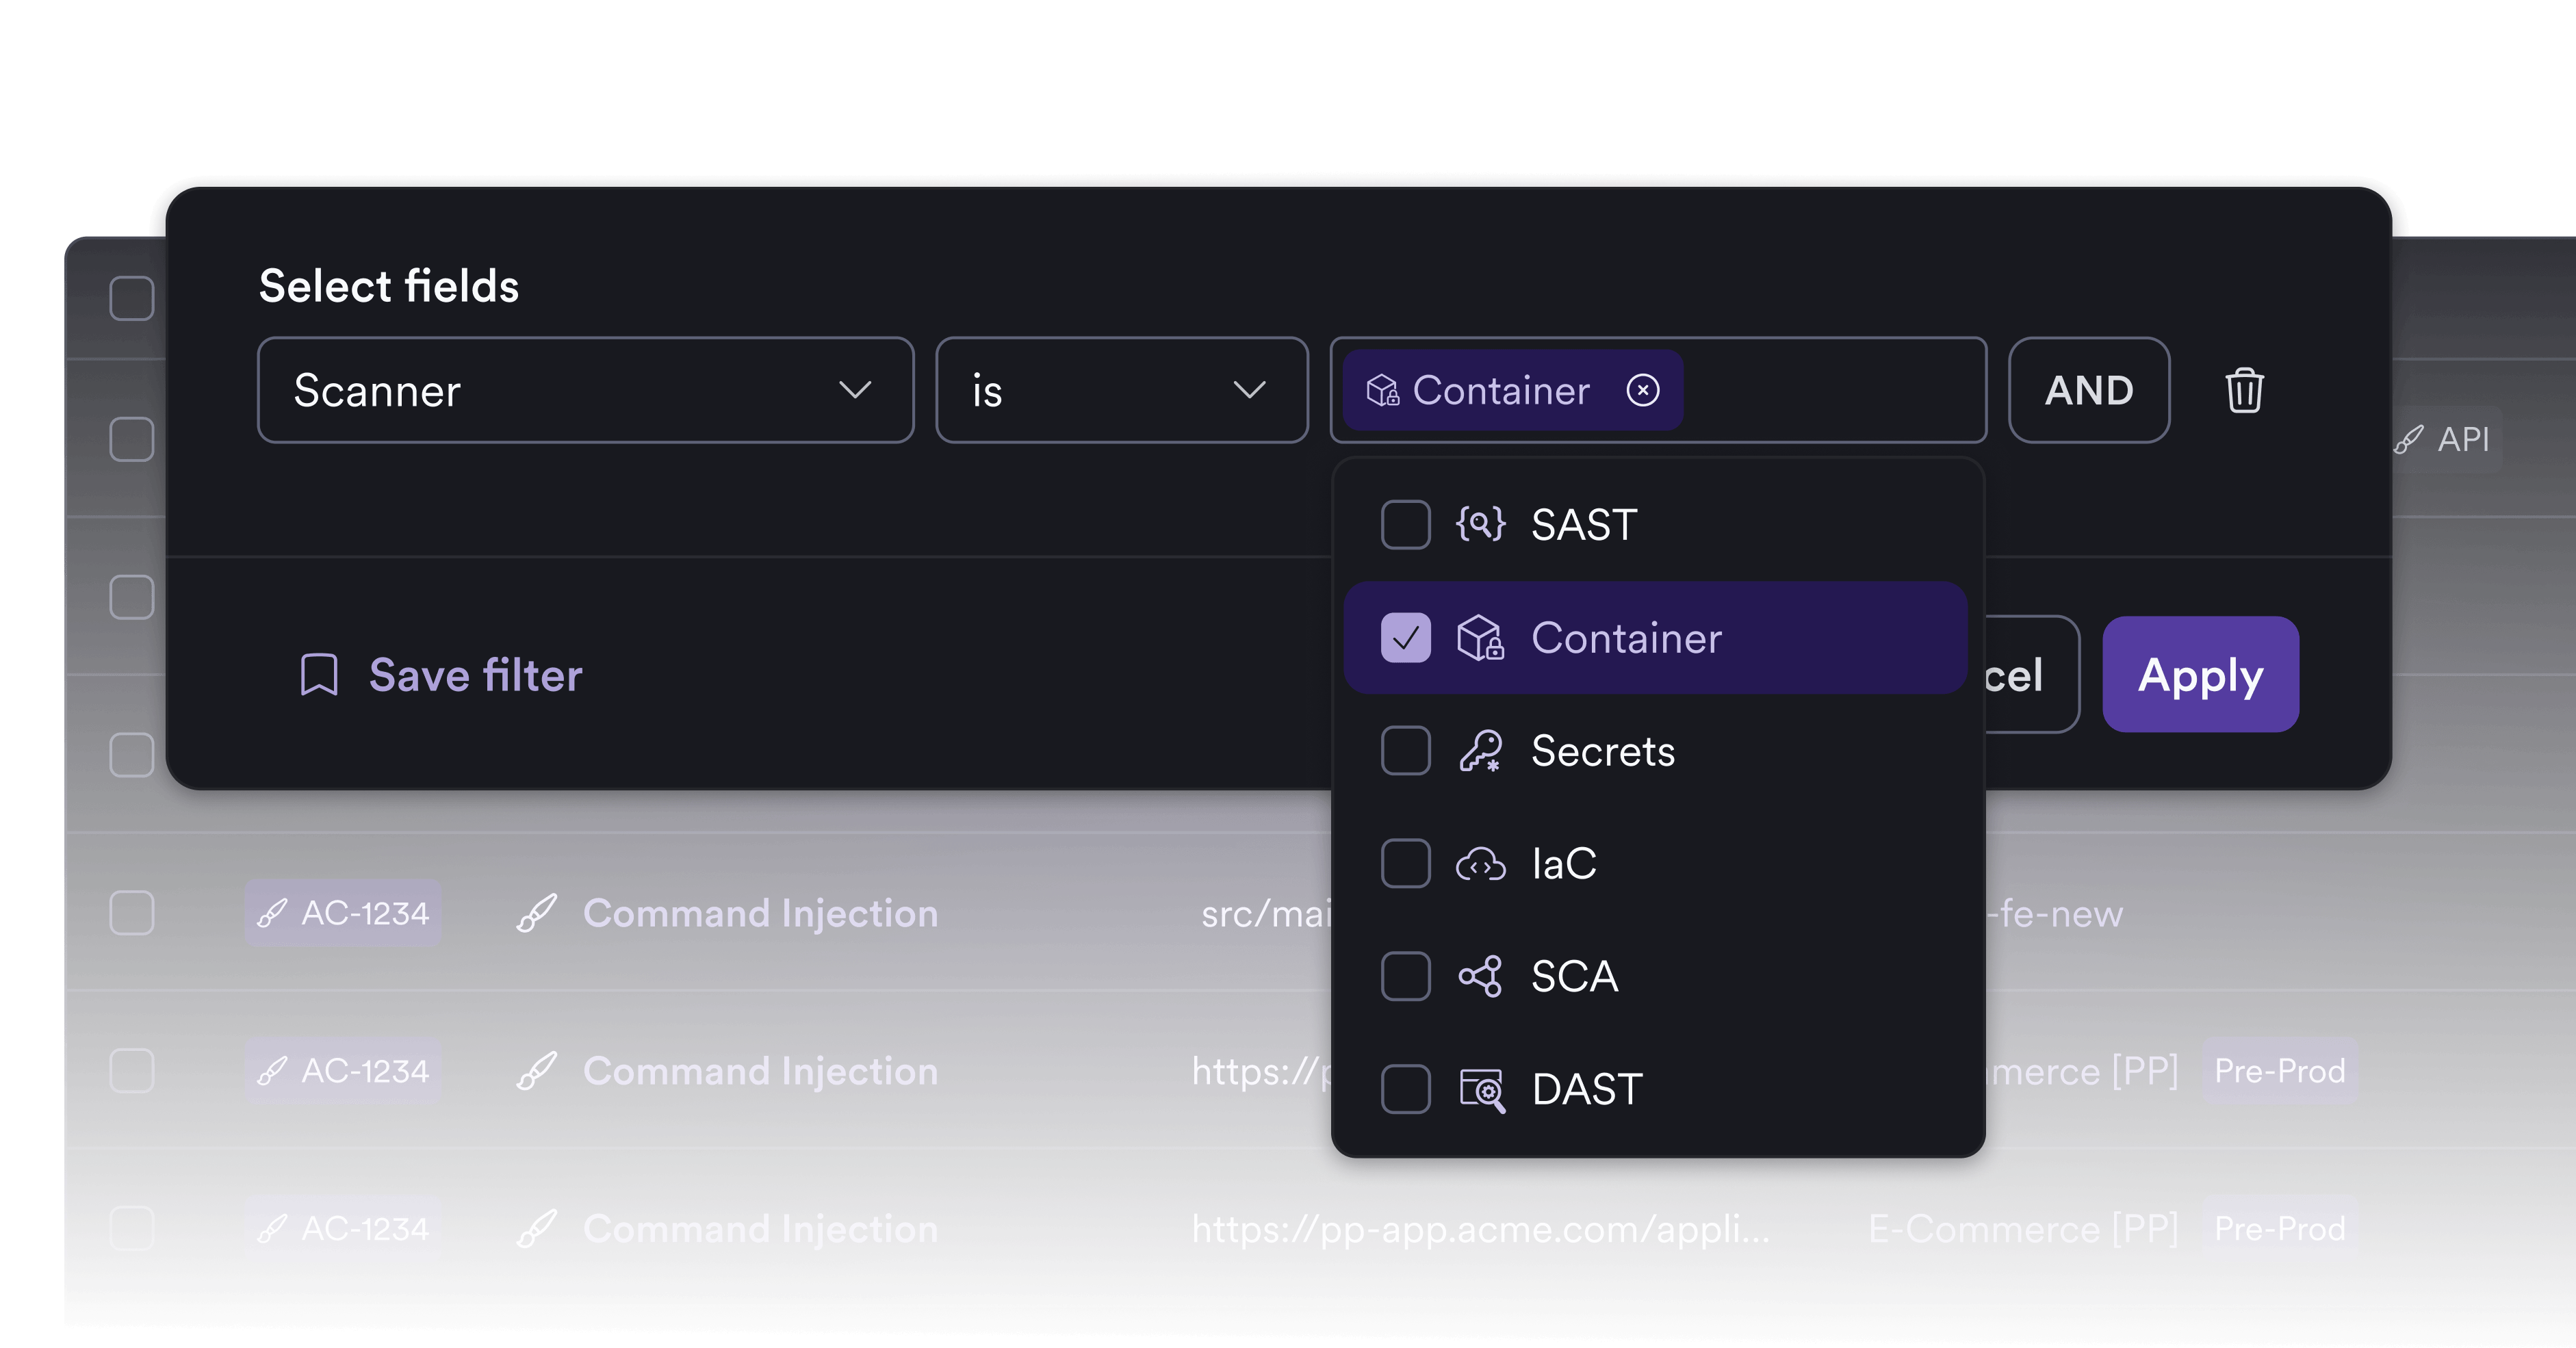
Invicti integriert Container-Scanning mit SCA, DAST und CI/CD-Workflows, damit Sie Schwachstellen über Registries und Cluster hinweg nachverfolgen, Komplexität reduzieren und Container-Risiken in einer einheitlichen Ansicht priorisieren können.
Laut einer Bewertung von Miercom bietet Invicti eine hohe DAST-Erkennungsgenauigkeit. Scannen Sie laufende Webanwendungen und APIs, verifizieren Sie viele Arten von Schwachstellen automatisch mit proof-based scanning und helfen Sie Entwicklungsteams, sich auf Schwachstellen mit tatsächlichem Geschäftsrisiko zu konzentrieren.
Invicti SAST verknüpft Ergebnisse der statischen Codeanalyse mit verifizierten Schwachstellen aus Laufzeittests, Informationen zu den zuständigen Entwicklungsteams und konkreten Remediation-Empfehlungen.
Erkennen Sie verwundbare Abhängigkeiten, erstellen Sie SBOMs, identifizieren Sie Container-Risiken und priorisieren Sie die Remediation mithilfe von Runtime Intelligence.
Erkennen Sie Fehlkonfigurationen frühzeitig, setzen Sie Sicherheitsrichtlinien in CI/CD durch und verfolgen Sie IaC-Risiken gemeinsam mit Ergebnissen aus Codeanalysen und Laufzeittests.
Invicti erkennt offengelegte API-Schlüssel, Passwörter, kryptografische Schlüssel und Token, damit Teams diese Sicherheitsrisiken frühzeitig beheben können.
Invicti integriert Container-Scanning mit SCA, DAST und CI/CD-Workflows, damit Sie Schwachstellen über Registries und Cluster hinweg nachverfolgen, Komplexität reduzieren und Container-Risiken in einer einheitlichen Ansicht priorisieren können.

„Für die meisten Websites müssen wir für Sicherheitstests nun nicht mehr auf externe Anbieter zurückgreifen. Wir können Invicti starten, die Tests so oft durchführen, wie wir möchten, die Scan-Ergebnisse einsehen und die Remediation nach Belieben vornehmen. Infolgedessen sank das Budget, das wir jedes Jahr für Penetrationstest ausgegeben haben, fast sofort um etwa 60 % und ging im darauffolgenden Jahr sogar noch weiter auf etwa 20 % unserer ursprünglichen Ausgaben zurück.“



„Invicti ist der beste Web Application Security Scanner im Hinblick auf das Preis-Leistungs-Verhältnis. Es ist eine sehr stabile Software, schneller als das Tool, das wir zuvor verwendet haben, und es ist weitgehend frei von False Positive, was genau das war, wonach wir gesucht haben.“
Die Invicti-Plattform verfolgt einen DAST-first-Ansatz, bei dem Runtime-Evidenz aus laufenden Anwendungen genutzt wird, um reale Anwendungsrisiken besser zu priorisieren. Mit Proof-Based Scanning kann Invicti die Ausnutzbarkeit vieler unterstützter Schwachstellen automatisch bestätigen und einen Exploit-Nachweis liefern.
False Positives gehören zu den größten Herausforderungen in der Anwendungssicherheit. Für viele gängige Schwachstellenklassen begegnet Invicti diesem Problem mit Proof-Based Scanning, das automatisch überprüfen kann, ob eine Schwachstelle tatsächlich ausnutzbar ist. Dadurch lassen sich Fehlalarme und unnötiger Triage-Aufwand reduzieren, sodass sich Entwicklungsteams stärker auf relevante Risiken konzentrieren können.
Application Security Posture Management (ASPM) bietet zentralisierte Transparenz und Risikomanagement über Sicherheitstools, Workflows und Teams hinweg. Invicti kombiniert Aggregation, Deduplizierung, Priorisierung, Richtliniendurchsetzung und Workflow-Automatisierung mit Runtime-Evidenz aus DAST und API-Sicherheit. So können Unternehmen AppSec-Risiken gezielter priorisieren, nachverfolgen und ihre Remediation steuern.
Ja. Invicti geht über das Scannen von Webanwendungen hinaus und umfasst auch die automatisierte API-Erkennung und -Prüfung. Dies hilft Unternehmen dabei, verborgene Teile ihrer Angriffsfläche abzudecken und sicherzustellen, dass sowohl Webanwendungen als auch APIs kontinuierlich identifiziert und gegen reale Bedrohungen abgesichert werden.
Ja, absolut. Die Invicti-Plattform ist auf Automatisierung und Skalierbarkeit ausgelegt und bietet Integrationen in CI/CD-Pipelines, Issue-Tracker und Kollaborationstools. Dadurch können Sicherheitstests kontinuierlich in DevSecOps-Umgebungen ausgeführt werden, ohne die Entwicklung zu verlangsamen, wodurch Schwachstellen frühzeitig erkannt und behoben werden.
Ja. Die Invicti-Plattform umfasst Funktionen für SCA und Container-Sicherheit, mit denen Unternehmen anfällige Open-Source-Bibliotheken, veraltete Technologien und unsichere Container-Images identifizieren können. In Kombination mit dynamischen Tests bietet dies sowohl statische als auch Laufzeit-Transparenz hinsichtlich Risiken in der Lieferkette für eine umfassendere Sicherheitslage.