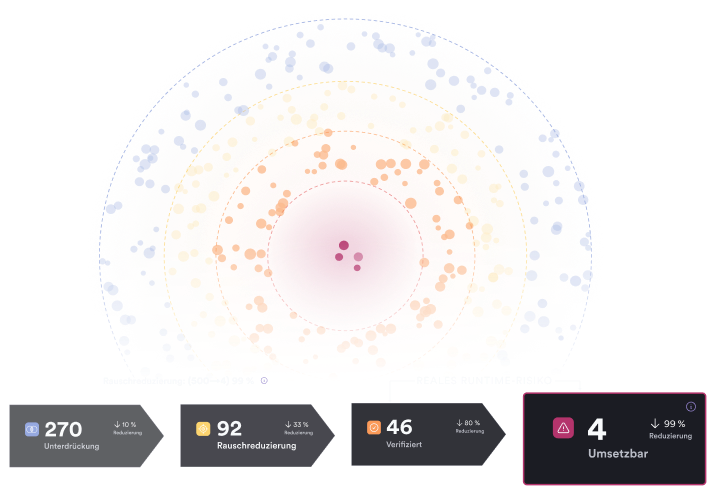
Ein Ruf, der auf Nachweisen basiert

Nur Invicti verfügt über jahrzehntelange Runtime-Expertise, um AppSec-Risiken anhand von Nachweisen zu priorisieren.

Über 5.000 Kunden

Von Tausenden von Unternehmen geschätzt

Nr. 1 bei der Runtime-Genauigkeit

Die präziseste AppSec-Plattform

2x schnellere MTTR

Kunden beschleunigen die Remediation von Risiken mit Invicti

1.000.000 abgesichert

Über 20 Jahre Erfahrung bei der Absicherung von Millionen von Apps und APIs

„Mühelose Website-Tests mit hervorragendem Support“

- Chris M. | Systemadministrator

Viele Sicherheitsüberprüfungen, die leicht anpassbar sind. Man kann genau das Scan-Profil bzw. den Scan-Typ erstellen, den man benötigt. Wirklich guter Support, der schnell antwortet und angemessene Empfehlungen gibt. Jedes Mal, wenn wir False Positives gemeldet haben, war die Reaktion schnell und angemessen. Es ist die beste Lösung, die man auf dem Markt finden kann.

Volodymyr S. | Senior Information Security Engineer

Die Benutzeroberfläche ist großartig und macht alles unkompliziert. Die Scan-Engine zeichnet sich durch qualitativ hochwertige Ergebnisse aus, insbesondere im Vergleich zu Wettbewerbern. Sie reduziert den manuellen Aufwand und die Zeit für manuelle Aktionen erheblich. Auch die Ersteinrichtung empfand ich als sehr einfach.

Zach G.

Der wertvollste Aspekt von Invicti ist die Fähigkeit, die Lücke zwischen aktivem Schwachstellen-Scanning und Abhängigkeitsmanagement zu schließen. Während sich viele Tools nur auf aktive Bedrohungen konzentrieren, bietet Invicti die SCA-Tiefe, die wir für Unternehmensportfolios benötigen.

Verifizierter Nutzer in IT und Dienstleistungen

Jede AppSec-Lösung an einem Ort

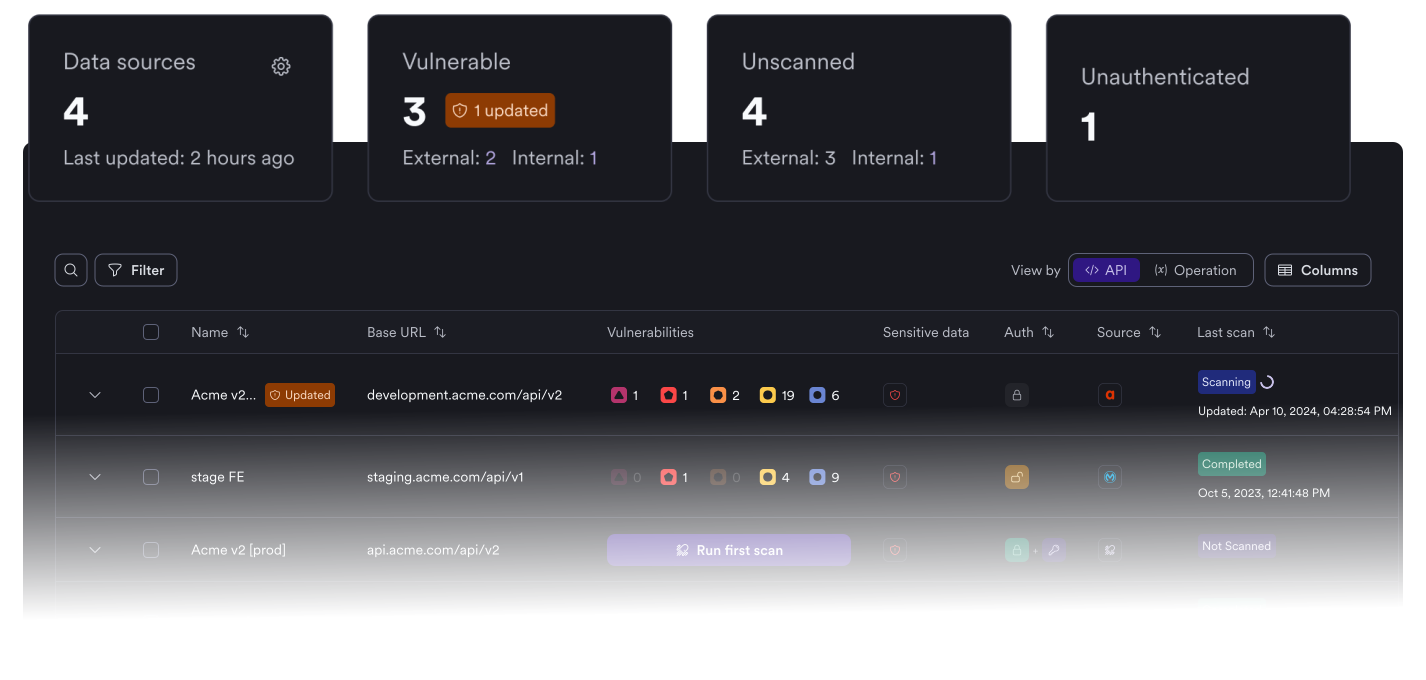
APIs finden und scannen, von deren Existenz Sie nichts wussten

Mehrschichtige Erkennung findet Schatten-APIs automatisch.
Komplexe Schwachstellen wie BOLA, BFLA und Fehlkonfigurationen erkennen.
Entdeckte APIs automatisch für DAST-Scans vorbereiten, ganz ohne manuelle Konfiguration.
Mehr erfahren
Alle Schwachstellen verwalten

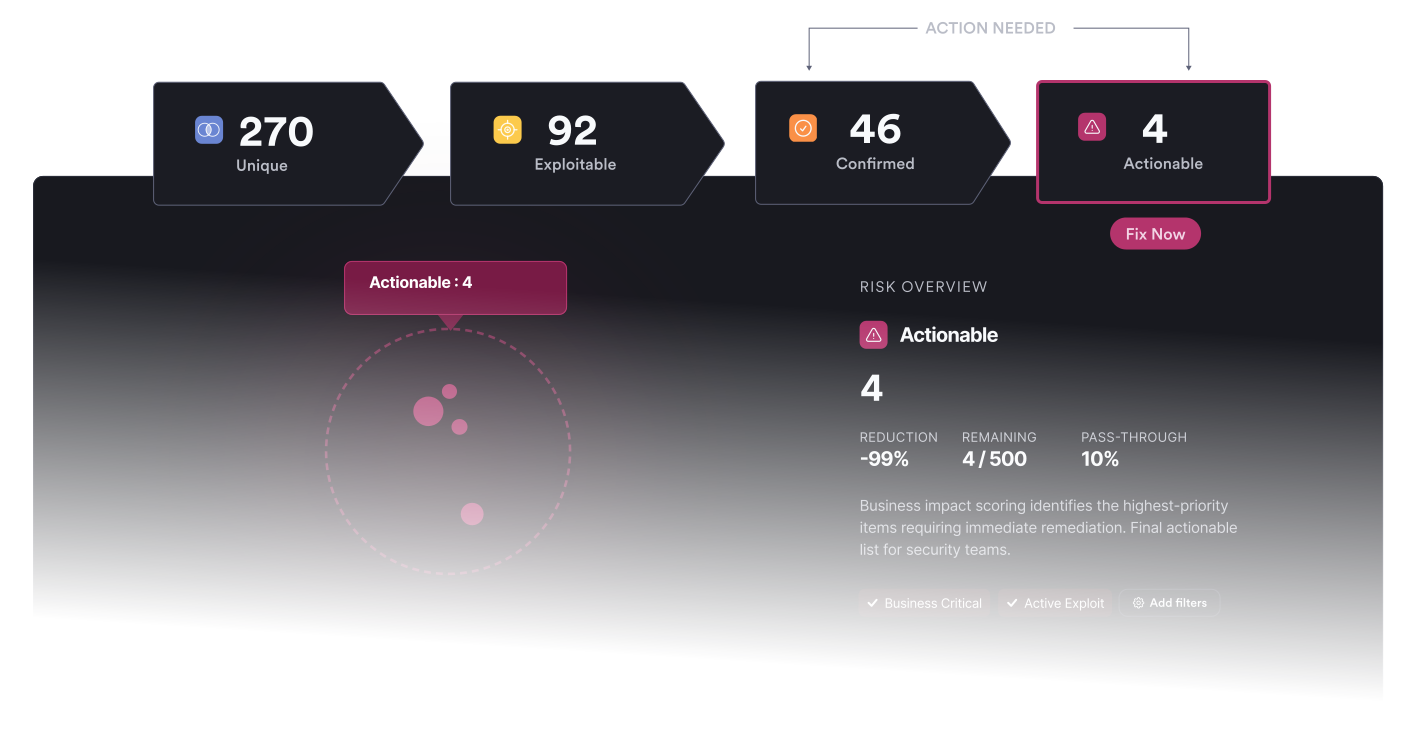
Führen Sie Ergebnisse aus allen Sicherheitstools in einer einzigen Ansicht zusammen und entfernen Sie Duplikate.
Ordnen Sie Schwachstellen den Entwicklern zu, die sie verursacht haben.
Bewahren Sie eine vollständige Historie von Schwachstellen und Maßnahmen zur Remediation über Tool-Wechsel hinweg auf.
Mehr erfahren
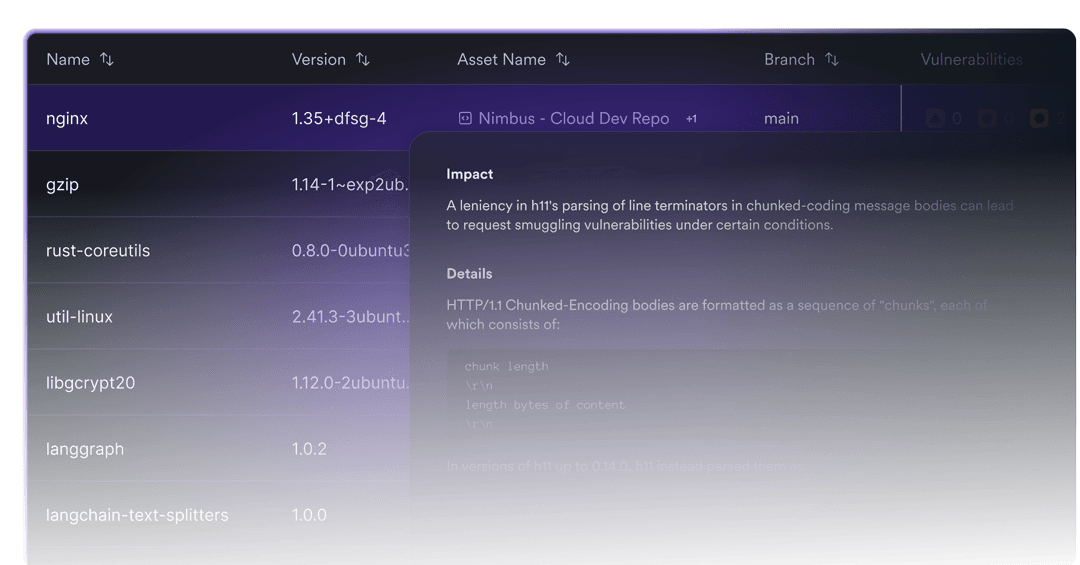
Open-Source-Risiken verwalten

Erstellen Sie automatisch SBOMs für alle Anwendungen in verschiedenen Formaten.
Scannen Sie Komponenten kontinuierlich auf Schwachstellen und kennzeichnen Sie riskante Lizenzen.
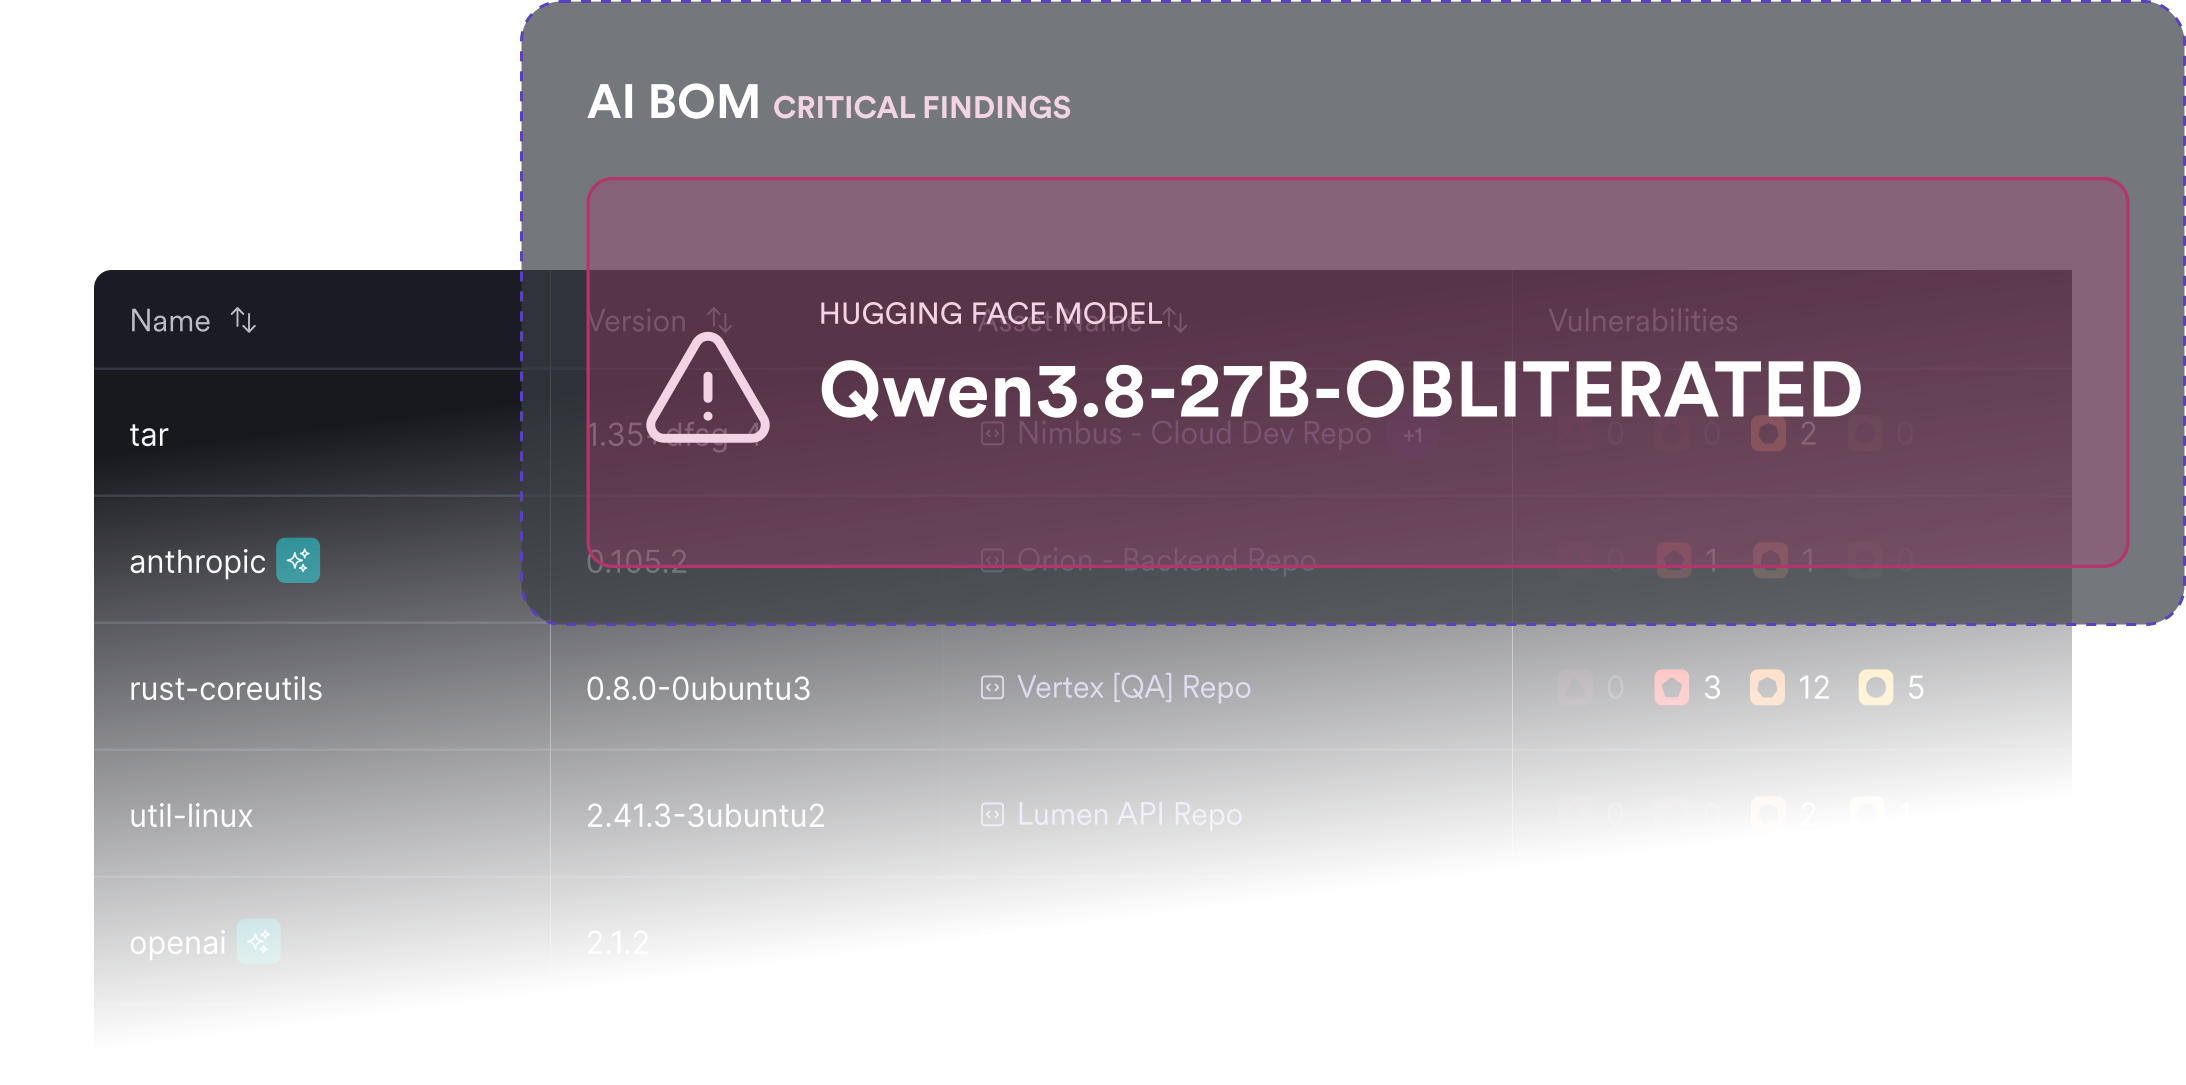
Die AI-BOM zeigt Ihnen jede KI-Komponente in Ihrer Lieferkette.
Mehr erfahren
“We can fire up Invicti, run the tests as often as we like, and mitigate to our hearts’ content. The budget we were spending every year on penetration testing decreased by approximately 60% almost immediately …

Brian Brackenborough, Chief Information Security Officer, Channel 4

“As opposed to other web application scanners we used, Invicti is very easy to use and does not require a lot of configuring. An out of the…

Perry Mertens, Audit Supervisor, ING Insurance EURAsia IT Audit Team

“Start integrating Invicti into your process and you’ll be surprised at how much time it saves you and how much ‘auto magic’ it brings to your entire development pipeline …

Ken Schirrmacher, CTO and Senior Director of IT, Park 'N Fly, Inc.

110+ INTEGRATIONEN

Integration mit Ihren bestehenden Tools

‍

Empfohlene Blogbeiträge

Blog

Best application security tools in 2026: A platform-first guide

Blog

AI-powered DAST for modern AppSec

Blog

How to build an agentic AppSec program

Blog

Agentic pentesting: A guide for modern application security

Blog

Best application security tools in 2026: A platform-first guide

Blog

AI-powered DAST for modern AppSec

Blog

How to build an agentic AppSec program

Blog

Agentic pentesting: A guide for modern application security