Seguridad de contenedores
Visibilidad completa, flujos de trabajo más eficientes y mayor seguridad de los contenedores
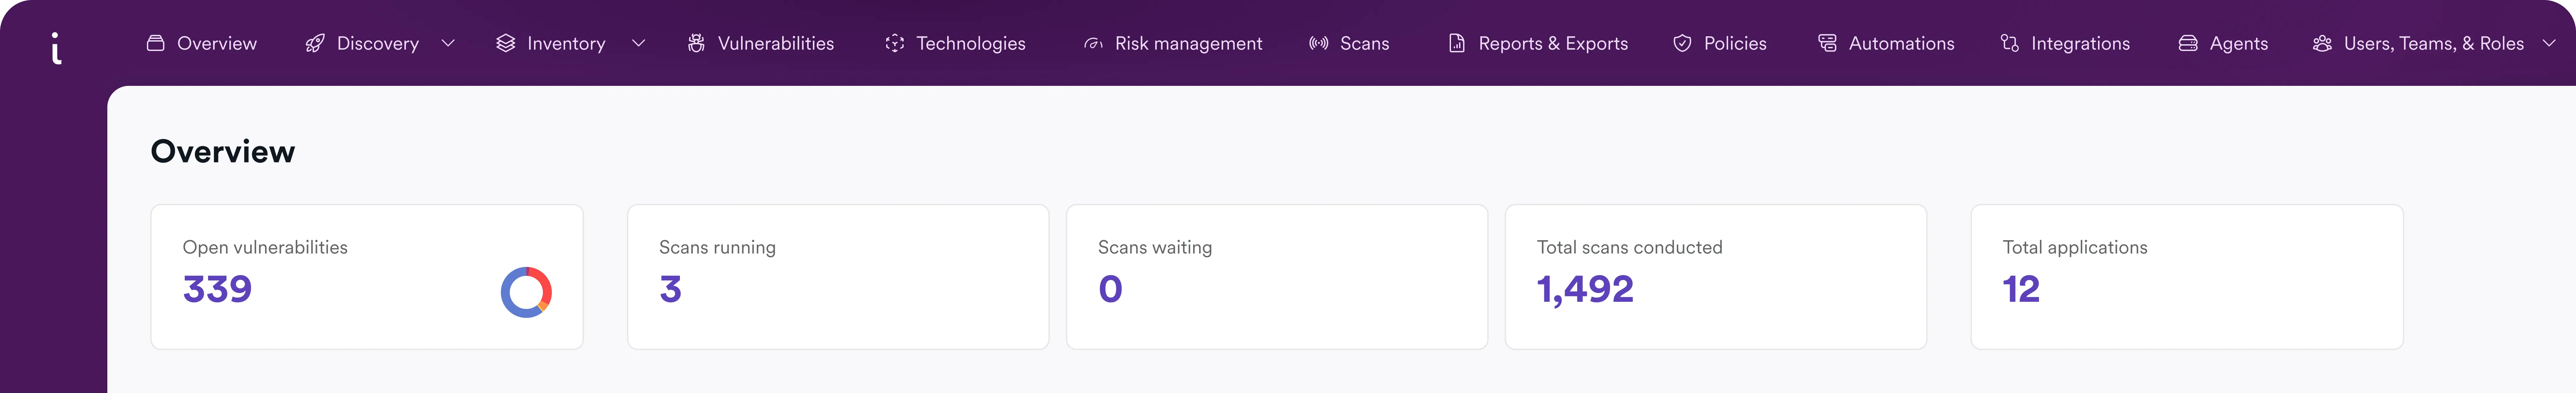
Invicti integra el análisis de seguridad de contenedores con los flujos de trabajo de SCA, DAST y CI/CD para identificar vulnerabilidades en imágenes almacenadas en registros y desplegadas en clústeres, reducir la complejidad y priorizar los riesgos desde una vista unificada.
Más de 5000 organizaciones líderes confían en Invicti


El problema de la seguridad de contenedores tradicional
Los contenedores son fundamentales para las aplicaciones modernas, pero los métodos tradicionales de análisis pueden ofrecer una visibilidad limitada de su contenido, complicar los procesos y generar alertas innecesarias. Como resultado, algunos riesgos críticos pueden pasar desapercibidos mientras los equipos dedican tiempo a hallazgos de menor prioridad.

Riesgos ocultos
Las imágenes de contenedores pueden incluir componentes de código abierto vulnerables y aplicaciones con fallos de seguridad. Las actualizaciones y los despliegues frecuentes dificultan determinar qué vulnerabilidades representan un riesgo real.

Procesos manuales
Los registros de imágenes, los clústeres de Kubernetes y los despliegues frecuentes aumentan la complejidad de los entornos de contenedores. Los análisis puntuales y el seguimiento mediante hojas de cálculo pueden resultar insuficientes.

Sin priorización
El análisis tradicional de contenedores suele generar listas estáticas de vulnerabilidades de componentes. Sin correlación con los hallazgos de las pruebas dinámicas y otros datos de riesgo, los equipos pueden dedicar tiempo a problemas de baja prioridad.
elimine los puntos ciegos
Visibilidad completa de los contenedores
Invicti correlaciona las vulnerabilidades de los contenedores con todo su programa de seguridad de aplicaciones para que pueda centrarse en lo más importante.
automatice a escala
Análisis simplificado
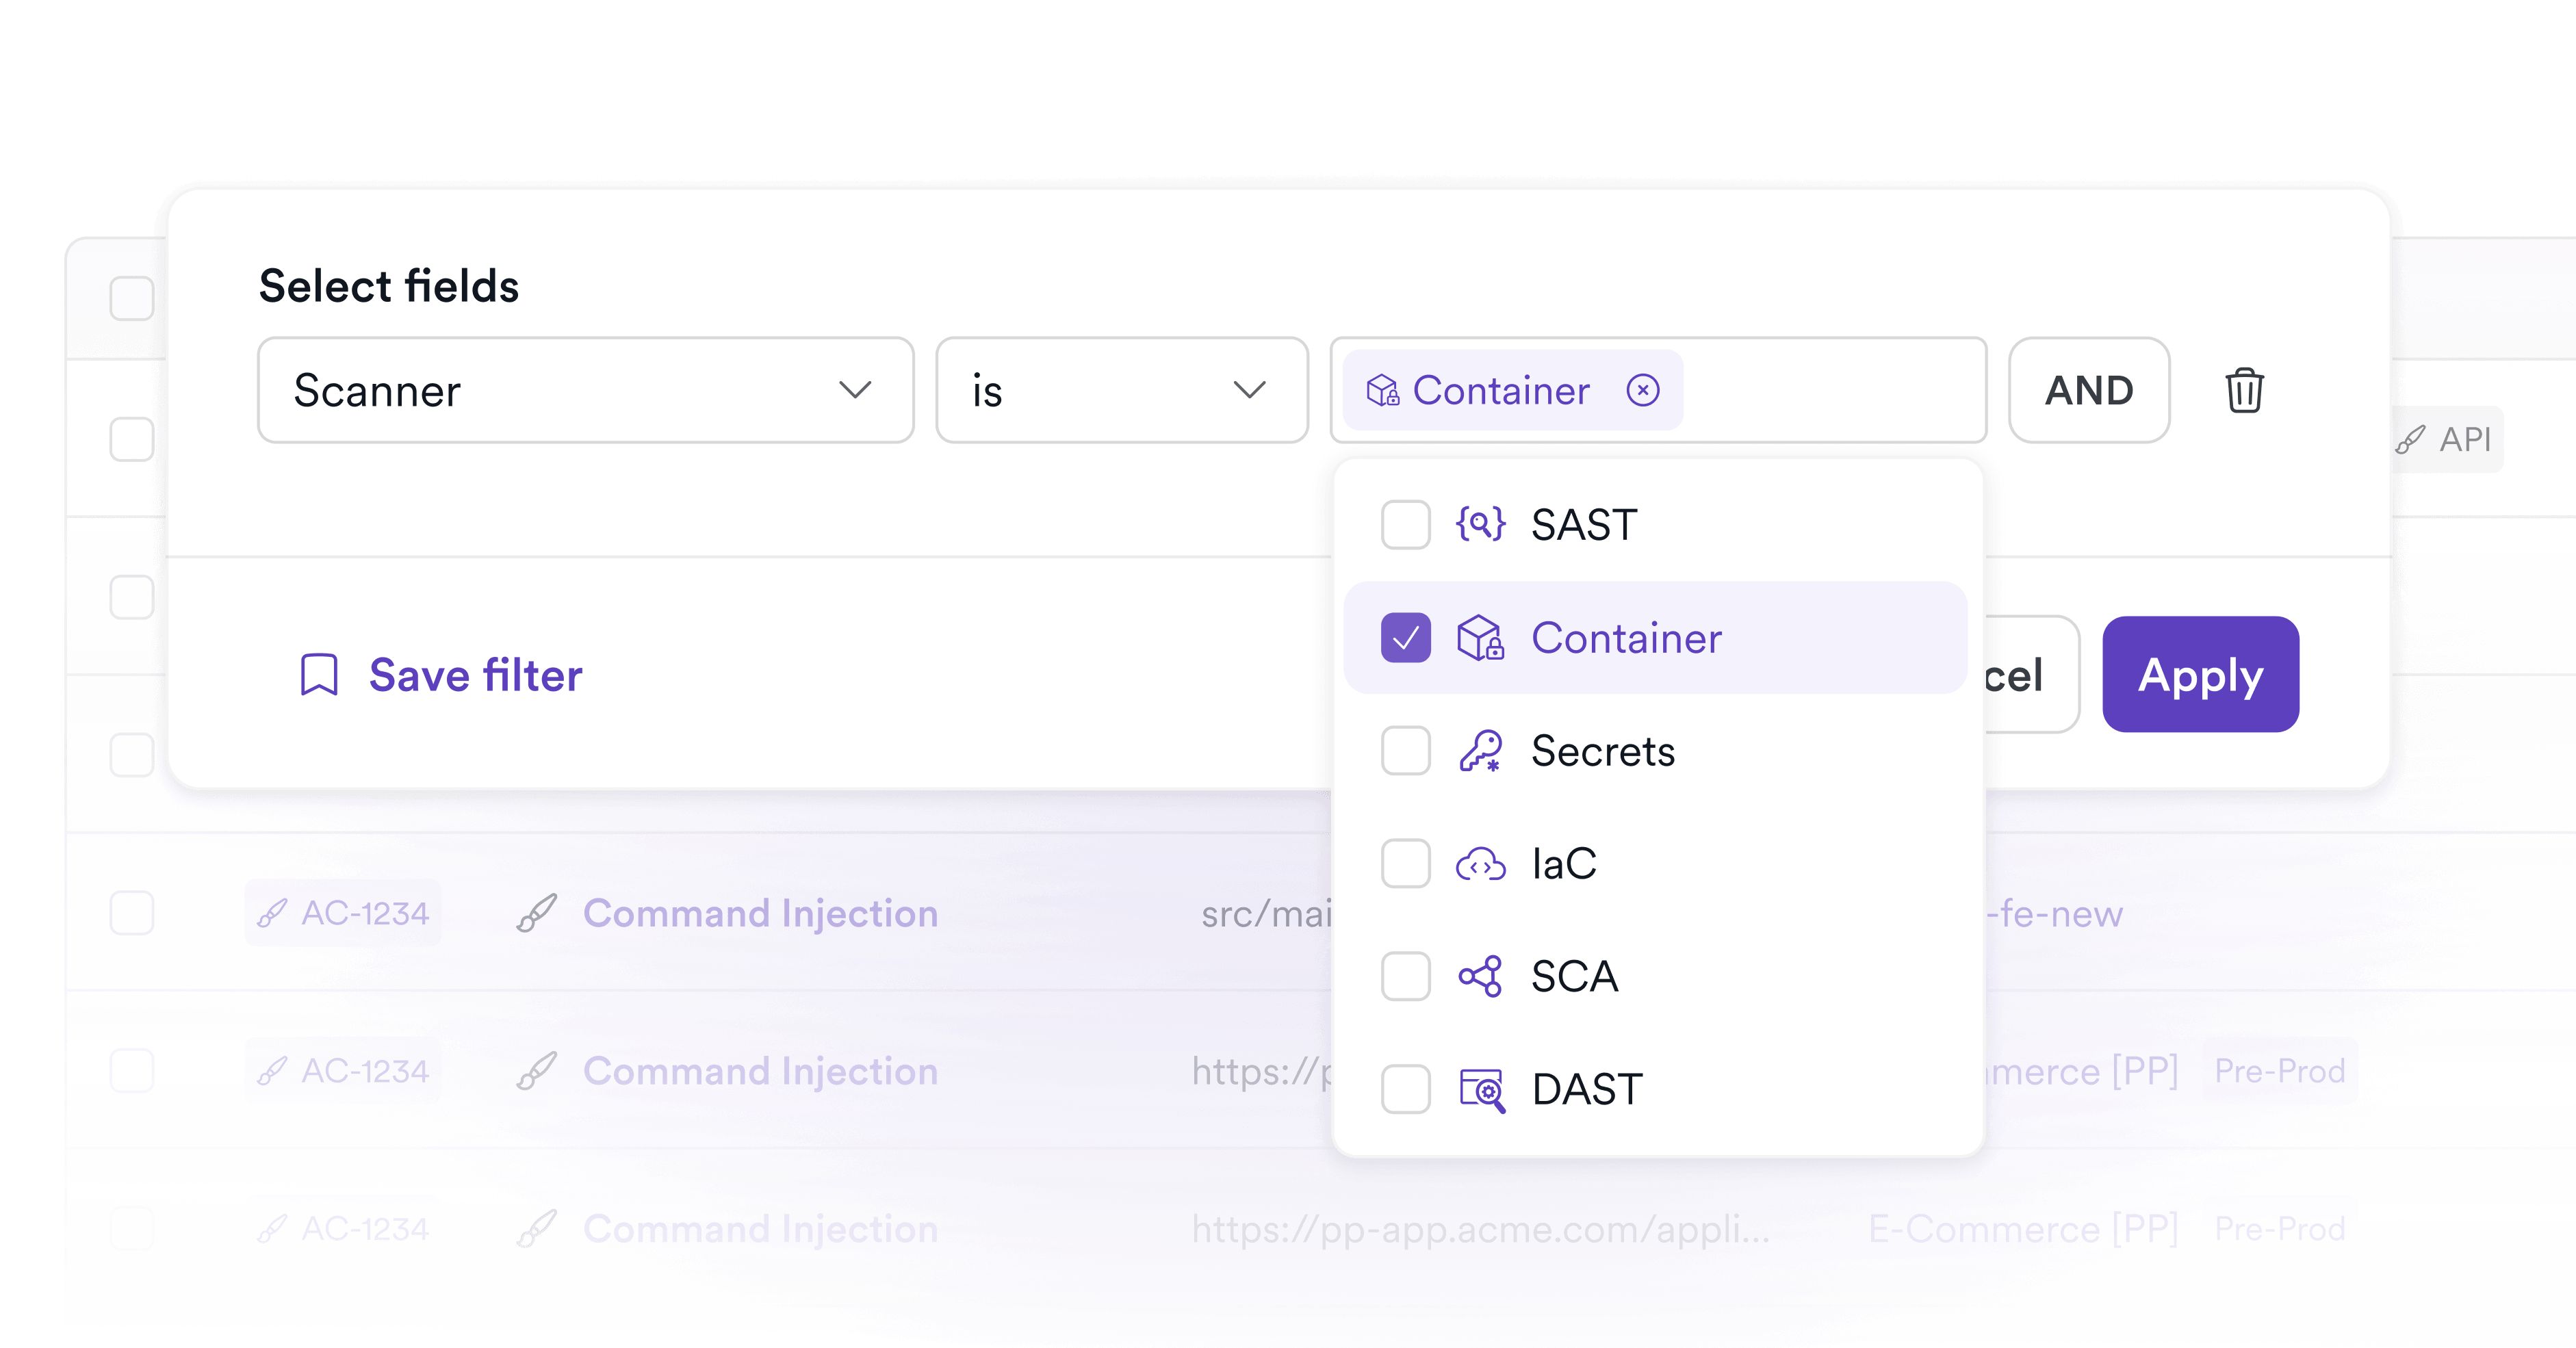
Invicti agiliza las pruebas de contenedores para que pueda cubrir entornos dinámicos sin ralentizar el desarrollo.
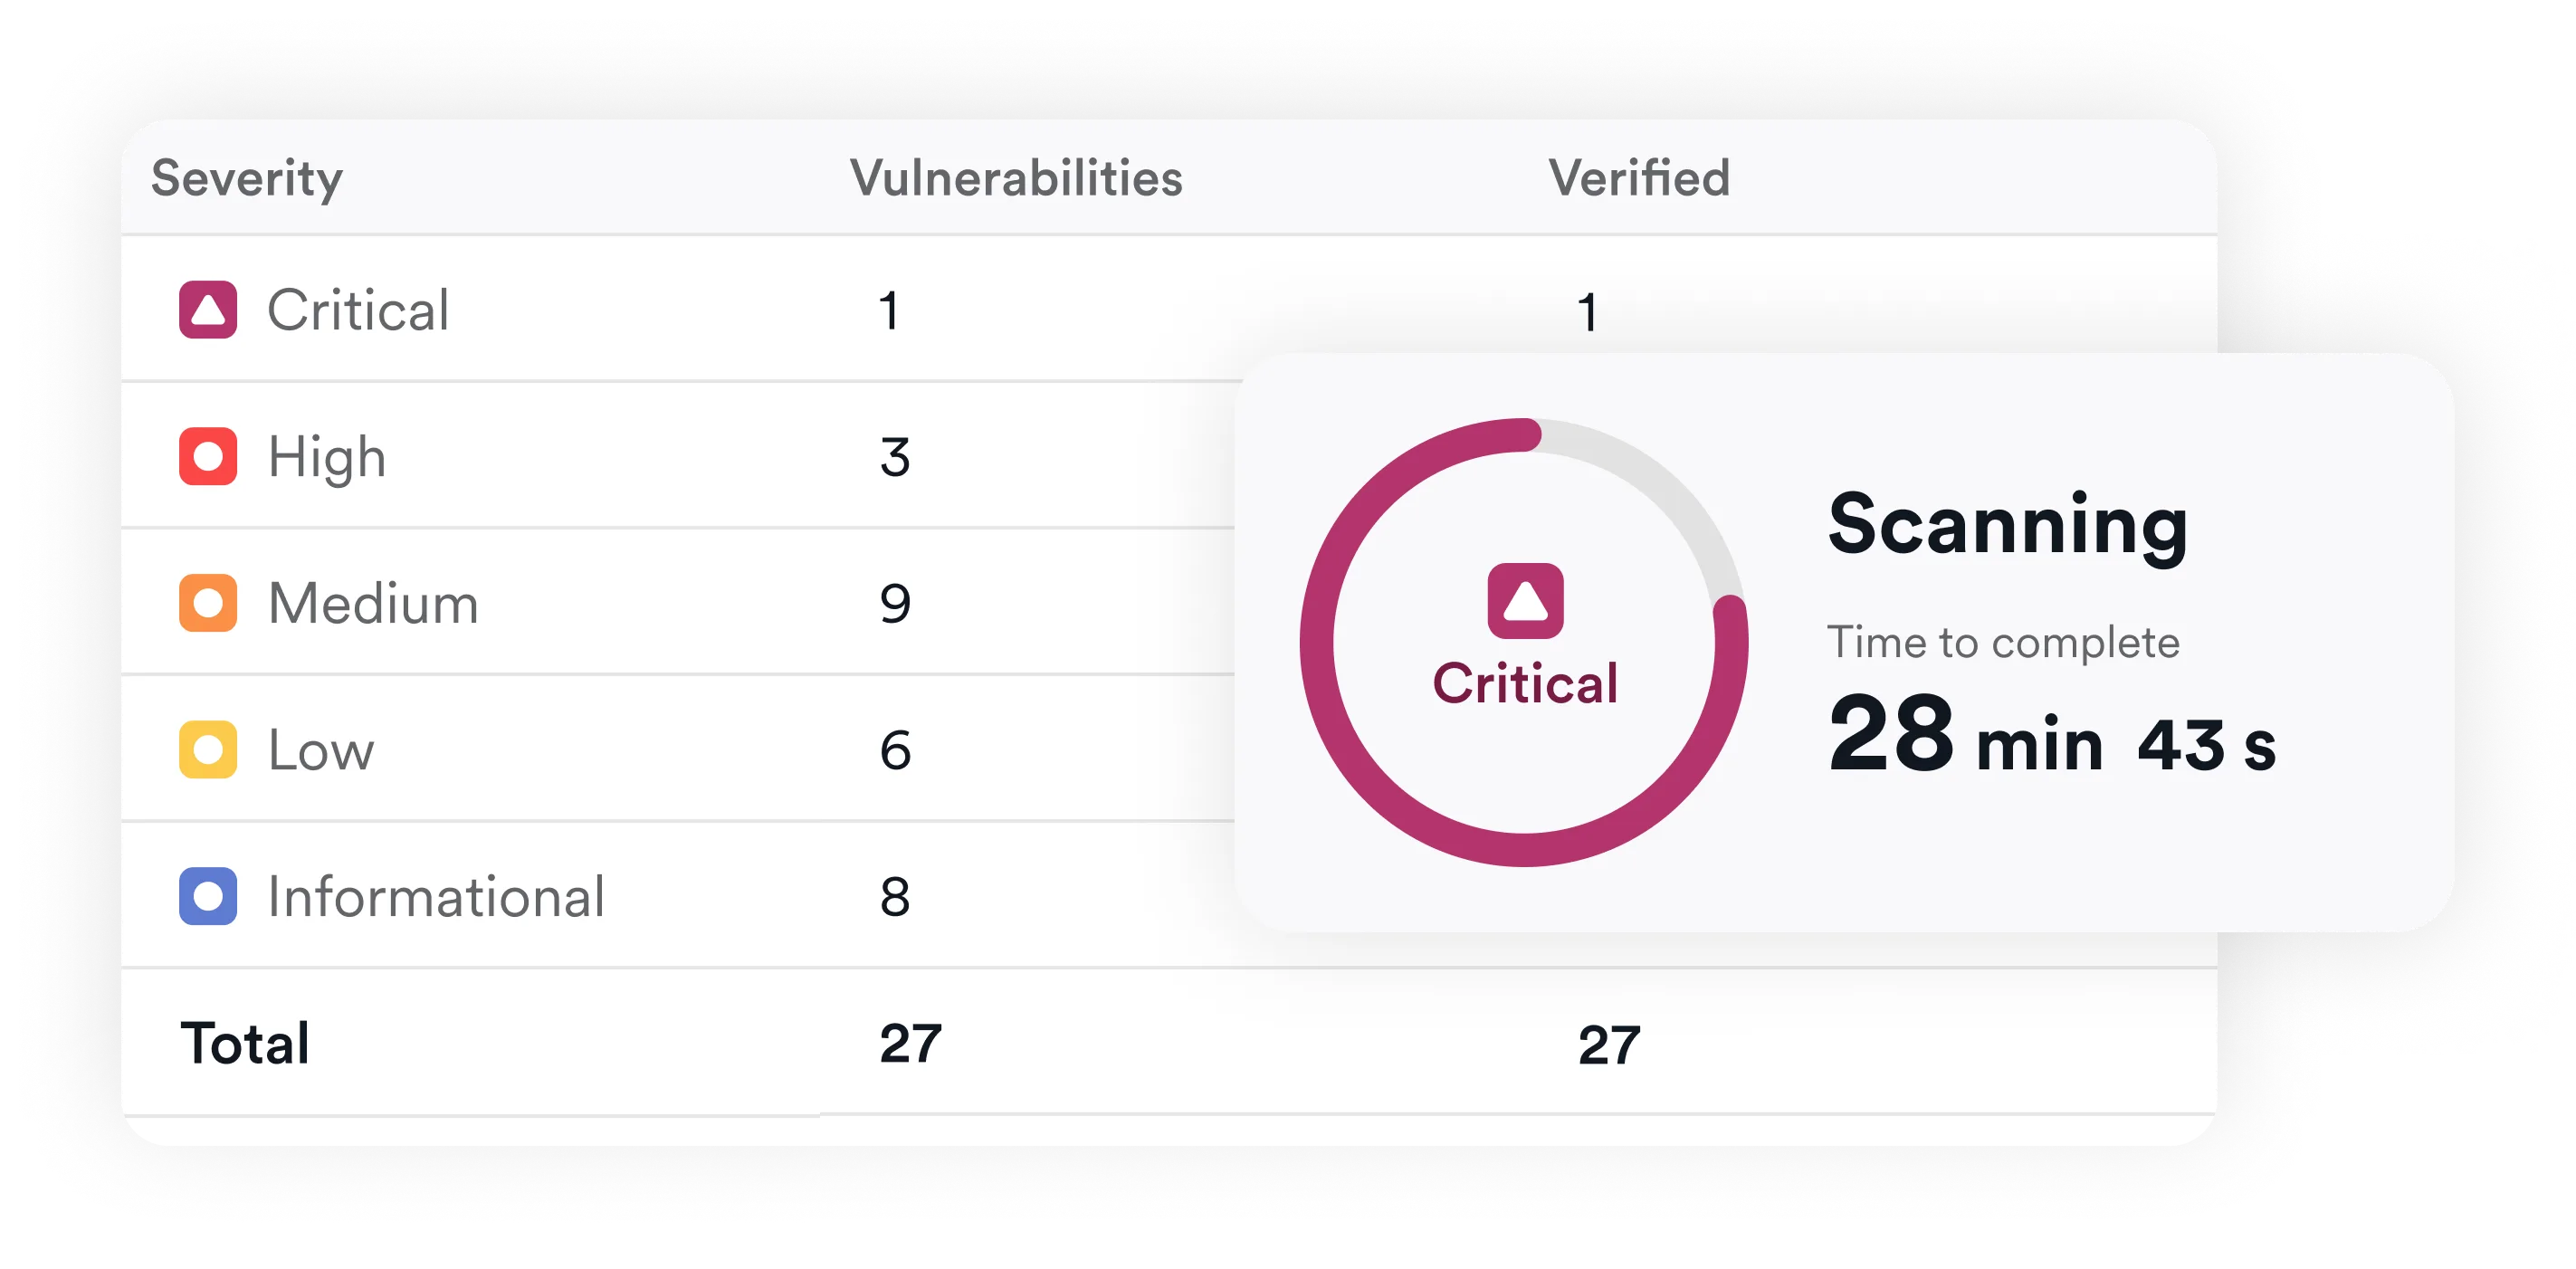
véalo todo en una sola vista
Postura de riesgo unificada para contenedores
Reúna los hallazgos de seguridad de contenedores con los resultados de SCA, DAST y otras pruebas de seguridad de aplicaciones en una vista unificada. Invicti normaliza y correlaciona los hallazgos de distintas herramientas para ayudar a los equipos a reducir las alertas duplicadas, evaluar los riesgos en su contexto y priorizar las vulnerabilidades más importantes.

Lo que dicen los clientes
«Para más sitios web, ahora no necesitamos recurrir a servicios externos para las pruebas de seguridad. Podemos iniciar Invicti, ejecutar las pruebas tantas veces como queramos, ver los resultados del escaneo y mitigar todo lo que necesitemos. Como resultado, el presupuesto que gastábamos cada año en pruebas de penetración disminuyó aproximadamente un 60% casi de inmediato y bajó aún más al año siguiente, hasta cerca del 20% de nuestro gasto inicial».
– Brian Brackenborough | CISO, Channel 4
«Invicti detectó vulnerabilidades web que otras soluciones no hicieron. Es fácil de usar y configurar...»
– Henk-Jan Angerman | Fundador, SECWATCH

«Tuve la oportunidad de comparar informes de expertos con los de Invicti. Invicti fue mejor, encontrando más brechas».
– Andy Gambles | Analista sénior, OCDE

«Invicti es el mejor escáner de seguridad de aplicaciones web en cuanto a relación calidad-precio. Es un software muy estable, más rápido que la herramienta que usábamos anteriormente y está relativamente libre de falsos positivos, que es exactamente lo que buscábamos».
– Harald Nandke | Consultor principal, Unify (ahora Mitel)
Preguntas frecuentes sobre seguridad de contenedores
¿Se puede automatizar el análisis de seguridad de contenedores en las canalizaciones de CI/CD?
Sí. Invicti puede integrar el análisis de seguridad de contenedores en los flujos de trabajo de CI/CD para que las imágenes se verifiquen automáticamente como parte del proceso de entrega de software. Los equipos pueden aplicar políticas configurables y controles de seguridad, incluidos umbrales que permiten bloquear las compilaciones cuando se cumplen determinados criterios de riesgo. Los hallazgos también pueden enviarse a los flujos de trabajo de desarrollo y corrección existentes.
¿Qué analiza Invicti en las imágenes de contenedores?
Invicti ayuda a identificar componentes de código abierto vulnerables, errores de configuración de seguridad, secretos expuestos y otros riesgos en las imágenes de los contenedores. Los hallazgos de los contenedores pueden normalizarse y correlacionarse con los resultados de otros métodos de prueba de seguridad de aplicaciones, ayudando a los equipos a comprender el riesgo de los contenedores en el contexto de las aplicaciones que respaldan.
¿Cómo funciona el escaneo de contenedores con DAST?
El análisis de contenedores identifica riesgos en las imágenes y sus componentes, mientras que DAST prueba las aplicaciones y API en ejecución para detectar vulnerabilidades observables durante las pruebas dinámicas. Invicti reúne estos hallazgos para proporcionar contexto adicional para la priorización y la corrección.
¿Puede Invicti generar SBOM para contenedores?
Sí. Invicti permite generar y escanear SBOM de contenedores en formatos estándar, incluidos CycloneDX y SPDX. Las SBOM proporcionan un inventario de componentes de software que ayuda a los equipos a identificar aplicaciones potencialmente afectadas, realizar un seguimiento de nuevas vulnerabilidades, mejorar la seguridad de la cadena de suministro y respaldar los procesos de gobernanza y cumplimiento.
¿Invicti permite automatizar el análisis de contenedores mediante API?
Sí. Invicti proporciona acceso a API e integraciones que pueden utilizarse para automatizar los flujos de trabajo de seguridad de contenedores. Los equipos pueden incorporar el escaneo en los procesos de desarrollo y seguridad existentes y enviar los hallazgos a herramientas como Jira, GitHub, Slack y otras integraciones compatibles.
¿Puede Invicti realizar análisis periódicos de seguridad de contenedores?
Sí. El escaneo de seguridad de contenedores se puede automatizar y repetir a medida que cambian las imágenes y las aplicaciones, lo que ayuda a los equipos a seguir el ritmo de las frecuentes compilaciones y despliegues. Los hallazgos pueden centralizarse, normalizarse y priorizarse junto con otros resultados de AppSec para proporcionar una visión actualizada del riesgo de la aplicación.
¿Puede Invicti identificar riesgos de licencias de código abierto en contenedores?
Sí. Invicti puede identificar información de licencias y posibles riesgos de licencia asociados con componentes de código abierto encontrados en imágenes de contenedores, ayudando a los equipos a respaldar los procesos de gobernanza y cumplimiento de software.
¿Invicti es compatible con entornos de Kubernetes?
Sí. Invicti permite escanear imágenes de contenedores a través de registros y clústeres de Kubernetes. Los hallazgos de seguridad de contenedores pueden correlacionarse con los resultados de las pruebas de aplicaciones y la evidencia obtenida mediante otras capacidades de Invicti para ayudar a los equipos a priorizar los riesgos de las aplicaciones basadas en contenedores.
Recursos destacados

obtenga claridad, corrija más rápido
Obtenga visibilidad de sus contenedores, reduzca la complejidad y priorice los riesgos más importantes.