Deje de pelearse con sus herramientas de AppSec

Ahogado en alertas

Los escáneres generan un aluvión de alertas. Sin una priorización basada en el comportamiento en tiempo de ejecución, los equipos pierden horas investigando falsos positivos.

Siempre por detrás de la velocidad de desarrollo

La clasificación manual y las herramientas fragmentadas hacen imposible seguir el ritmo de los ciclos de lanzamiento rápidos.

Sin métricas de remediación

Los equipos carecen de visibilidad sobre quién es responsable de las vulnerabilidades críticas, los plazos de corrección y si las soluciones realmente funcionaron.

descubrimiento

Encuentre riesgos que otros pasan por alto

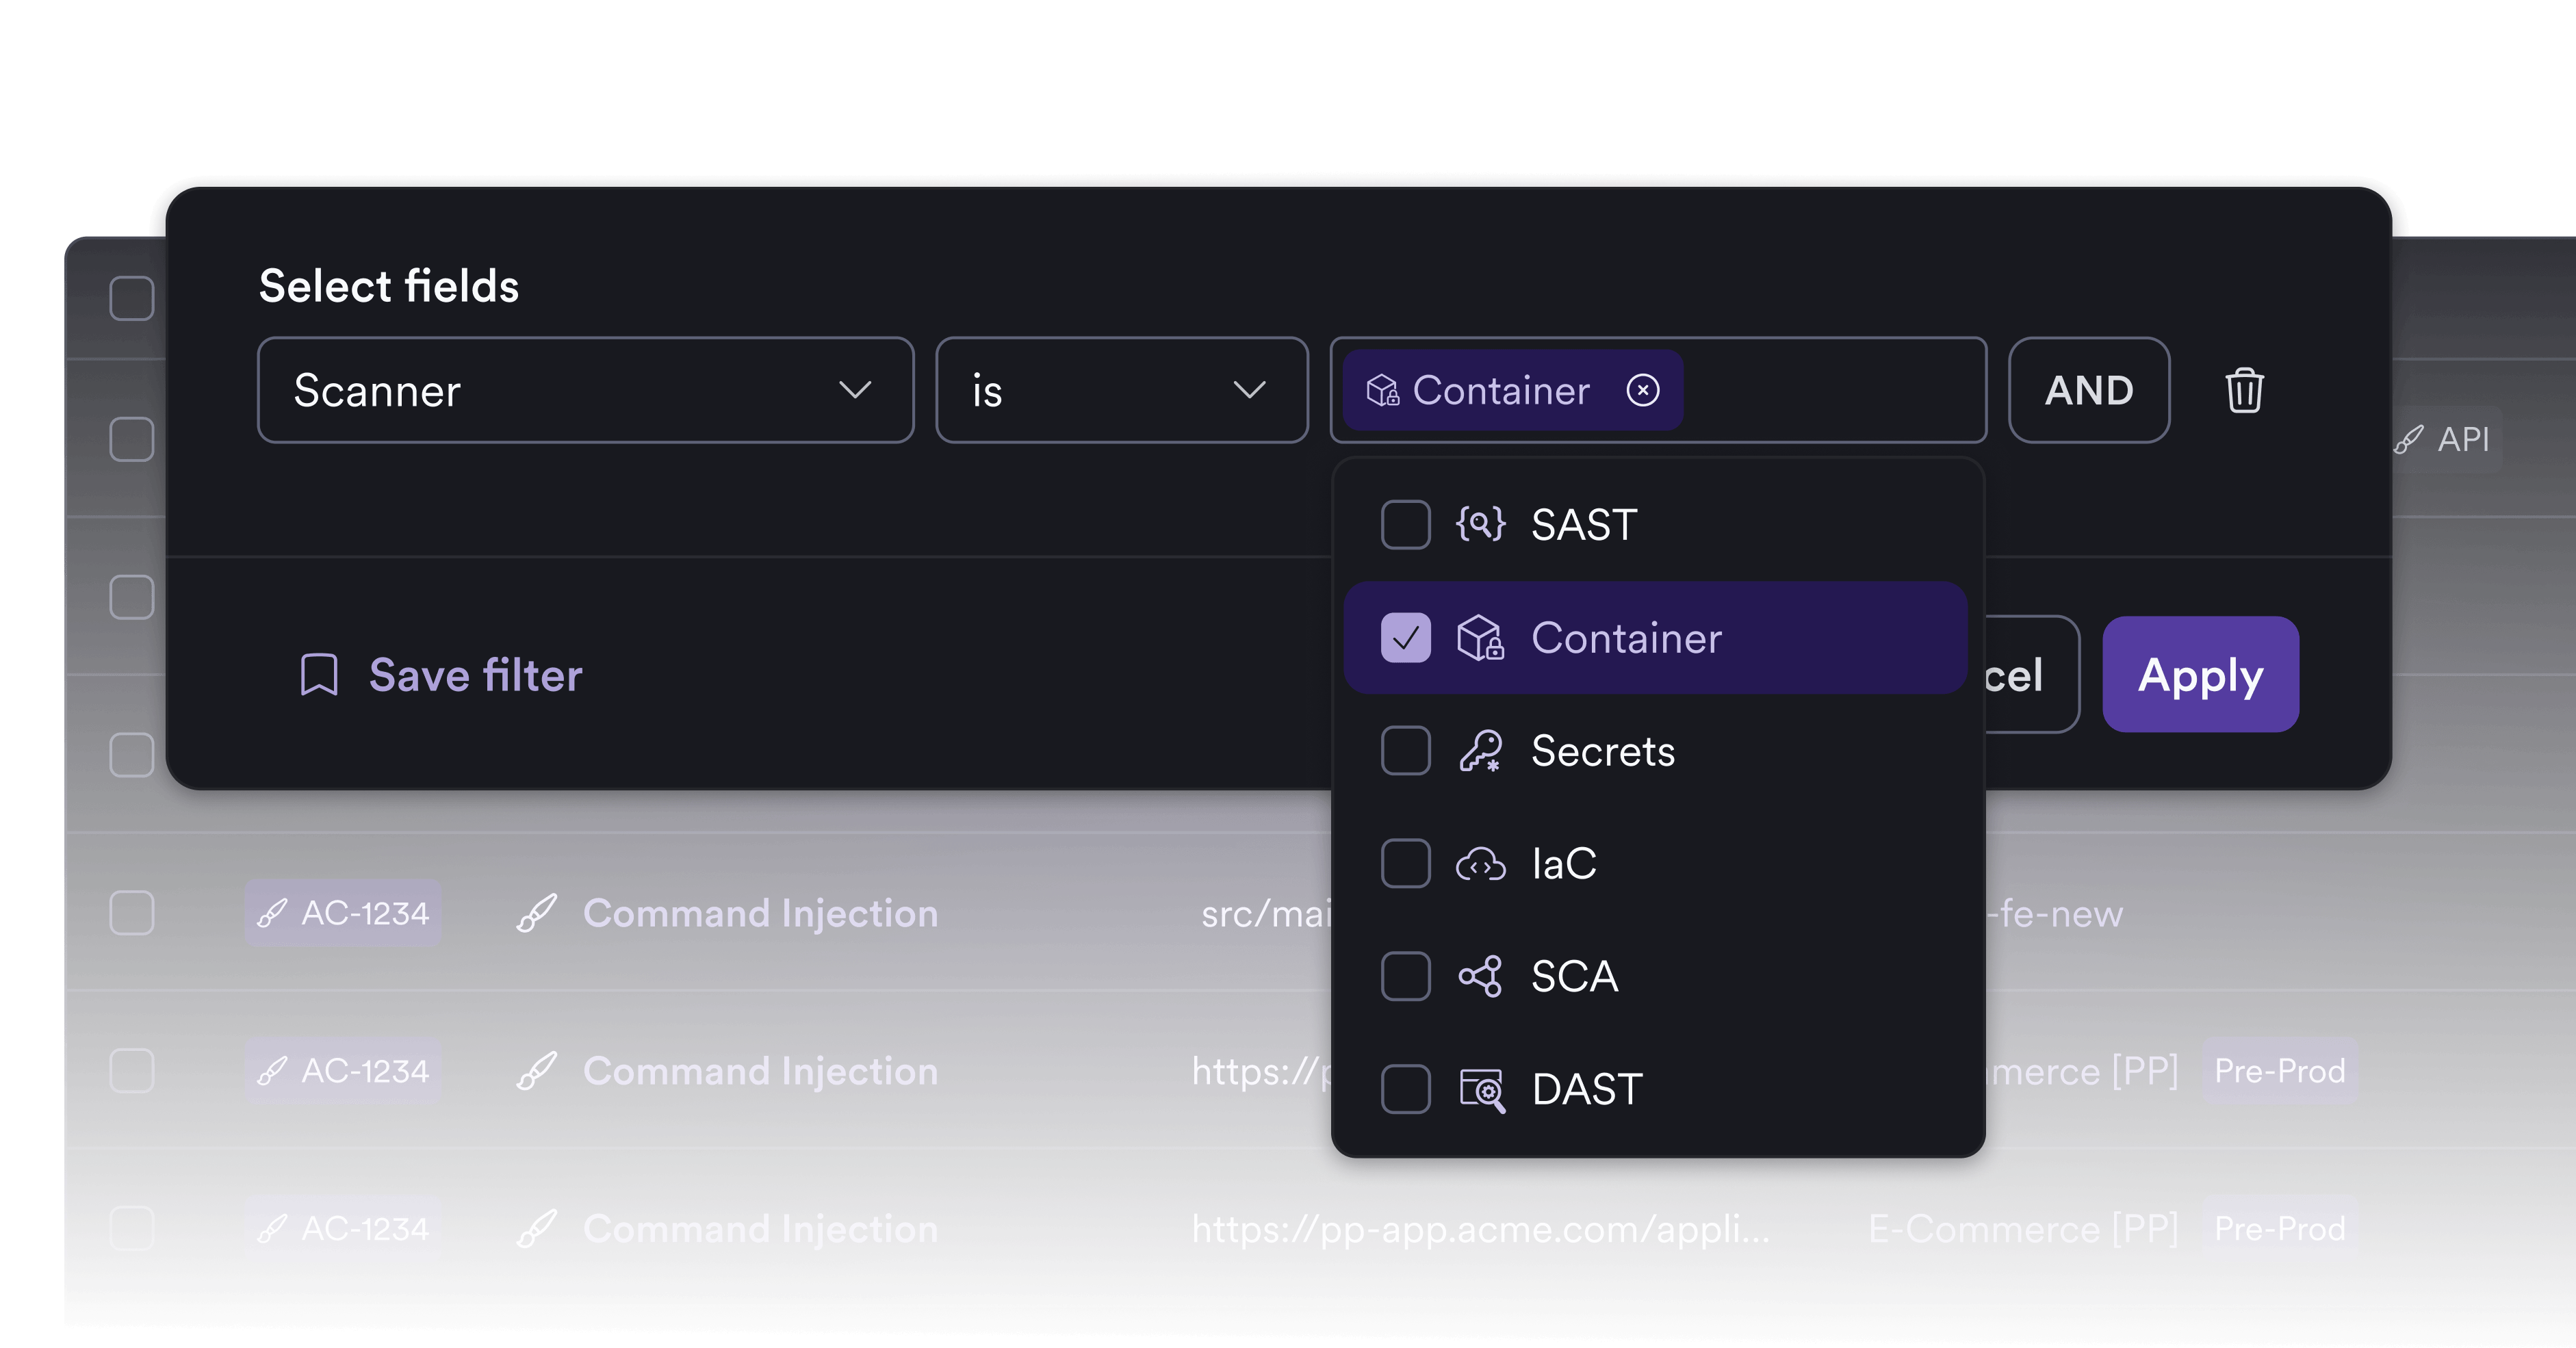
Realice pruebas con seis motores de seguridad: DAST, SAST, SCA, IaC, secretos y contenedores en una sola plataforma.

Descubra toda su superficie de ataque: Encuentre aplicaciones web desconocidas y API en la sombra e incorpórelas directamente a las pruebas.

Pruebe las API de forma continua: Descubra y pruebe API REST, SOAP y GraphQL, e identifique fallos de autorización complejos como BOLA y BFLA.

Vaya más allá del escaneo automatizado: Utilice pentesting agéntico para analizar de forma adaptativa la lógica de negocio y las rutas de ataque complejas.

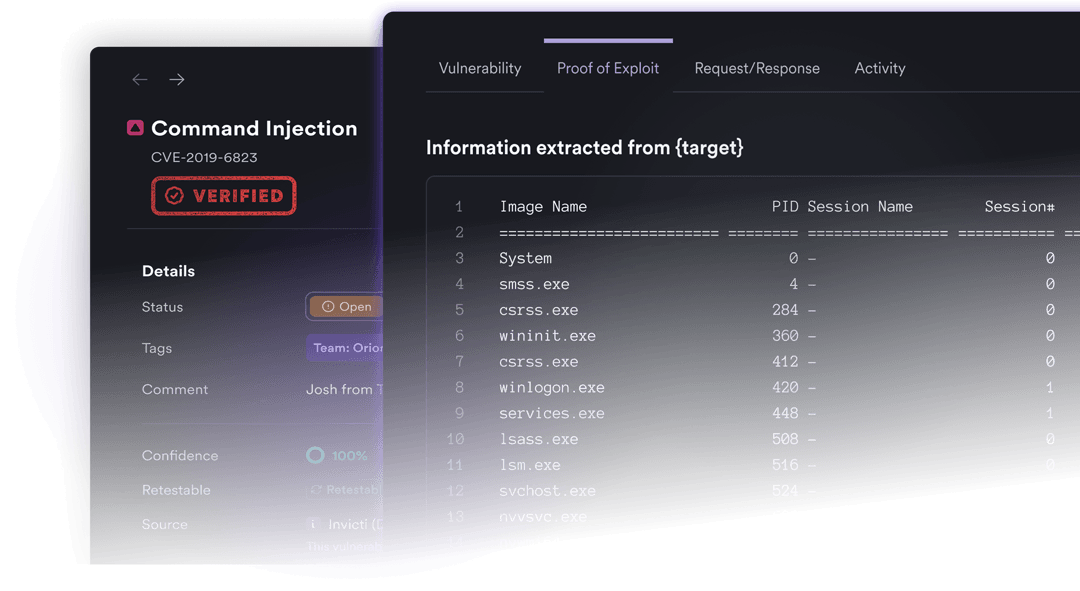
Valide con tecnología Proof-Based Scanning: Fundamente los hallazgos en el comportamiento real de la aplicación en lugar de suposiciones.

priorización

Sepa qué corregir primero

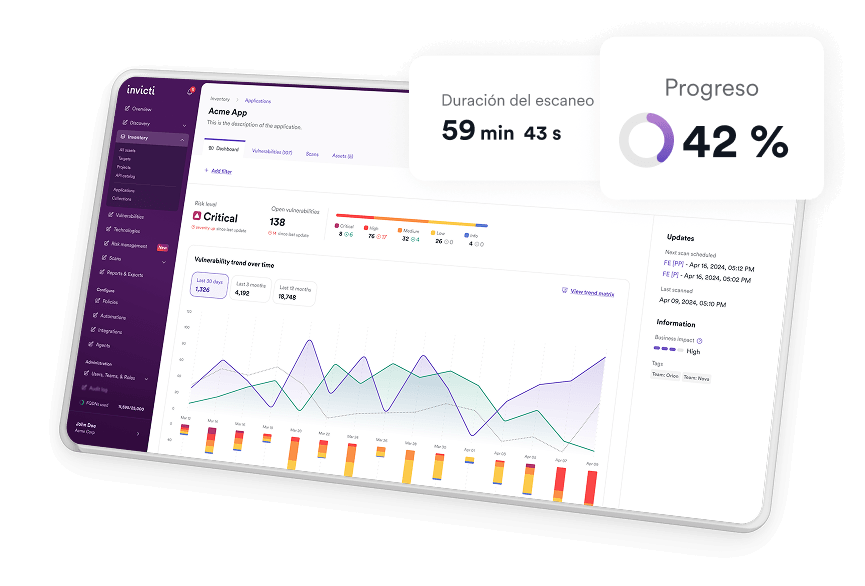
Consolide todos los hallazgos: Integre las señales de seguridad en una vista de riesgo priorizada.

Elimine las alertas duplicadas: Correlacione los hallazgos superpuestos entre escáneres en lugar de hacer que los equipos los clasifiquen manualmente.

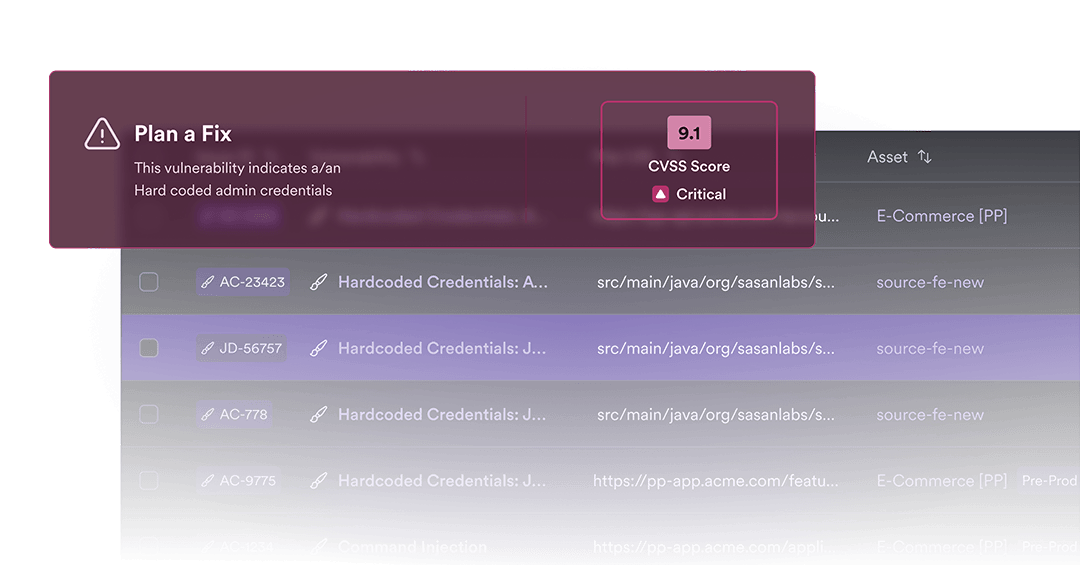
Añada runtime intelligence: Evalúe automáticamente la accesibilidad, la explotabilidad, el impacto empresarial y la inteligencia de amenazas.

Demuestre qué es explotable: Utilice DAST basado en pruebas para separar el riesgo verificado en tiempo de ejecución de los hallazgos teóricos.

Reduzca miles de hallazgos a los riesgos que importan: Proporcione a los equipos de seguridad y desarrollo una lista breve de problemas prioritarios con acciones concretas de remediación.

automatización

Facilite las correcciones

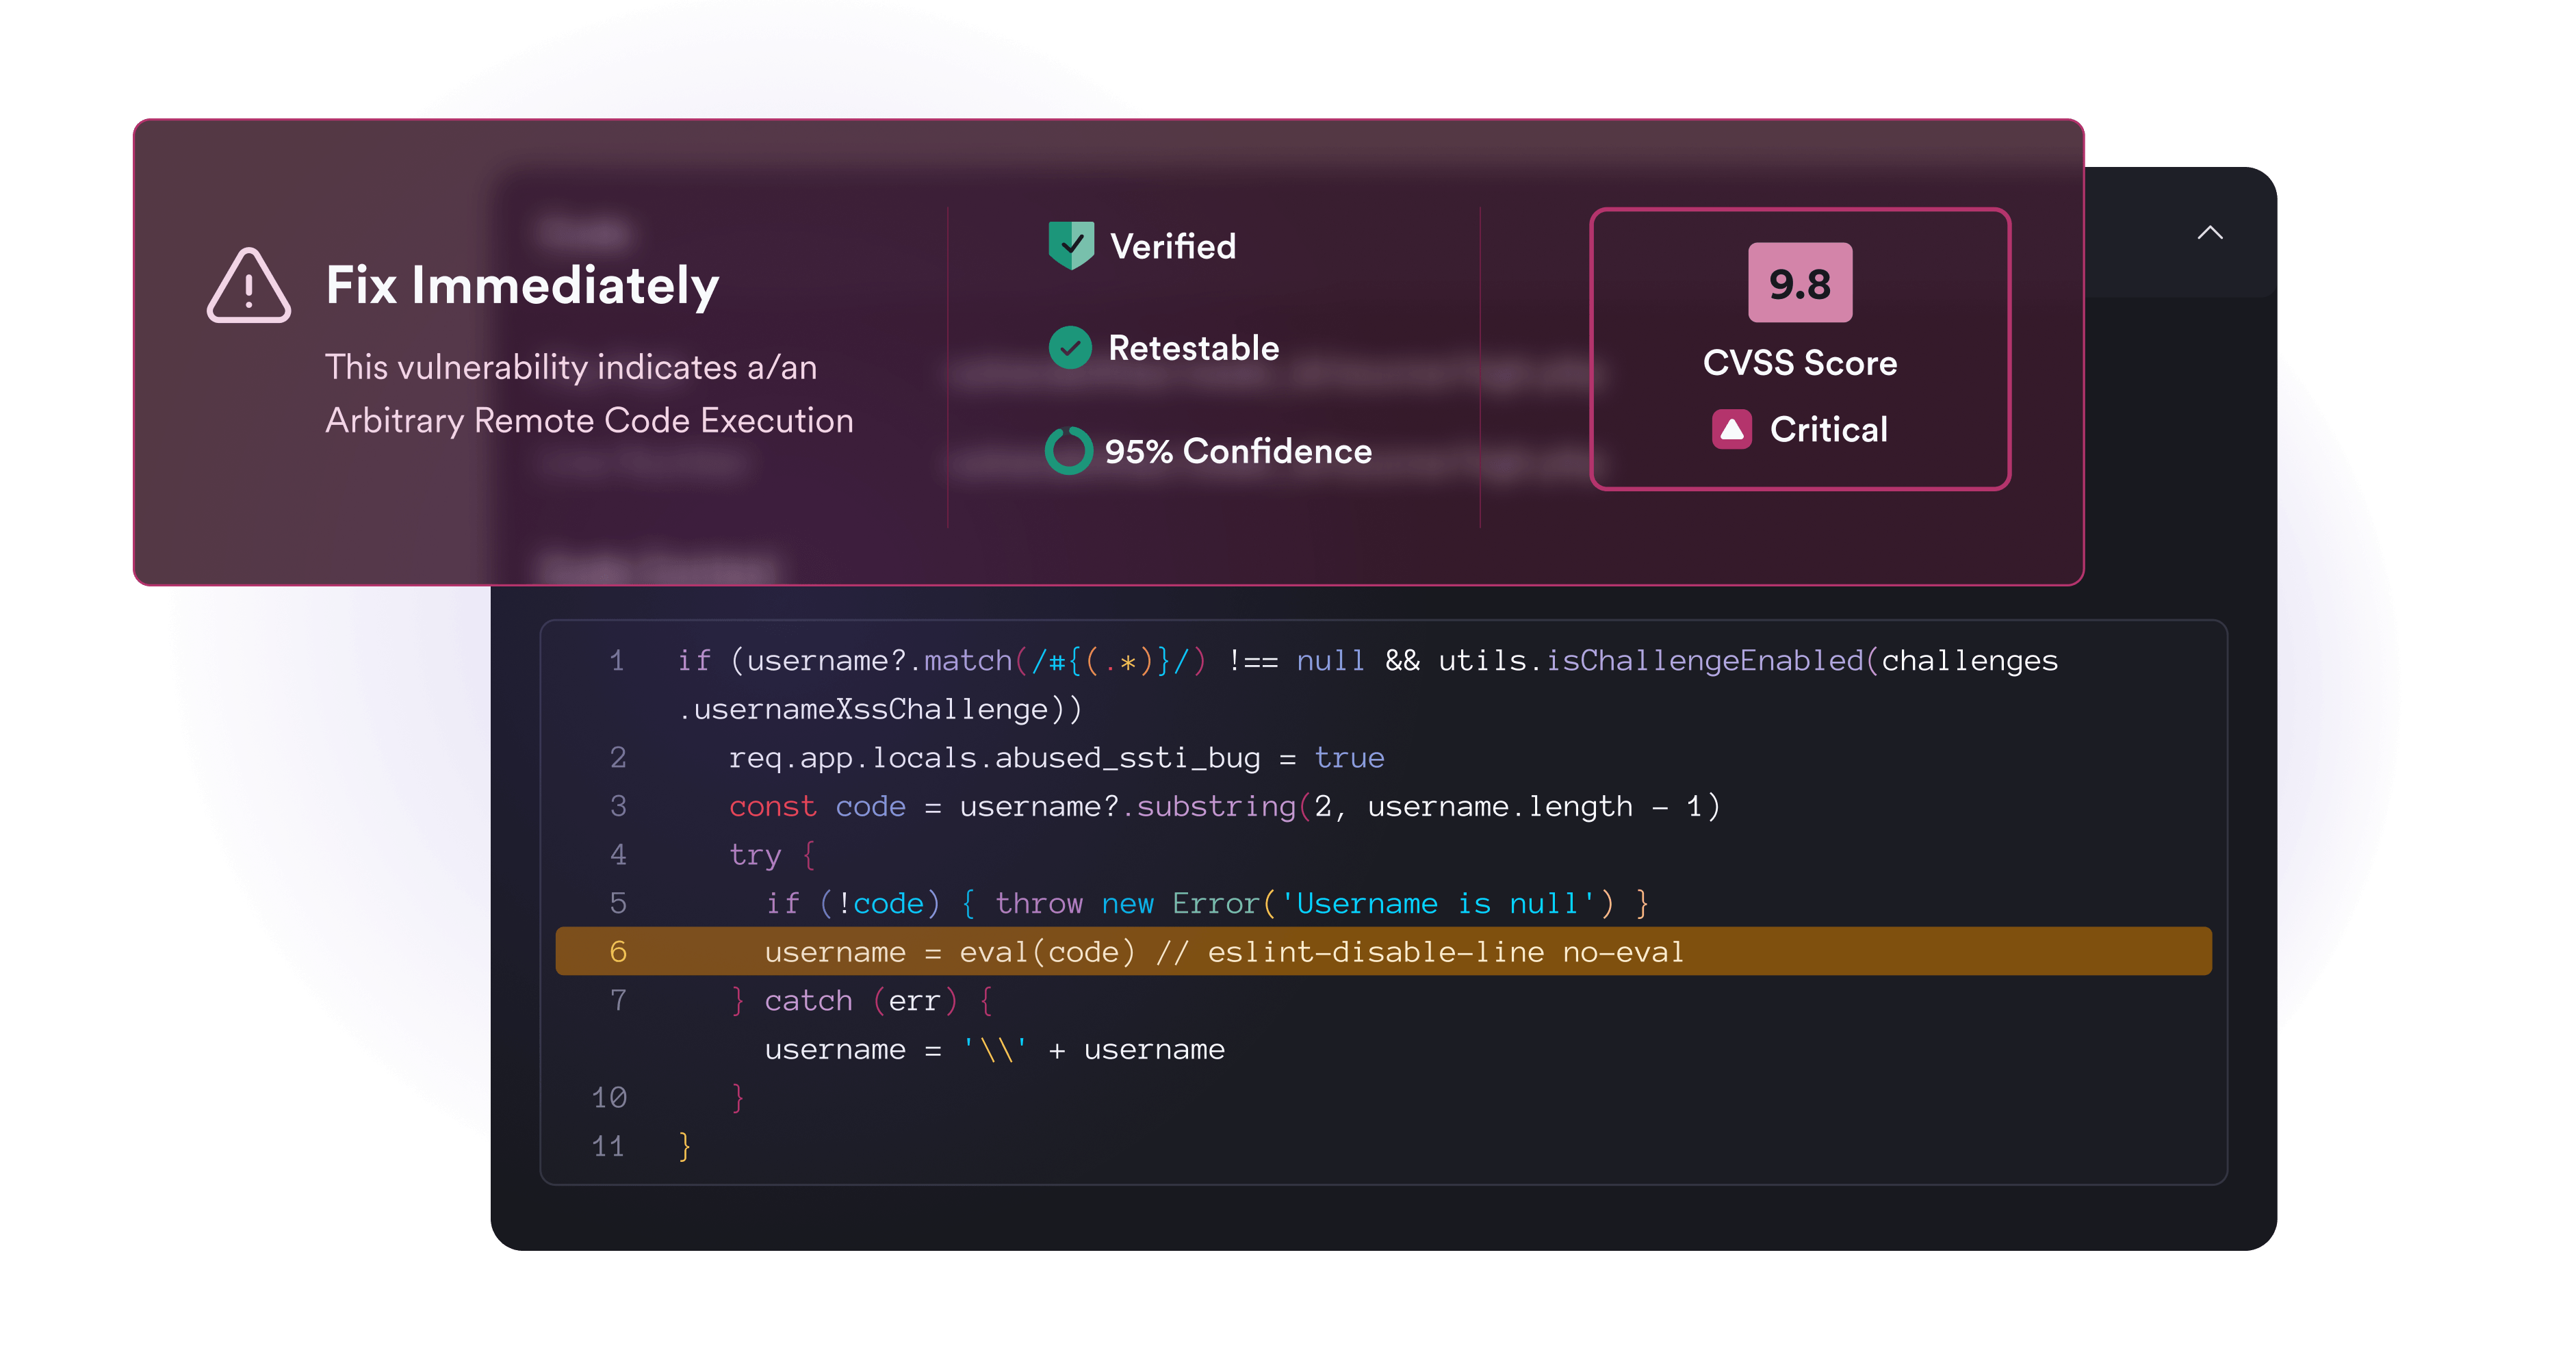
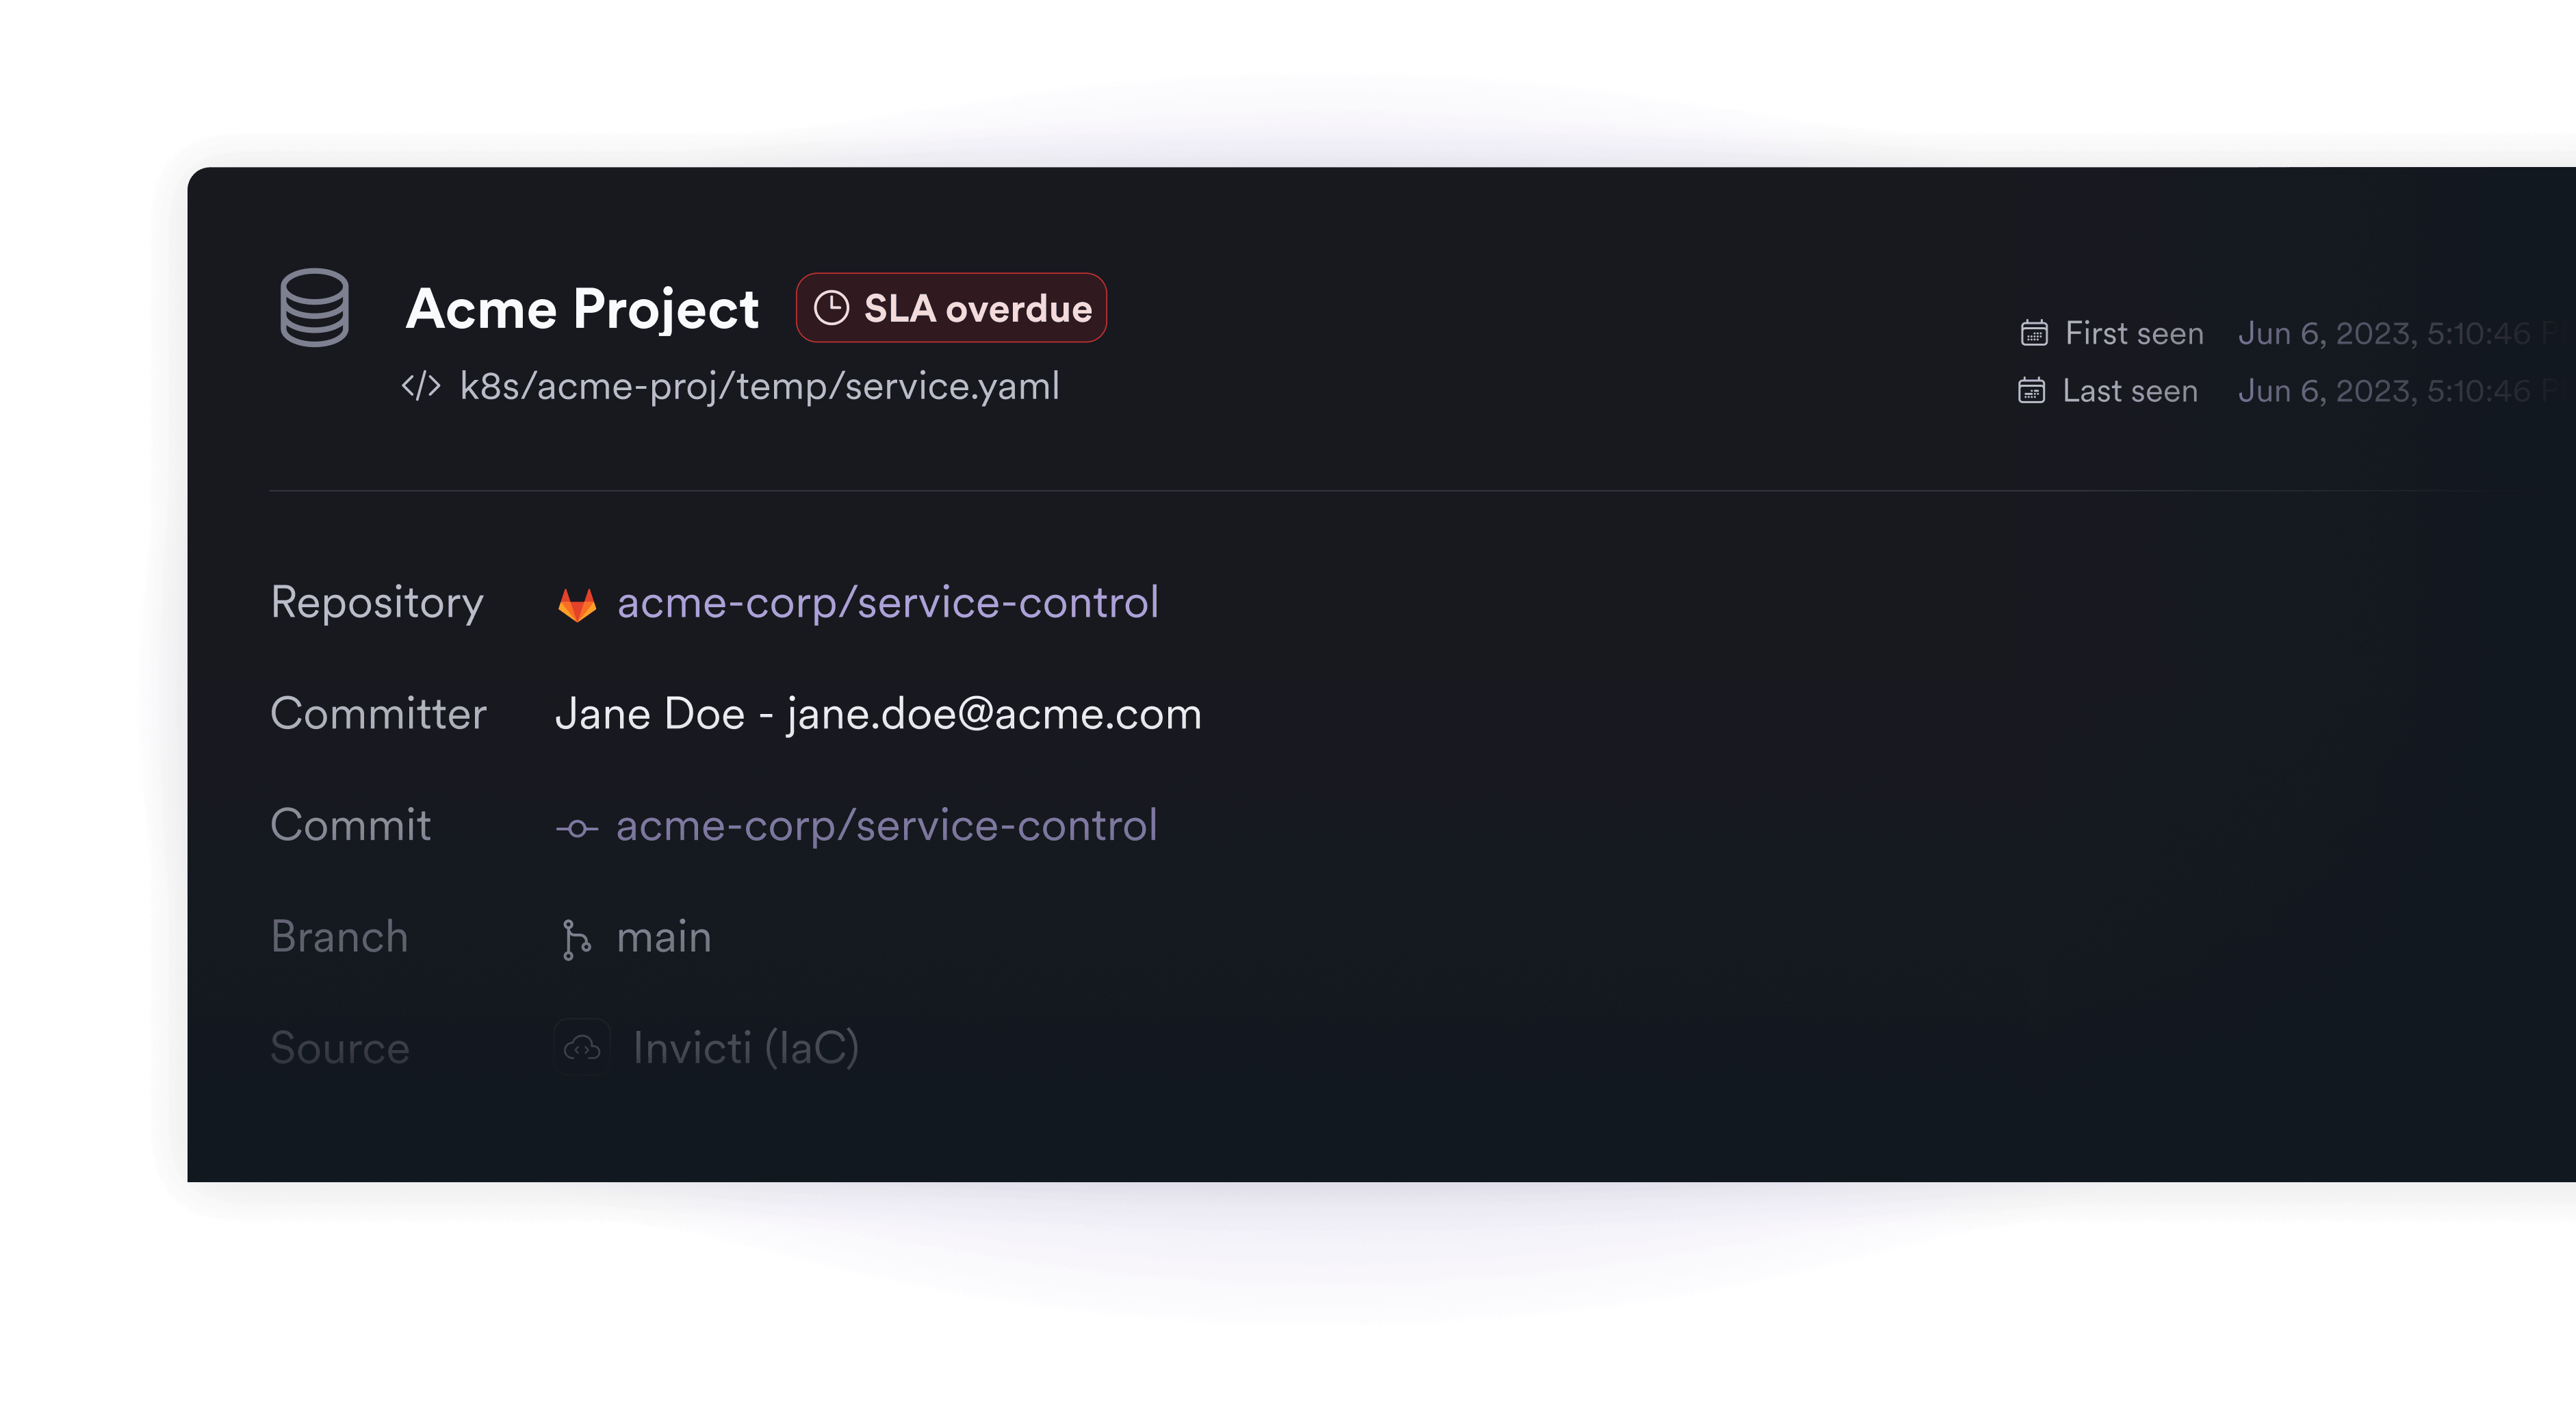
Relacione los riesgos detectados en tiempo de ejecución con el código: Correlacione automáticamente los hallazgos de DAST con SAST para identificar el código vulnerable exacto.

Identifique a los responsables: Dirija las vulnerabilidades validadas a los desarrolladores responsables de corregirlas.

Ayude a los desarrolladores: Proporcione pruebas de explotación, contexto de reproducción y orientación para la remediación, de modo que no tengan que volver a validar los hallazgos de seguridad.

Automatice los flujos de trabajo de remediación: Integre con Jira, GitHub, CI/CD y los flujos de trabajo de desarrollo existentes.

Haga un seguimiento de las vulnerabilidades hasta su resolución: Mida la responsabilidad, el tiempo de clasificación, el tiempo de corrección y el progreso de la remediación.

40%

Más vulnerabilidades detectadas en comparación con los principales competidores

99,98%

Precisión en la confirmación de vulnerabilidades explotables

70%

Tasa de aceptación de las remediaciones generadas por IA

INTEGRACIONES

Conéctese sin problemas a sus herramientas actuales

Lo que dicen nuestros clientes

«Para más sitios web, ahora no necesitamos recurrir a servicios externos para las pruebas de seguridad. Podemos iniciar Invicti, ejecutar las pruebas tantas veces como queramos, ver los resultados del escaneo y mitigar todo lo que necesitemos. Como resultado, el presupuesto que gastábamos cada año en pruebas de penetración disminuyó aproximadamente un 60% casi de inmediato y bajó aún más al año siguiente, hasta cerca del 20% de nuestro gasto inicial».

– Brian Brackenborough | CISO, Channel 4

«Invicti detectó vulnerabilidades web que otras soluciones no hicieron. Es fácil de usar y configurar...»

– Henk-Jan Angerman | Fundador, SECWATCH

«Tuve la oportunidad de comparar informes de expertos con los de Invicti. Invicti fue mejor, encontrando más brechas».

– Andy Gambles | Analista sénior, OCDE

«Invicti es el mejor escáner de seguridad de aplicaciones web en términos de relación calidad-precio. Es un software muy estable, más rápido que la herramienta que usábamos anteriormente y está relativamente libre de falsos positivos, que es exactamente lo que buscábamos».

– Harald Nandke | Consultor principal, Unify (ahora Mitel)

Preguntas frecuentes sobre la plataforma AppSec de Invicti

¿Qué diferencia a la plataforma Invicti de otras herramientas de seguridad de aplicaciones?

La plataforma Invicti adopta un enfoque de seguridad de aplicaciones basado principalmente en DAST, centrándose en vulnerabilidades explotables en aplicaciones activas en lugar de riesgos teóricos. A diferencia de las herramientas de pruebas estáticas que generan excesivos falsos positivos, Invicti utiliza tecnología Proof-Based Scanning para validar automáticamente las vulnerabilidades con pruebas de explotación, eliminando las conjeturas y el esfuerzo desperdiciado.

¿Cómo ayuda Invicti a reducir los falsos positivos en el escaneo de vulnerabilidades?

Los falsos positivos son uno de los mayores desafíos en la seguridad de aplicaciones. Para muchas clases de vulnerabilidades comunes, Invicti aborda esto con tecnología Proof-Based Scanning, que verifica automáticamente si una vulnerabilidad es realmente explotable. Esto reduce la fatiga por alertas y garantiza que los equipos de desarrollo solo dediquen tiempo a solucionar problemas reales de alto riesgo.

¿Qué es ASPM y cómo lo respalda Invicti?

La gestión de la postura de seguridad de las aplicaciones (ASPM) proporciona visibilidad centralizada y gestión de riesgos en todas las herramientas, flujos de trabajo y equipos de seguridad. Invicti ofrece la primera ASPM basada en pruebas del sector al combinar su DAST líder y seguridad de API con capacidades de orquestación y gestión. Esto permite a las empresas priorizar, realizar un seguimiento y corregir vulnerabilidades en todas las aplicaciones sin ruido innecesario.

¿Es compatible la plataforma Invicti con las pruebas de seguridad de API?

Sí. Invicti va más allá del escaneo de aplicaciones web e incluye el descubrimiento y las pruebas automatizadas de API. Esto ayuda a las organizaciones a cubrir partes ocultas de su superficie de ataque, garantizando que tanto las aplicaciones web como las API se identifiquen y protejan continuamente contra amenazas reales.

¿Puede Invicti integrarse en los flujos de trabajo de DevSecOps?

Por supuesto. La plataforma Invicti está diseñada para la automatización y la escalabilidad, con integraciones en canalizaciones de CI/CD, gestores de incidencias y herramientas de colaboración. Esto permite que las pruebas de seguridad se ejecuten de forma continua en entornos DevSecOps sin ralentizar el desarrollo, garantizando que las vulnerabilidades se detecten y corrijan a tiempo.

¿Cubre la plataforma Invicti los riesgos de la cadena de suministro, como los componentes de código abierto y los contenedores?

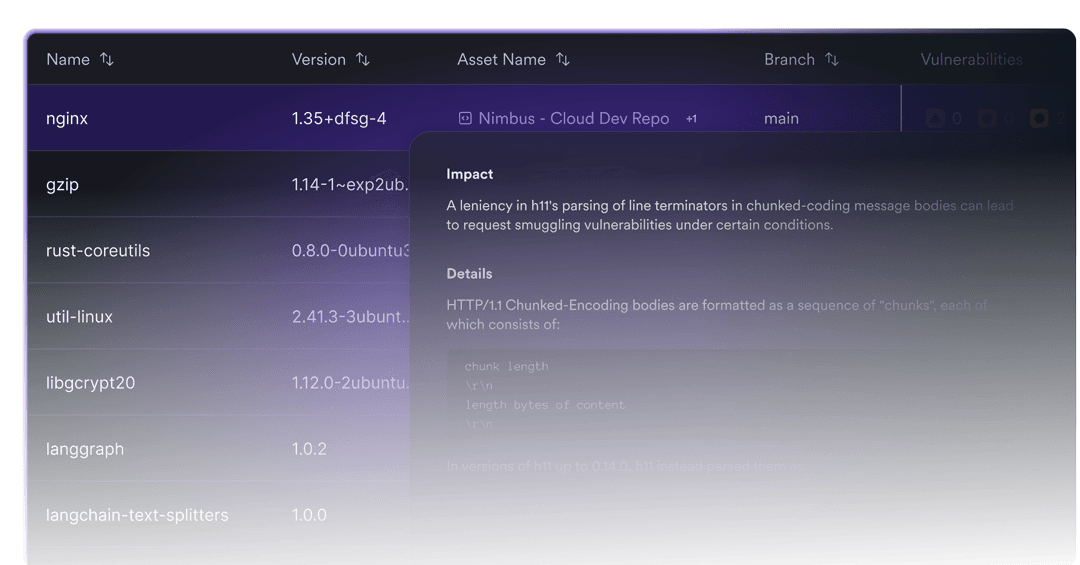
Sí. La plataforma Invicti incluye capacidades de análisis de composición de software (SCA) y seguridad de contenedores, lo que permite a las organizaciones identificar bibliotecas de código abierto vulnerables, tecnologías obsoletas e imágenes de contenedores inseguras. Combinado con pruebas dinámicas, esto proporciona visibilidad tanto estática como en tiempo de ejecución de los riesgos de la cadena de suministro para una postura de seguridad más completa.

Recursos destacados

Blog

Best application security tools in 2026: A platform-first guide

Blog

Meet the future of AppSec: DAST-first application security

Blog

AI-powered DAST for modern AppSec

Blog

What’s the difference between ASPM and DAST, SAST, or SCA?

Blog

Best application security tools in 2026: A platform-first guide

Blog

Meet the future of AppSec: DAST-first application security

Blog

AI-powered DAST for modern AppSec

Blog

What’s the difference between ASPM and DAST, SAST, or SCA?