
Pentesters
Machine-speed recon before manual engagement
Octo AI co-tester for complex authenticated flows
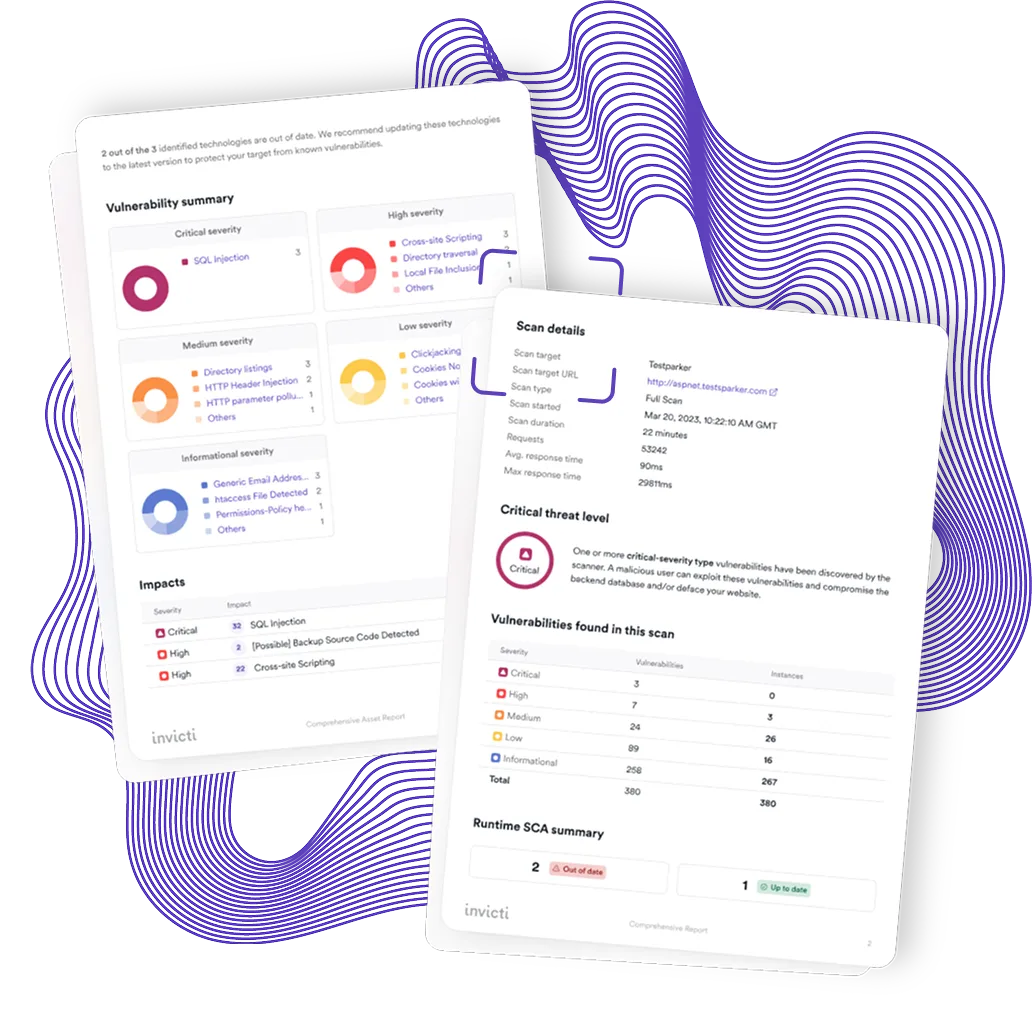
Auto-generated branded reports cut write-up time by 70%
Learn more
Deliver continuous application security as a managed service. Invicti gives MSSPs, pentesters, and AppSec providers the automation and infrastructure to scale.




Every client with a web presence faces application threats. DAST and API security are no longer optional — they're a board-level concern.
Annual engagements leave clients exposed 364 days a year. Recurring, automated scanning turns a project into a predictable monthly retainer.
PCI DSS v4.0, NIS2, DORA, and ISO 27001 all require demonstrable application security testing — creating urgency your sales team can leverage.
Six repeatable services built on Invicti’s Platform
Reconocido por Miercom como el DAST más preciso del sector. Analice aplicaciones web y API en ejecución, valide los hallazgos y ayude a los desarrolladores a centrarse en las vulnerabilidades que suponen un riesgo real para el negocio.
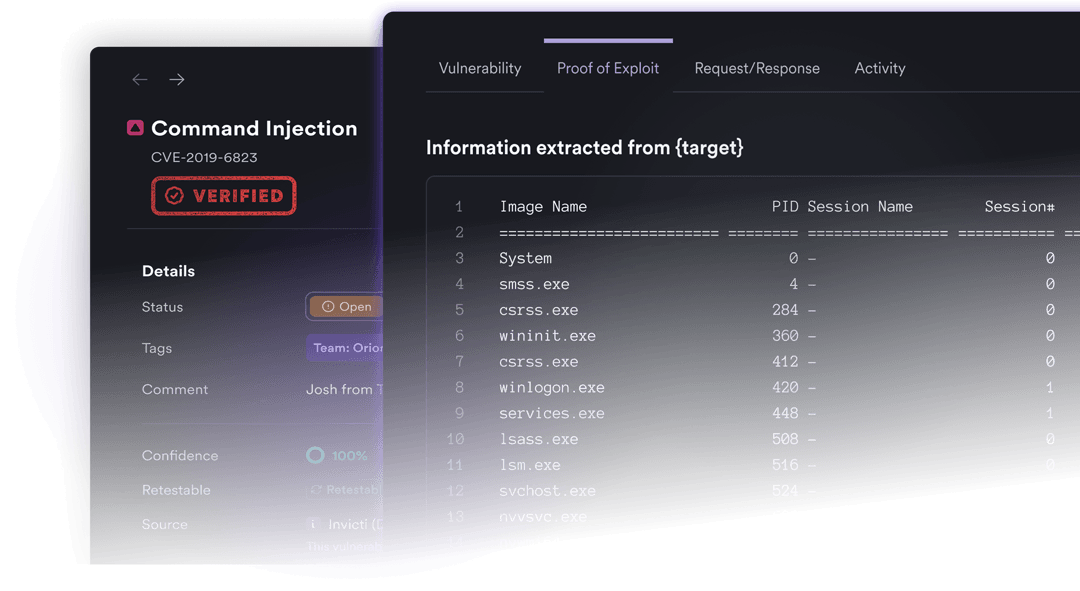
El SAST de Invicti va más allá de los hallazgos teóricos al conectar el análisis estático con runtime validation, la propiedad del código y las instrucciones de remediación.
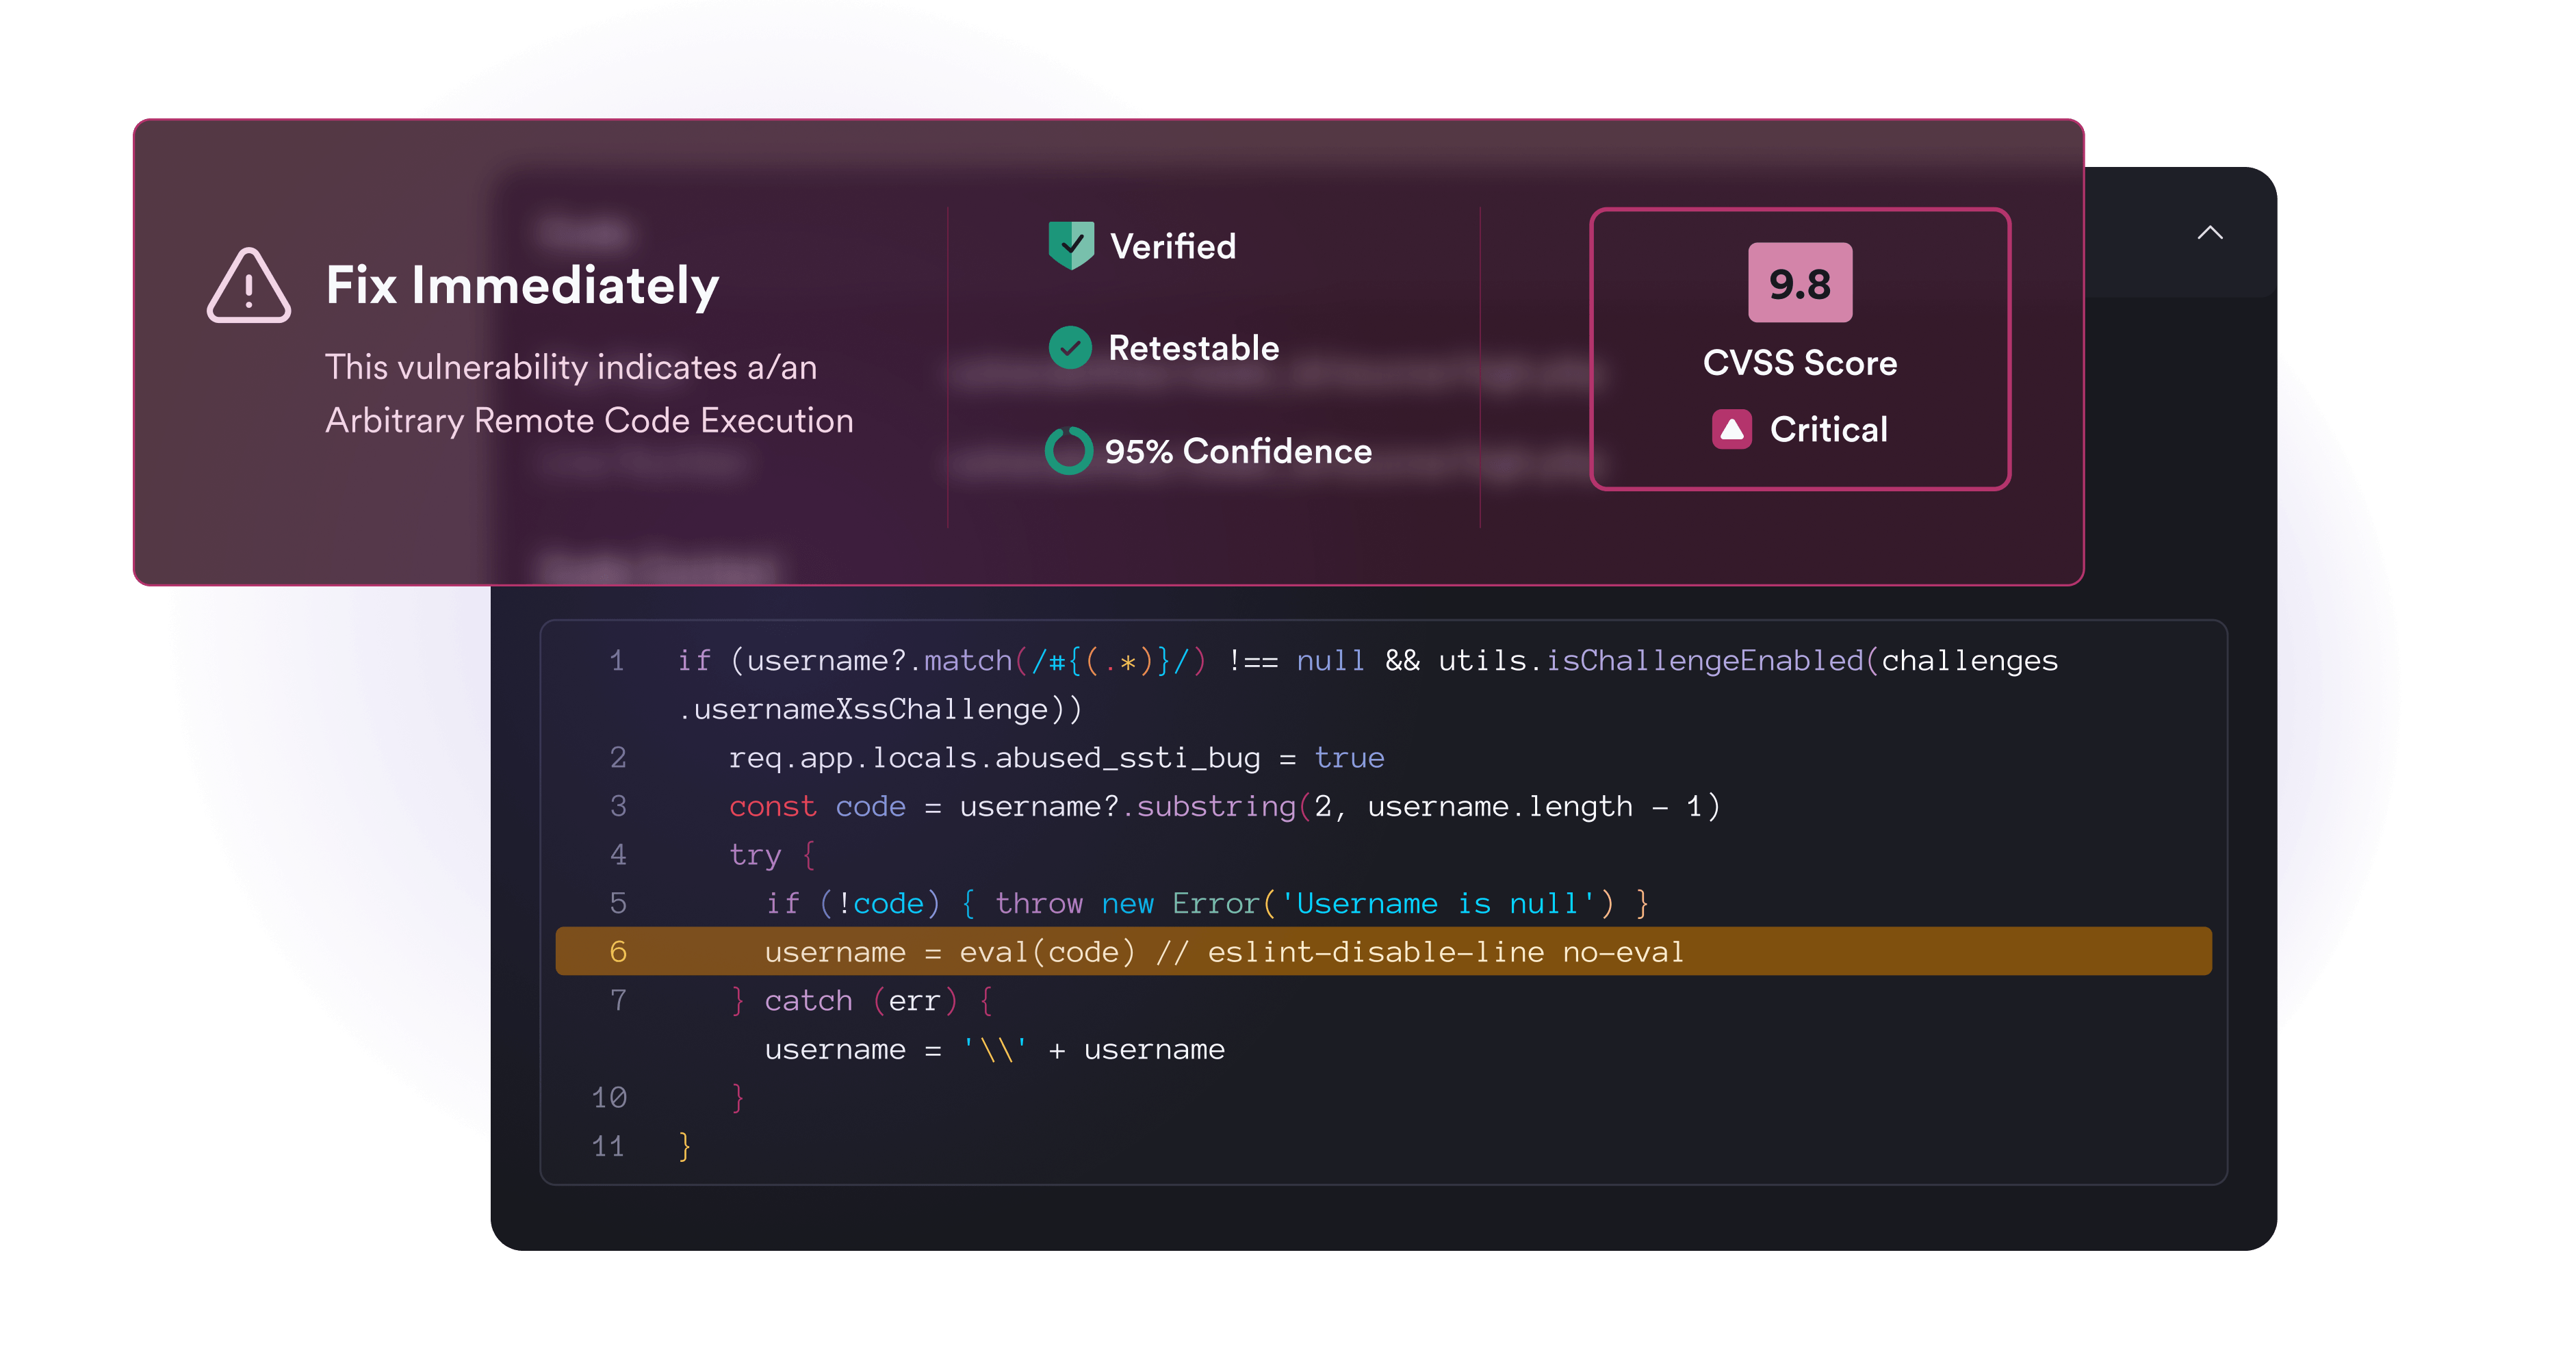
Descubra dependencias vulnerables, genere SBOM, identifique riesgos en los contenedores y priorice la remediación con Runtime Intelligence.
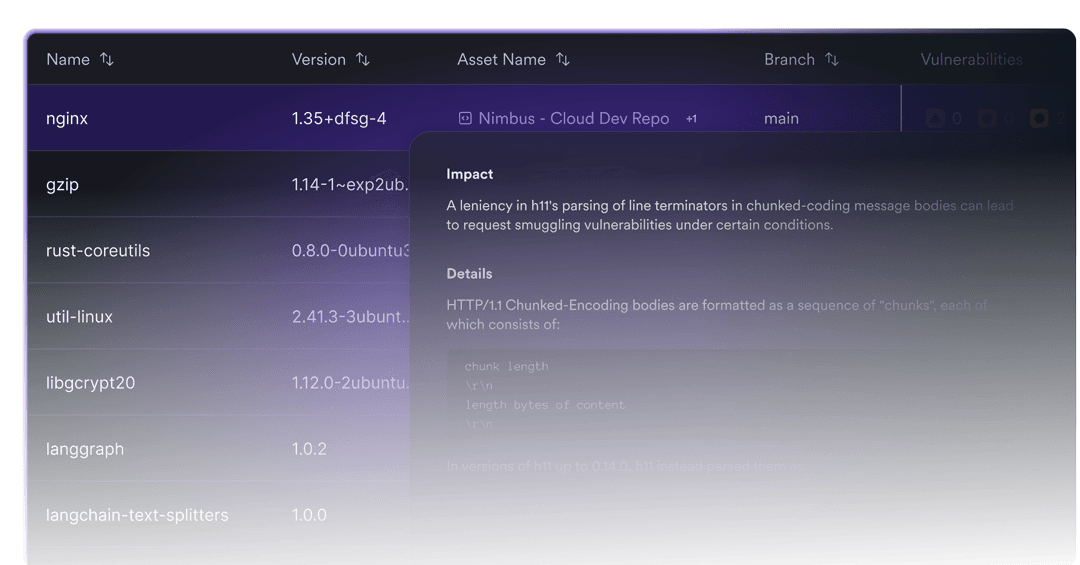
Detecte errores de configuración a tiempo, aplique políticas de seguridad en CI/CD y realice un seguimiento del riesgo de IaC junto con los hallazgos de código y en tiempo de ejecución.
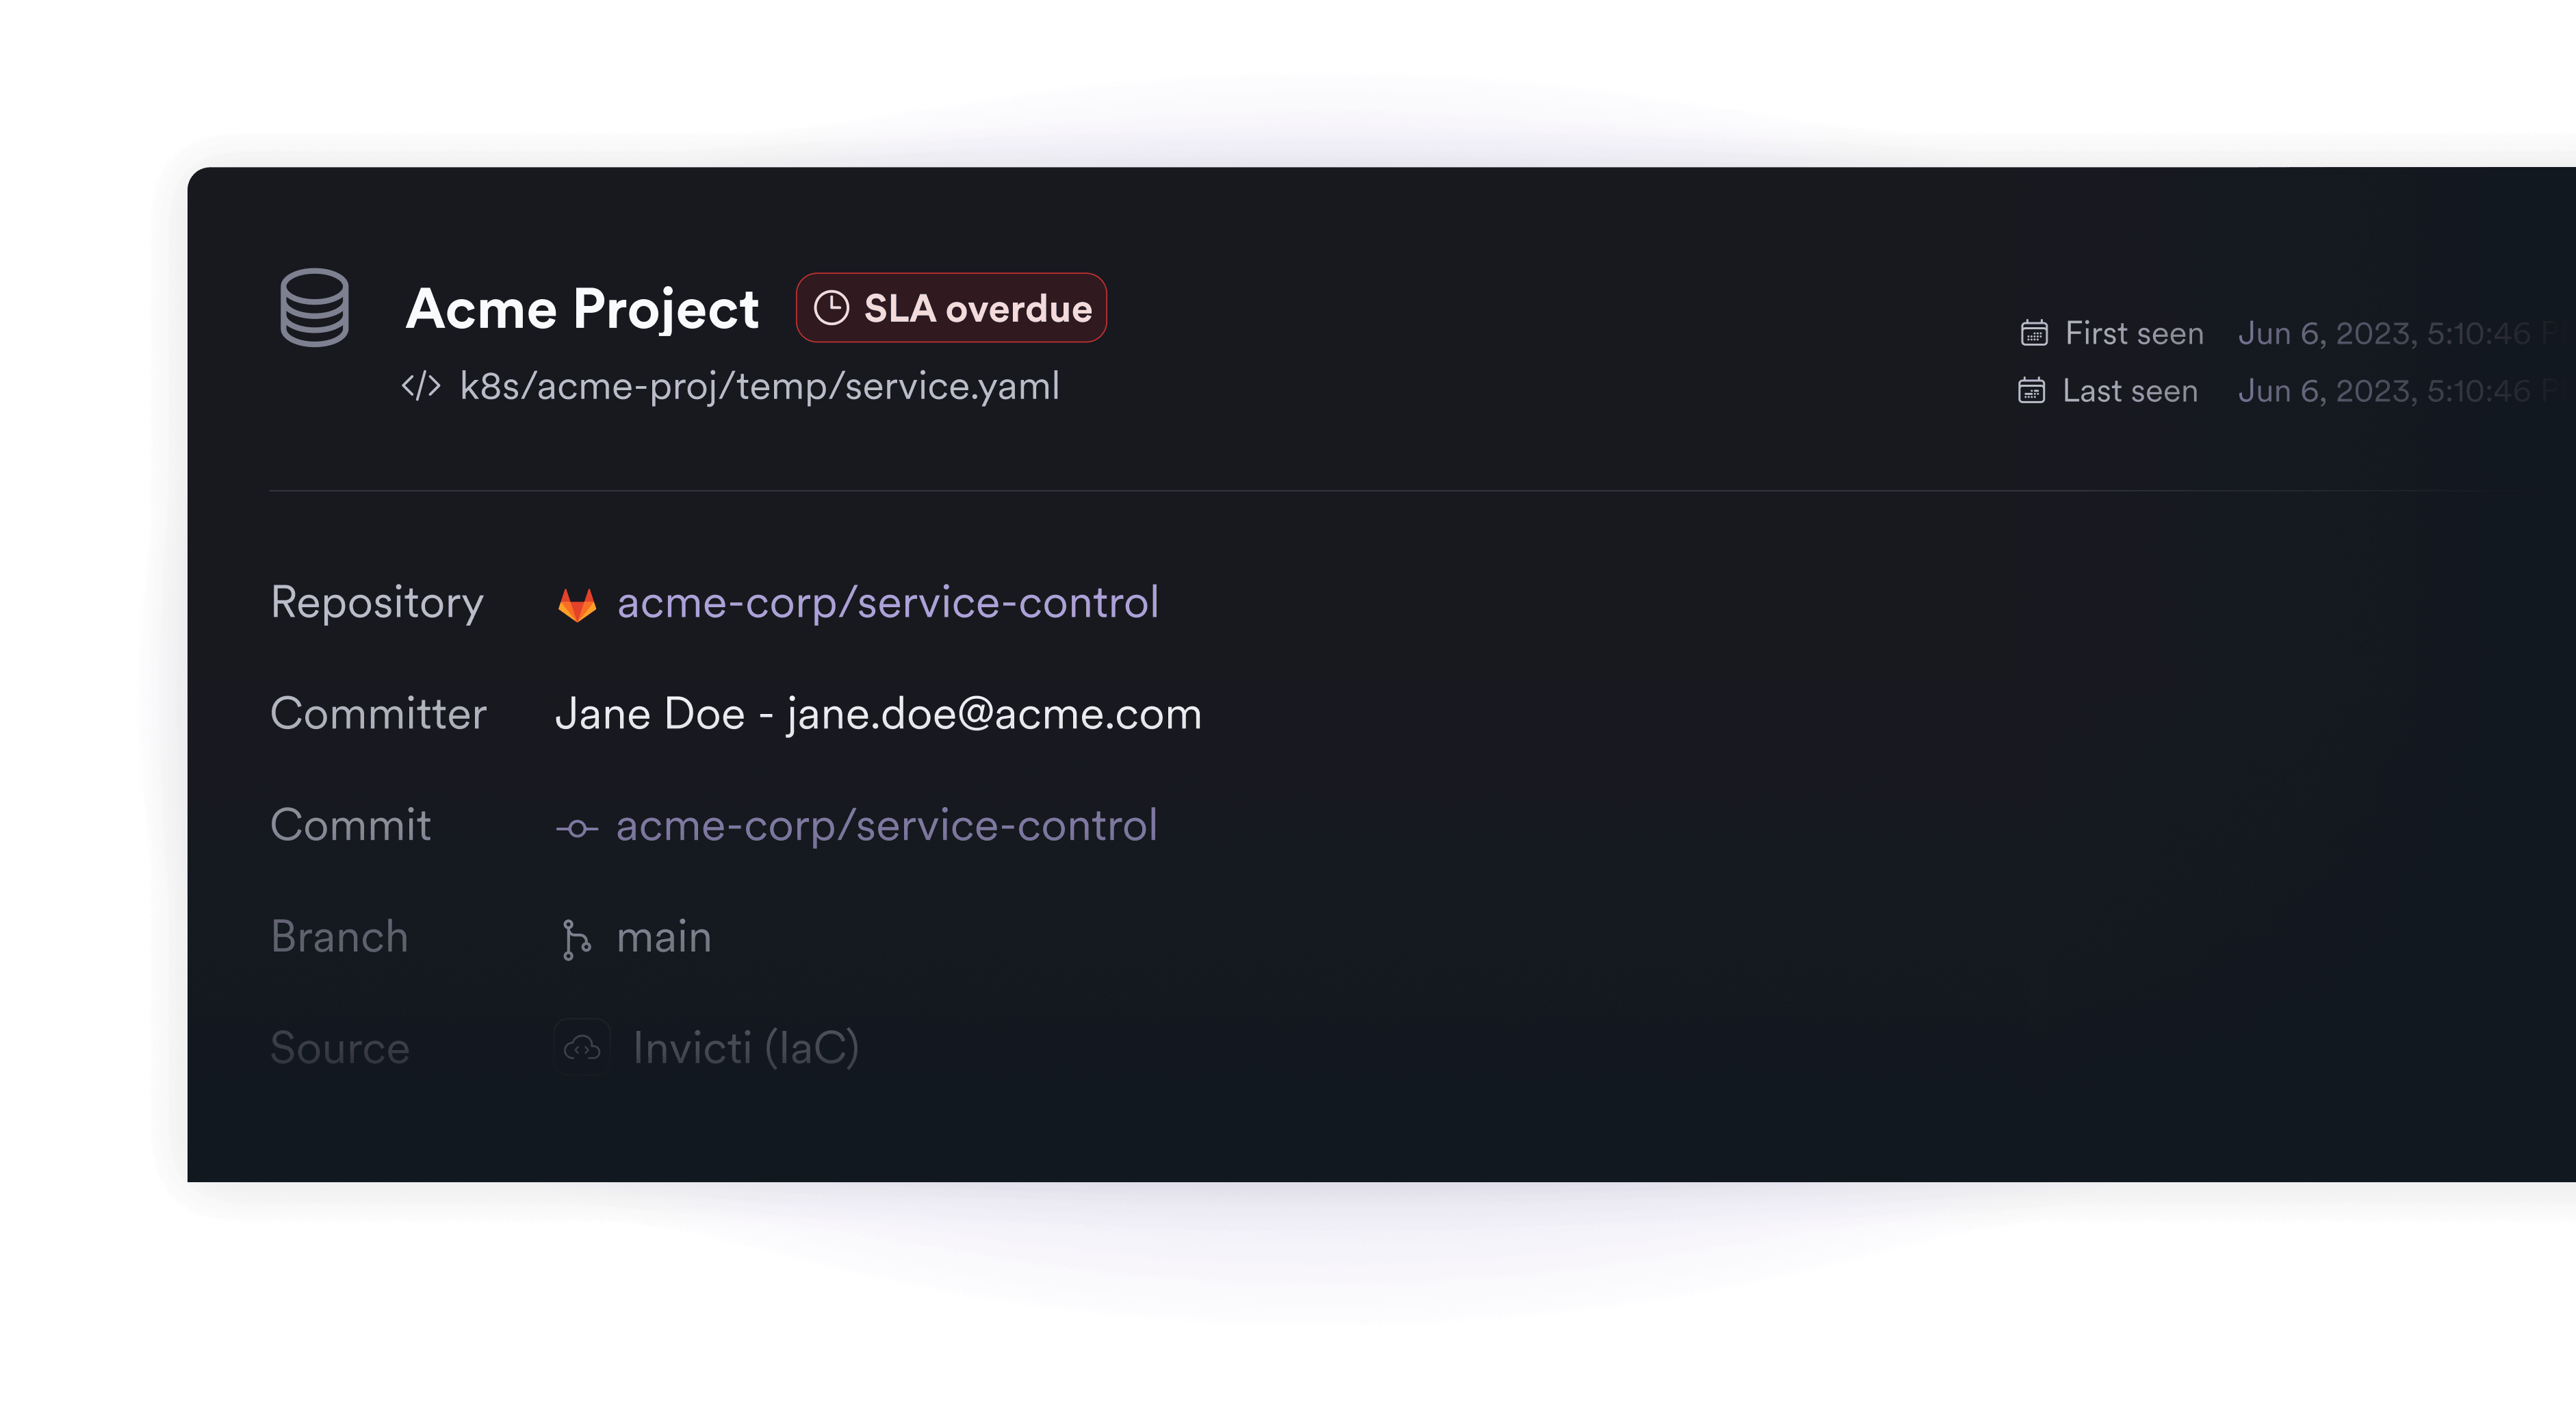
Invicti detecta claves de API, contraseñas, claves de cifrado y tokens expuestos antes de que los atacantes puedan explotarlos.
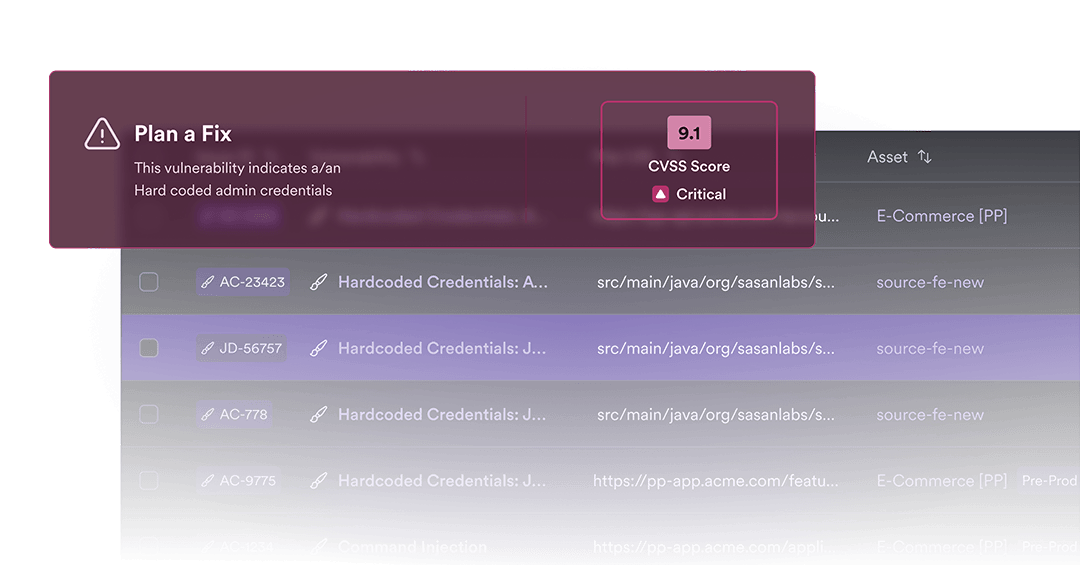
Invicti integra el escaneo de contenedores con flujos de trabajo de SCA, DAST y CI/CD para que pueda rastrear vulnerabilidades en registros y clústeres, reducir la complejidad y priorizar el riesgo de los contenedores en una vista unificada.
Reconocido por Miercom como el DAST más preciso del sector. Analice aplicaciones web y API en ejecución, valide los hallazgos y ayude a los desarrolladores a centrarse en las vulnerabilidades que suponen un riesgo real para el negocio.
El SAST de Invicti va más allá de los hallazgos teóricos al conectar el análisis estático con runtime validation, la propiedad del código y las instrucciones de remediación.
Descubra dependencias vulnerables, genere SBOM, identifique riesgos en los contenedores y priorice la remediación con Runtime Intelligence.
Detecte errores de configuración a tiempo, aplique políticas de seguridad en CI/CD y realice un seguimiento del riesgo de IaC junto con los hallazgos de código y en tiempo de ejecución.
Invicti detecta claves de API, contraseñas, claves de cifrado y tokens expuestos antes de que los atacantes puedan explotarlos.
Invicti integra el escaneo de contenedores con flujos de trabajo de SCA, DAST y CI/CD para que pueda rastrear vulnerabilidades en registros y clústeres, reducir la complejidad y priorizar el riesgo de los contenedores en una vista unificada.
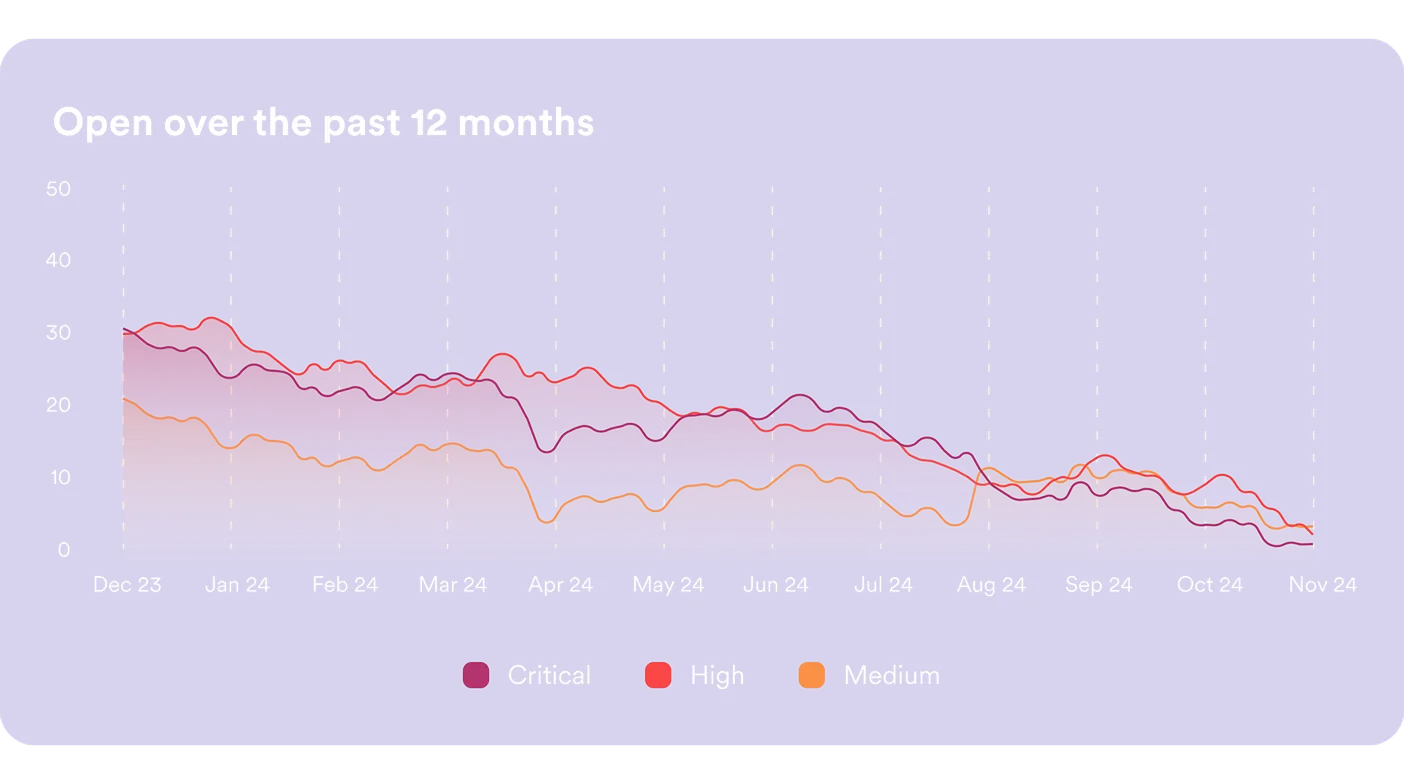
Map client web apps and APIs. Establish risk tiers and scanning cadence. Define the SLA that becomes the commercial basis of the managed service.
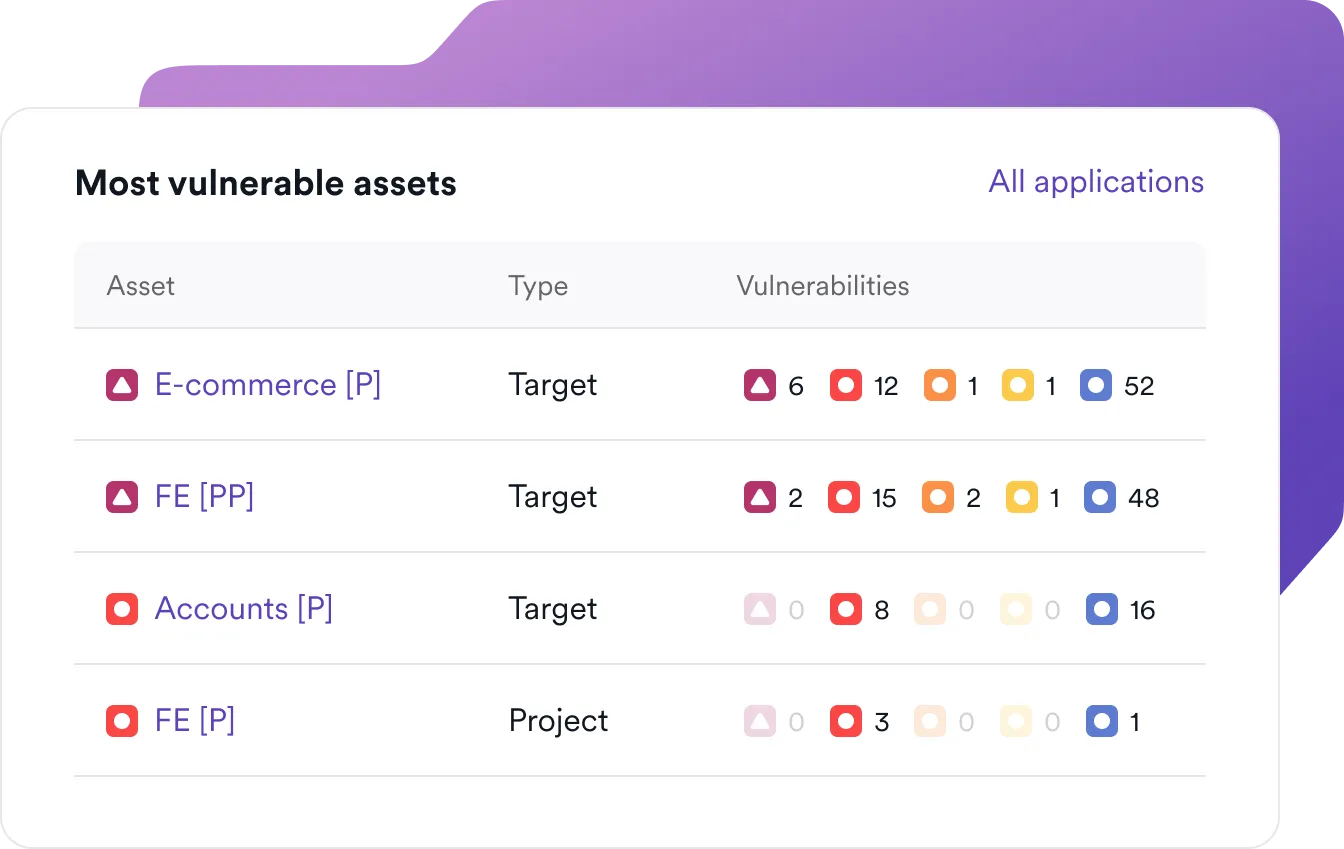
Authenticated DAST and API scans establish the vulnerability profile. Deliver an initial risk report and remediation roadmap — a billable first deliverable.
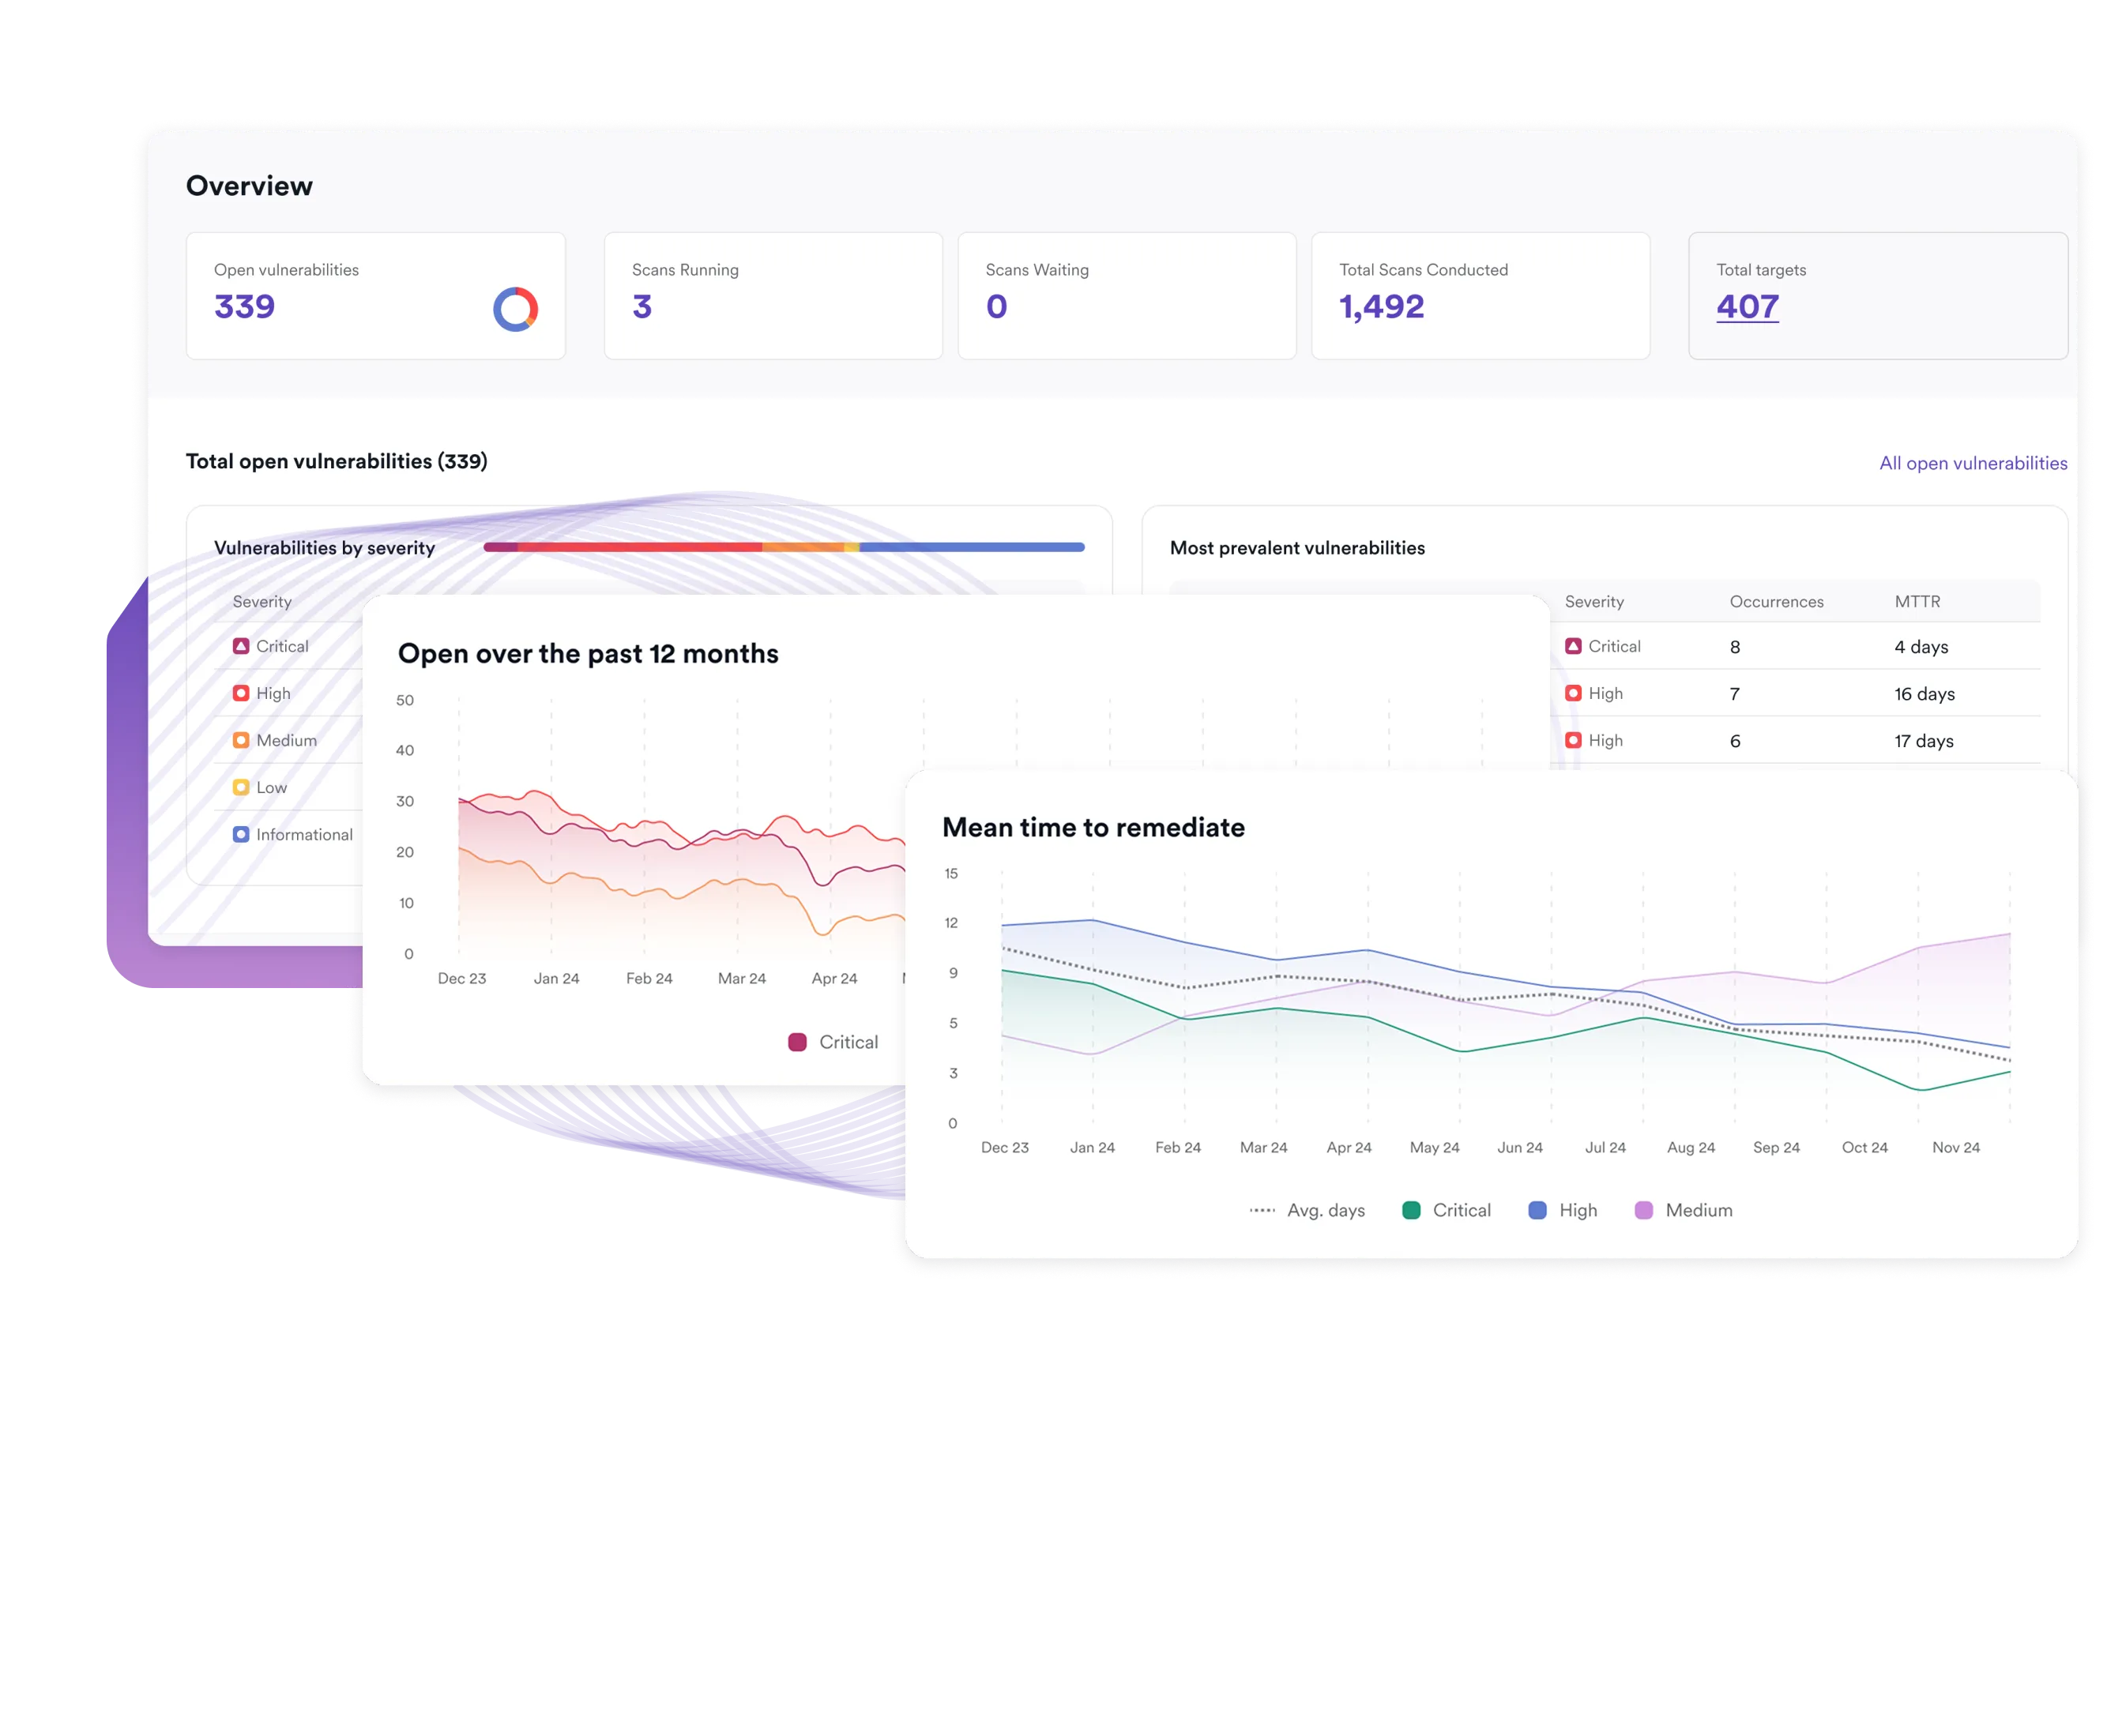
Scheduled scans aligned to release cadence. Severity-based alerting to your SOC. Auto-generated tickets in client systems when new vulnerabilities land.
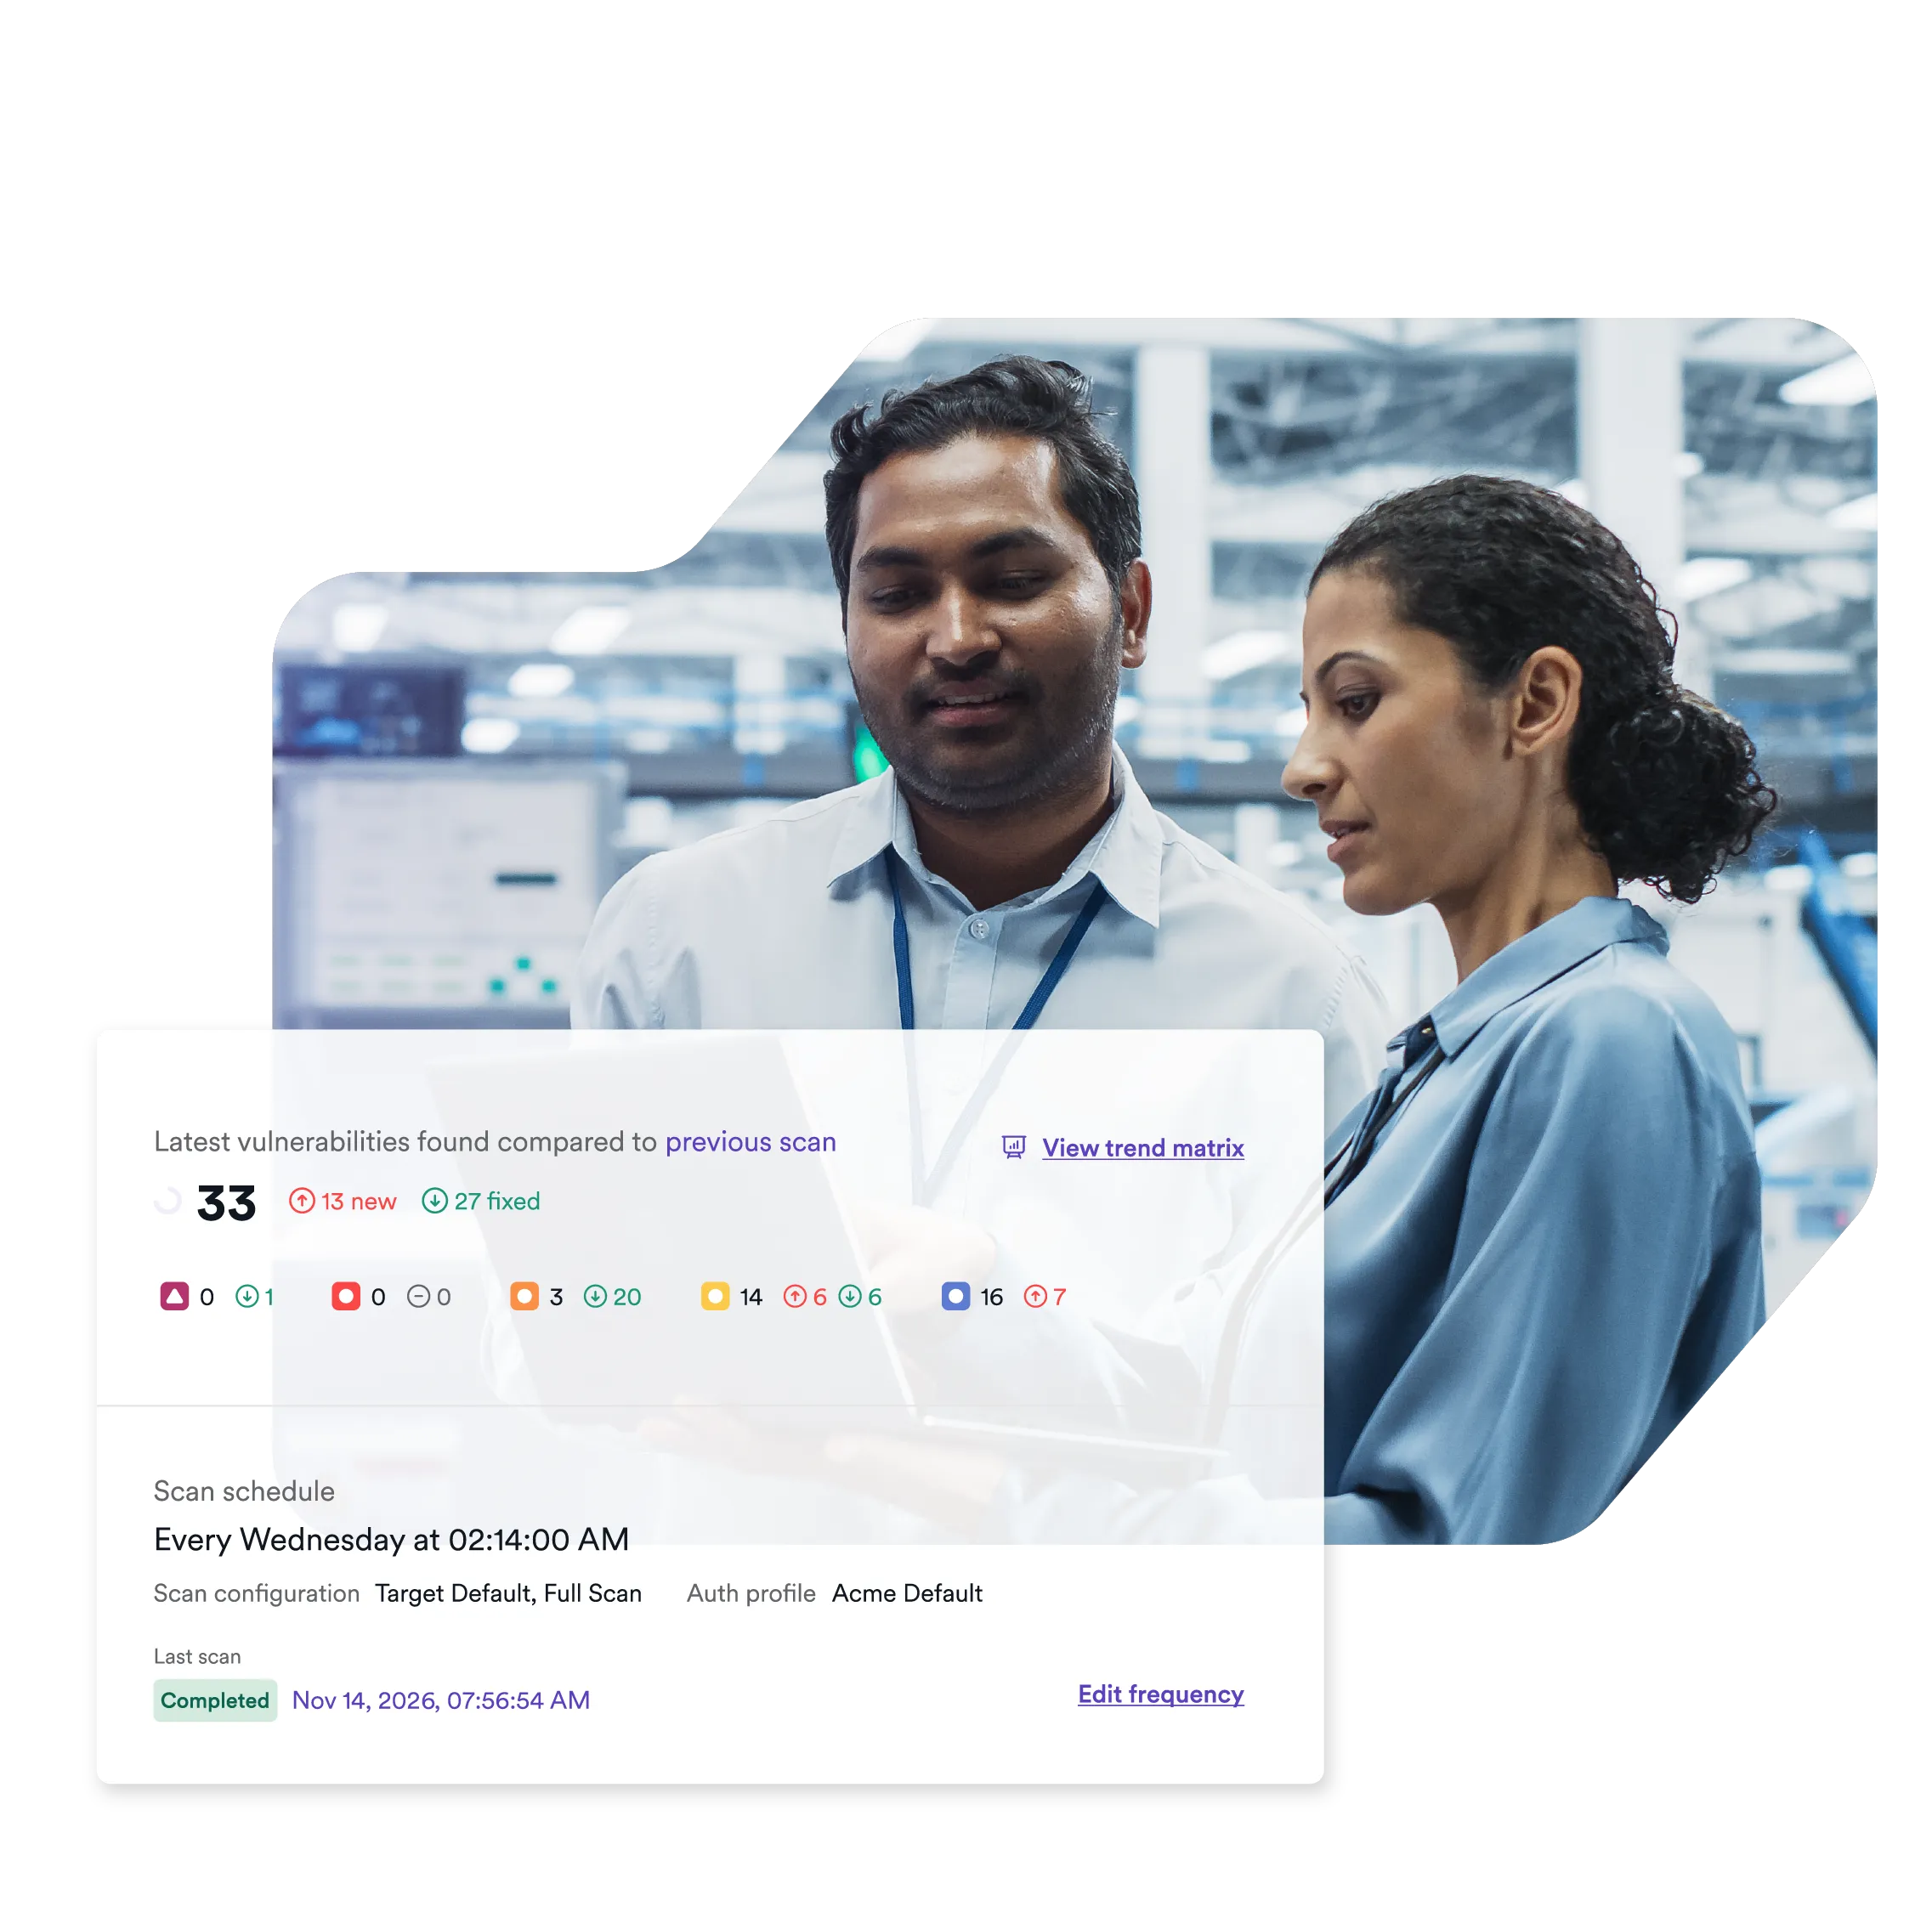
White-label posture scorecards and trend reports. Use QBRs to demonstrate progress and expand scope — adding new apps, compliance modules, and advisory services.
“For more websites, we now don’t need to go externally for security testing. We can fire up Invicti, run the tests as often as we like, view the scan results, and mitigate to our hearts’ content. As a result, the budget we were spending every year on penetration testing decreased by approximately 60% almost immediately and went down even more the following year, to about 20% of our initial spending.”
“Invicti detected web vulnerabilities that other solutions did not. It is easy to use and set up...”

“I had the opportunity to compare expertise reports with Invicti ones. Invicti was better, finding more breaches.”

“Invicti is the best web application security scanner in terms of price-benefit balance. It is a very stable software, faster than the previous tool we were using and it is relatively free of false positives, which is exactly what we were looking for.”