sast
Encuentre, priorice y corrija vulnerabilidades en el código
Invicti unifica SAST con DAST, SCA y seguridad de API para que pueda detectar vulnerabilidades en el código desde el principio, correlacionar hallazgos compatibles con evidencia en tiempo de ejecución y enviar las correcciones directamente a los desarrolladores correspondientes.
Más de 5000 organizaciones líderes confían en Invicti




El problema del SAST tradicional
Toda aplicación comienza con código, y los fallos en él pueden ponerla en riesgo. Sin embargo, por sí solo, el SAST no siempre puede distinguir entre posibles vulnerabilidades y riesgos explotables en una aplicación en ejecución. Sin la correlación con DAST y un contexto más amplio, los hallazgos pueden resultar difíciles de priorizar y vincular con el código que los origina.

Ruidoso y fuera de contexto
Las herramientas SAST tradicionales pueden saturar a los equipos con hallazgos difíciles de priorizar y no siempre permiten distinguir entre posibles vulnerabilidades y riesgos explotables. Sin correlación con los resultados de las pruebas en tiempo de ejecución, los hallazgos pueden generar demasiado ruido.

No diseñado para desarrolladores
Al enfrentarse a un sinfín de alertas de seguridad sin claridad ni guía de remediación, los desarrolladores a menudo se sienten abrumados y comienzan a ignorar el ruido de SAST.

Aislado y poco práctico
El SAST tradicional funciona desconectado de DAST, SCA y otras herramientas de seguridad en los pipelines de CI/CD. Sin una correlación entre herramientas, los equipos no pueden priorizar eficazmente ni rastrear los riesgos en tiempo de ejecución hasta su origen.
Tecnología Proof-Based Scanning
SAST sin el ruido
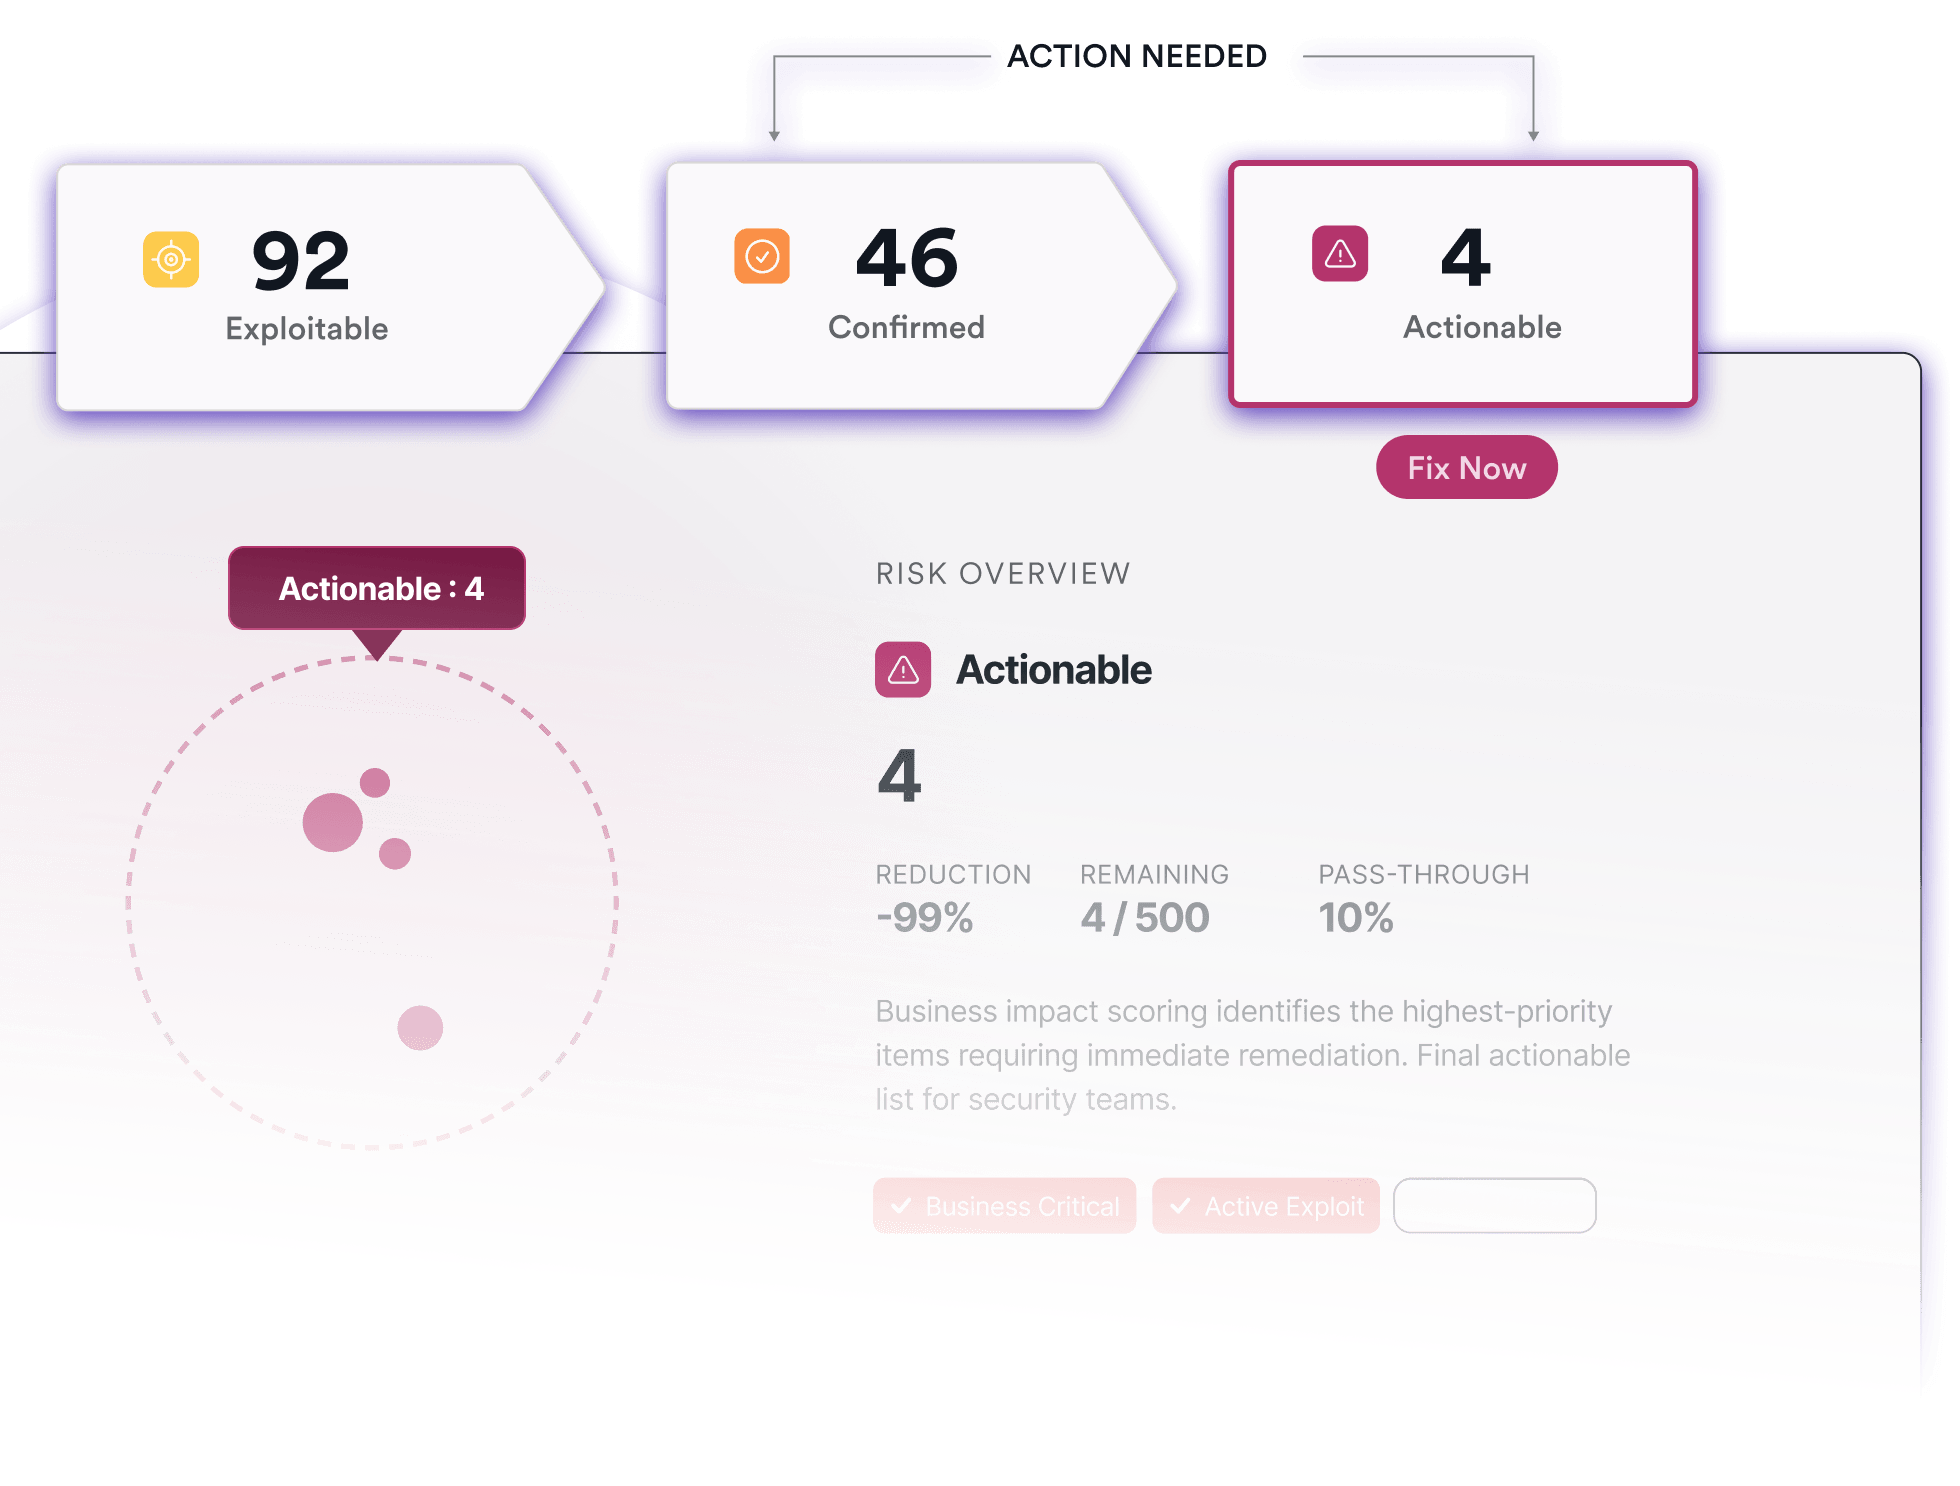
centrado en el desarrollador
Una herramienta de AppSec diseñada para los desarrolladores
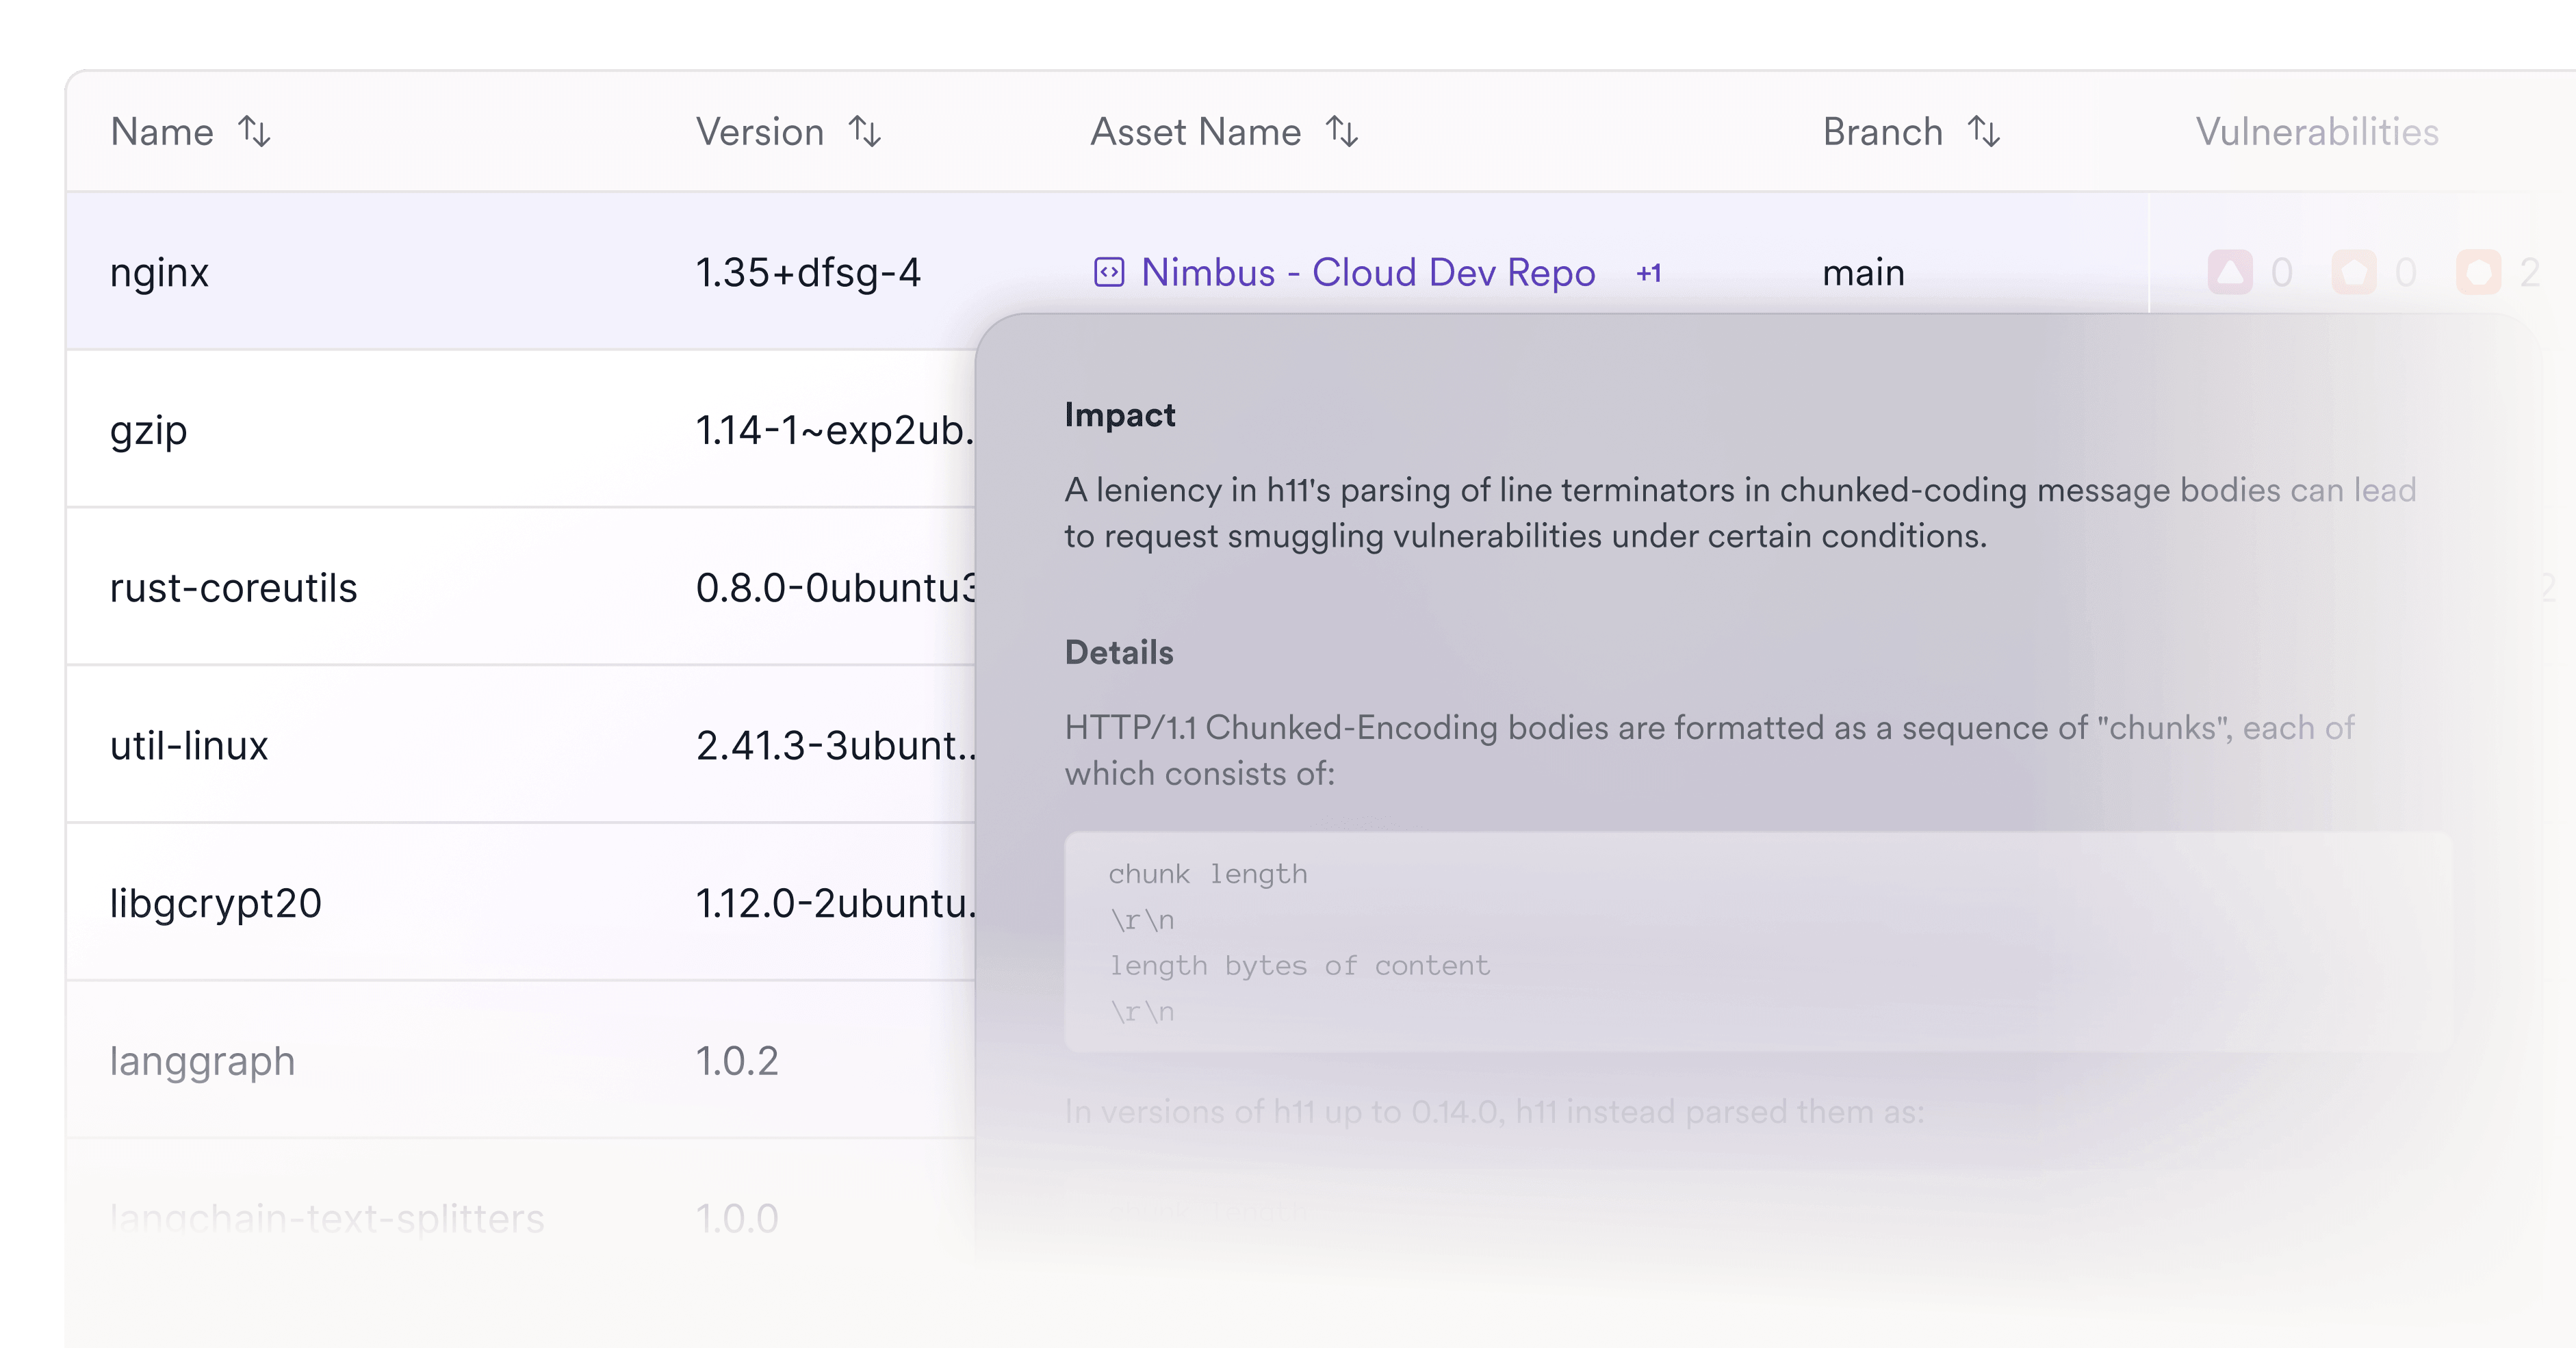
Correlación y orquestación
Se acabó el pasarse la pelota

Lo que dicen nuestros clientes
«Para más sitios web, ahora no necesitamos recurrir a servicios externos para las pruebas de seguridad. Podemos iniciar Invicti, ejecutar las pruebas tantas veces como queramos, ver los resultados del escaneo y mitigar todo lo que necesitemos. Como resultado, el presupuesto que gastábamos cada año en pruebas de penetración disminuyó aproximadamente un 60% casi de inmediato y bajó aún más al año siguiente, hasta cerca del 20% de nuestro gasto inicial».
– Brian Brackenborough | CISO, Channel 4
«Invicti detectó vulnerabilidades web que otras soluciones no hicieron. Es fácil de usar y configurar...»
– Henk-Jan Angerman | Fundador, SECWATCH

«Tuve la oportunidad de comparar informes de expertos con los de Invicti. Invicti fue mejor, encontrando más brechas».
– Andy Gambles | Analista sénior, OCDE

«Invicti es el mejor escáner de seguridad de aplicaciones web en términos de relación calidad-precio. Es un software muy estable, más rápido que la herramienta que usábamos anteriormente y está relativamente libre de falsos positivos, que es exactamente lo que buscábamos».
– Harald Nandke | Consultor principal, Unify (ahora Mitel)
Preguntas frecuentes sobre SAST
¿Ofrece Invicti SAST como una herramienta independiente?
Invicti proporciona pruebas estáticas de seguridad de aplicaciones (SAST) integradas como parte de la plataforma Invicti AppSec. SAST funciona junto con DAST, SCA, seguridad de API y otras capacidades para conectar los hallazgos a nivel de código con el riesgo general de la aplicación. Cuando los hallazgos de SAST y DAST son compatibles y pueden correlacionarse, la evidencia de tiempo de ejecución puede ayudar a los equipos a priorizar las vulnerabilidades y rastrearlas hasta el código relevante.
¿Cómo funciona el SAST de Invicti con SCA?
Invicti reúne los hallazgos de SAST y de análisis de composición de software (SCA) en la misma plataforma AppSec. SAST identifica vulnerabilidades en el código de la aplicación, mientras que SCA identifica riesgos en componentes de código abierto y de terceros. Los hallazgos pueden normalizarse, deduplicarse, priorizarse y gestionarse mediante flujos de trabajo comunes, junto con los resultados de DAST y otras pruebas de seguridad de aplicaciones.
¿Cómo se integra el SAST de Invicti con los flujos de trabajo de los desarrolladores?
Invicti integra los hallazgos de seguridad de aplicaciones con herramientas de desarrollo y colaboración como Jira, GitHub, GitLab, Azure Boards, Slack y Microsoft Teams. La automatización del flujo de trabajo puede dirigir las vulnerabilidades a los equipos adecuados, aplicar políticas como umbrales de compilación y mantener el estado de los problemas sincronizado a medida que los desarrolladores corrigen los hallazgos.
¿Proporciona Invicti soporte de remediación para desarrolladores?
Sí. Invicti proporciona sugerencias de remediación a nivel de código guiadas por IA para ayudar a los desarrolladores a comprender y corregir vulnerabilidades. Los equipos también pueden utilizar el conocimiento de remediación y las integraciones de formación para desarrolladores para abordar tipos de vulnerabilidades recurrentes y mejorar las prácticas de codificación segura.
¿Cómo reduce el SAST de Invicti los falsos positivos?
El SAST de Invicti utiliza técnicas que incluyen análisis de contaminación (taint analysis), exclusiones de reglas y listas de permitidos de sanitizadores para reducir el ruido durante el análisis estático. Invicti también puede correlacionar hallazgos compatibles de SAST y DAST, conectando vulnerabilidades a nivel de código con evidencia de la aplicación en ejecución. Esta correlación entre DAST y SAST ayuda a los equipos a distinguir problemas de código teóricos de vulnerabilidades que pueden ser explotadas en tiempo de ejecución, al tiempo que rastrea los hallazgos de tiempo de ejecución hasta el código fuente relevante.
¿Es compatible Invicti con herramientas SAST de código abierto?
Sí. Invicti proporciona SAST integrado y también puede integrar resultados de seguridad de otras herramientas. Los escáneres de código abierto pueden orquestarse mediante la CLI de Invicti, lo que permite a los equipos incorporar las herramientas que ya utilizan a flujos de trabajo de AppSec centralizados.
¿Cómo ayuda Invicti a priorizar los resultados de SAST?
Invicti prioriza los hallazgos de SAST utilizando el contexto de toda la plataforma AppSec. Cuando los hallazgos de SAST y DAST son compatibles y pueden correlacionarse, la evidencia de tiempo de ejecución ayuda a identificar vulnerabilidades de código que pueden ser explotadas en la aplicación en ejecución. Invicti puede combinar esta evidencia con otras señales de riesgo, incluyendo inteligencia de amenazas y contexto de la aplicación, para ayudar a los equipos a centrar la remediación en los problemas más importantes.
¿Cómo encaja el SAST de Invicti en una estrategia de ASPM?
Invicti ASPM proporciona una capa de control operativo para los hallazgos de SAST, DAST, SCA, seguridad de contenedores y otras herramientas de seguridad de aplicaciones. Consolida y normaliza los hallazgos, correlaciona y elimina duplicados de problemas relacionados, aplica priorización y políticas basadas en riesgos, dirige las vulnerabilidades hacia flujos de trabajo de remediación y realiza un seguimiento de la postura de seguridad y el rendimiento de la remediación a lo largo del tiempo.
Rastree el riesgo hasta su origen
Correlacione SAST con evidencia en tiempo de ejecución para reducir el ruido y potenciar a los desarrolladores.