SCA
Tome el control del riesgo de código abierto
Invicti integra el análisis de composición de software (SCA) en la misma plataforma inteligente que DAST, SAST, seguridad de API y seguridad de contenedores, para que pueda ver y actuar sobre los riesgos de los componentes con claridad y confianza.
El problema con el SCA tradicional
Los componentes de código abierto aceleran el desarrollo, pero también introducen riesgos ocultos. El SCA tradicional los detecta, pero funciona como una herramienta estática desconectada de DAST y las canalizaciones de CI/CD, dejando a los equipos de seguridad gestionando el riesgo de código abierto de forma aislada. Las alertas duplicadas o no verificadas carecen de contexto y terminan siendo ignoradas, mientras que las vulnerabilidades explotables llegan a producción.

Alertas no procesables
Las herramientas de SCA tradicionales crean listas estáticas de cada dependencia vulnerable sin verificar su explotabilidad. Con miles de alertas, los equipos no pueden distinguir lo importante del ruido.

Ceguera en tiempo de ejecución
El SCA puramente estático no puede ver qué componentes están activos en producción, lo que lleva a los equipos a corregir problemas sin impacto inmediato mientras los riesgos reales en tiempo de ejecución pasan desapercibidos.

Vulnerabilidades en el vacío
El SCA aislado deja a los equipos sin saber si las vulnerabilidades son problemas de cumplimiento, riesgos reales o ruido. Sin una correlación entre herramientas, la priorización es imposible.
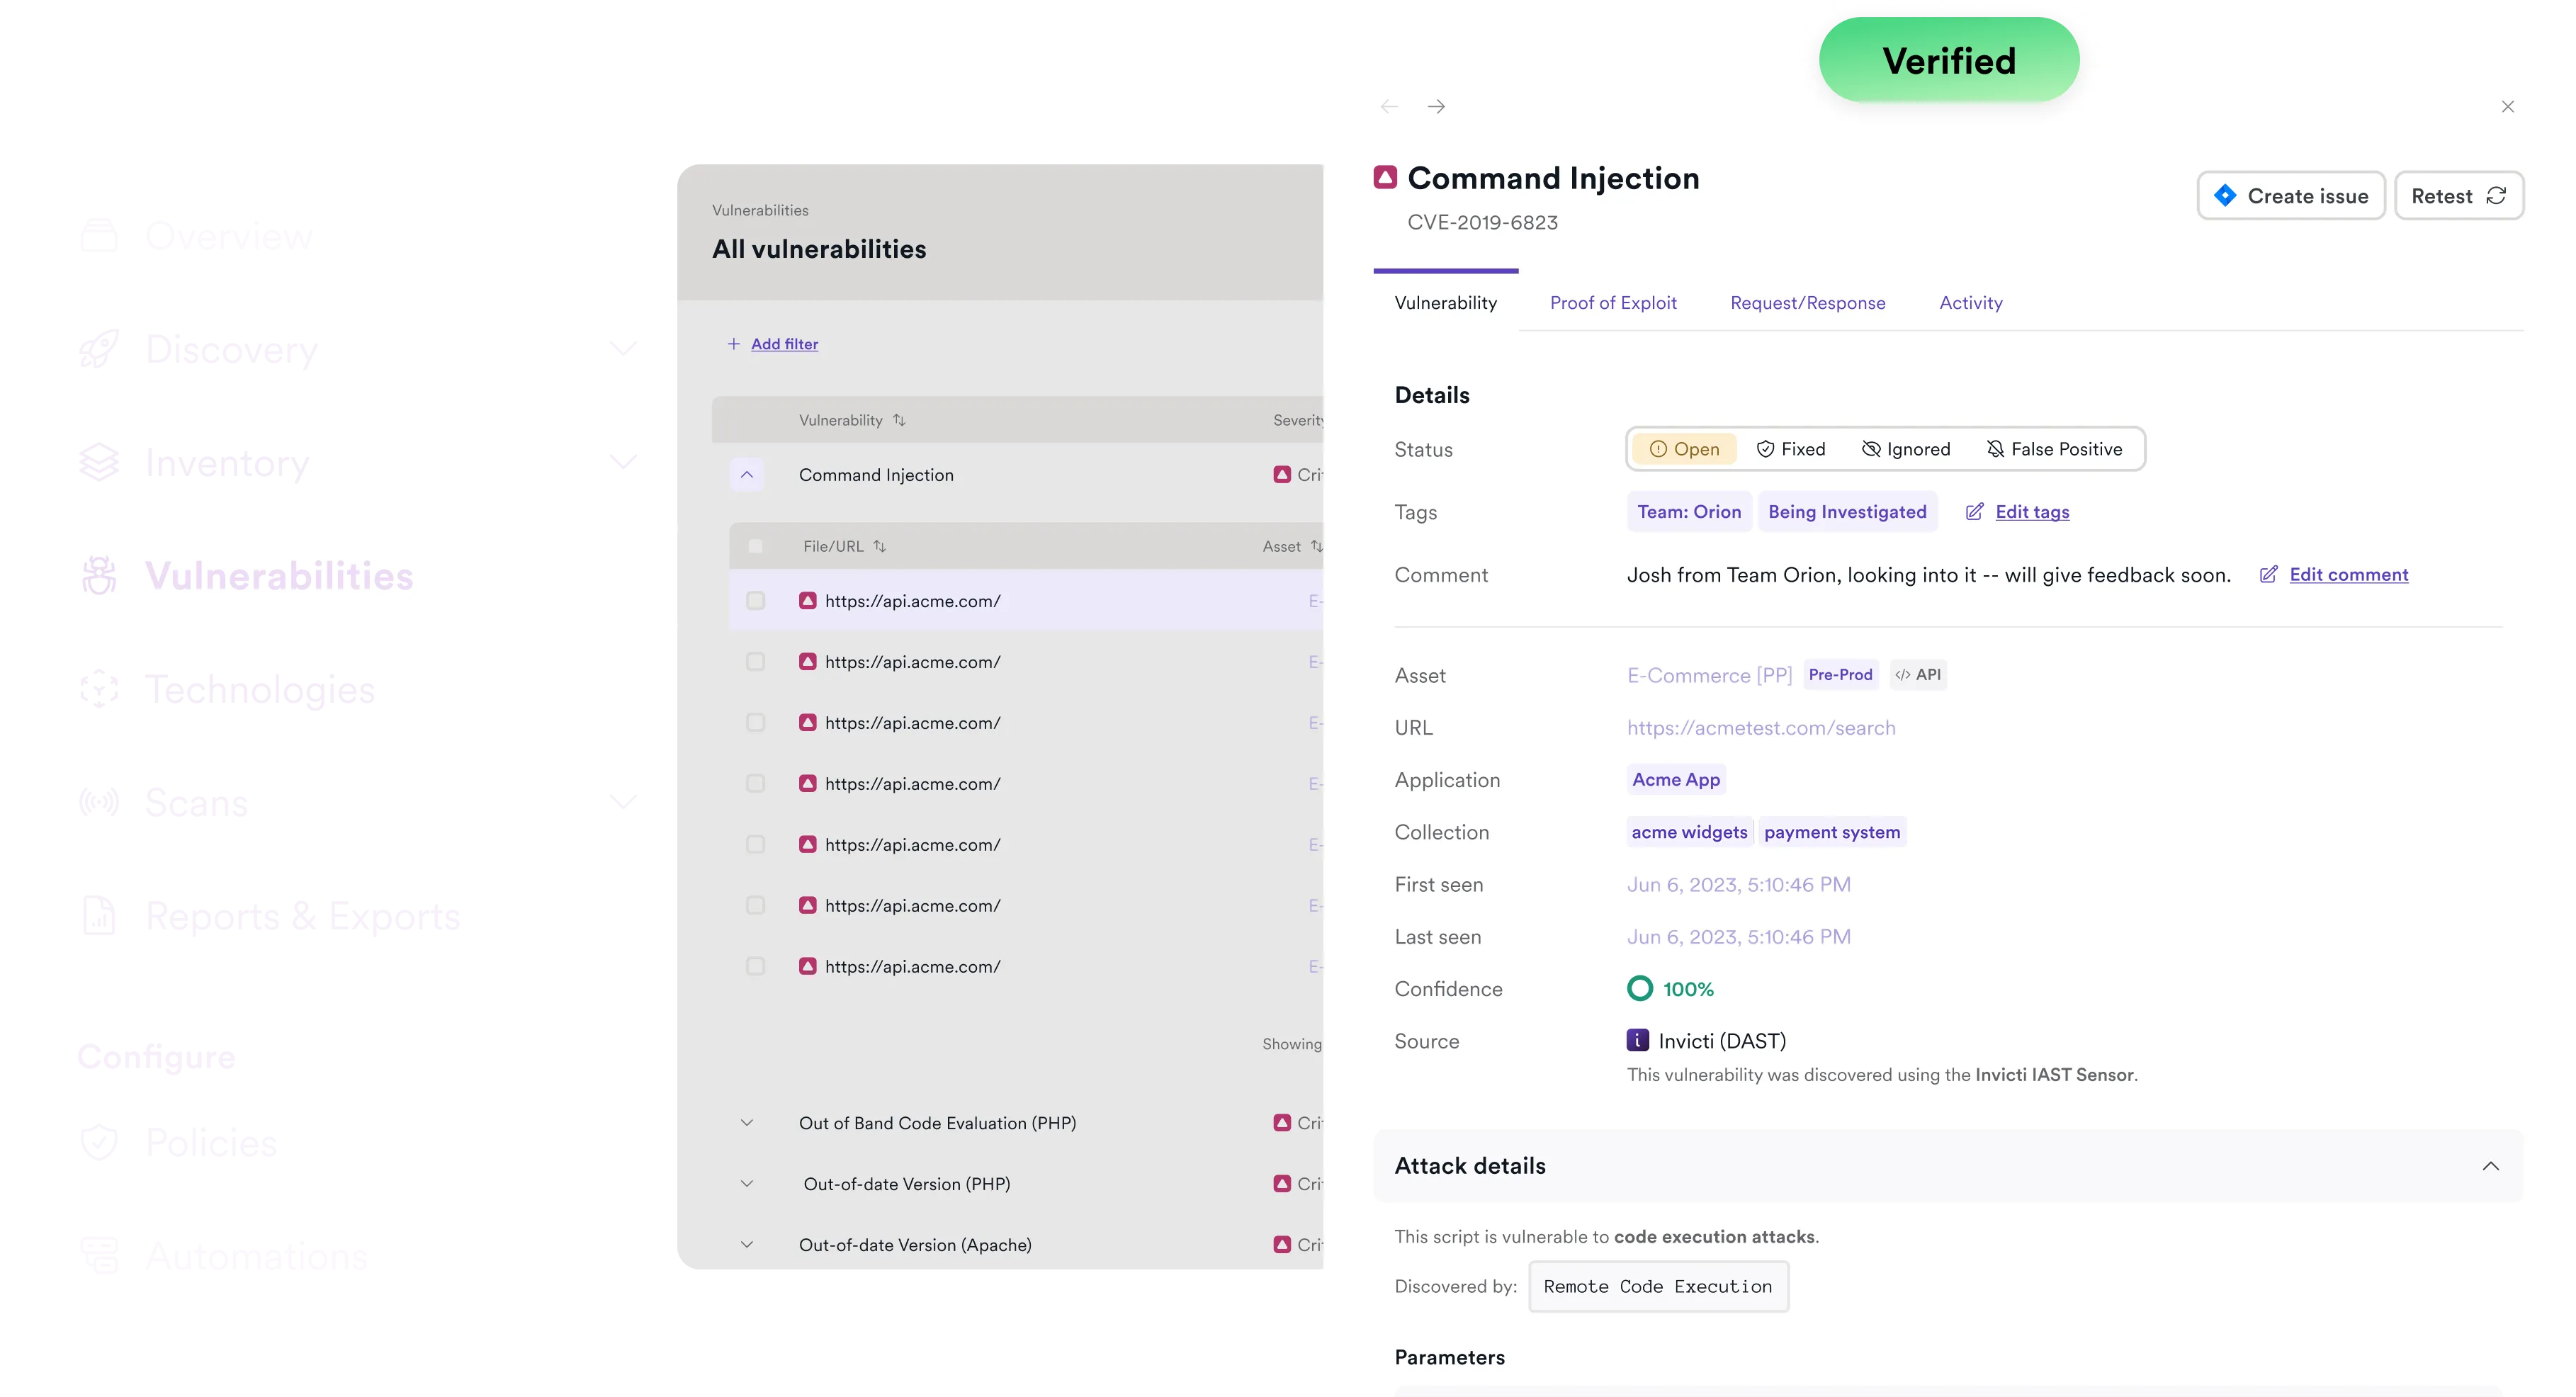
Escaneo basado en pruebas
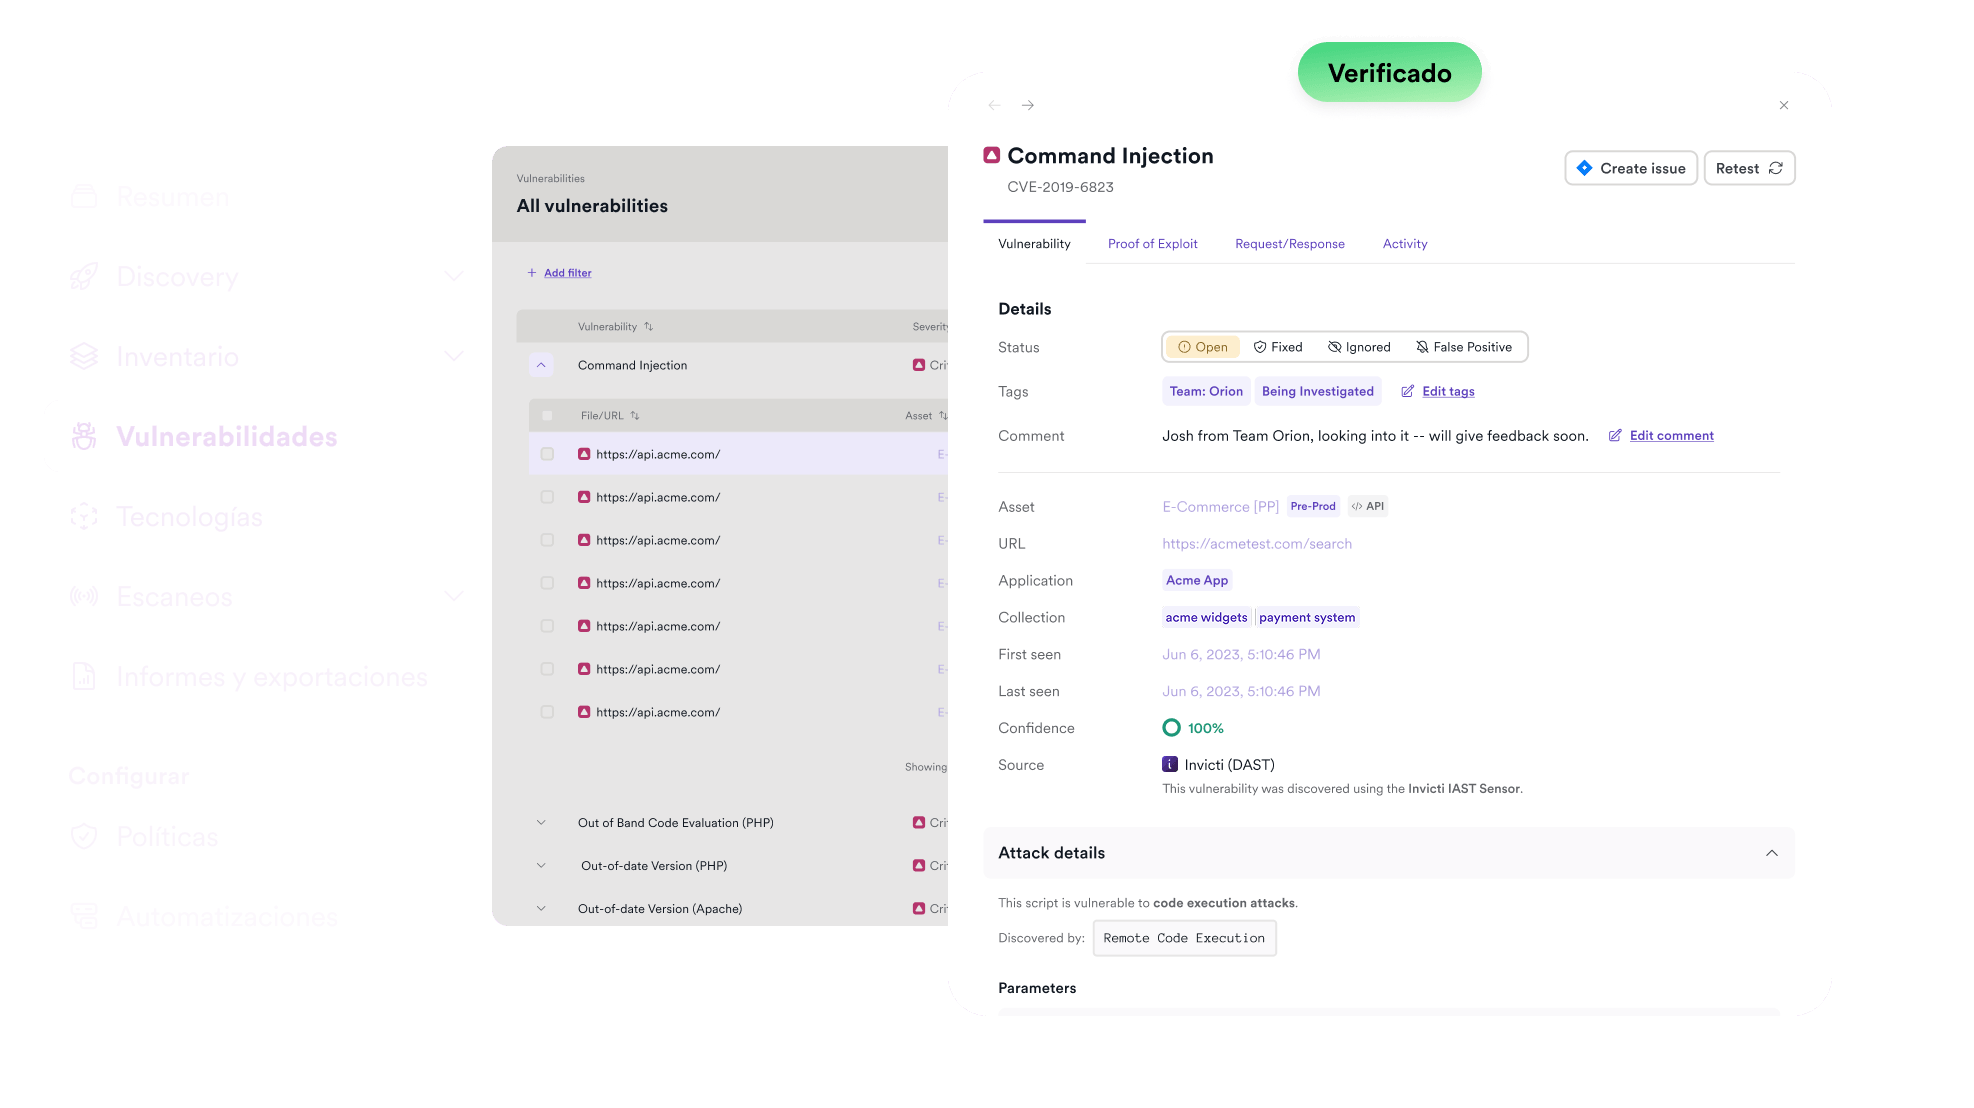
Alertas procesables
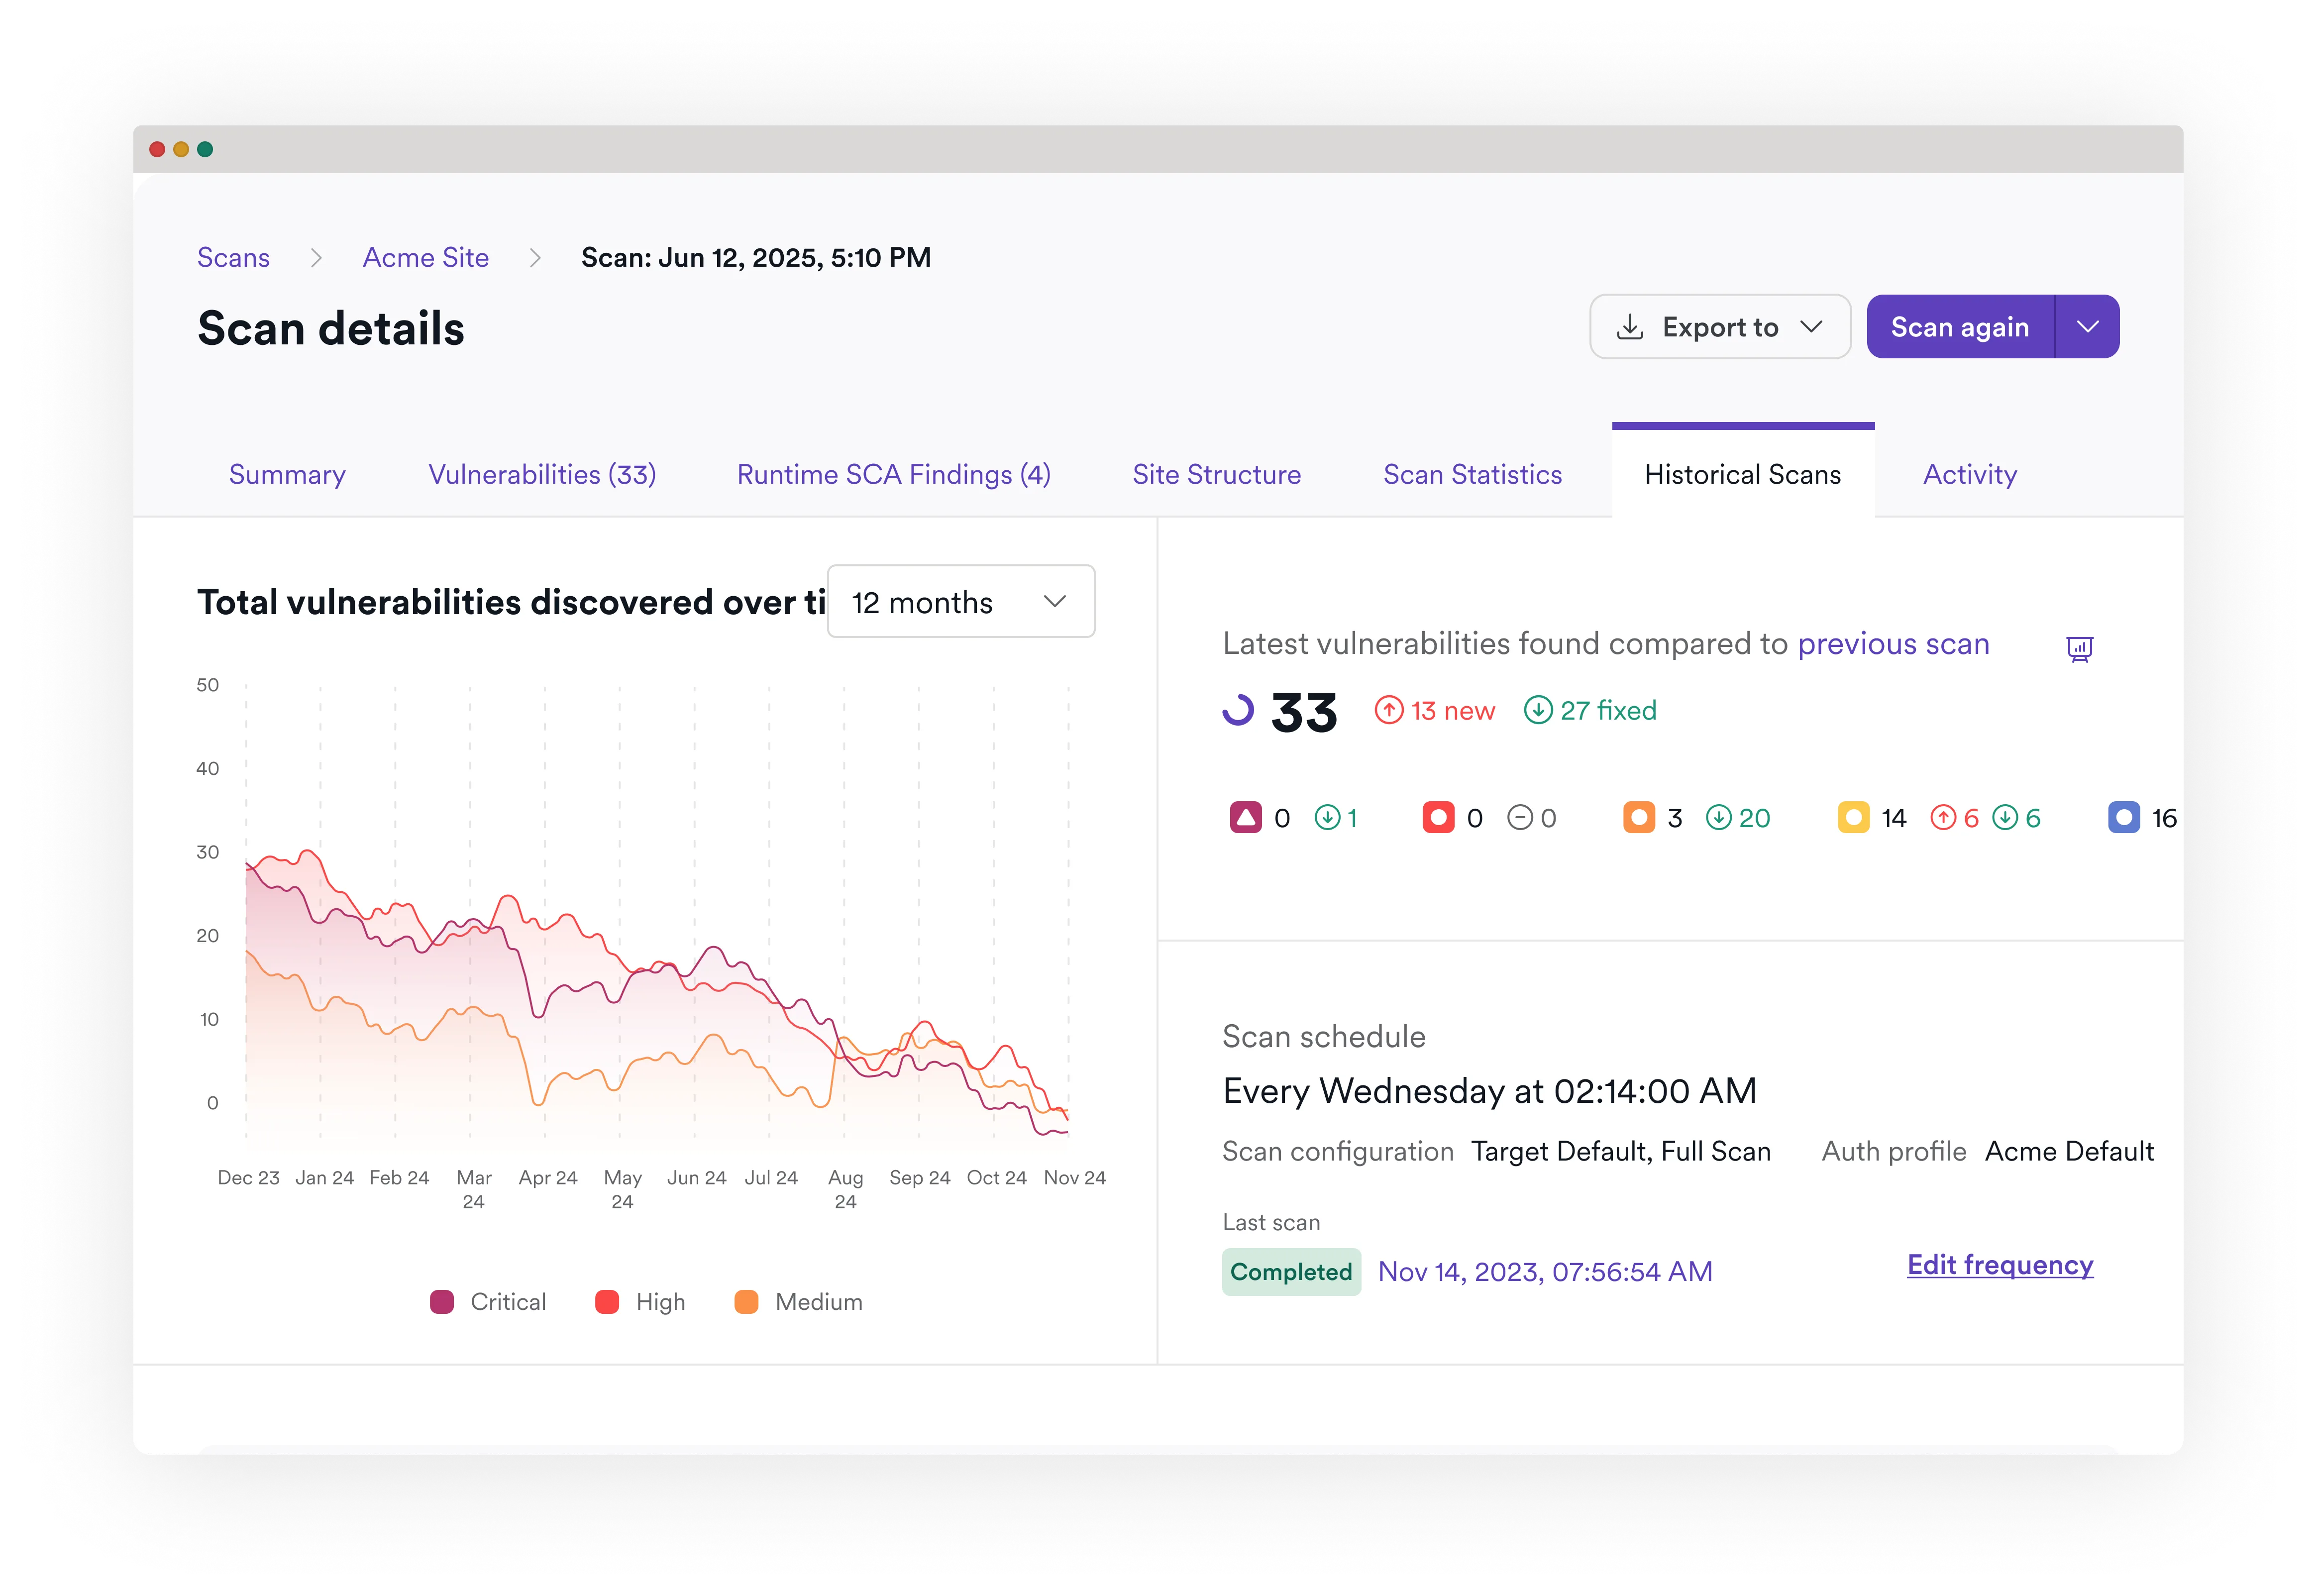
Invicti SCA transforma su avalancha de alertas en hallazgos priorizados y procesables en los que puede confiar.
estático + tiempo de ejecución
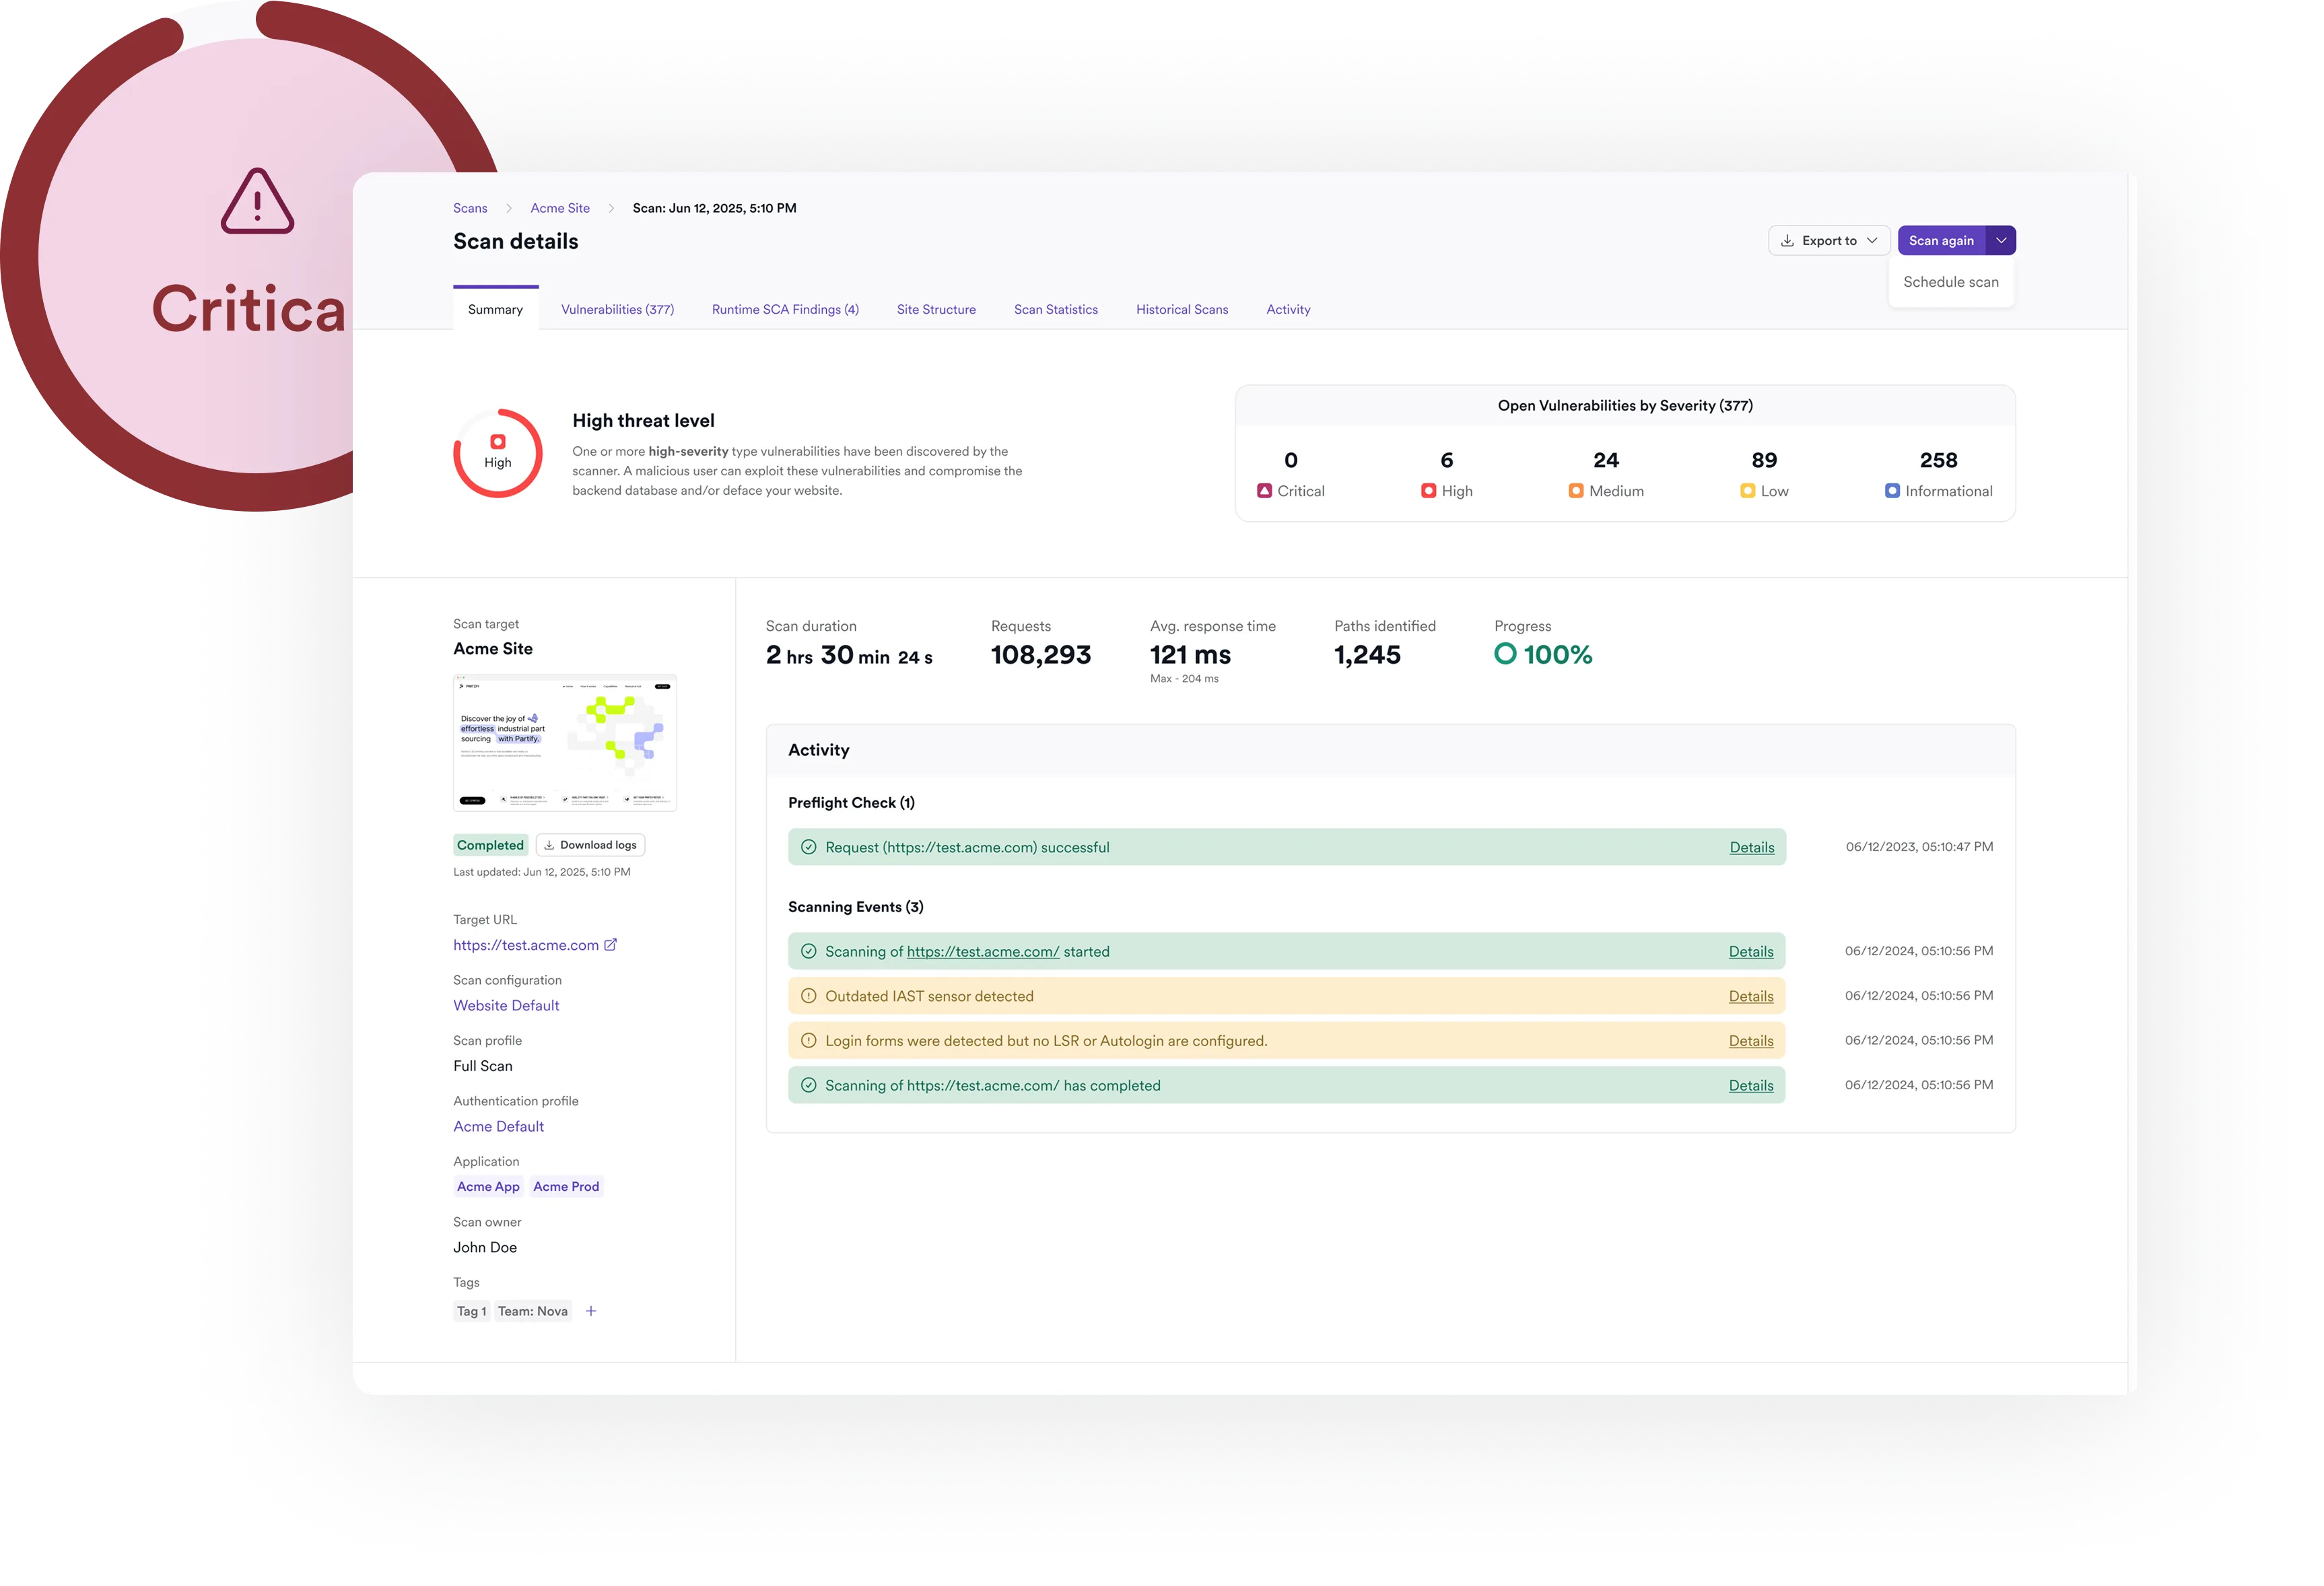
Cobertura total en comprobaciones estáticas y de tiempo de ejecución
Invicti combina el análisis estático y dinámico para brindarle una visibilidad completa del riesgo de código abierto, tanto en el código como en los entornos en vivo.
Sin puntos ciegos
Riesgo de código abierto con contexto completo
Invicti unifica SCA con AST y seguridad de contenedores para que pueda priorizar el riesgo de código abierto en el contexto de su postura de riesgo general.

Lo que dicen nuestros clientes
«Para más sitios web, ahora no necesitamos recurrir a servicios externos para las pruebas de seguridad. Podemos iniciar Invicti, ejecutar las pruebas tantas veces como queramos, ver los resultados del escaneo y mitigar todo lo que necesitemos. Como resultado, el presupuesto que gastábamos cada año en pruebas de penetración disminuyó aproximadamente un 60% casi de inmediato y bajó aún más al año siguiente, hasta cerca del 20% de nuestro gasto inicial».
– Brian Brackenborough | CISO, Channel 4
«Invicti detectó vulnerabilidades web que otras soluciones no hicieron. Es fácil de usar y configurar...»
– Henk-Jan Angerman | Fundador, SECWATCH

«Tuve la oportunidad de comparar informes de expertos con los de Invicti. Invicti fue mejor, encontrando más brechas».
– Andy Gambles | Analista sénior, OCDE

«Invicti es el mejor escáner de seguridad de aplicaciones web en términos de relación calidad-precio. Es un software muy estable, más rápido que la herramienta que usábamos anteriormente y está relativamente libre de falsos positivos, que es exactamente lo que buscábamos».
– Harald Nandke | Consultor principal, Unify (ahora parte de Mitel)
Preguntas frecuentes sobre SCA
¿Ofrece Invicti SCA como parte de su plataforma?
Sí. Invicti ofrece SCA estático y dinámico como una capacidad totalmente integrada dentro de la plataforma de seguridad de aplicaciones de Invicti. A diferencia de las herramientas independientes, Invicti correlaciona los resultados de SCA con los hallazgos de DAST, SAST, API y contenedores para obtener una visión única y normalizada del riesgo. Con Invicti ASPM, los resultados de SCA fluyen hacia los procesos de CI/CD, emisión de tickets y generación de informes sin necesidad de una capa de orquestación adicional.
¿Cómo se compara el SCA de Invicti con las herramientas de SCA tradicionales?
Las herramientas de SCA tradicionales generan inventarios estáticos de dependencias vulnerables, dejando a los equipos con listas largas y sin contexto. Invicti combina SCA estático y dinámico:
- SCA estático: Señala todos los componentes declarados con vulnerabilidades conocidas, incluso si no están cargados en tiempo de ejecución.
- SCA dinámico (en DAST): Señala solo los componentes que realmente están en uso durante los escaneos en tiempo de ejecución.
- En conjunto, este enfoque híbrido ayuda a los equipos a priorizar los riesgos explotables. Invicti también añade gestión de SBOM, deduplicación entre herramientas y puntuación de riesgos para que los equipos no se ahoguen en alertas duplicadas o de bajo valor.
¿Puede Invicti detectar vulnerabilidades en dependencias transitivas?
Sí. Invicti rastrea las vulnerabilidades a través de cadenas de dependencia completas, incluidas las dependencias transitivas. Al resolver qué bibliotecas llaman a otras, la plataforma garantiza que no se pasen por alto los riesgos ocultos en varias capas y evita falsas alarmas cuando una biblioteca declarada no se utiliza realmente en la aplicación.
¿Qué tan actualizados están los datos de vulnerabilidad del SCA de Invicti?
La plataforma se sincroniza frecuentemente con las principales bases de datos de vulnerabilidades para garantizar que los últimos CVE y avisos se incluyan en los resultados. Esto asegura que los equipos no pasen por alto las vulnerabilidades emergentes y puedan reaccionar rápidamente ante nuevas divulgaciones.
¿Puede el SCA de Invicti detectar vulnerabilidades de código abierto y riesgos de licencia?
Sí. El SCA de Invicti detecta vulnerabilidades conocidas (basadas en CVE) en bibliotecas de código abierto y señala licencias arriesgadas para el cumplimiento. Con las funciones de análisis de SBOM y licencias en Invicti ASPM, Invicti también admite CycloneDX, SPDX y otros formatos de SBOM, lo que brinda a los equipos de seguridad visibilidad tanto de la seguridad como del cumplimiento. Esto significa que puede realizar un seguimiento de las vulnerabilidades y evitar problemas de licencias que podrían afectar a los requisitos comerciales o reglamentarios.
¿Qué nivel de automatización tiene el SCA de Invicti? ¿Se puede integrar en CI/CD?
El SCA de Invicti es totalmente automatizable. Se integra en canalizaciones de CI/CD (Jenkins, GitHub Actions, GitLab, Azure DevOps, etc.) para bloquear compilaciones arriesgadas, enviar los hallazgos directamente a Jira o Azure Boards y actualizar los tickets a medida que se validan las correcciones. Invicti añade reglas de aplicación de políticas, lo que significa que puede detener automáticamente una compilación si se encuentra una vulnerabilidad de código abierto de alta gravedad, o activar flujos de trabajo en Slack/Teams cuando aparezcan infracciones de licencia.
¿Qué riesgos de licencia detecta Invicti?
El SCA de Invicti señala tanto los riesgos de seguridad como los de cumplimiento en los componentes de código abierto. Con soporte para los estándares SBOM CycloneDX y SPDX, la plataforma no solo identifica vulnerabilidades, sino que también detecta licencias de código abierto que pueden imponer obligaciones específicas, como las licencias copyleft, incluida la GPL. Esto ayuda a las organizaciones a cumplir con los requisitos normativos y a evitar interrupciones legales o comerciales.
¿Invicti admite la generación de SBOM para el cumplimiento normativo?
Sí. Invicti genera SBOM en estándares de la industria como CycloneDX y SPDX y los asigna automáticamente a las aplicaciones. Esto facilita la elaboración de informes listos para auditorías de marcos de cumplimiento gubernamentales o industriales, al tiempo que proporciona a los equipos de seguridad una visibilidad continua de los riesgos de código abierto.
Recursos destacados
Elimine el ruido
Identifique todos los riesgos de código abierto con SCA estático y dinámico, validados en contexto.