Infraestructura como código
Detenga las vulnerabilidades de IaC antes de la producción
Detecte errores de configuración a tiempo, aplique políticas de seguridad en CI/CD y rastree el riesgo de IaC junto con el código y los hallazgos en tiempo de ejecución.
Más de 5000 organizaciones líderes confían en Invicti




Seguridad de IaC a la velocidad de DevOps
Proteja la infraestructura en la nube antes de la implementación mediante la orquestación de comprobaciones de seguridad de IaC en sus canalizaciones y la gestión del riesgo desde un único lugar.

Elimine los falsos positivos
Reduzca el ruido y muestre solo los hallazgos de seguridad relevantes.

Priorice las amenazas reales
Centre a los equipos en los riesgos más importantes.

Genere informes de alto impacto
Muestre a los líderes una reducción del riesgo clara y cuantificable.
Orqueste y correlacione escaneos de IaC
Active comprobaciones de seguridad de IaC y correlacione los hallazgos con la exposición en tiempo de ejecución.
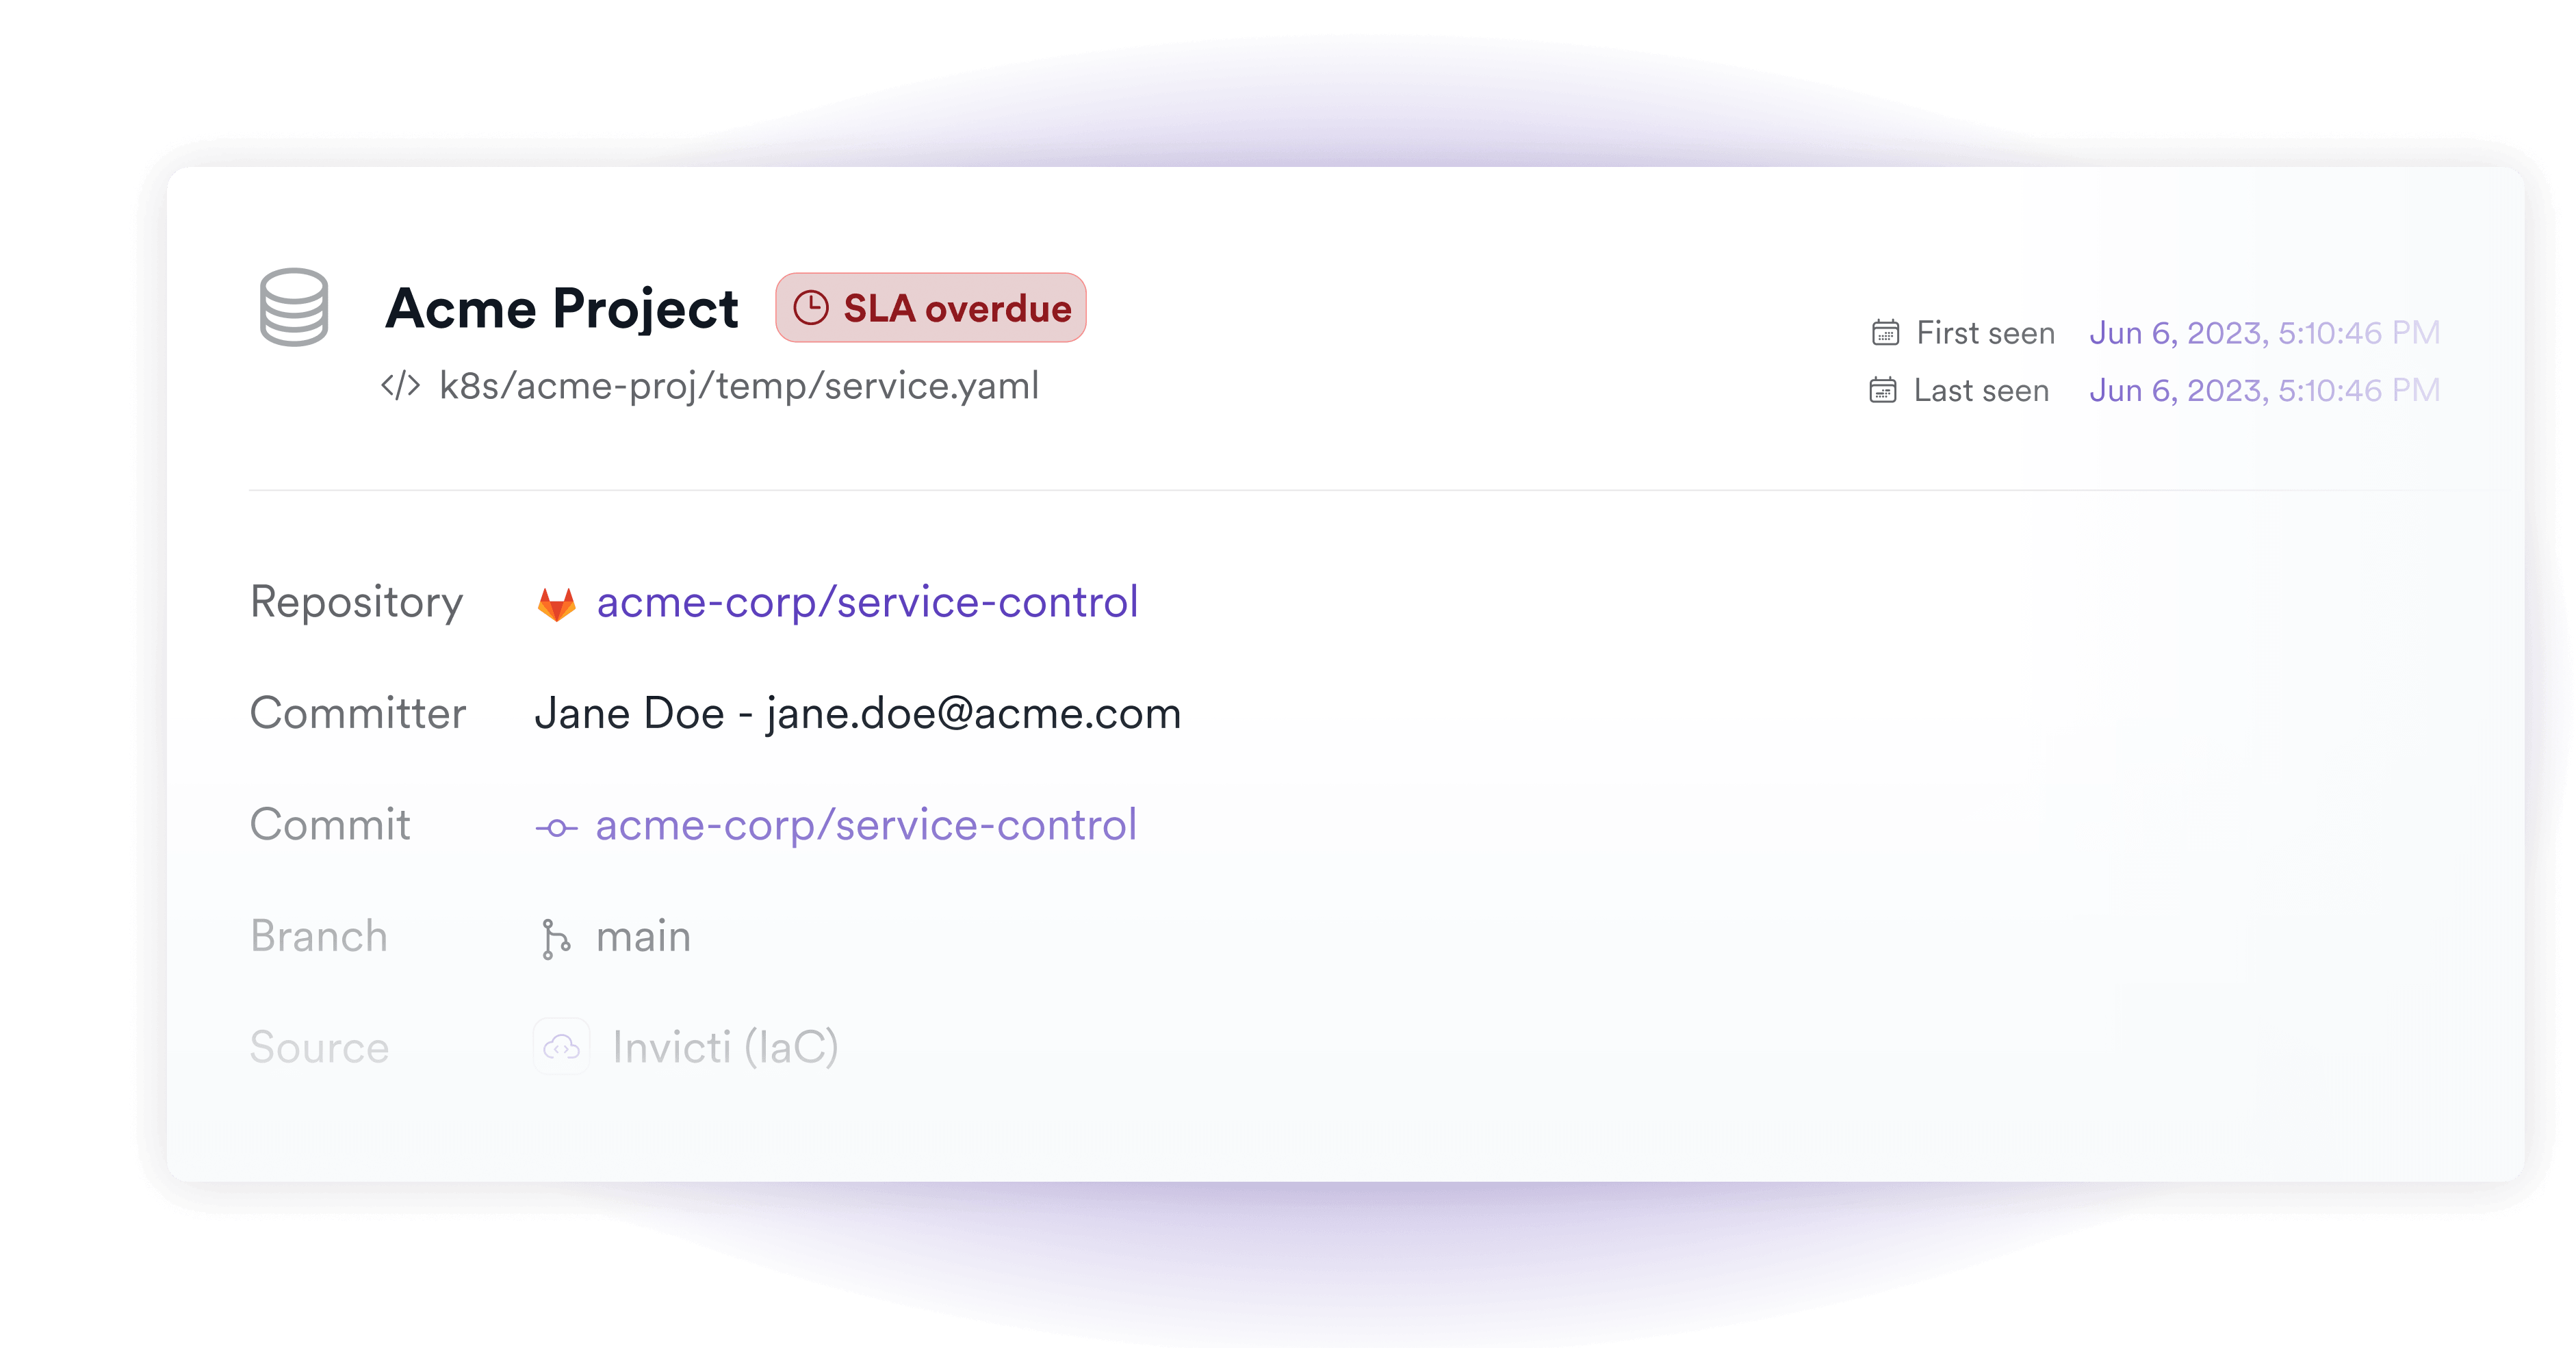
Céntrese en el riesgo real
Elimine el ruido de los errores de configuración y evite que los cambios de infraestructura arriesgados lleguen a producción.
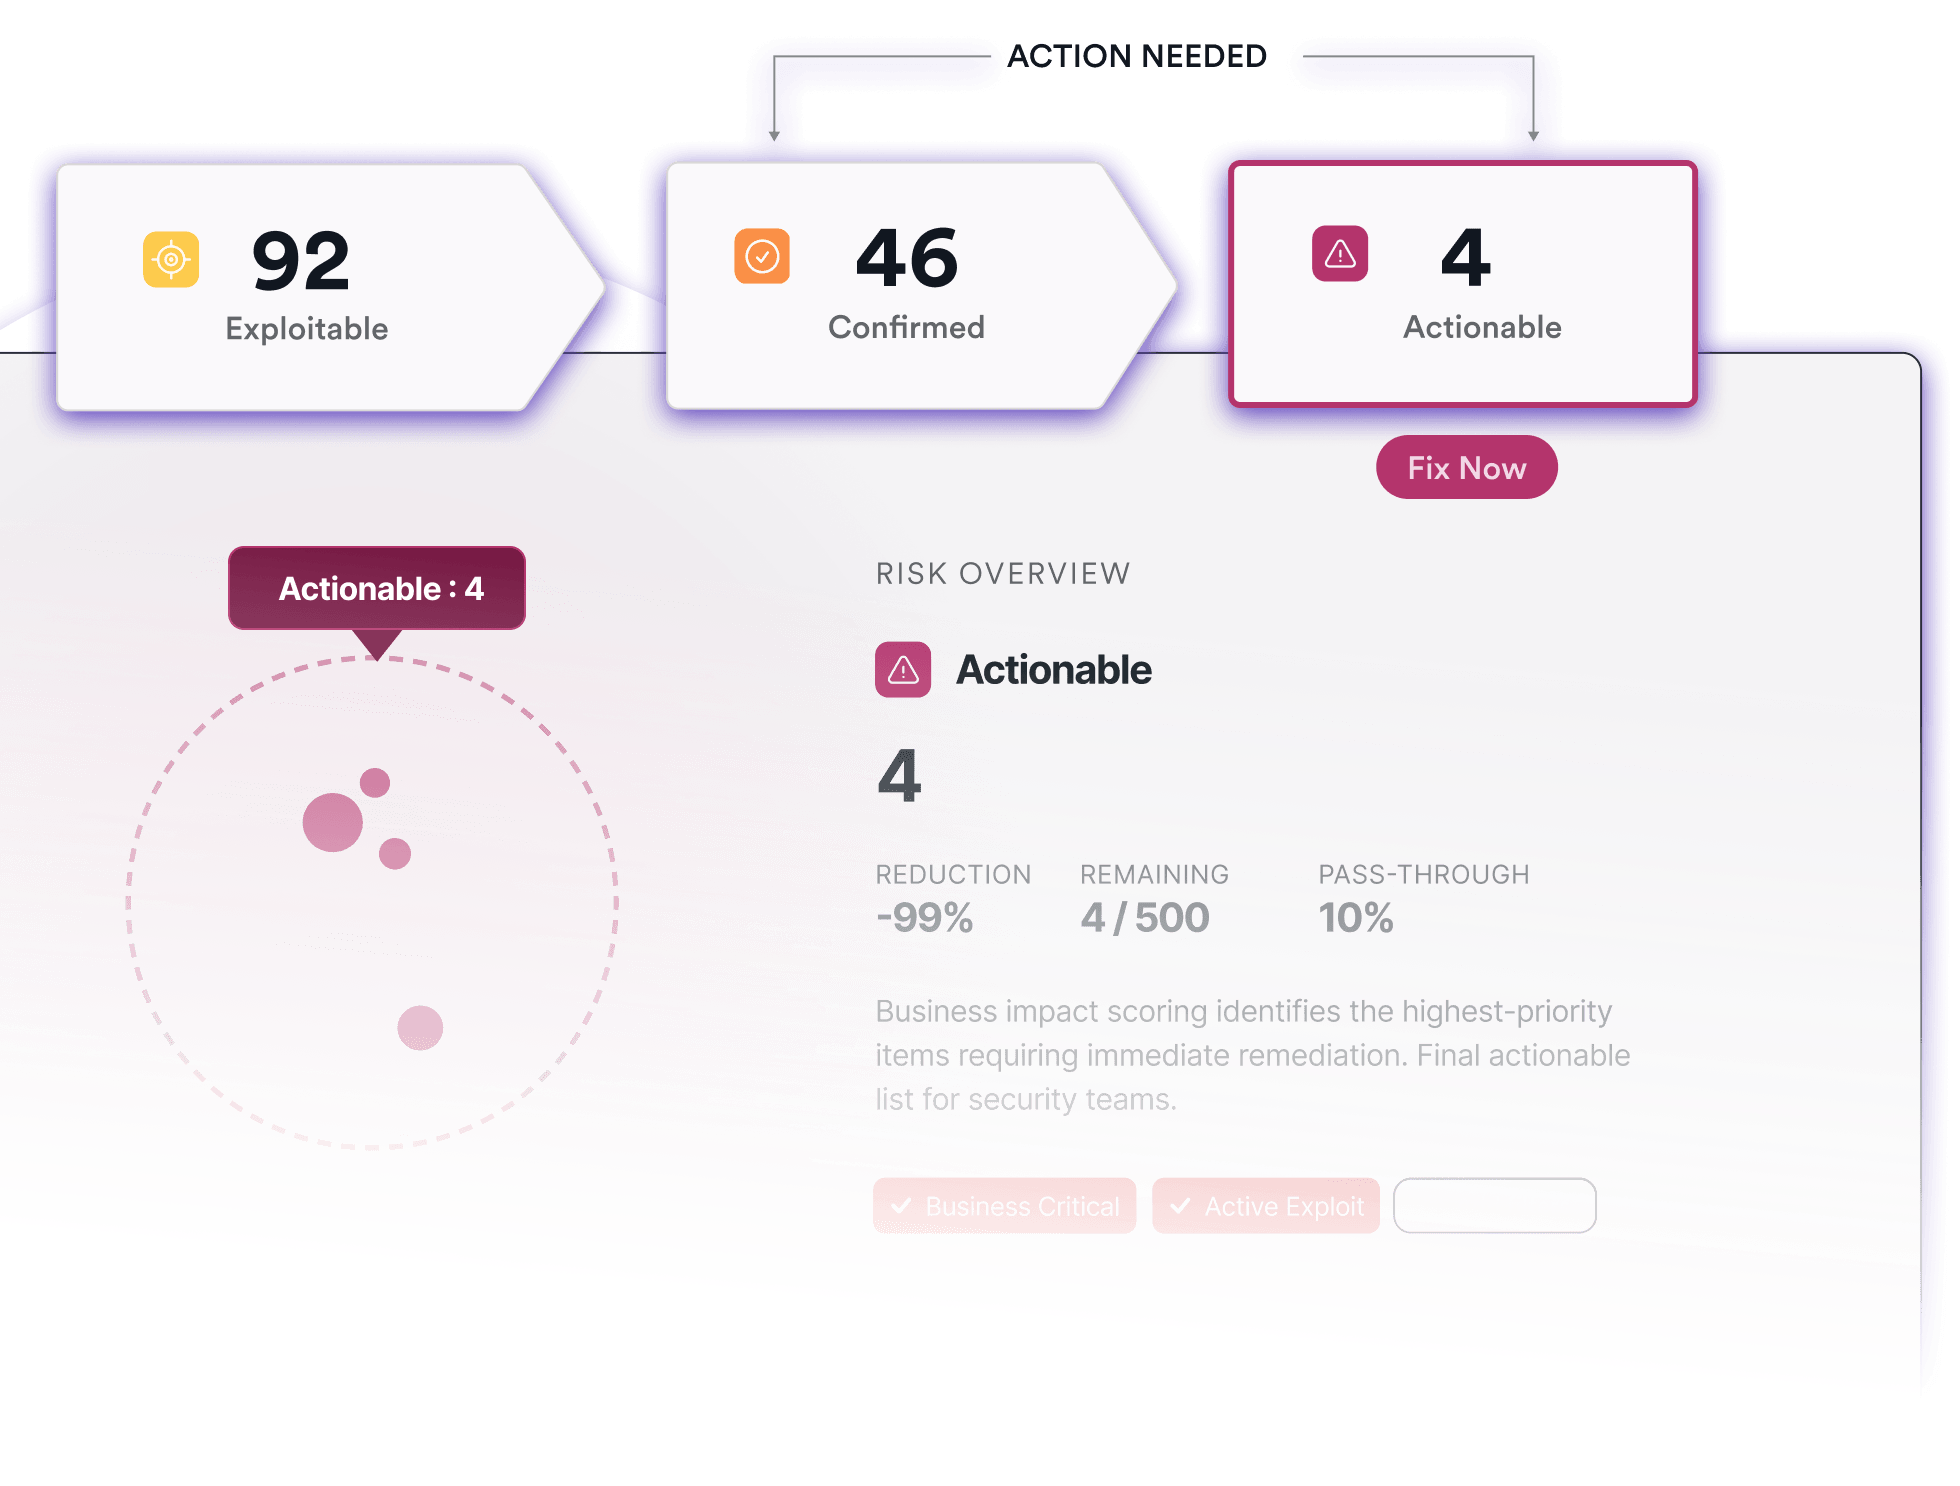
Realice un seguimiento de la seguridad de IaC a lo largo del tiempo
Demuestre que el riesgo de la infraestructura está bajo control.

Lo que dicen nuestros clientes
«Para más sitios web, ahora no necesitamos recurrir a servicios externos para las pruebas de seguridad. Podemos iniciar Invicti, ejecutar las pruebas tantas veces como queramos, ver los resultados del escaneo y mitigar todo lo que necesitemos. Como resultado, el presupuesto que gastábamos cada año en pruebas de penetración disminuyó aproximadamente un 60% casi de inmediato y bajó aún más al año siguiente, hasta cerca del 20% de nuestro gasto inicial».
– Brian Brackenborough | CISO, Channel 4
«Invicti detectó vulnerabilidades web que otras soluciones no hicieron. Es fácil de usar y configurar...»
– Henk-Jan Angerman | Fundador, SECWATCH

«Tuve la oportunidad de comparar informes de expertos con los de Invicti. Invicti fue mejor, encontrando más brechas».
– Andy Gambles | Analista sénior, OCDE

«Invicti es el mejor escáner de seguridad de aplicaciones web en términos de relación calidad-precio. Es un software muy estable, más rápido que la herramienta que usábamos anteriormente y está relativamente libre de falsos positivos, que es exactamente lo que buscábamos».
– Harald Nandke | Consultor principal, Unify (ahora Mitel)
Preguntas frecuentes sobre IaC
¿Qué es la infraestructura como código (IaC)?
El escaneo de infraestructura como código (IaC) analiza los archivos de definición de infraestructura (como Terraform, CloudFormation y manifiestos de Kubernetes) en busca de configuraciones arriesgadas antes de su implementación. Escanear la IaC desde el principio ayuda a evitar que los valores predeterminados inseguros, la exposición en la nube y los errores de configuración de acceso se conviertan en vectores de ataque activos en producción.
¿Cómo integro las comprobaciones de seguridad de IaC en mi flujo de trabajo de desarrollo o en mi pipeline de CI/CD?
Invicti integra las comprobaciones de seguridad de IaC directamente en los pipelines de CI/CD mediante la orquestación de escaneos durante las solicitudes de extracción, las compilaciones o las etapas previas a la implementación. Los hallazgos de IaC se recopilan, normalizan y evalúan según las políticas para que los equipos puedan detener cambios de infraestructura arriesgados antes de que lleguen a producción.
¿Qué marcos de trabajo de IaC son compatibles?
Invicti orquesta escáneres estándar del sector para admitir marcos de trabajo comunes, entre ellos:
- Terraform
- CloudFormation
- Manifiestos de Kubernetes
- Charts de Helm
- Plantillas de infraestructura en la nube
Esto permite a los equipos aplicar controles de seguridad de IaC coherentes, independientemente de las herramientas o formatos que utilicen.
¿El escaneo de IaC ralentizará mi pipeline?
Los escáneres de IaC de código abierto que orquesta Invicti están diseñados para ejecutarse rápidamente en entornos de CI/CD. Invicti ayuda a los equipos a controlar cuándo y cómo se realizan los escaneos para que las comprobaciones de seguridad de IaC no provoquen retrasos innecesarios en el pipeline.
Recursos destacados

Rastree el riesgo hasta su origen
Proteja IaC a la velocidad de DevOps