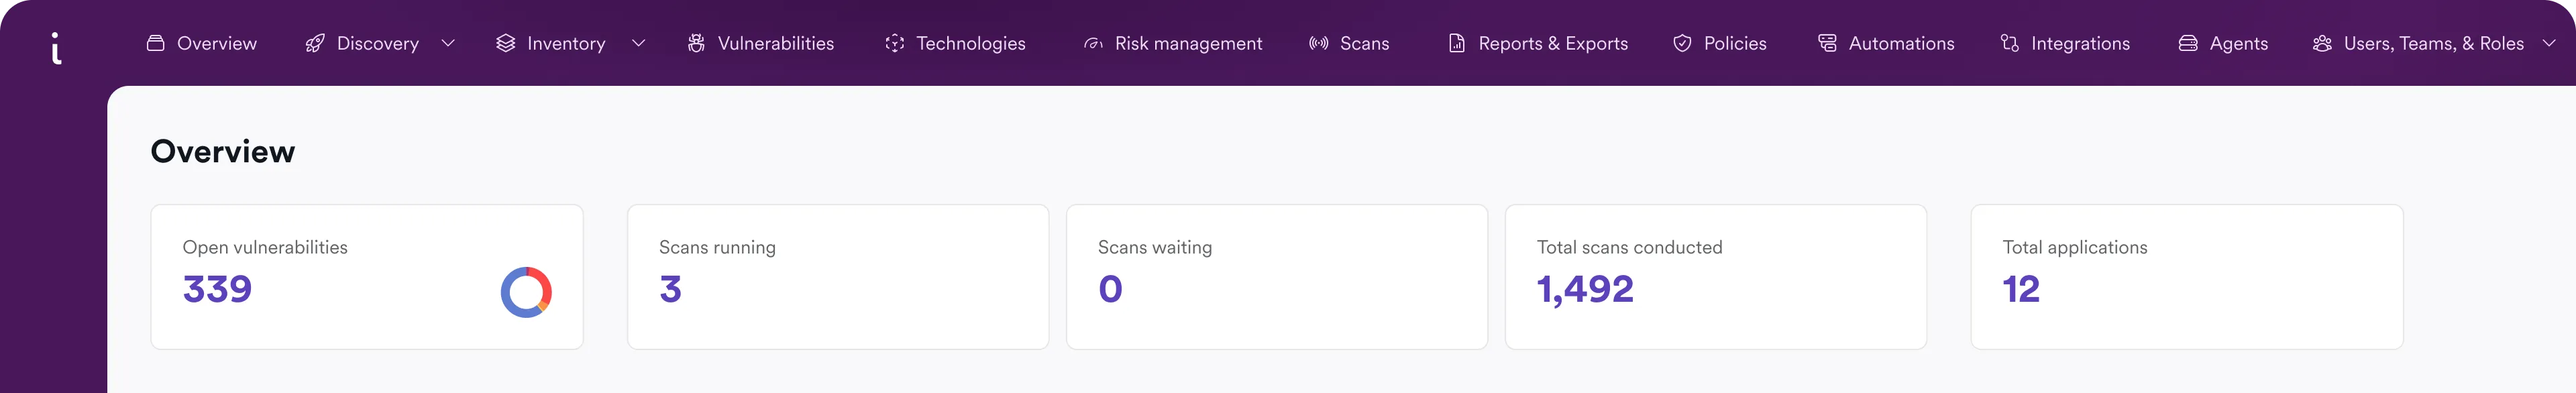
Todas sus herramientas de AppSec en una plataforma inteligente
Invicti ASPM unifica los resultados de DAST, SAST, SCA, pruebas de seguridad de API, análisis de contenedores y otras herramientas en una sola plataforma. Los líderes de AppSec ven los resultados de las pruebas en una vista única, los desarrolladores obtienen flujos de trabajo de remediación automatizados y las organizaciones realizan un seguimiento del riesgo con KPI claros.

Desafíos de AppSec que resolvemos con Invicti ASPM

Ruido y fragmentación en las pruebas
Los escáneres generan hallazgos duplicados y resultados aislados que saturan a los equipos. Sin deduplicación ni normalización de los resultados de distintas herramientas de pruebas de seguridad de aplicaciones, los equipos no pueden obtener una visión fiable del riesgo.

Triaje y remediación manuales
Los equipos de seguridad pierden horas asignando problemas manualmente y persiguiendo duplicados en canales desconectados. Una automatización, validación e integración deficientes equivalen a una remediación lenta.

KPI e informes para evaluar el rendimiento
La mayoría de las herramientas se limitan a generar informes, dejando a los líderes sin visibilidad sobre su postura de seguridad real. Sin orientación para la remediación ni formación integrada, las vulnerabilidades siguen reapareciendo.
Gestione las vulnerabilidades desde una sola plataforma
Consulte todos los hallazgos en una vista unificada
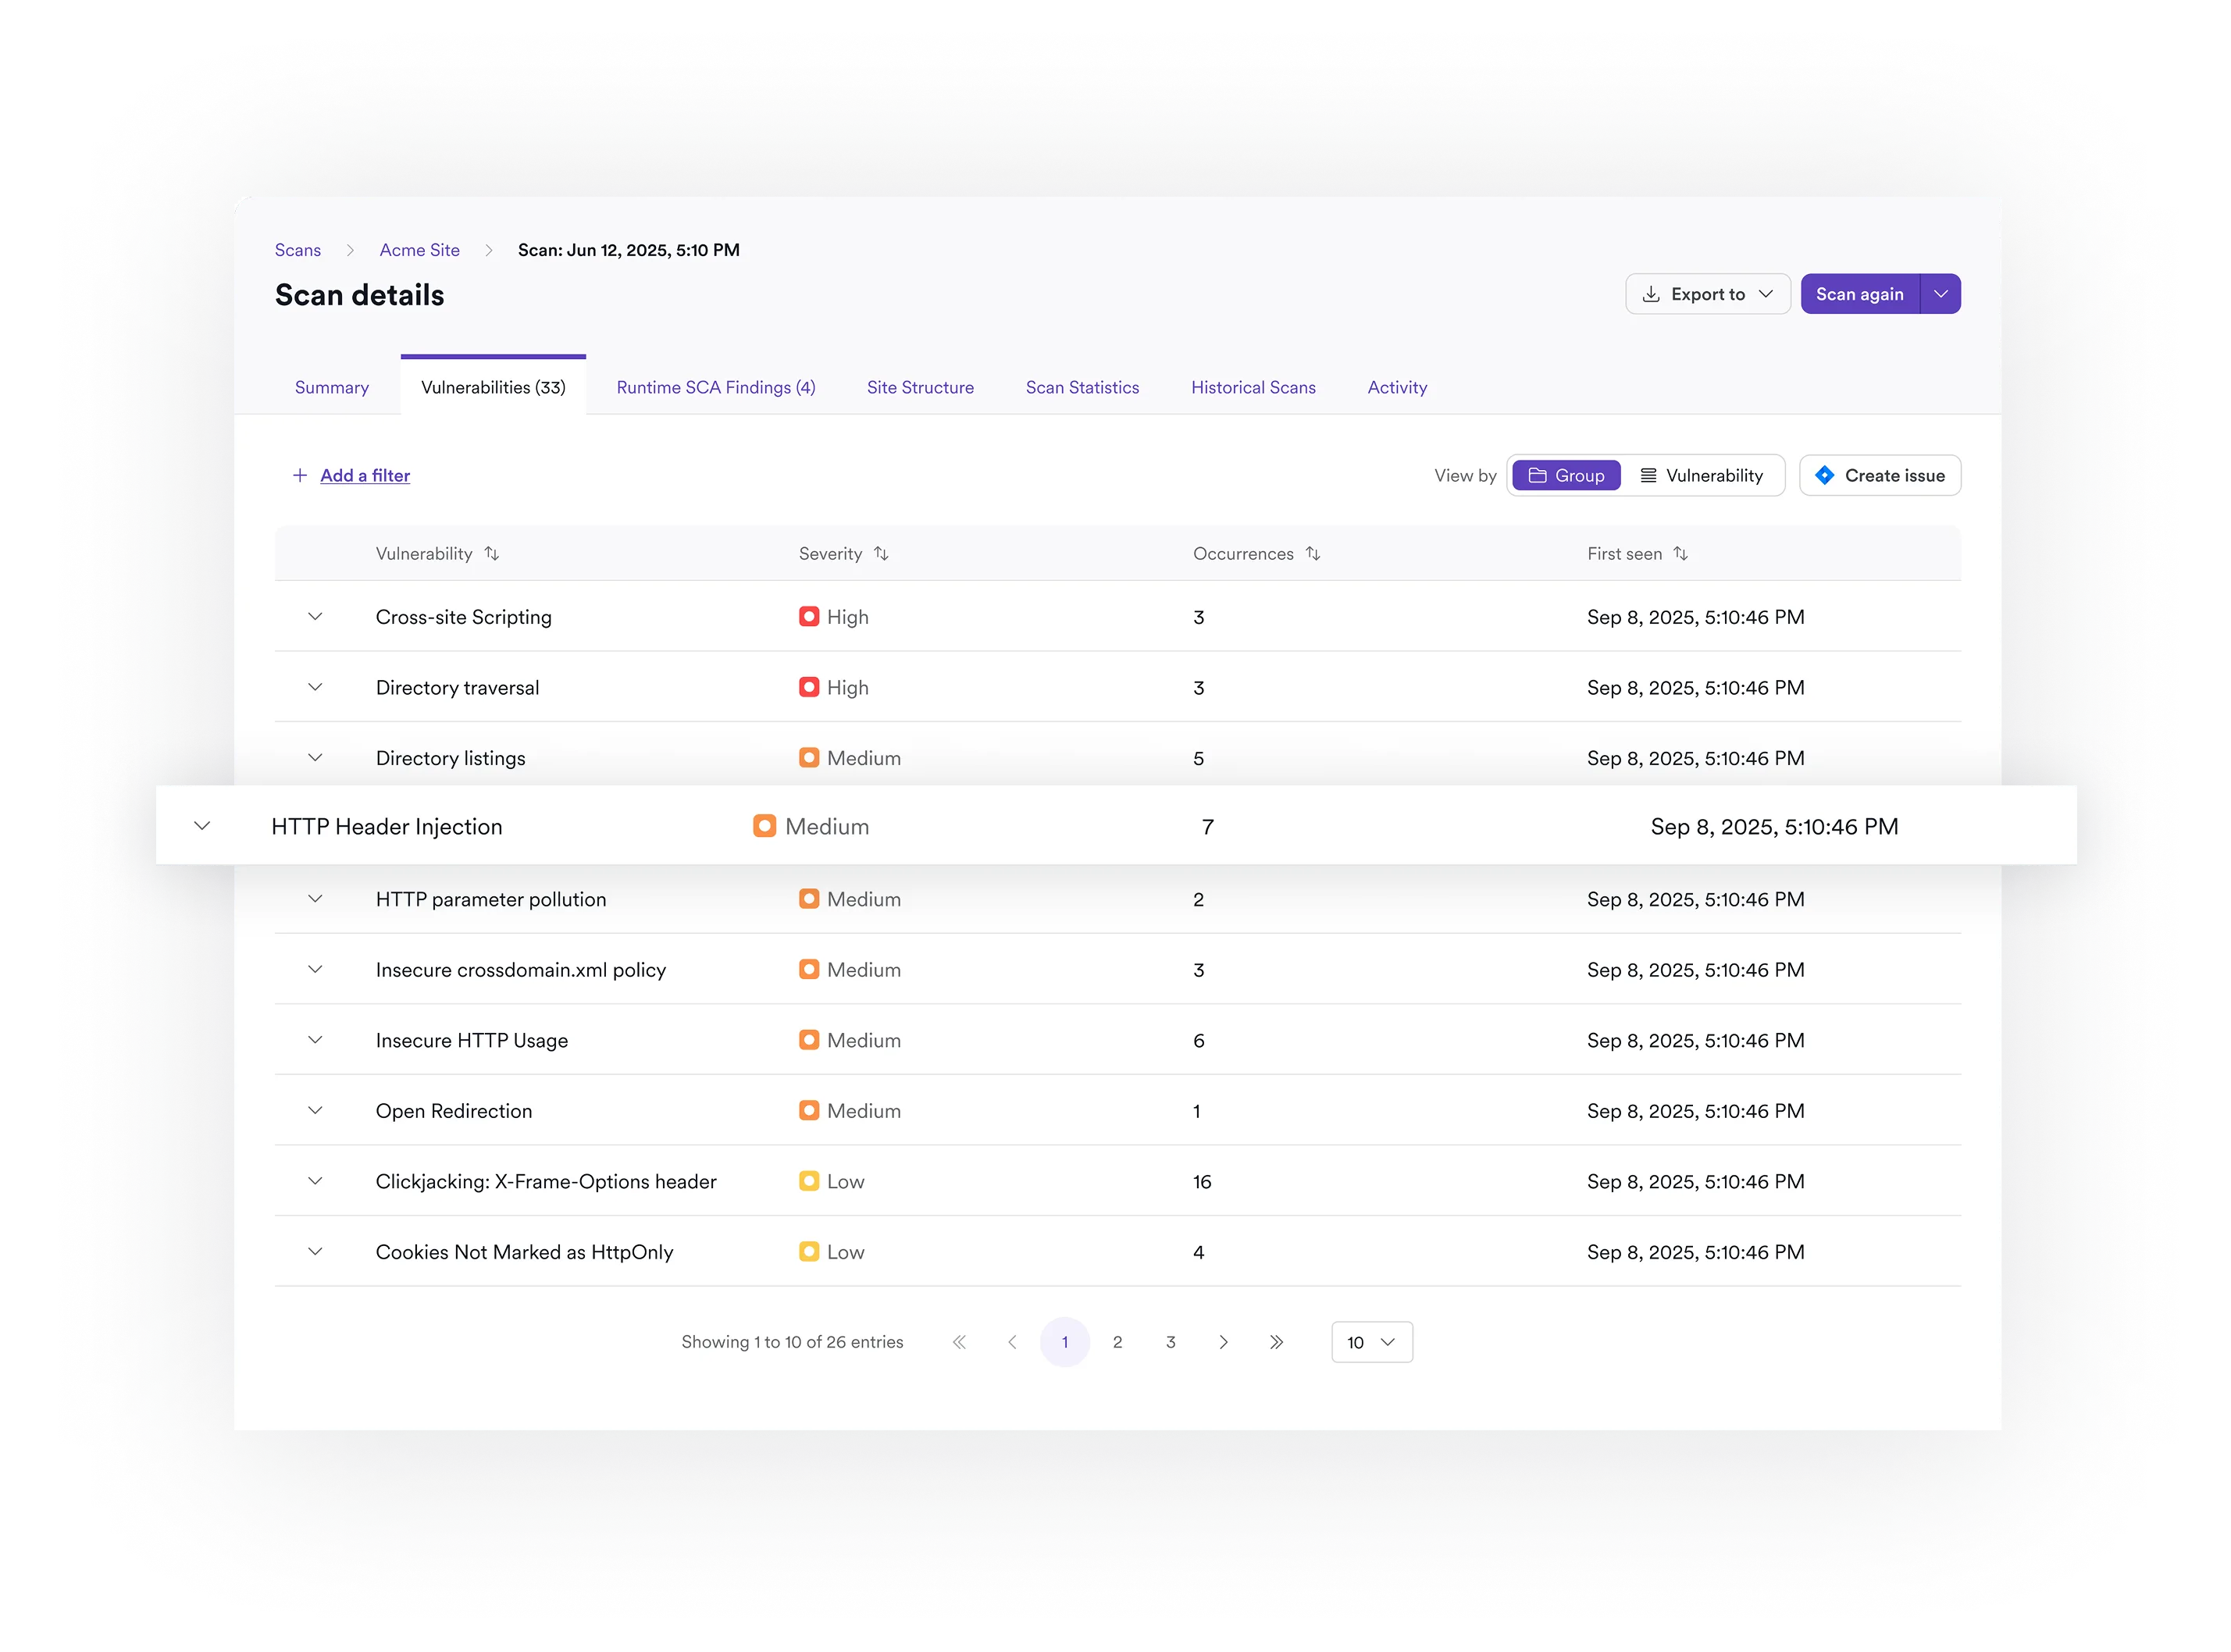
Triaje y corrija más rápido

Proporcione a los desarrolladores orientación y formación

Integrado con las herramientas que ya utiliza


Equipos de seguridad que confían en Invicti ASPM
«El desafío respecto al desarrollo de soluciones digitales seguras es hacer que todos los datos de seguridad recopilados sean consumibles en una plataforma central que sea agnóstica a las herramientas de seguridad, adaptable a tecnologías nuevas y emergentes, y personalizable. Aquí es donde Invicti ASPM destacó en comparación con otras plataformas. La arquitectura flexible y la agilidad para nuevas integraciones según nuestras necesidades convirtieron a Invicti ASPM en nuestra solución preferida».
«Habilitar la transparencia, la trazabilidad y la automatización efectiva de las pruebas de seguridad es uno de los requisitos fundamentales para mejorar la eficiencia y la madurez de una cadena de suministro de software segura. Independientemente de las diversas cadenas de herramientas de seguridad, habilitar una integración común y una capa de visualización ayuda a orquestar los hallazgos de seguridad entre las partes interesadas a lo largo del ciclo de vida del producto. Invicti ASPM proporciona una capa de integración única entre diversas cadenas de herramientas de seguridad agnósticas al proveedor y permite personalizaciones para adoptar nuevas tecnologías».
Prakash Thangavelu, gerente de ingeniería de servicios de ciberseguridad en Bosch Global Software
«Invicti ASPM se ha convertido en la herramienta principal para automatizar el flujo de datos de vulnerabilidades a través de nuestros procesos y entre herramientas. Es la fuente de verdad para los datos de vulnerabilidades y permite al equipo de seguridad analizar el problema a escala sin esfuerzo manual ni la necesidad de revisar varias herramientas de escaneo por separado».
«Invicti ASPM actúa como la única fuente de verdad para todas las métricas relacionadas con la seguridad en nuestra organización y es clave para el enlace entre nuestros equipos de AppSec, InfoSec, DevOps y desarrollo. Al utilizar las capacidades de integración DevSecOps de Invicti ASPM, hemos integrado con éxito pruebas de seguridad en los pipelines de miles de aplicaciones, y mantener el ritmo de desarrollo ha sido mucho más sencillo gracias a la automatización de las tareas diarias».
Kürşat Oğuzhan Akıncı, líder del equipo de seguridad de aplicaciones en Trendyol
«Con Invicti ASPM, pudimos integrar la seguridad en nuestros pipelines, automatizar tareas manuales en DevSecOps, personalizar nuestros programas de capacitación en seguridad y crear métricas y KPI para realizar un seguimiento de la eficiencia de nuestro programa de seguridad».
Mesut Güngör, gerente de seguridad de la información en LC Waikiki
Recursos destacados
Obtenga visibilidad unificada, remediación automática y resultados medibles.