dast
La primera del sector. Y sigue a la cabeza.
Con más de 20 años de experiencia en DAST, Invicti ayuda a las organizaciones a detectar vulnerabilidades críticas con precisión y a gran escala.
Más de 5000 organizaciones líderes confían en Invicti




Otras soluciones DAST tienen problemas
Otras plataformas incorporan DAST como una función secundaria de sus productos existentes. Esto puede generar problemas en los flujos de trabajo y dificultar la detección y corrección de vulnerabilidades. La plataforma AppSec de Invicti se basa en una amplia experiencia en DAST y utiliza la tecnología proof-based scanning para confirmar determinadas vulnerabilidades.

Falsos positivos constantes
La fatiga por alertas y los falsos positivos pueden hacer que los equipos pasen por alto vulnerabilidades importantes. El 97 % de los equipos de DevSecOps ignoran vulnerabilidades reales al menos una vez al mes.

Demasiado lento para los pipelines modernos
Los escaneos lentos, los problemas de integración con CI/CD, las interfaces complicadas y la revisión manual de resultados pueden consumir hasta 9760 horas de trabajo al año.

Puntos ciegos en sistemas críticos
Muchos escáneres no están diseñados para descubrir API desconocidas, por lo que pueden dejar activos críticos para el negocio sin analizar.
escaneo basado en pruebas
Explotabilidad confirmada. Sin conjeturas.
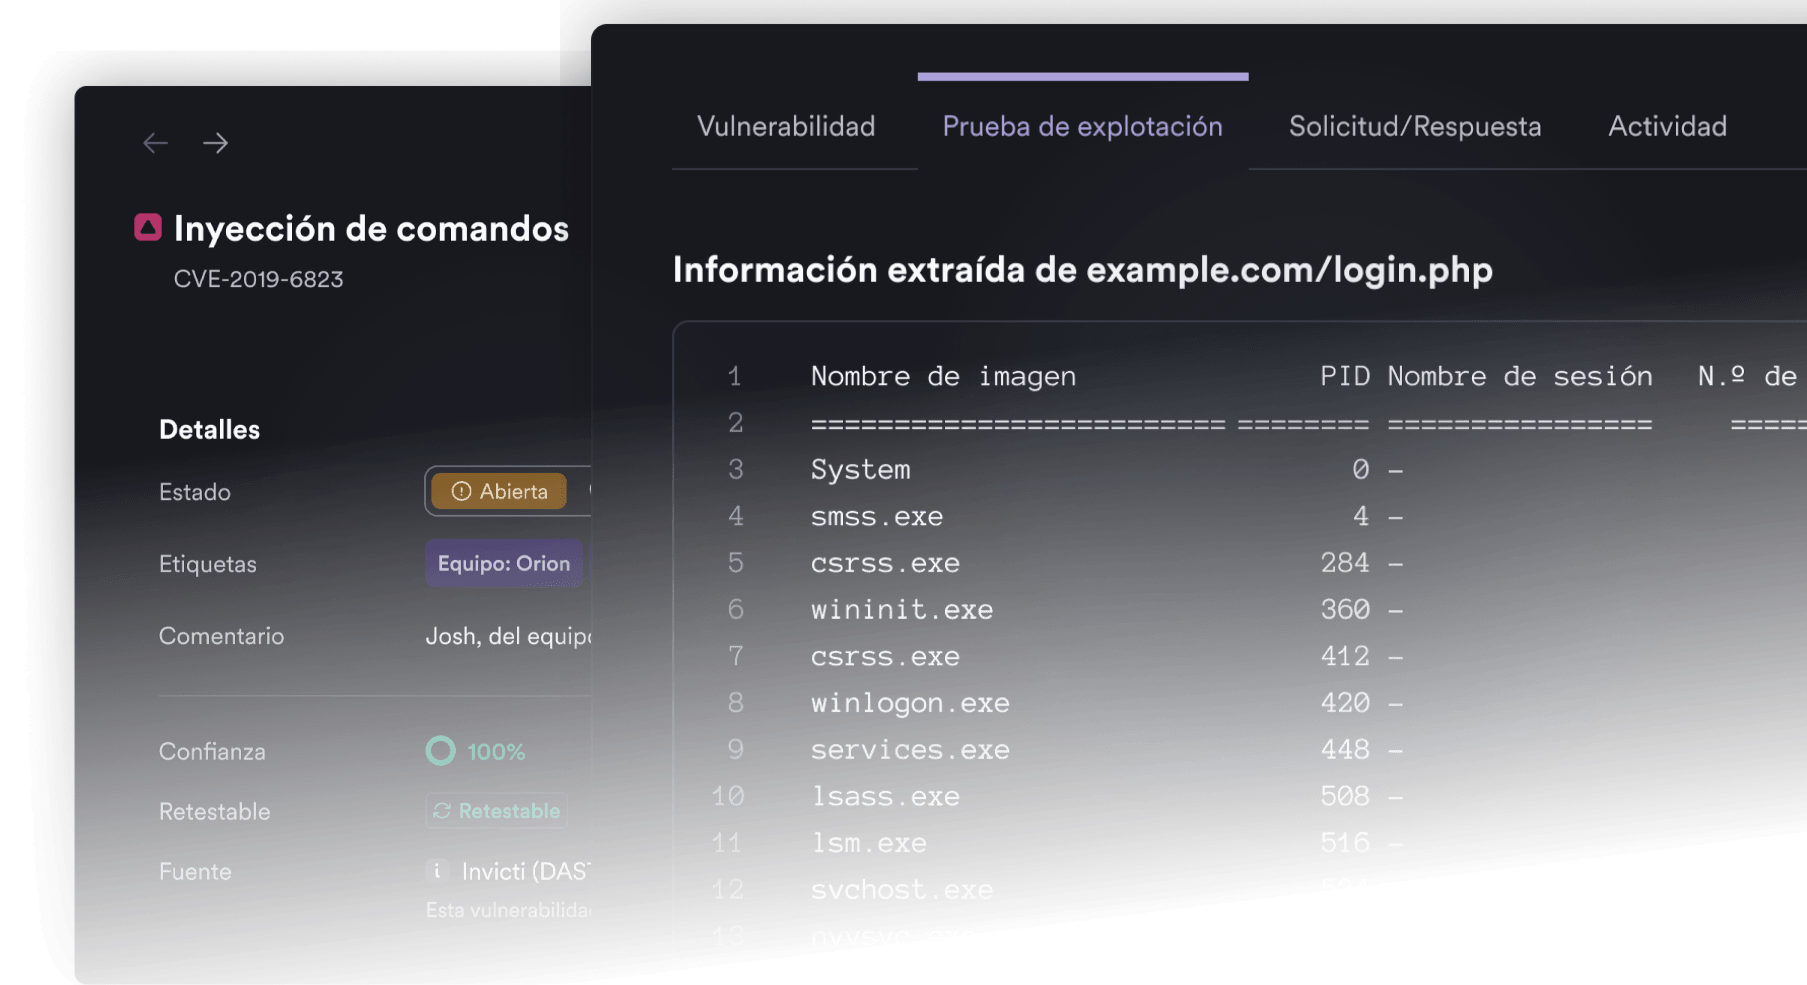
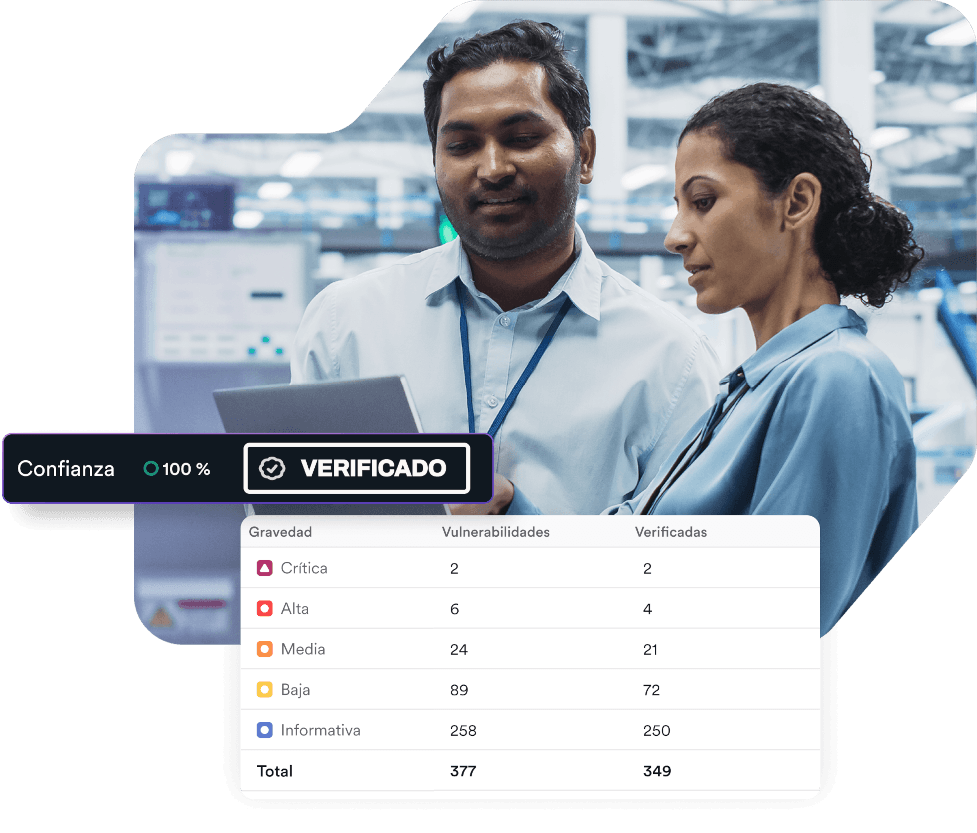
La tecnología Proof-Based Scanning de Invicti confirma automáticamente determinadas vulnerabilidades mediante pruebas de explotación seguras y aporta evidencia de los resultados. Esto ayuda a los equipos a reducir la verificación manual y agilizar la corrección.
Hecho para desarrolladores
Diseñado para ofrecer velocidad y resultados fiables.
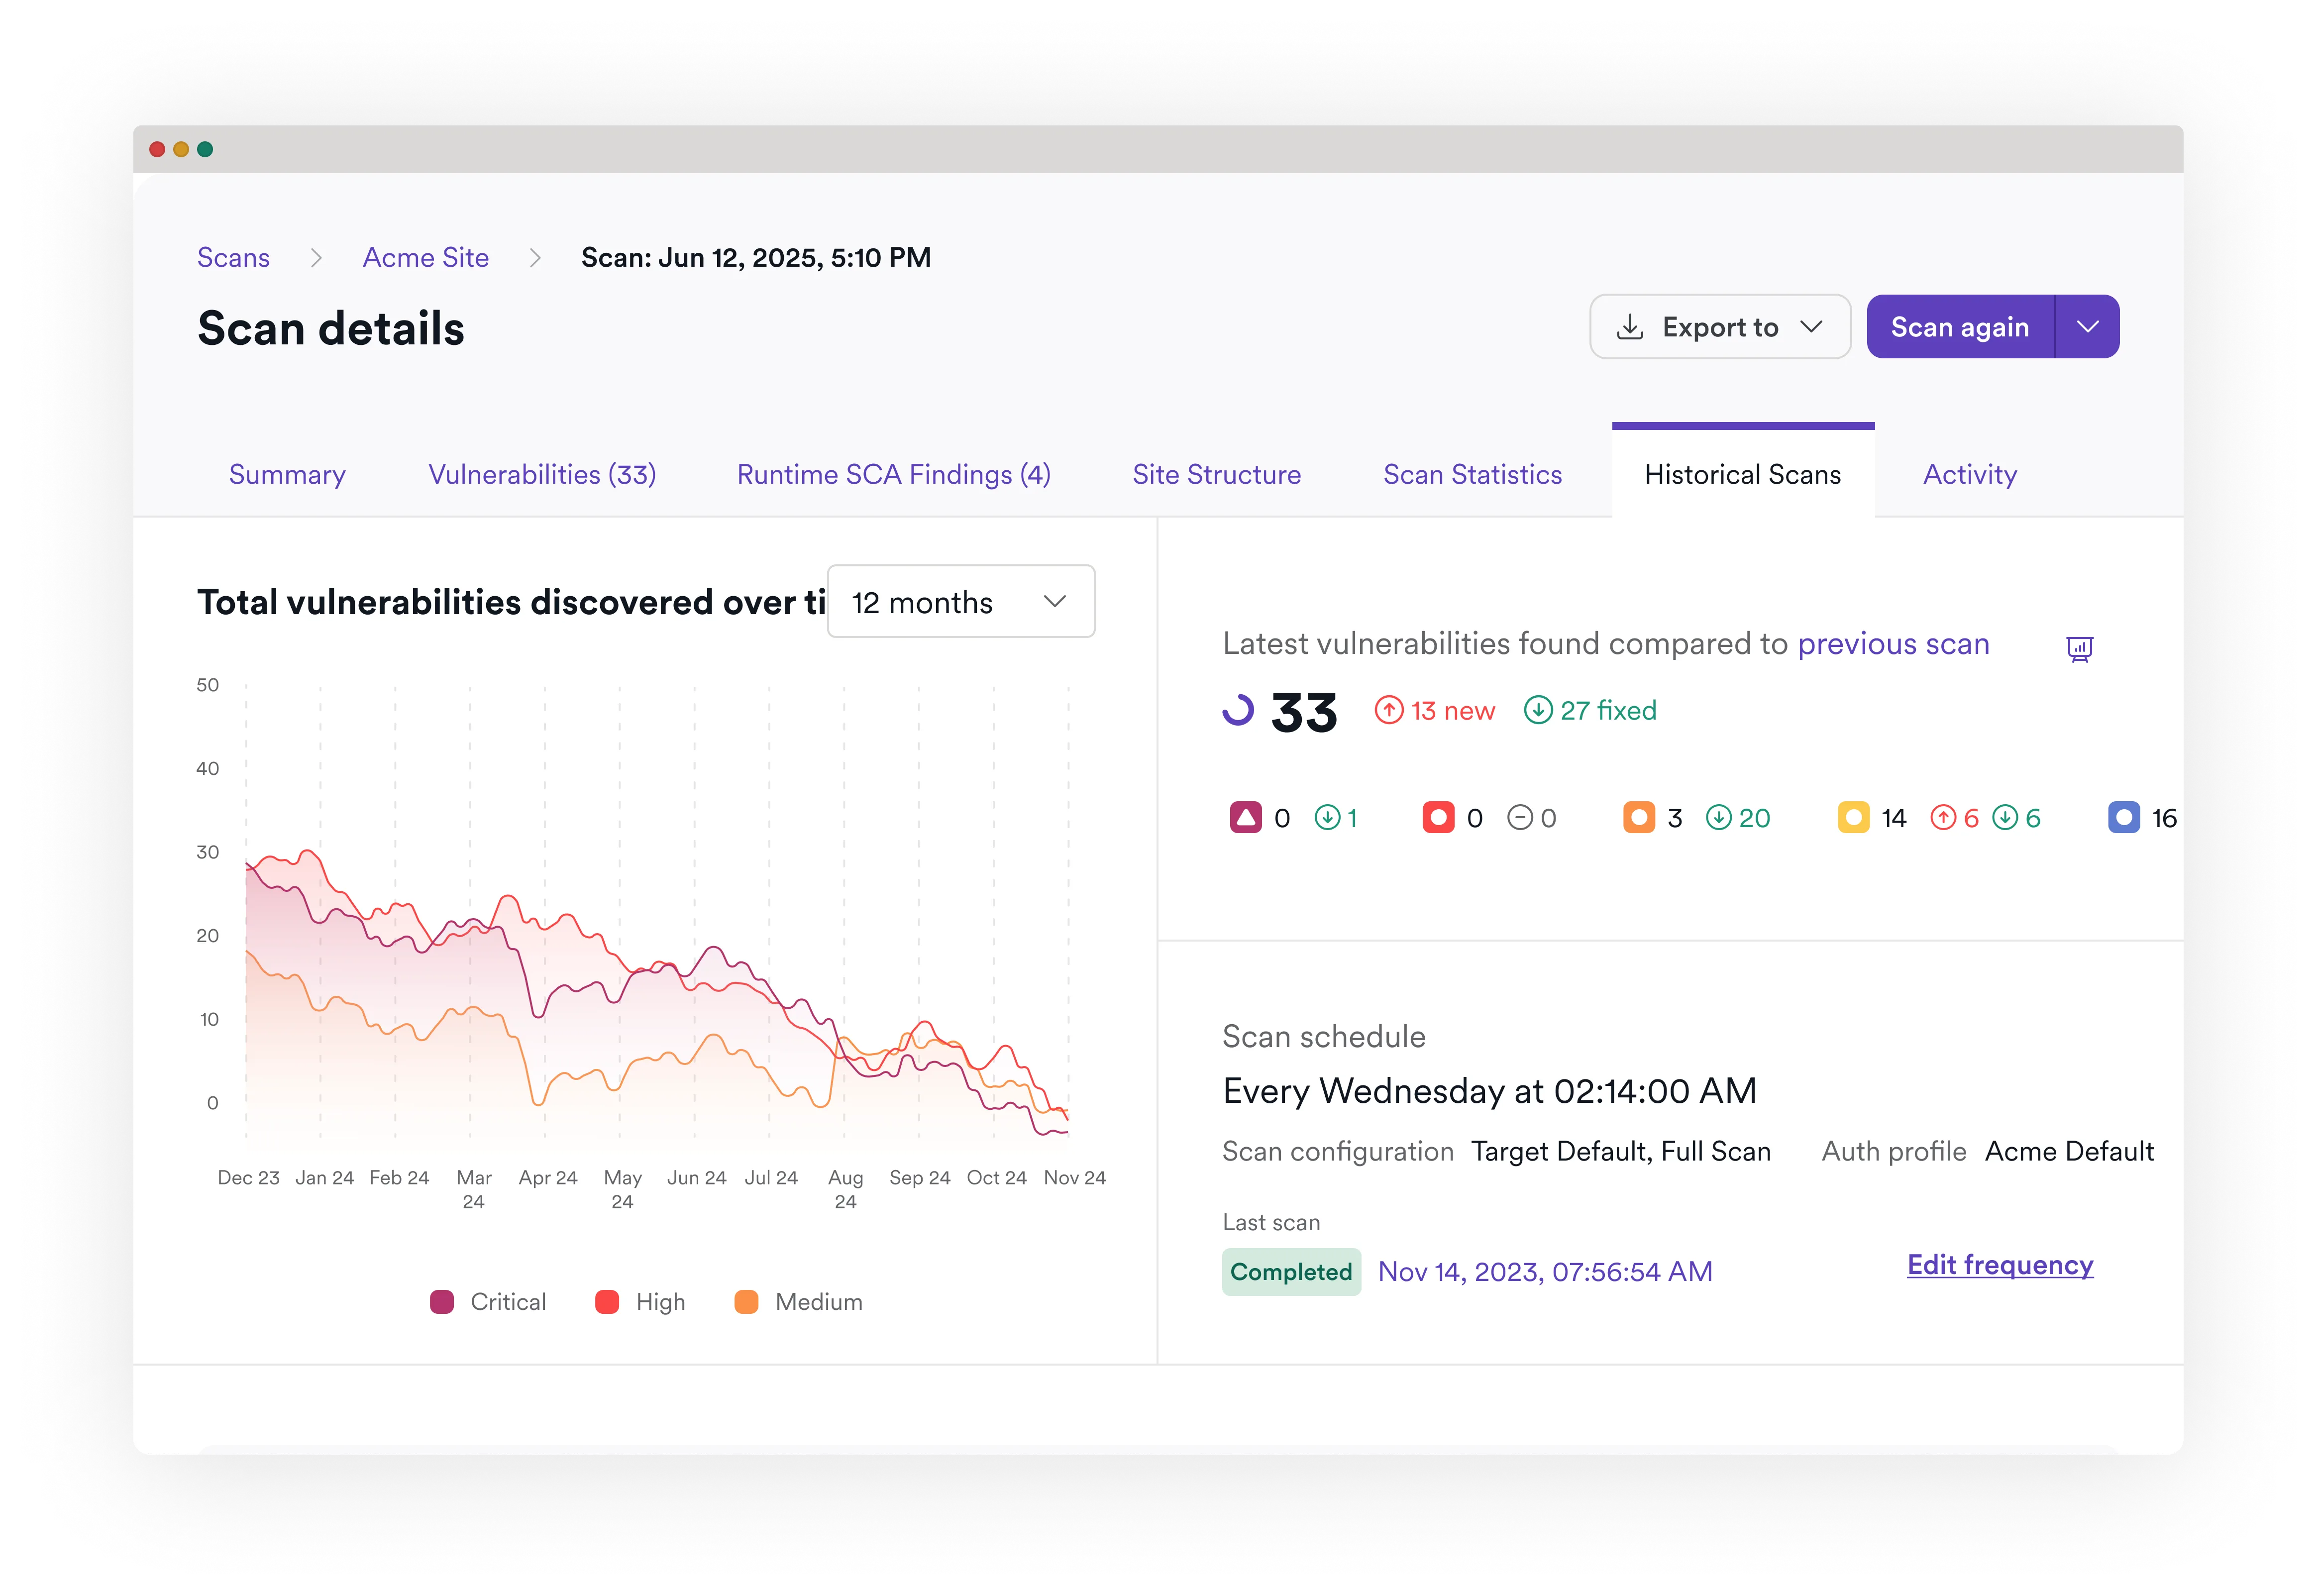
Invicti se integra en los pipelines de CI/CD mediante integraciones con herramientas como Jenkins, GitHub y Azure DevOps, y envía hallazgos claros y procesables a los flujos de trabajo de desarrollo.

sin puntos ciegos
Si está en ejecución, está escaneado.
Invicti está diseñado para la escala empresarial, escaneando aplicaciones web complejas sin ralentizar su trabajo. Maneja aplicaciones dinámicas, APIs, aplicaciones de una sola página (SPA) y flujos de trabajo autenticados con facilidad.
Una nueva era en las pruebas de seguridad en tiempo de ejecución.
Nuestro DAST, líder del sector, es ahora la base del pentesting agéntico de Invicti.

Lo que dicen nuestros clientes
«Para más sitios web, ahora no necesitamos recurrir a servicios externos para las pruebas de seguridad. Podemos iniciar Invicti, ejecutar las pruebas tantas veces como queramos, ver los resultados del escaneo y mitigar todo lo que necesitemos. Como resultado, el presupuesto que gastábamos cada año en pruebas de penetración disminuyó aproximadamente un 60% casi de inmediato y bajó aún más al año siguiente, hasta cerca del 20% de nuestro gasto inicial».
– Brian Brackenborough | CISO, Channel 4
«Invicti detectó vulnerabilidades web que otras soluciones no hicieron. Es fácil de usar y configurar...»
– Henk-Jan Angerman | Fundador, SECWATCH

«Tuve la oportunidad de comparar informes de expertos con los de Invicti. Invicti fue mejor, encontrando más brechas».
– Andy Gambles | Analista sénior, OCDE

«Invicti es el mejor escáner de seguridad de aplicaciones web en términos de relación calidad-precio. Es un software muy estable, más rápido que la herramienta que usábamos anteriormente y está relativamente libre de falsos positivos, que es exactamente lo que buscábamos».
– Harald Nandke | Consultor principal, Unify (ahora Mitel)
Preguntas frecuentes sobre DAST
¿Qué tan preciso es el DAST de Invicti? ¿Nos inundará de falsos positivos?
La tecnología Proof-Based Scanning de Invicti confirma de forma segura los problemas explotables (PoE/PoC), por lo que los desarrolladores reciben tickets en los que pueden confiar. En validaciones de terceros y en nuestro análisis de datos de usuarios a largo plazo, los hallazgos confirmados alcanzan una precisión del 99,98 %.
¿Realmente detecta problemas de SQLi, XSS y lógica de negocio?
Sí. Invicti utiliza comprobaciones avanzadas y pruebas de confirmación para detectar primero los problemas explotables, evitando informes llenos de configuraciones sin impacto real. Los informes pueden incluir trazas de pila o detalles de las consultas afectadas para agilizar las correcciones.
¿Cómo gestionan la autenticación y las áreas de difícil acceso?
Invicti tiene capacidad de autenticación y está diseñado para analizar flujos autenticados (incluidos inicios de sesión complejos), de modo que obtenga cobertura donde realmente se ocultan las vulnerabilidades, no solo en sus páginas públicas.
¿Podemos conectar esto a CI/CD y automatizar todo (Jenkins, GitHub, Jira, GitLab, Azure)?
Sí. Más de 110 integraciones listas para usar, además de una potente API y una CLI de código abierto, le permiten orquestar escaneos en canalizaciones, enviar solo los problemas verificados a los gestores de tareas, aplicar controles y volver a probar las correcciones de forma automática.
¿Cómo se integra DAST en ASPM para obtener una visión clara y sin duplicados?
La eficacia de ASPM depende de la calidad de sus datos de entrada. Invicti proporciona a la capa de gestión de la postura hallazgos validados mediante inteligencia en tiempo de ejecución y con un bajo nivel de ruido, lo que permite eliminar duplicados, correlacionar resultados y priorizar las vulnerabilidades explotables. Así, los equipos pueden centrarse en las correcciones que más reducen el riesgo, todo desde una misma plataforma. Obtenga más información sobre Invicti ASPM aquí.
¿Qué significa realmente «basado en pruebas»?
Cuando Invicti marca una vulnerabilidad crítica como verificada (SQLi, inyección de comandos, etc.), significa que ha confirmado su explotación de forma segura y controlada e incluido la prueba en el informe para que los equipos puedan reproducirla y corregirla con confianza. En el caso de XSS, ejecutamos una carga útil de confirmación dentro de un navegador integrado y adjuntamos una prueba de concepto funcional. Lea más sobre cómo funciona aquí.
¿Cubren las API (REST, SOAP, GraphQL) y los riesgos del Top 10 de OWASP API, como BOLA?
Sí. Invicti trata las API como elementos de primer nivel: ingiere definiciones (OpenAPI/Swagger, Postman, WSDL, esquemas GraphQL), descubre puntos finales desconocidos, interpreta respuestas JSON y prueba riesgos reales de API asignados al Top 10 de OWASP API. Obtenga más información sobre la seguridad de API aquí.
¿Los escaneos ralentizarán nuestro trabajo?
El motor de escaneo más reciente de Invicti está diseñado para ofrecer velocidad y escalabilidad, ejecutando comprobaciones hasta 8 veces más rápido en pruebas comparativas recientes frente a versiones anteriores (que ya eran líderes en el sector). Utilice perfiles y políticas de escaneo para centrarse en lo importante, programe escaneos que se ajusten a sus ciclos de lanzamiento y confíe en las pruebas para minimizar el trabajo posterior al escaneo.
¿Podemos extraer datos a Excel/BI y crear paneles para la dirección?
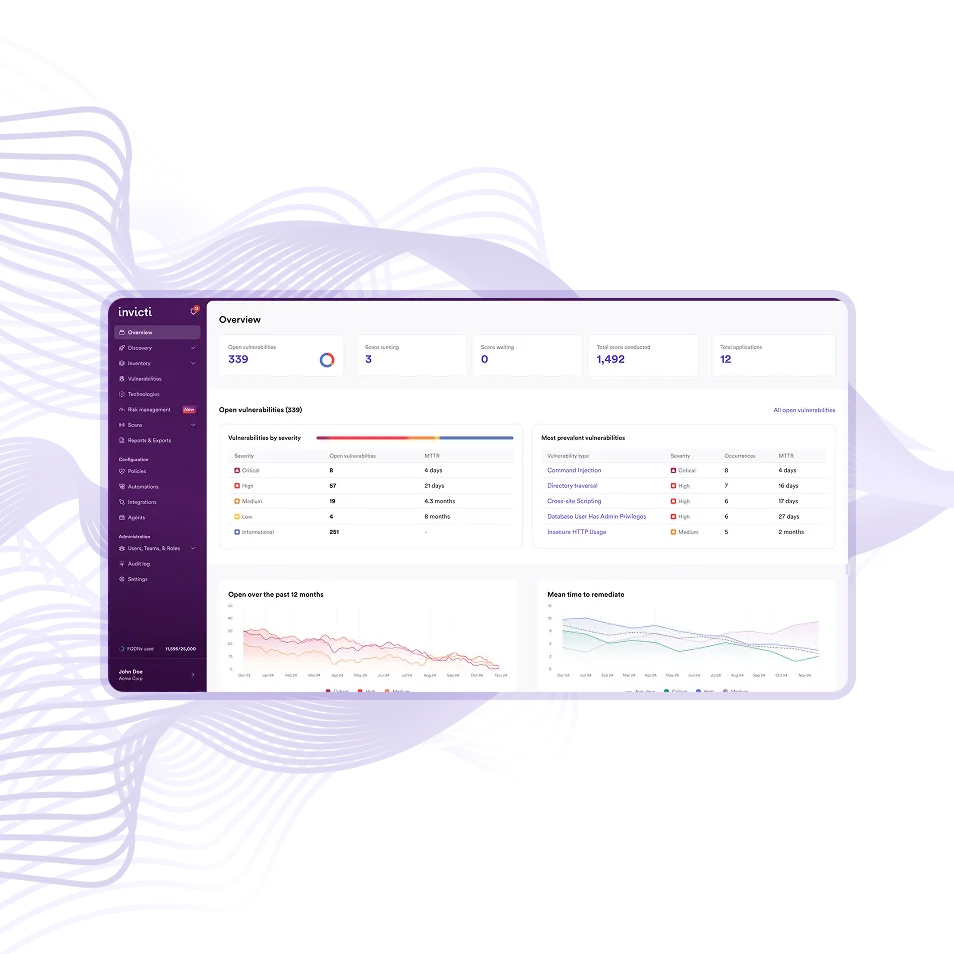
Por supuesto. Puede exportar los datos que necesite desde la API interna completa y utilizar los paneles y métricas integrados para realizar un seguimiento del MTTR, el cumplimiento de los SLA y las tendencias de seguridad en aplicaciones, unidades de negocio y entornos, y luego compartir informes listos para la dirección.
¿Cómo funcionan las licencias (objetivos de análisis, restablecimientos y flexibilidad para superar los límites de uso)?
A diferencia de muchos otros proveedores, Invicti ofrece una licencia flexible que se adapta a la forma en que usted crea y opera sus aplicaciones, permitiéndole realizar escaneos con la frecuencia que necesite. Obtenga más información sobre los precios de Invicti aquí.
Recursos destacados
se acabó perder el tiempo con falsos positivos
La solución DAST más precisa del sector